


Explained
SPF, DKIM und DMARC: E-Mail-Sicherheitsprotokolle erklärt
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
Was Credential Stuffing ist, wie Angreifer gestohlene Passwörter automatisiert ausprobieren, woran Sie Angriffe erkennen und welche 8 Maßnahmen helfen.

Content-Autorin, trio.so
Credential Stuffing ist ein automatisierter Angriff, bei dem Kriminelle Listen mit gestohlenen Benutzernamen und Passwörtern massenhaft bei anderen Diensten ausprobieren. Er funktioniert, weil viele Menschen dasselbe Passwort für mehrere Konten nutzen: Ein Datenleck bei einem Onlineshop öffnet so das E-Mail-Postfach oder das Firmenkonto. Am wirksamsten schützen Mehrfaktor-Anmeldung, Passkeys, die Sperre bekannter geleakter Passwörter, Erkennung von Bots und Single Sign-on mit einem einzigen gut geschützten Firmenkonto.
Wenn Sie Firmenkonten oder ein Kundenportal absichern, finden Sie unten, wie ein Angriff abläuft, woran Sie ihn erkennen und welche acht Maßnahmen wirken.
Die Erfolgsquote pro Versuch ist niedrig, oft unter einem Prozent. Bei Millionen Versuchen reicht das für Tausende übernommene Konten.
| Angriff | Vorgehen | Was hilft besonders |
|---|---|---|
| Credential Stuffing | Echte Paare aus Datenlecks bei anderen Diensten | Mehrfaktor-Anmeldung, Sperre geleakter Passwörter |
| Brute Force | Viele Passwörter für ein Konto | Verzögerung und Sperre nach Fehlversuchen |
| Password Spraying | Wenige häufige Passwörter für viele Konten | Verbot schwacher Passwörter, Mehrfaktor-Anmeldung |
Beim Credential Stuffing ist das Passwort oft stark, nur eben schon bekannt. Regeln zur Passwortlänge helfen deshalb wenig.
Ein zweiter Faktor macht ein gestohlenes Passwort allein wertlos. Für Firmenkonten sollte er Pflicht sein, für Kundenkonten zumindest bei riskanten Anmeldungen.
Passkeys ersetzen das Passwort durch ein Schlüsselpaar, das an Gerät und Domain gebunden ist. Es gibt nichts, was in einem Datenleck landen und anderswo ausprobiert werden könnte. Details im Beitrag zu FIDO2.
Prüfen Sie neue und bestehende Passwörter gegen Listen bekannter Leaks, zum Beispiel über den Dienst Pwned Passwords, der dafür nur einen Teil des Hashwerts benötigt. Das empfehlen auch die NIST-Richtlinien zur digitalen Identität.
Begrenzen Sie die Zahl der Anmeldeversuche pro IP-Adresse, Gerät und Konto, und setzen Sie eine Bot-Erkennung vor die Anmeldeseite. Eine Web Application Firewall oder ein CDN mit Bot-Schutz erkennt automatisierte Zugriffe an Verhalten und Fingerabdruck.
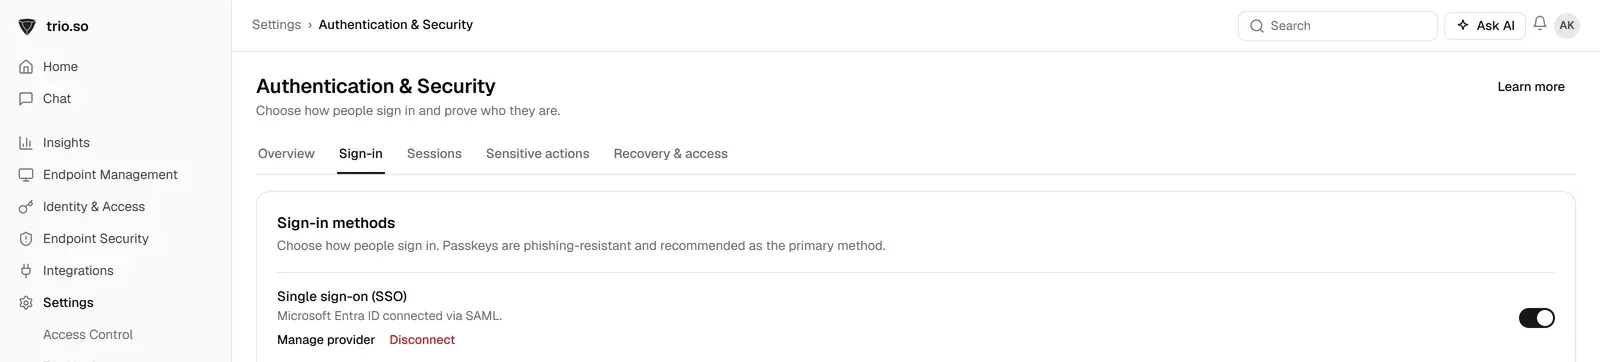
Je weniger Passwörter Mitarbeitende haben, desto seltener verwenden sie eines doppelt. Mit Single Sign-on gibt es ein Firmenkonto, das mit Mehrfaktor-Anmeldung geschützt ist, und keine Dutzend Einzelpasswörter für Cloud-Dienste.
Wo noch Passwörter nötig sind, sorgt ein Passwortmanager dafür, dass jedes einzigartig ist. Stellen Sie dafür einen Firmen-Passwortmanager bereit, damit die Wahl nicht bei jedem Einzelnen liegt.
Werten Sie Anmeldeprotokolle aus und lassen Sie bei Auffälligkeiten alarmieren. Viele Identitätsanbieter wie Microsoft Entra ID oder Okta melden riskante Anmeldungen bereits selbst.
Verwaiste Konten fallen niemandem auf, wenn sie übernommen werden. Ein automatischer Abgleich mit dem Verzeichnis sperrt sie, sobald jemand das Unternehmen verlässt.
Credential Stuffing trifft auch Konten, hinter denen kein Mensch steht. Dienstkonten, API-Schlüssel und alte Konten für Schnittstellen haben oft Passwörter, die seit Jahren gleich sind und an mehreren Stellen stehen. Sie lassen sich nicht mit einem zweiten Faktor schützen. Ersetzen Sie Passwörter dort, wo es geht, durch Zertifikate oder kurzlebige Tokens, beschränken Sie die Anmeldung auf bekannte Adressen und führen Sie eine Liste, wem jedes Dienstkonto gehört.
Ein Vertriebsmitarbeiter nutzt für seinen privaten Account bei einem Fitnessportal dasselbe Passwort wie für sein Firmenkonto. Das Portal wird gehackt, die Zugangsdaten tauchen Monate später in einer Sammlung auf. Ein Bot probiert sie beim Webmail des Unternehmens aus und kommt hinein, weil für dieses Konto keine Mehrfaktor-Anmeldung aktiv ist. Die Angreifer legen eine Weiterleitungsregel an, lesen wochenlang mit und schicken dann einem Kunden eine Rechnung mit geänderter Bankverbindung.
Mit Single Sign-on und einem zweiten Faktor wäre das gestohlene Passwort wertlos gewesen. Eine Warnung für neue Weiterleitungsregeln hätte den Angriff zumindest früh sichtbar gemacht.
Betreiben Sie einen Onlineshop oder ein Kundenportal, sind Ihre Kunden das Ziel. Dort hilft eine Mehrfaktor-Anmeldung bei jeder Anmeldung wenig, weil sie Kunden vertreibt. Bewährt hat sich eine Abfrage nach Risiko: Neues Gerät, ungewöhnlicher Ort oder viele Fehlversuche lösen eine Bestätigung aus, die gewohnte Anmeldung nicht. Ein CIAM-System bringt solche Funktionen mit. Mehr dazu im Beitrag zu CIAM.
Auch die Kommunikation hilft. Melden Sie Kunden neue Anmeldungen per E-Mail, und bieten Sie einen einfachen Weg, eine fremde Anmeldung zu melden und alle Sitzungen zu beenden.
Für die Konten Ihrer Mitarbeitenden lassen sich mehrere dieser Maßnahmen an einer Stelle umsetzen. trio.so bietet Single Sign-on und Mehrfaktor-Anmeldung und gleicht Konten aus Entra ID, Google Workspace, Okta und anderen Verzeichnissen ab. Per SCIM 2.0 werden Konten angelegt und wieder entfernt, sodass nach einem Austritt kein vergessenes Konto übrig bleibt.
Weiterführend: Was ist ein OTP?, CIAM und seine Vorteile und Pass-the-Hash-Angriffe verhindern.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so bietet Single Sign-on und Mehrfaktor-Anmeldung und entfernt Konten per SCIM, sobald jemand das Unternehmen verlässt. Tarife ab 5 $ pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
Was Cloud Security Posture Management leistet, welche Fehlkonfigurationen es findet, wie es sich von CWPP und CNAPP abgrenzt und wie Sie damit starten.
Die schlimmsten Computerviren aller Zeiten, welchen Schaden sie angerichtet haben und wie Sie Ihre Systeme schützen.
What is endpoint security? Read this blog to learn everything you need to know about securing your business’ endpoints.
Was Schwachstellenmanagement ist, wie Sie Lücken mit CVSS, EPSS und KEV priorisieren, welche Fristen sinnvoll sind und was NIS2 verlangt.
Erfahren Sie, wie Mobile Threat Defense (MTD) Geräte vor Cyber-Bedrohungen schützt
Was eine Cyberversicherung abdeckt, was sie kostet, welche Sicherheitsmaßnahmen Versicherer verlangen und wann sie im Schadenfall nicht zahlt.
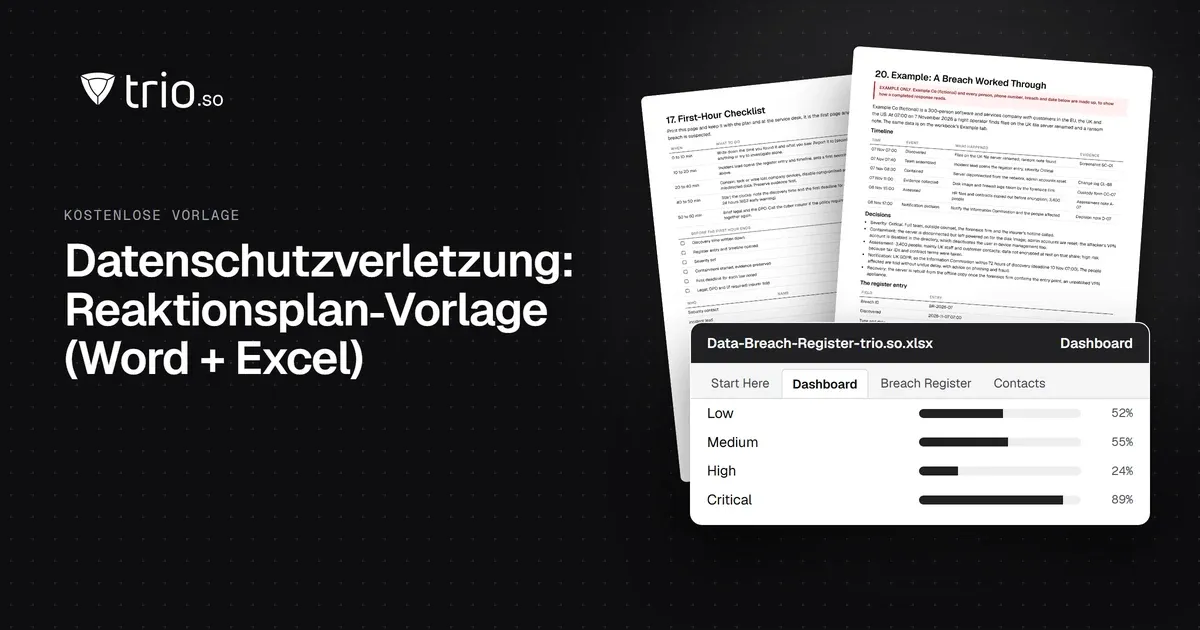
Kostenlose Vorlage für einen Reaktionsplan bei Datenschutzverletzungen: Schritte, Rollen, Meldefristen nach DSGVO, NIS2 und mehr, Muster, Register.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden