
Windows MDM Software
Vollständiges Windows MDM für Ihre gesamte Geräteflotte
Trio bietet Ihnen zentrale Kontrolle über jeden Windows-Endpunkt. Richtliniendurchsetzung, automatisierte Compliance und Zero-Touch-Enrollment – alles über eine einzige Konsole.
Keine Kreditkarte erforderlich Einrichtung in MinutenWeltweit vertraut von IT-Teams
Vertraut von




Windows MDM Herausforderungen
Herausforderungen beim Windows-Gerätemanagement
Die Verwaltung von Windows-Endpunkten im großen Maßstab bedeutet mehr Variablen, mehr Konfigurationsabweichungen und größere Lücken zwischen der gewünschten Richtlinie und dem tatsächlichen Gerätezustand.
Fragmentierte Richtlinienkontrolle
Zentral konfigurierte Richtlinien weichen auf einzelnen Geräten mit der Zeit ab. Am Ende setzen Sie Standards manuell durch, anstatt dies systematisch zu tun.
Langsames OS-Patching
Manuelle Update-Zyklen lassen Ihre Geräteflotte zwischen den Patch-Fenstern ungeschützt. Ungepatchte Windows-Endpunkte sind ein bevorzugter Einstiegspunkt für Bedrohungen.
Engpässe beim manuellen Enrollment
Geräte einzeln zu konfigurieren ist ab einer bestimmten Flottengröße nicht mehr skalierbar. Ihr Team sollte nicht jedes Gerät anfassen müssen, bevor es ausgeliefert wird.
Trio MDM für Windows
Eine Plattform für Ihre gesamte Windows-Umgebung
Trio ist eine einheitliche Endpoint-Management-Plattform, die eine vollständige Windows MDM-Lösung direkt out of the box liefert. Enrollment, Richtliniendurchsetzung, Patch-Automatisierung und Compliance-Reporting – alles über eine einzige Konsole.
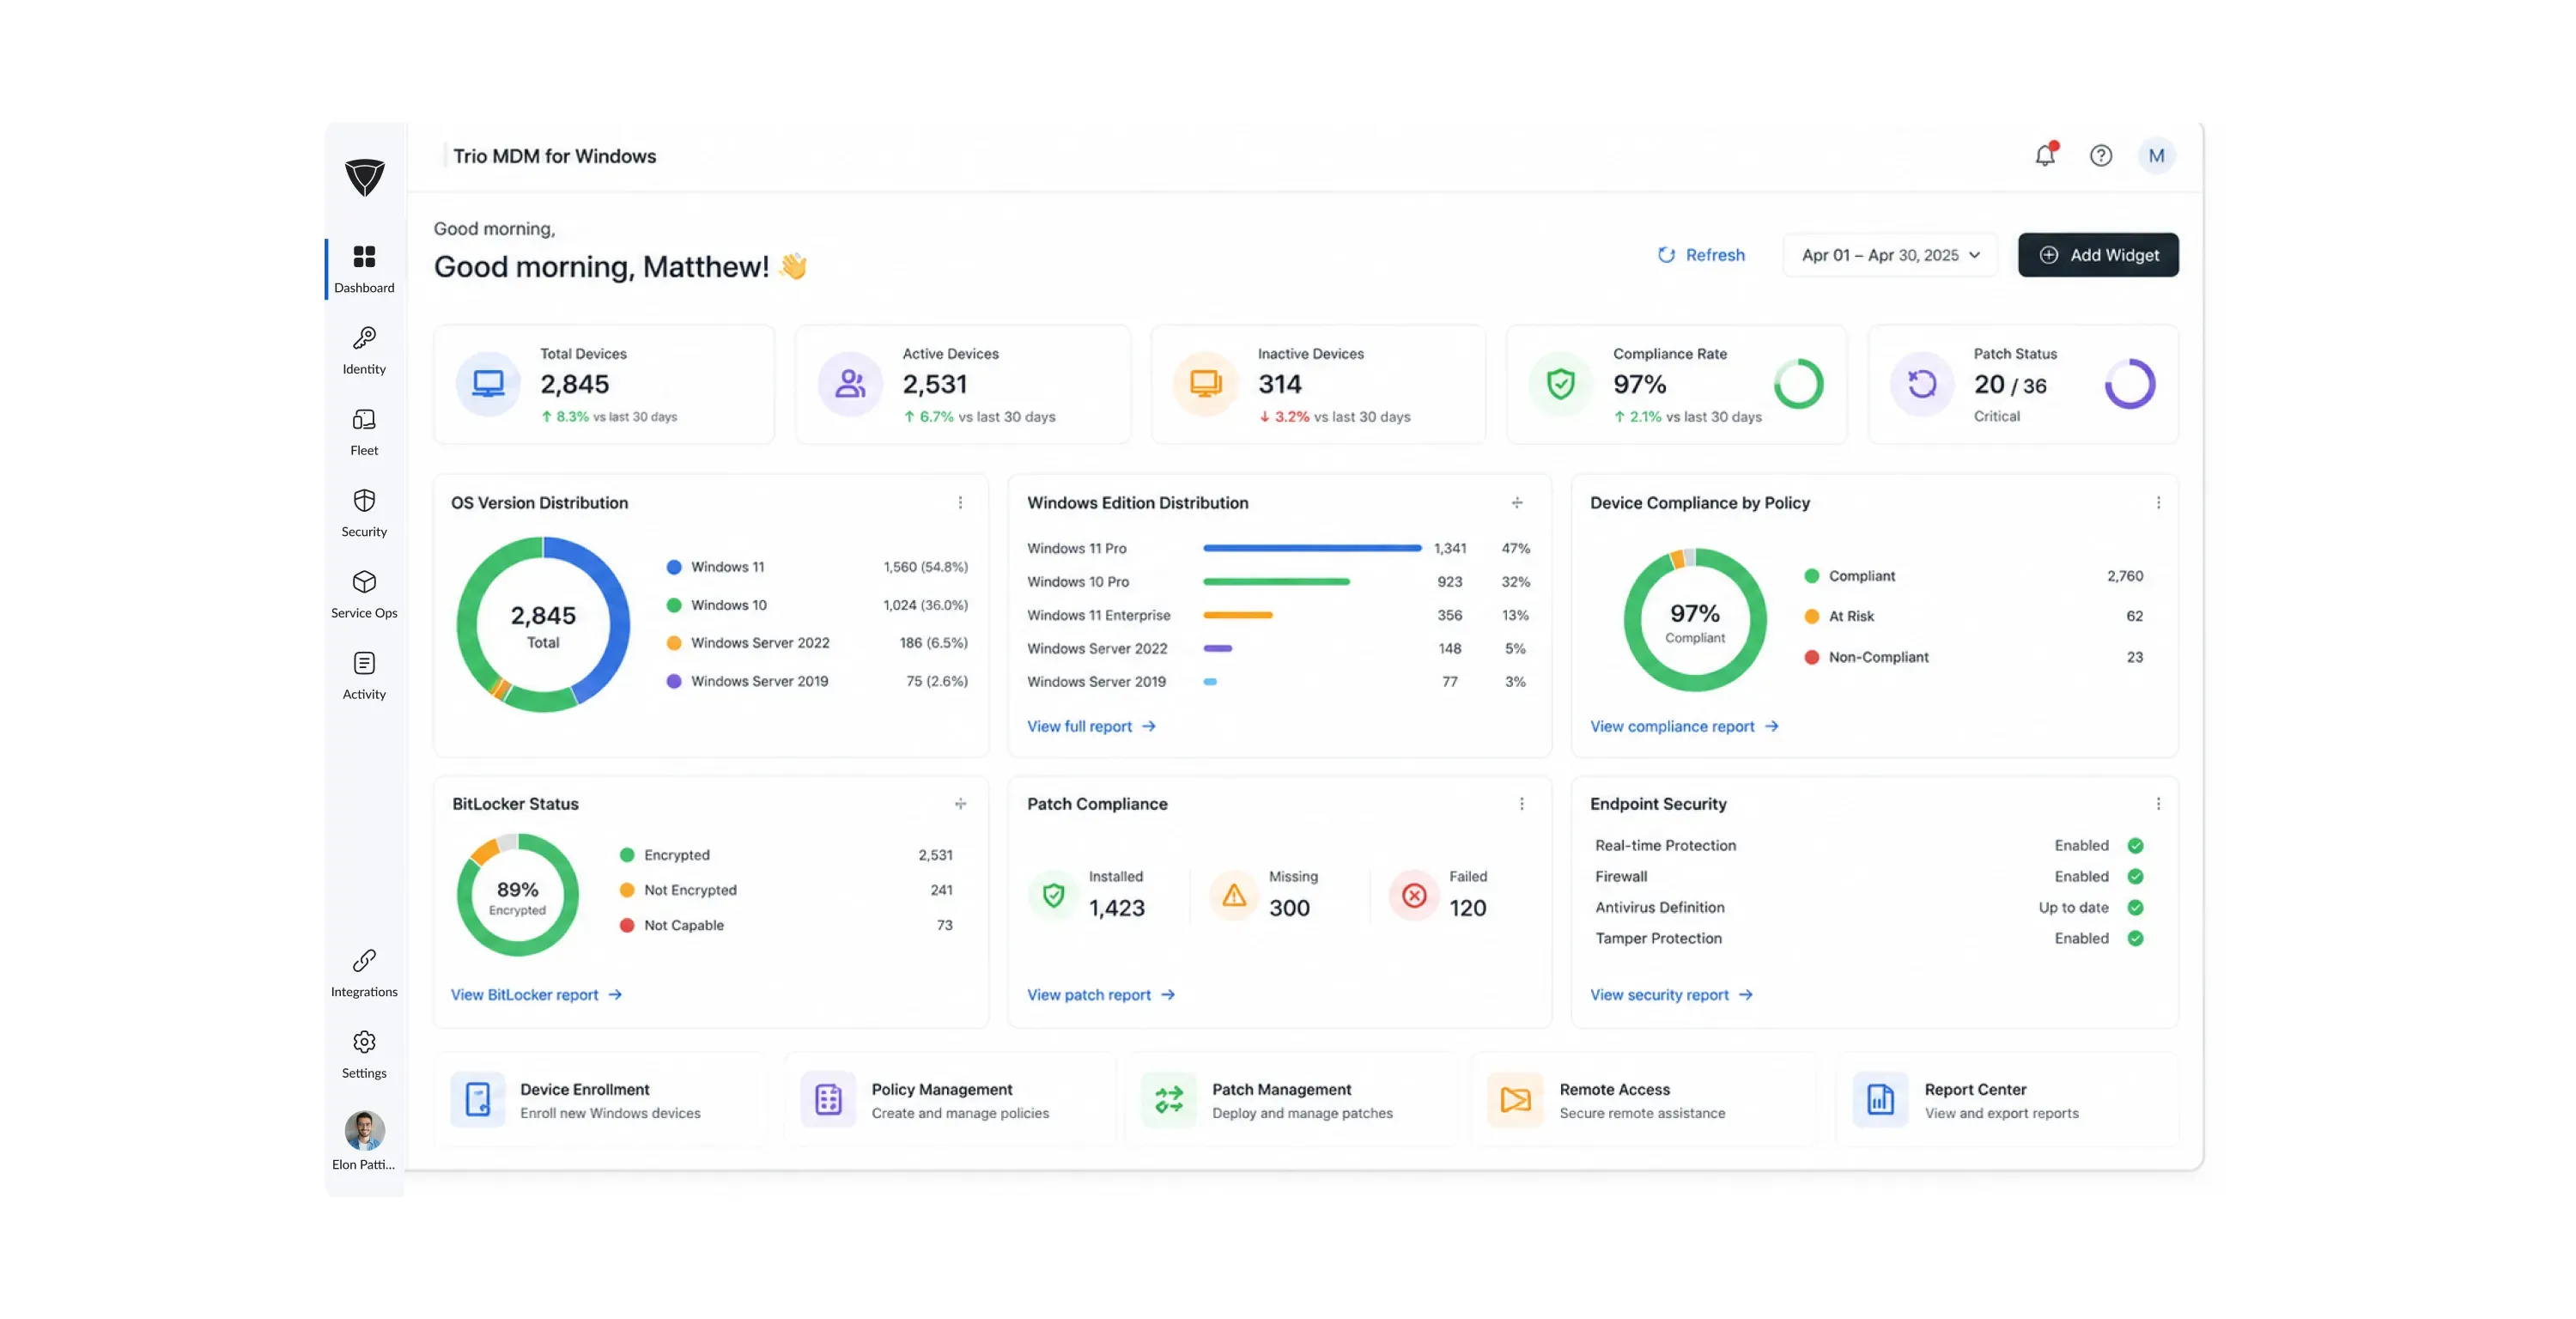
Zero-Touch-Enrollment
Neue Windows-Geräte kommen bei den Nutzern konfiguriert, enrolled und compliant an – ohne dass IT sie jemals anfassen muss. Trio integriert sich mit Windows Autopilot, um Enrollment, Richtlinienanwendung und App-Installation automatisch ab dem Moment zu übernehmen, in dem ein Gerät mit dem Internet verbunden wird.
Richtliniendurchsetzung
Sicherheits-Baselines und Compliance-Regeln werden konsistent auf jeden Windows-Endpunkt in Ihrer Flotte angewendet – ohne manuelle Nachverfolgung pro Gerät. Trio überträgt Richtlinien über ein zentrales Dashboard an Gerätegruppen, wobei Deployment-Bestätigungen und Compliance-Status automatisch erfasst werden.
Remote-Management
Ihr Team behebt Probleme und überträgt Änderungen auf beliebige Windows-Geräte in der Flotte – ohne physischen Zugriff oder ein separates Remote-Tool. Skriptausführung, Befehlszeilenoperationen und Remote-Desktop laufen alle über das Trio-Dashboard, mit einem vollständigen Audit-Trail für jede Sitzung.
Windows-Endpunkt-Abdeckung
Jedes Windows-Gerät, eine Management-Ebene
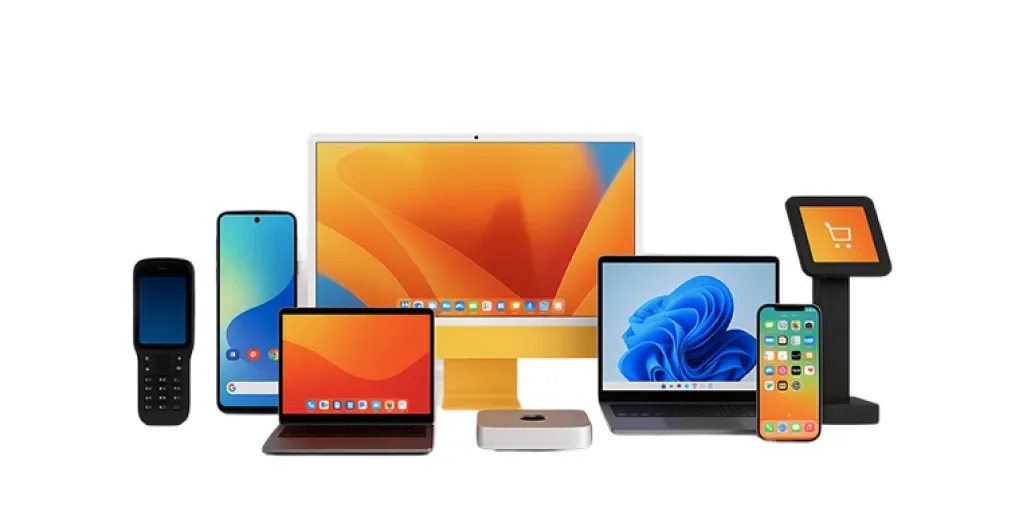
Trio unterstützt die gesamte Bandbreite an Windows-Endpunkten, die Ihre Organisation einsetzt.
Desktops
Server
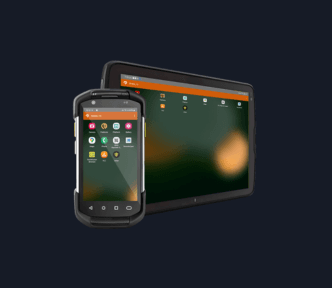
Robuste Windows-Geräte
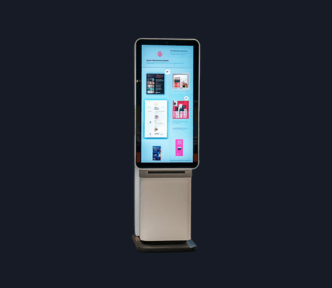
Kiosk-Endpunkte
Laptops
Desktops
Server
Robuste Windows-Geräte
Kiosk-Endpunkte
Jeder Gerätetyp, eine Management-Ebene, eine Konsole.
Windows MDM Onboarding
Von der Registrierung zur Verwaltung in 3 Schritten
Trio hält den Einrichtungsprozess unkompliziert und setzt Automatisierung ab dem ersten Gerät ein. Sie benötigen keinen dedizierten Administrator, um Ihre Windows-Geräteflotte in die Verwaltung zu überführen.
Registrieren
Verbinden Sie Windows-Geräte über Windows Autopilot, Massenimport oder manuelle Registrierung. Cloud-registrierte Geräte benötigen keinen Agenten und werden in die Verwaltung aufgenommen, sobald sie eine Internetverbindung herstellen.
Konfigurieren
Übertragen Sie Sicherheits-Baselines, Anwendungsrichtlinien und Benutzerkonfigurationen über das Trio-Dashboard. Richtlinien werden mit einer einzigen Bereitstellung auf Gerätegruppen oder einzelne Endpunkte angewendet.
Bereitstellen
Installieren Sie Anwendungen lautlos, erzwingen Sie BitLocker-Verschlüsselung und wenden Sie Compliance-Regeln an, ohne Ihre Benutzer zu unterbrechen. Trio übernimmt die Bereitstellung im Hintergrund, während sich Ihr Team auf andere Aufgaben konzentriert.
Testen Sie noch heute das beste MDM für Windows
Trio wird innerhalb weniger Stunden bereitgestellt und skaliert vom ersten Tag an mit Ihrer Geräteflotte.
Windows MDM Enrollment
Jede Registrierungsmethode, eine Plattform
Jedes Windows-Gerät wird ohne manuellen Einrichtungsprozess pro Gerät in die Verwaltung aufgenommen. Trio unterstützt Autopilot Zero-Touch-Provisioning, Massenregistrierung sowie verzeichnisbasierte Registrierung über Active Directory und Entra ID.
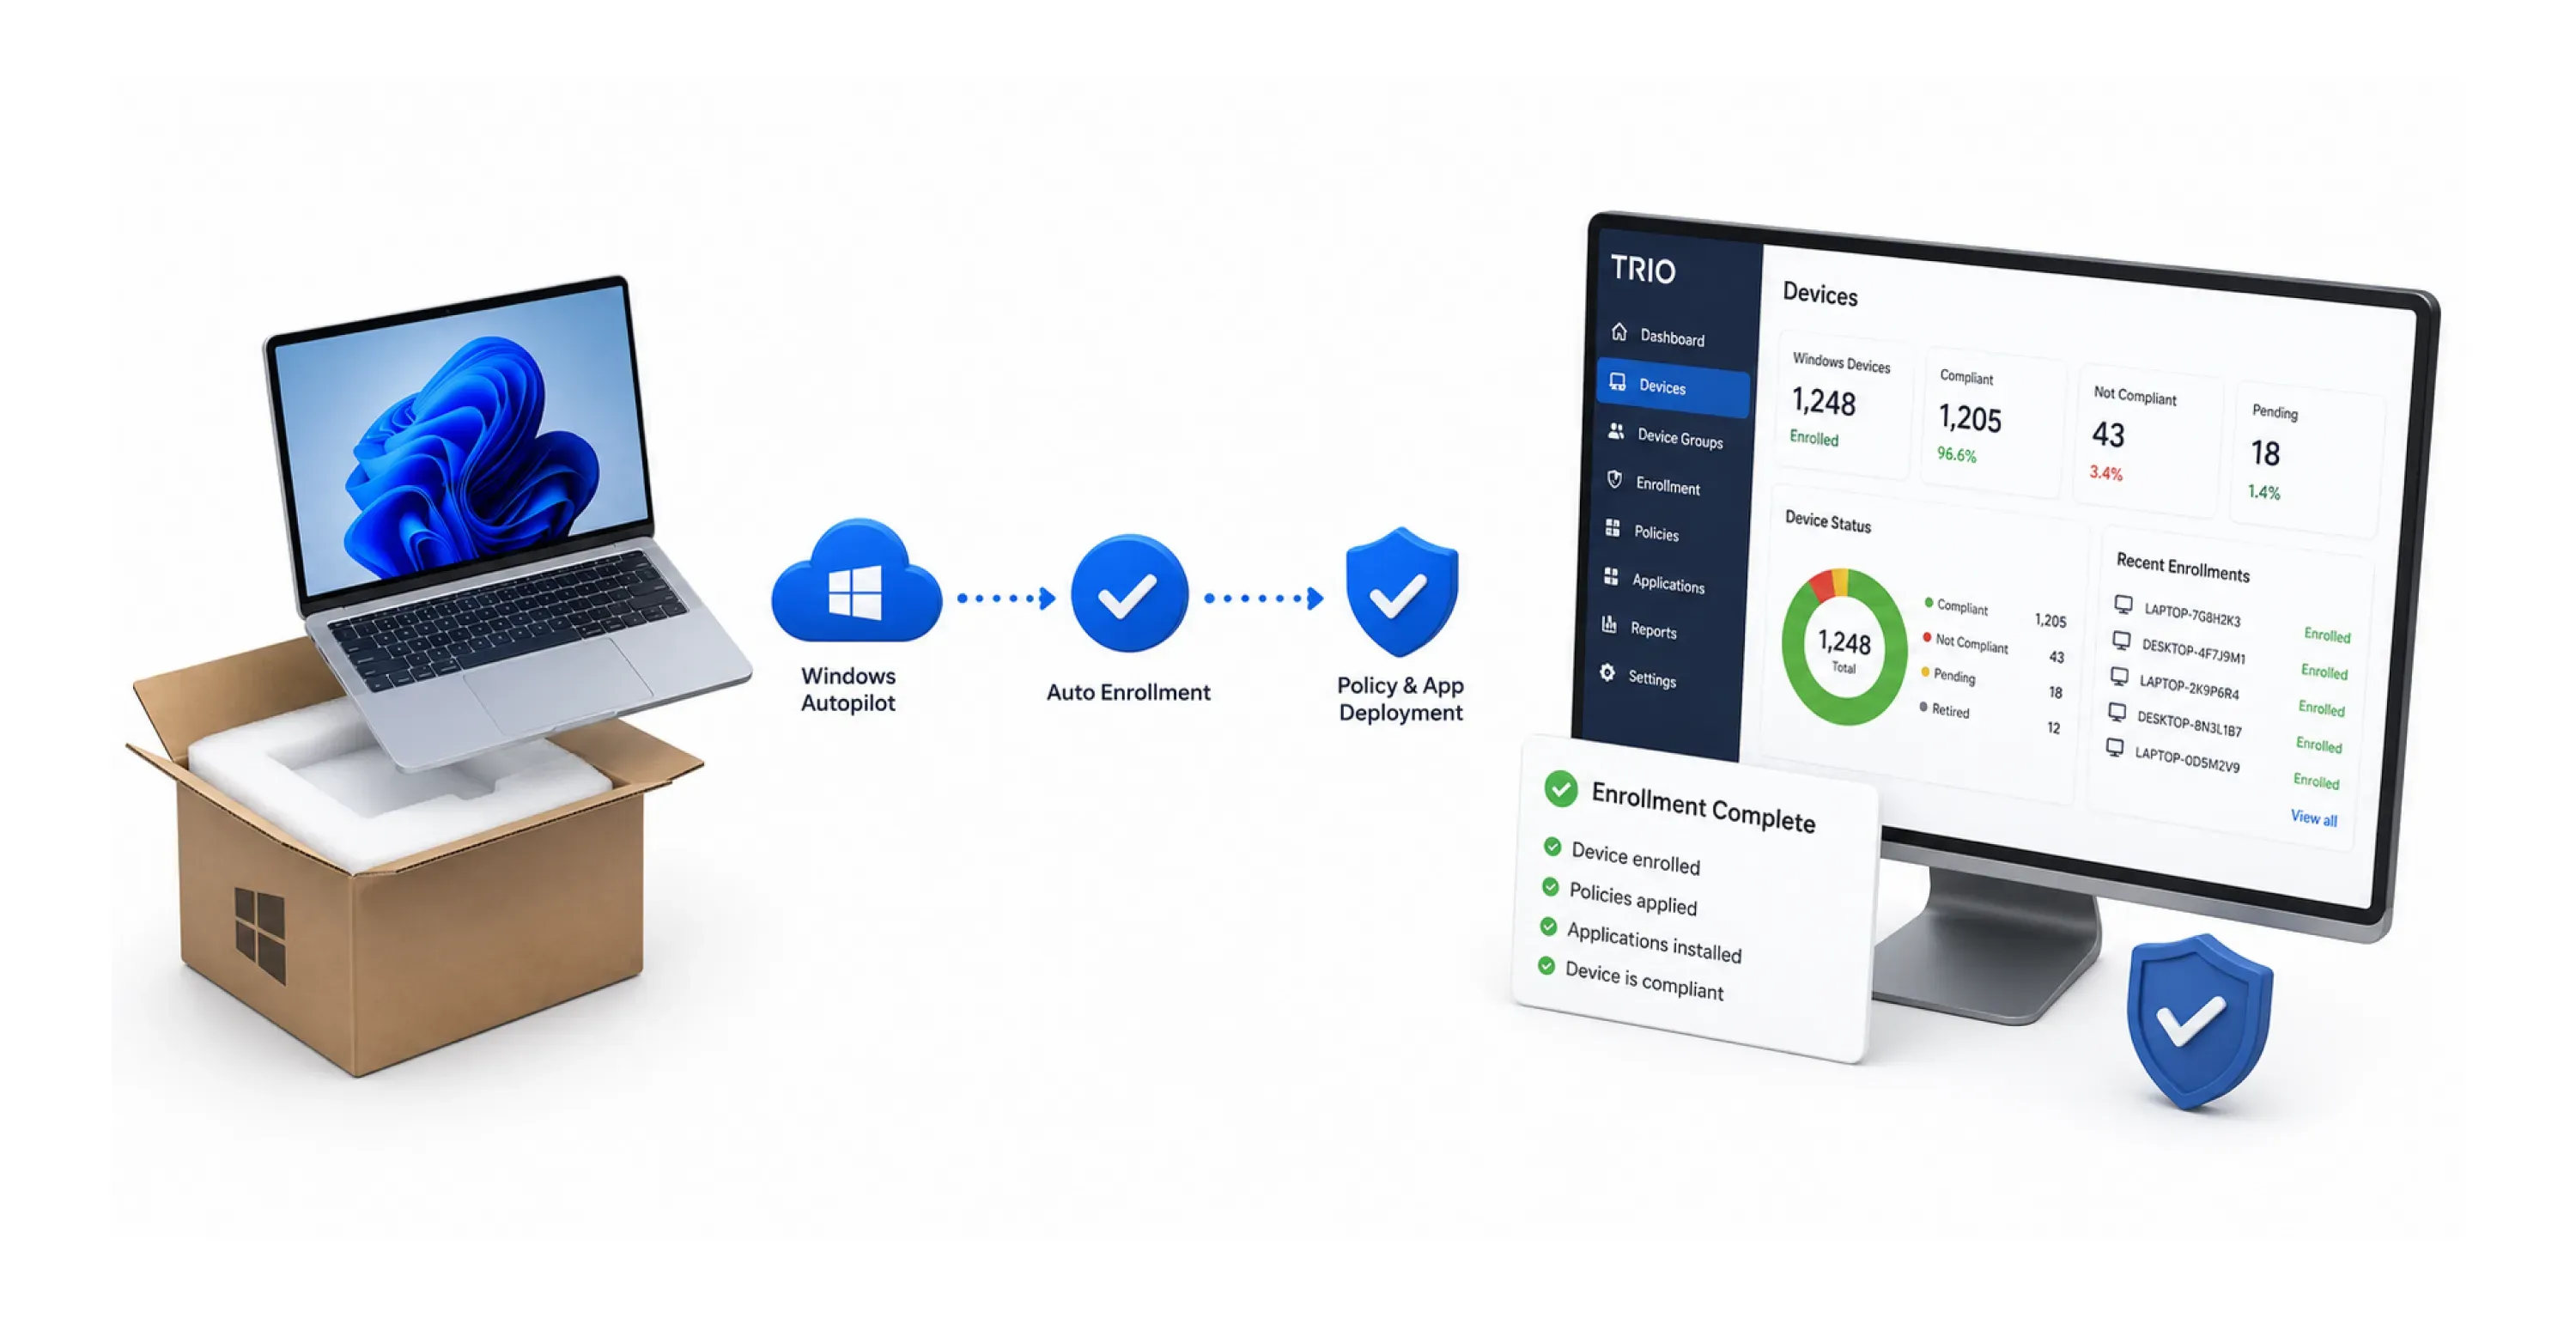
Zero-Touch-Provisioning
Neue Windows-Geräte erreichen die Endbenutzer konfiguriert, registriert und compliant, ohne dass IT die Hardware anfassen muss. Trio verbindet sich mit Windows Autopilot, sodass Registrierung, Richtlinienübertragung und App-Installation beim ersten Verbindungsaufbau automatisch abgeschlossen werden.
Windows Patch Management
Alle Windows-Endpunkte nach Ihrem Zeitplan patchen
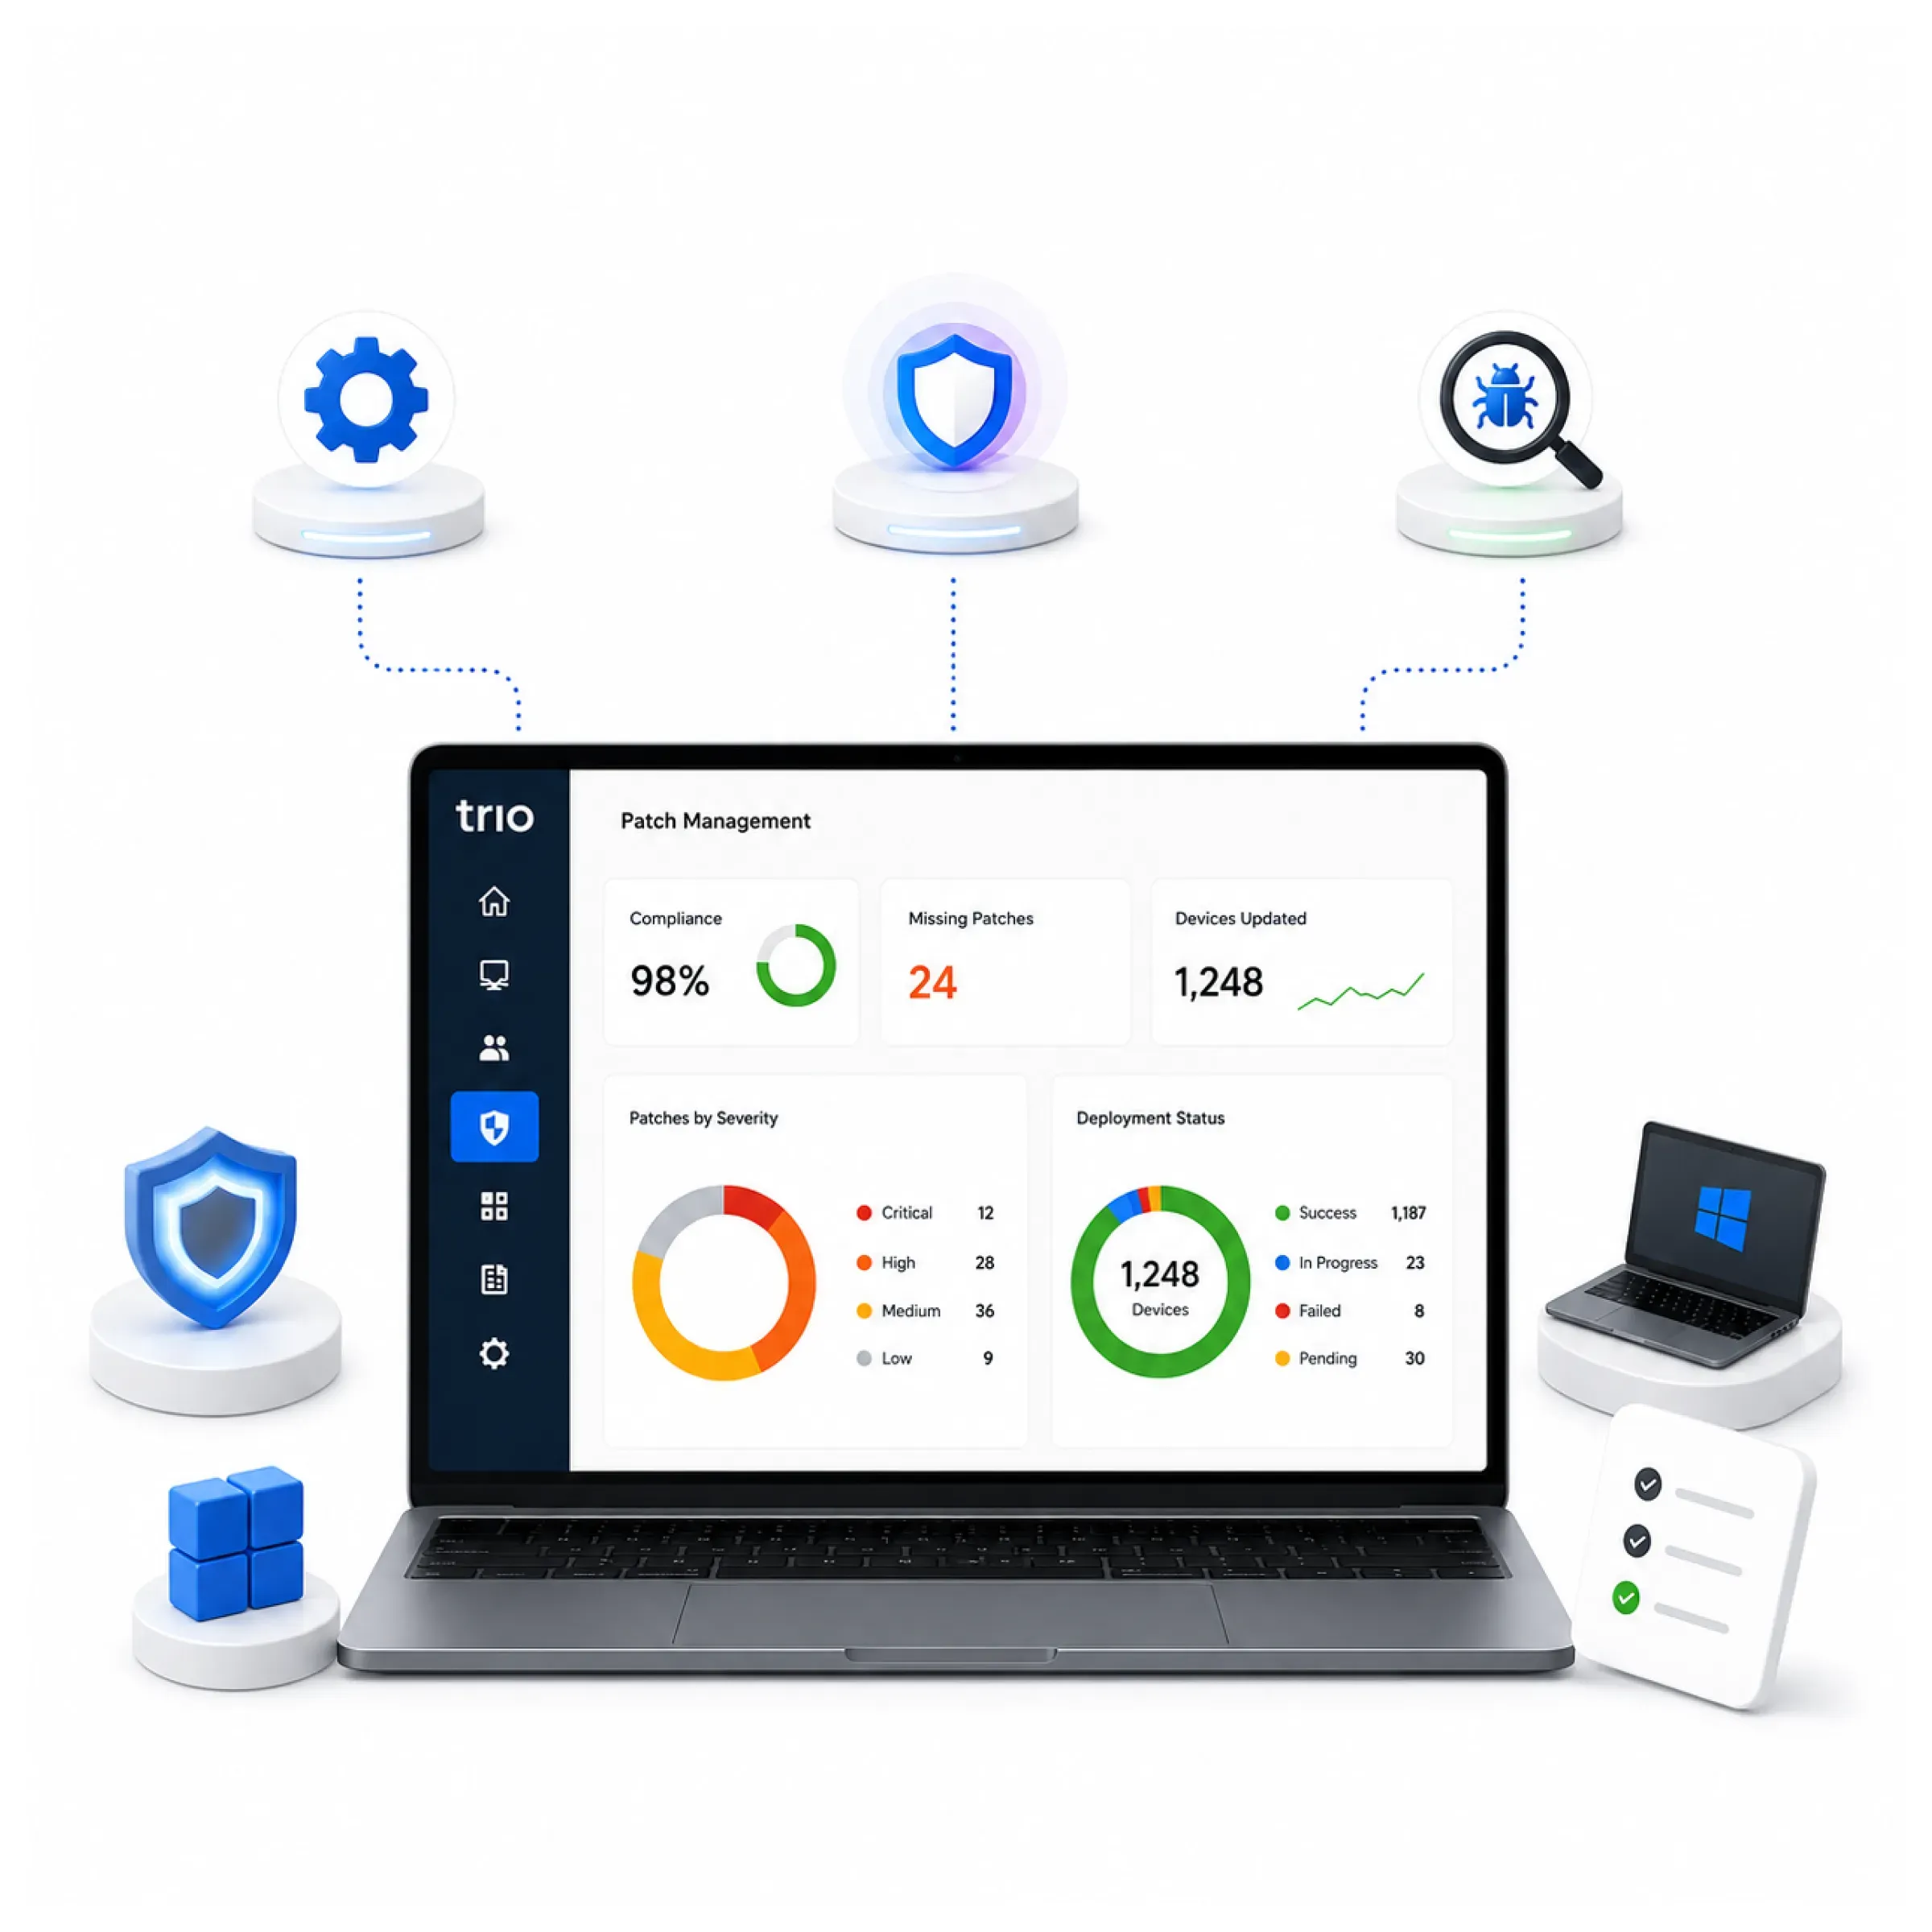
Sicherheits-Patches erreichen jeden Endpunkt automatisch, während Ihr Team die volle Kontrolle darüber behält, was wann bereitgestellt wird. Trio verwaltet Windows Update for Business-Ringe, überträgt kritische Patches nach CVE-Schweregrad und hält Feature-Updates für die IT-Prüfung zurück.
Automatisierte Patch-Bereitstellung
Kritische Patches werden ohne manuelle Koordination oder geräteweise Eingriffe in Ihrer gesamten Flotte bereitgestellt. Trio überträgt Updates nach CVE-Schweregrad, priorisiert kritische Fixes und stellt Updates mit geringerem Schweregrad für definierte Wartungsfenster in die Warteschlange.Windows Update-Ringe
Ihr Team steuert genau, wann Patches welche Gerätegruppen erreichen, ohne dass ungetestete Änderungen in die Produktion gelangen. Trio verwaltet Windows Update for Business-Ringe, sodass Sie Pilotgruppen, Staging und Rollout-Sequenzen über das Dashboard definieren.Schwachstellenbehebung
Sicherheitslücken werden schneller geschlossen, da die Behebung beginnt, bevor Ihr Team einen Schwachstellenbericht prüft. Trio scannt kontinuierlich nach CVE-Schweregrad und führt die Ergebnisse in Patch-Workflows ein, wobei Compliance-Dashboards den Fortschritt verfolgen.
Windows Remote Management
Vollständiger Remote-Zugriff für alle Windows-Geräte
Jeder Windows-Endpunkt ist über das Trio-Dashboard erreichbar, unabhängig vom Standort des Geräts oder des Administrators. Remote-Zugriff, Skriptausführung und Befehlszeilenoperationen laufen über eine einzige sichere Oberfläche, ohne dass ein Drittanbieter-Tool erforderlich ist.
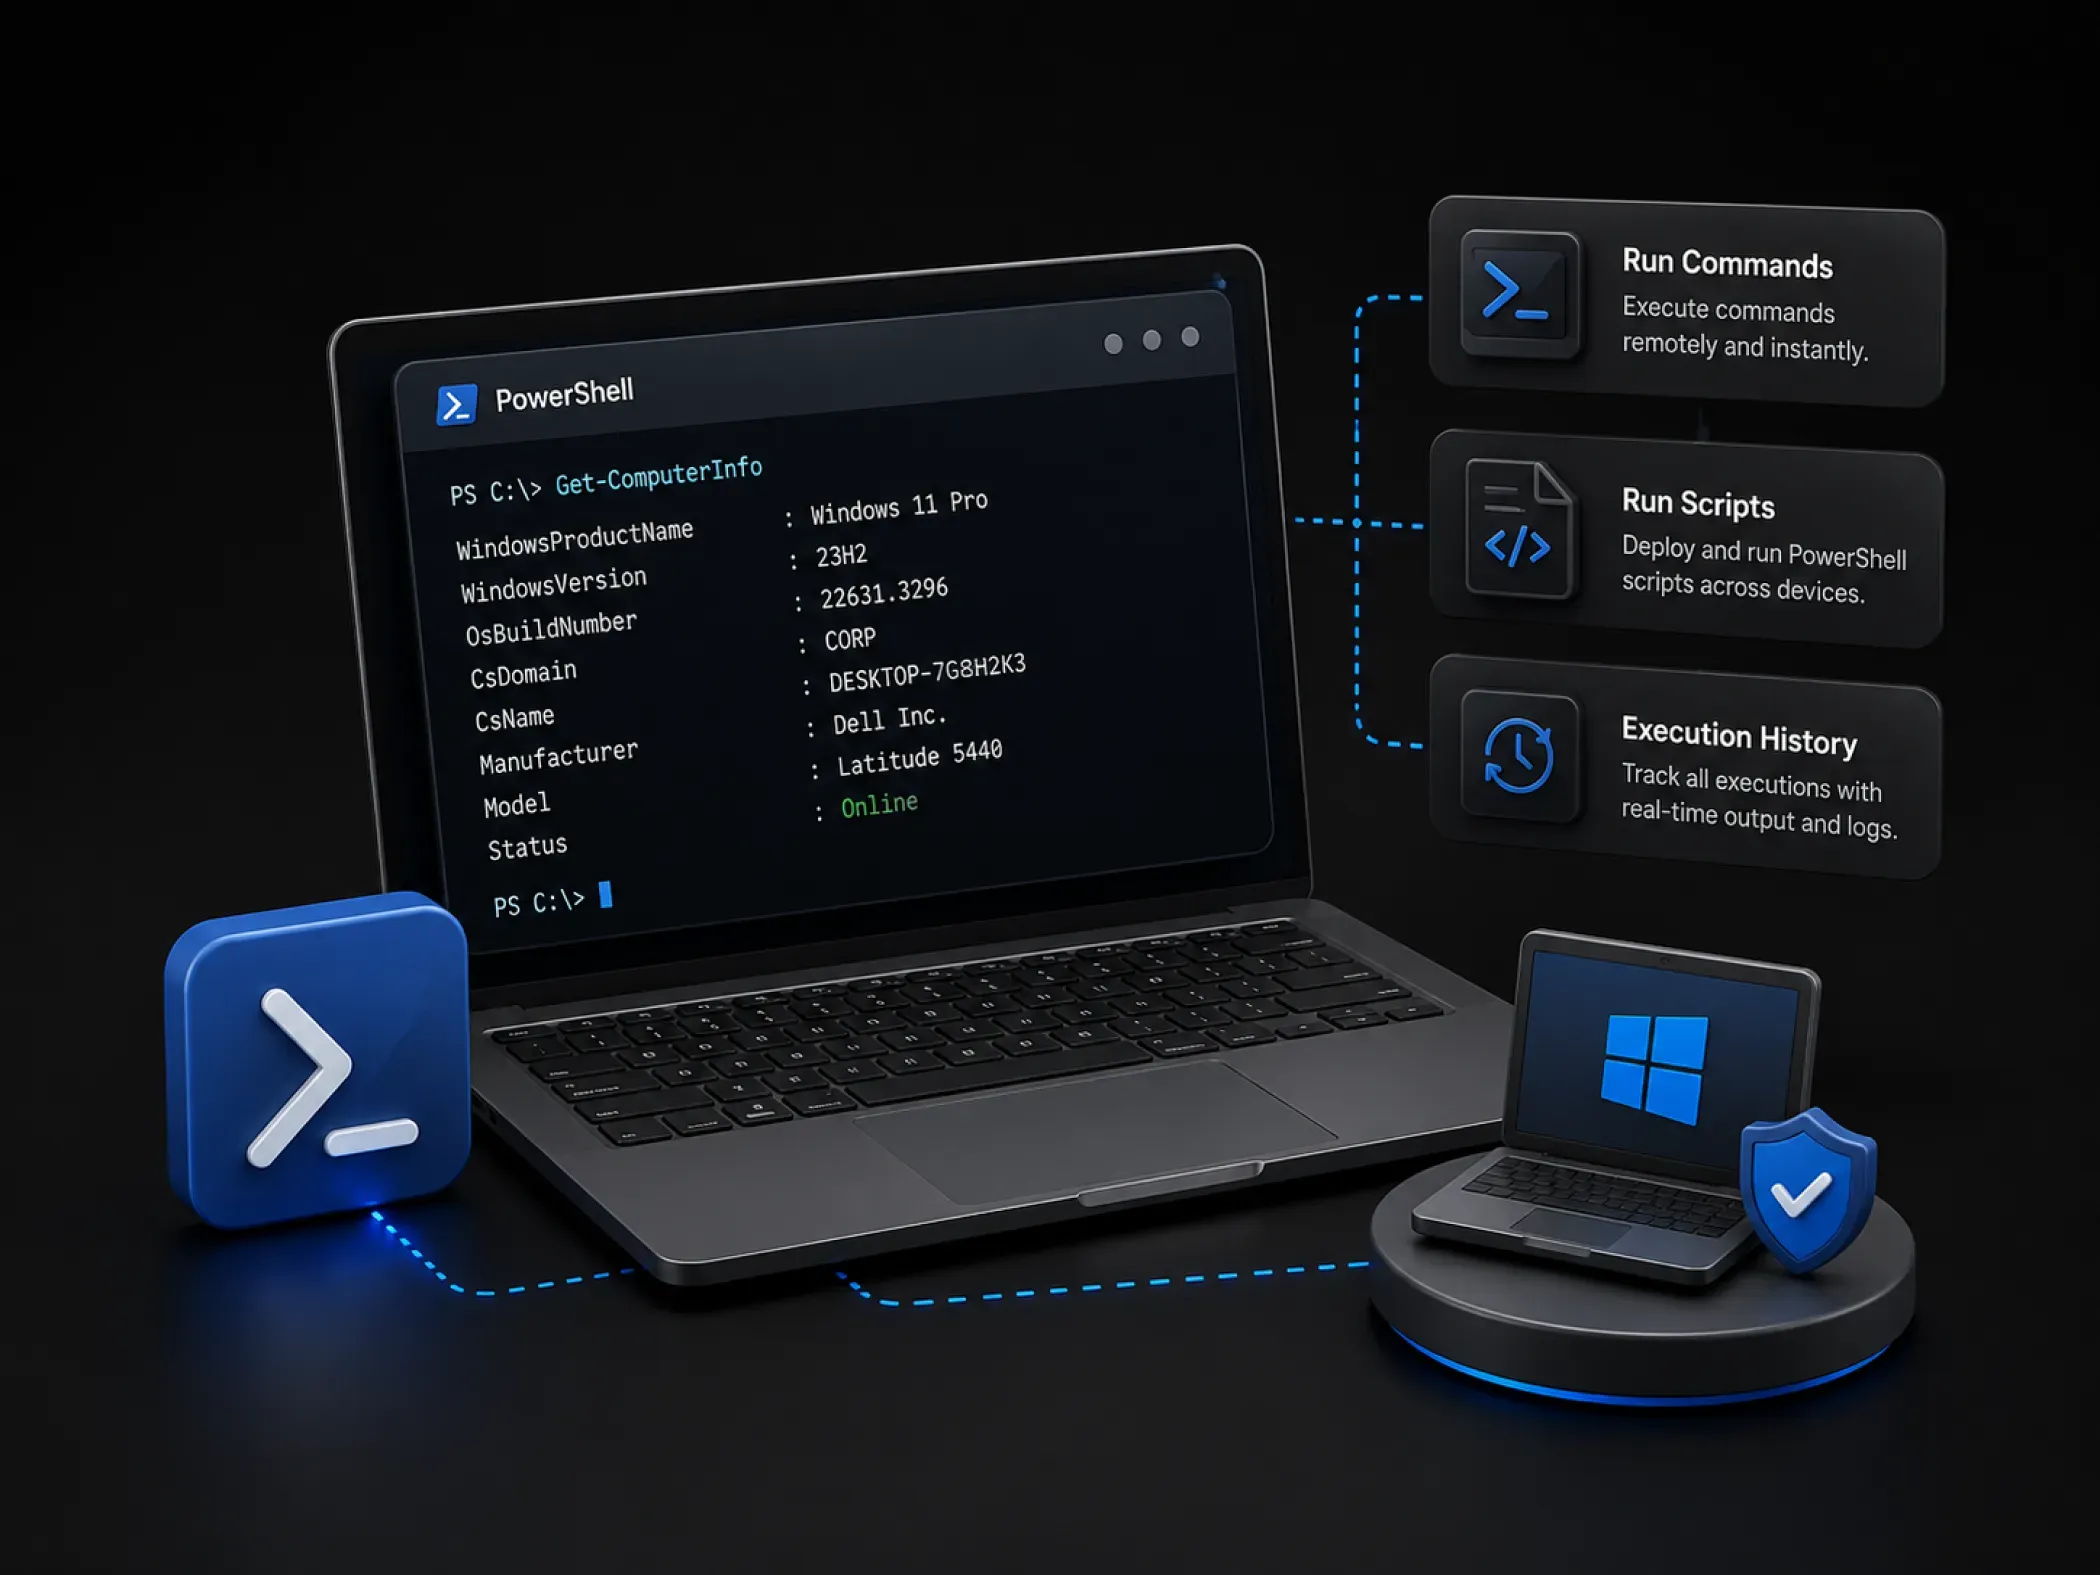
PowerShell-Ausführung
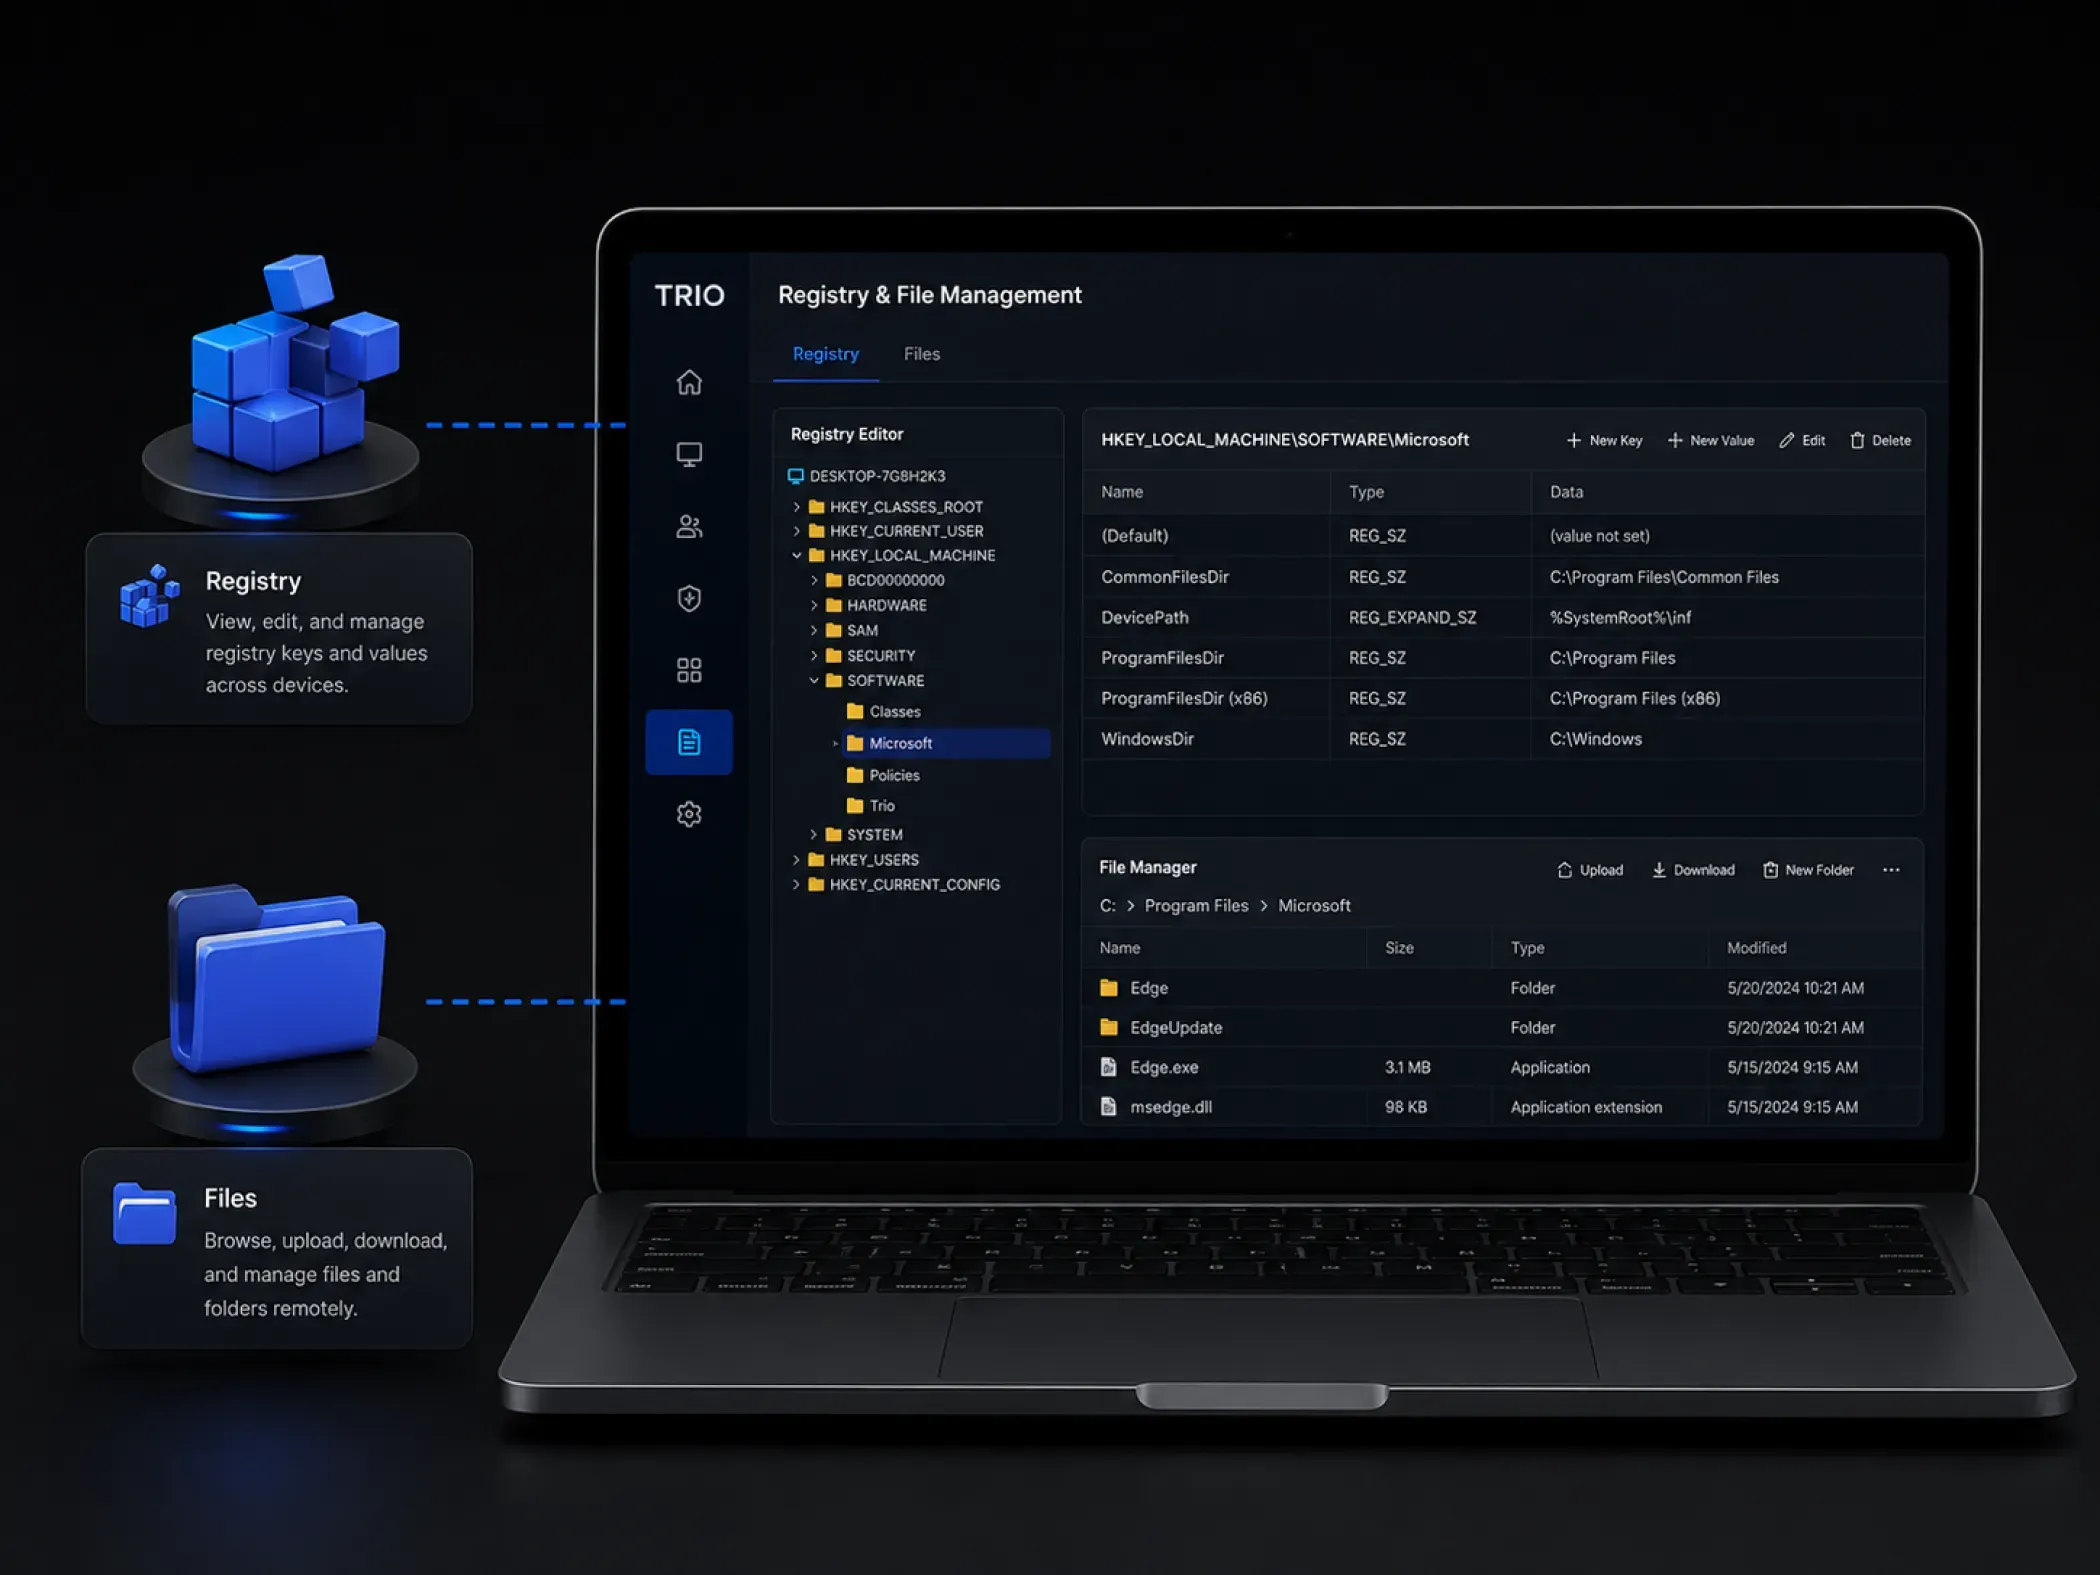
Remote Desktop
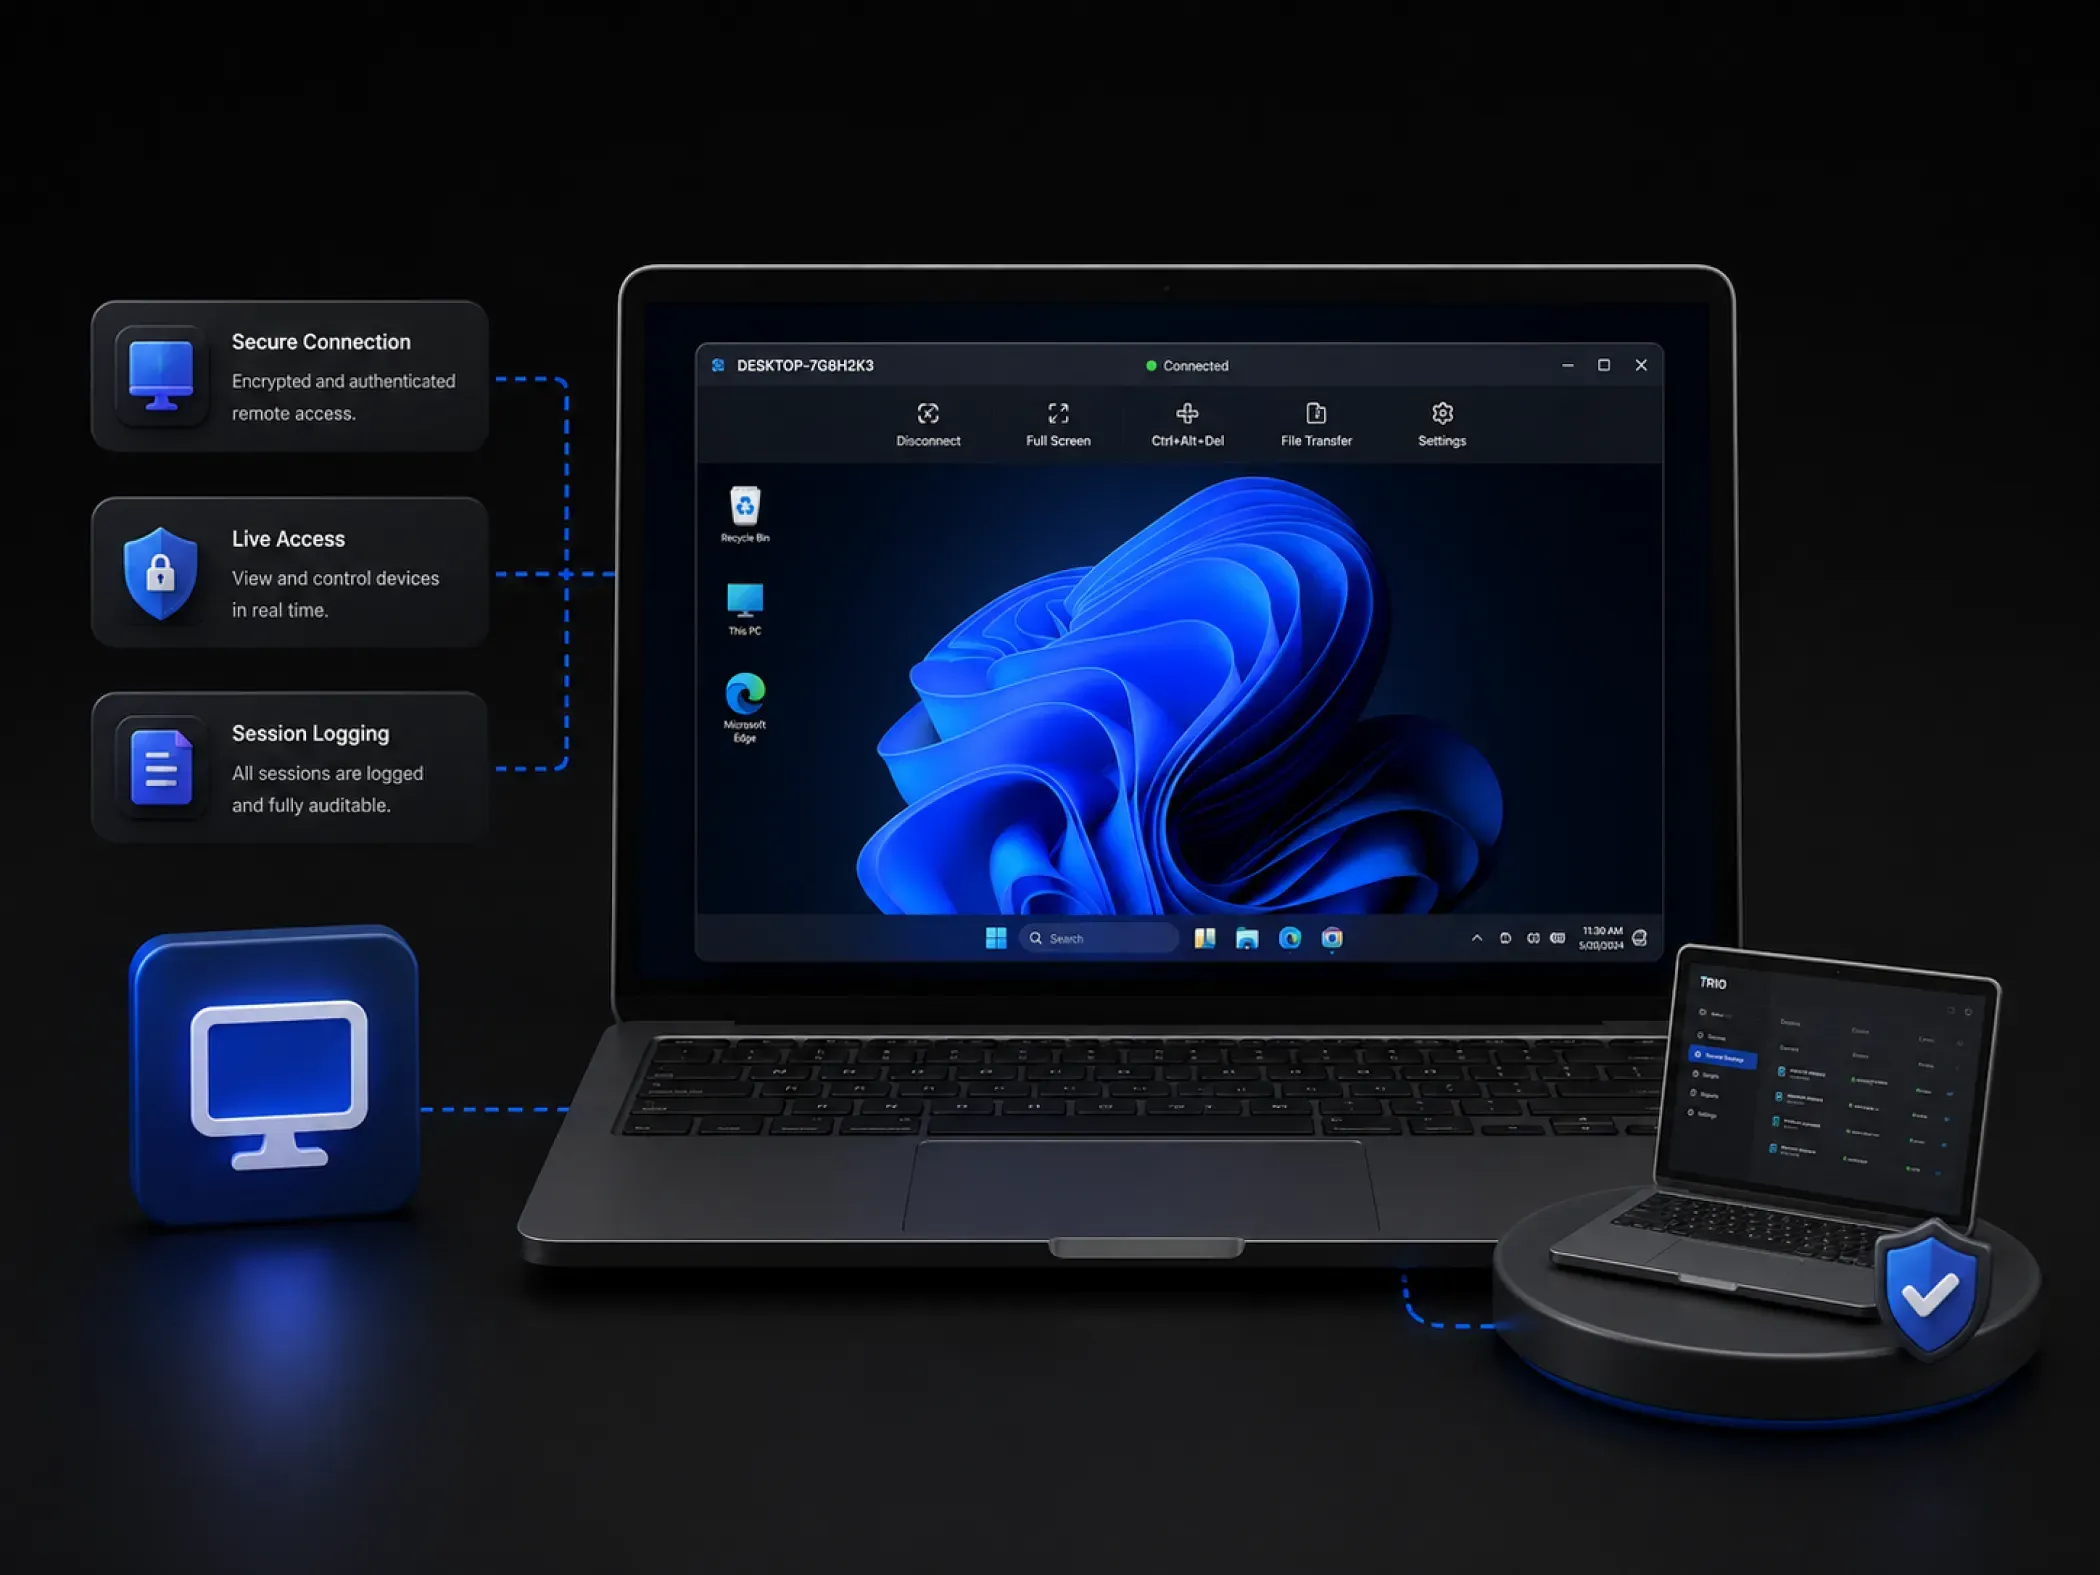
Registrierungs- und Dateiverwaltung
Windows-Anwendungsverwaltung
App-Deployment für Ihre gesamte Windows-Flotte
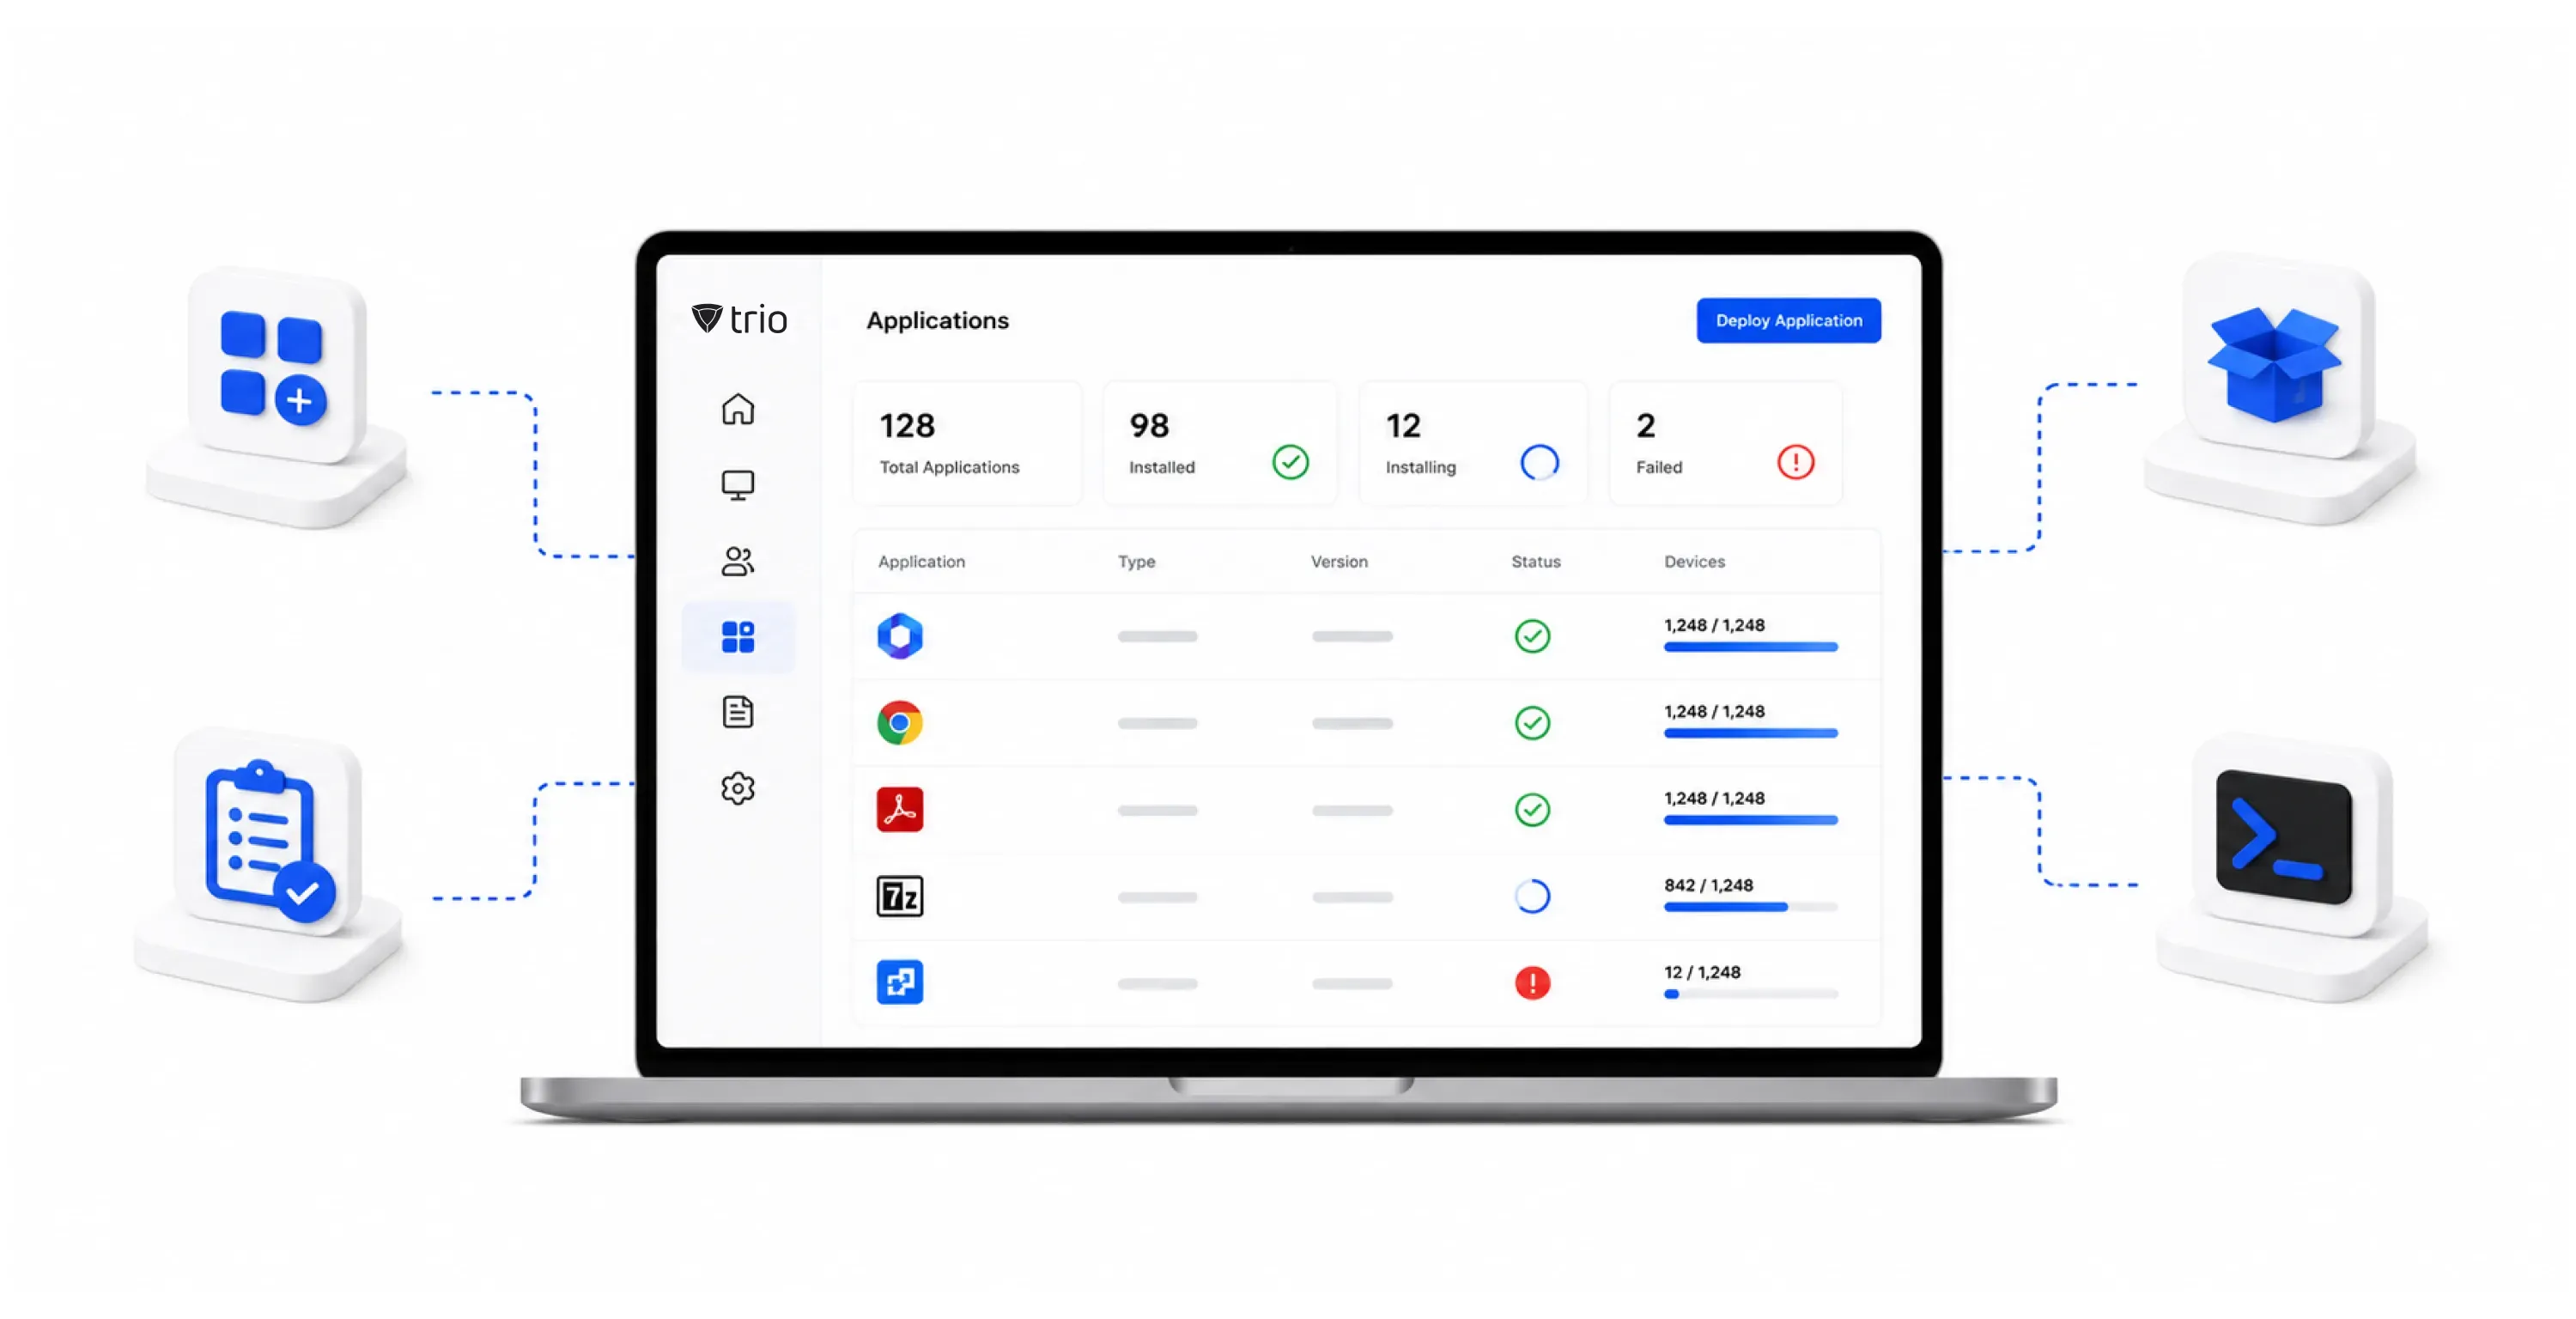
Anwendungen erreichen jeden Endpunkt ohne Benutzeraufforderungen, IT-Eingriffe oder Unterbrechungen laufender Arbeit. Trio übernimmt das Silent-App-Deployment, LOB-Installationen und skriptbasierte Automatisierung über ein einziges Dashboard – ganz ohne Benutzerinteraktion.
Anwendungen erreichen jeden Endpunkt ohne Aufforderungen, Benachrichtigungen oder Benutzerinteraktion. Die Windows-Geräteverwaltungssoftware von Trio stellt Microsoft Store- und LOB-Apps lautlos bereit und bestätigt den Installationsstatus pro Gerät in Ihrer gesamten Flotte.
Ihr Team sieht genau, was auf jedem verwalteten Windows-Endpunkt installiert ist, ohne manuelle Audits pro Gerät durchführen zu müssen. Trio pflegt ein kontinuierliches Software-Inventar über Ihre gesamte Flotte hinweg, mit gerätegenauem App-Status im zentralen Dashboard.
Interne Anwendungen werden konsistent auf jedem verwalteten Endpunkt installiert – ohne Packaging-Komplexität oder manuelle Verteilung. Trio stellt LOB-Apps mit Abhängigkeitsverwaltung und stiller Ausführung bereit und protokolliert die Installationsbestätigung pro Gerät automatisch.
Wiederkehrende Flottenaufgaben laufen automatisch ab – ohne eigene Tools oder separate Scheduler. Trio führt Skripte nach Zeitplan oder auf Abruf über das Command Center für Gerätegruppen aus und protokolliert jeden Durchlauf konsistent.
Windows-Richtlinienverwaltung
Einheitliche Konfiguration auf jedem Windows-Gerät
Jeder Windows-Endpunkt läuft mit derselben Konfiguration – unabhängig von Standort, Benutzer oder Deployment-Alter. Trio stellt Baselines, Konfigurationen und Zugriffsrichtlinien für Gerätegruppen bereit, mit Group-Policy-Integration und Bestätigung bei jedem Push.
Sicherheits-Baseline-Deployment
Ihre gesamte Flotte setzt dieselbe Sicherheitskonfiguration durch – ohne manuelle Überprüfung pro Gerät. Trio überträgt benutzerdefinierte Baselines per Group-Policy-Integration, mit gestaffeltem Rollout und Validierungstests für große Deployments.
Gerätekonfiguration
Systemeinstellungen und Registrierungskonfigurationen werden konsistent auf jedem Endpunkt angewendet, ohne einzelne Geräte manuell zu bearbeiten. Trio stellt Konfigurationen remote bereit – mit Rollback-Unterstützung und gerätegenauer Bestätigungsprotokollierung, sodass jede Einstellung nachvollziehbar ist.
Netzwerk- und Zugriffsrichtlinien
Proxy-Einstellungen, DNS-Filterung und Internetzugriffsregeln werden flottenweit durchgesetzt – ohne gerätespezifische Konfiguration. Die Windows-MDM-Software überträgt Proxy-Richtlinien, DNS-Filterung und Zugriffsregeln zentral, mit Kiosk-Modus zur Beschränkung von Geräten auf definierte Arbeitsbereiche.
Windows-MDM-Sicherheitsdurchsetzung
Trio passt sich der Struktur Ihrer Linux-Flotte an
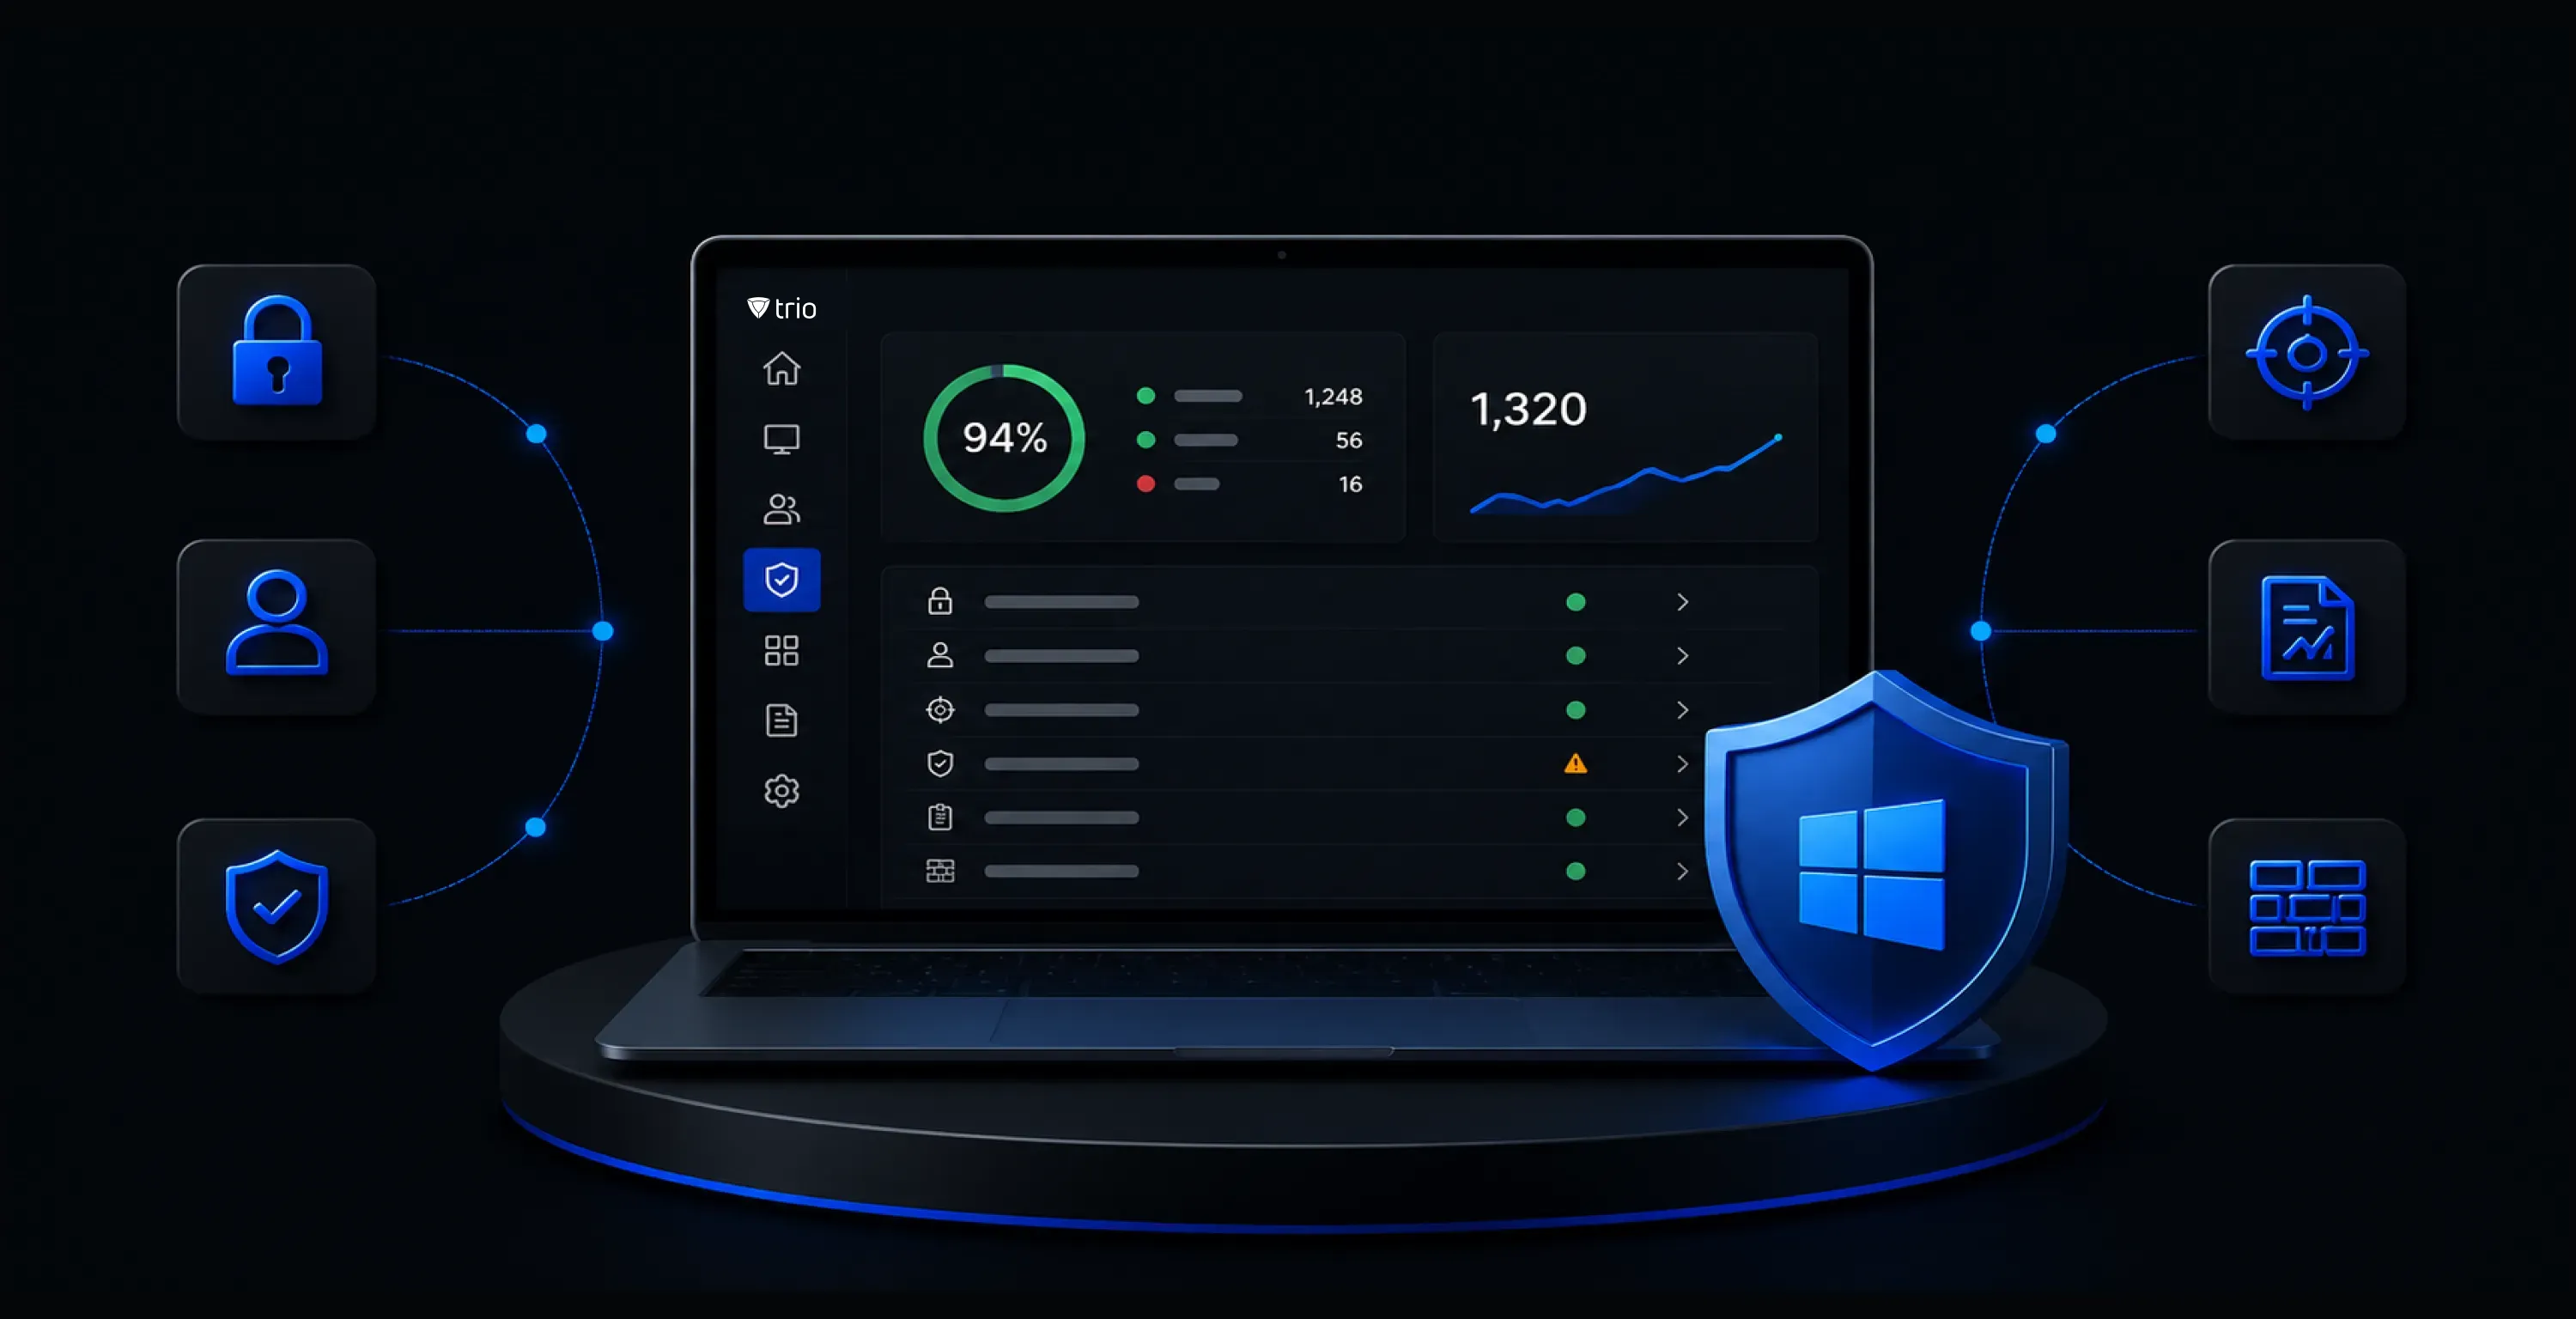
Ihre Sicherheitslage bleibt auf jedem Windows-Endpunkt aktuell – ohne dedizierten Sicherheitsadministrator. BitLocker, MFA-Durchsetzung, CVE-basierte Patch-Priorisierung sowie SOC 2-, HIPAA- und GDPR-Berichte laufen alle auf automatisierten Zeitplänen über Trio.
BitLocker-Durchsetzung
Jeder verwaltete Endpunkt verfügt über vollständige Festplattenverschlüsselung, und Wiederherstellungsschlüssel bleiben zugänglich – ohne separates Schlüsselverwaltungssystem. Trio setzt BitLocker flottenweit durch, hinterlegt Wiederherstellungsschlüssel automatisch und kennzeichnet unverschlüsselte Geräte, bevor sie auf sensible Ressourcen zugreifen.
Kennwort- und MFA-Richtlinie
Wenden Sie vordefinierte Richtlinienvorlagen nach Benutzerrolle an, sodass jeder Endpunkt ab der ersten Registrierung die passende Konfigurations-Baseline erhält. Distributionsspezifische Standardwerte werden automatisch angewendet, ohne dass benutzerdefinierte Skripte pro Gerätetyp erforderlich sind.
Bedingter Zugriff
Nicht verwaltete Windows-Geräte werden ohne manuelle Zugriffsüberprüfungen von Unternehmensressourcen ferngehalten. Trio setzt Richtlinien für bedingten Zugriff über Microsoft Entra ID durch, sodass nur registrierte, konforme Endpunkte auf Unternehmens-Apps und -Daten zugreifen können.
Schwachstellenmanagement
Sicherheitslücken werden automatisch erkannt und priorisiert, bevor sie zu Vorfällen werden. Trio Windows MDM Software scannt nach CVE-Schweregrad und leitet Ergebnisse in Patch-Workflows weiter, sodass kritische Probleme ohne manuelle Triage geschlossen werden.
Compliance-Reporting
Ihr Team geht in jeden Audit-Zyklus mit vollständig zusammengestellter Dokumentation und aktuellem Compliance-Status in der gesamten Flotte. Trio protokolliert alle Aktionen mit Zeitstempelgenauigkeit und erstellt SOC 2-, HIPAA- und GDPR-Berichte automatisch.
Windows-Firewallverwaltung
Jedes Windows-Endgerät setzt die Firewall-Regeln Ihrer Sicherheitsrichtlinie durch – ohne manuelle Konfiguration pro Gerät. Trio stellt Windows Firewall-Regeln zentral über Gerätegruppen hinweg bereit und aktualisiert sie, wobei Änderungen pro Endgerät bestätigt und für Compliance-Zwecke protokolliert werden.
Windows-Flotten-Transparenz
Alle Windows-Geräte in Echtzeit im Blick
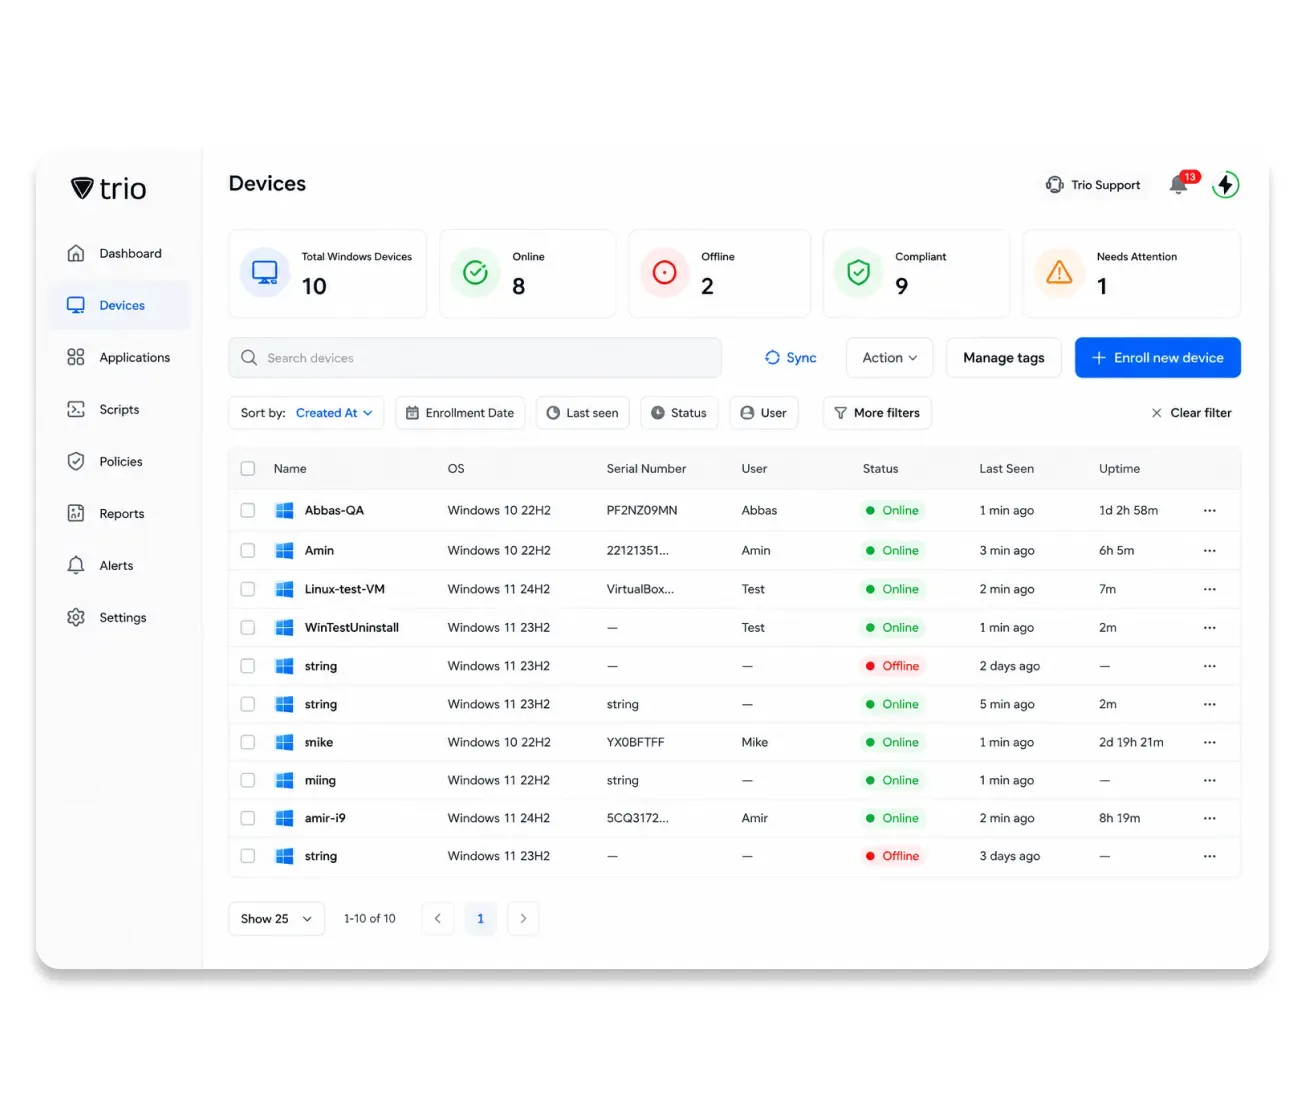
Ihr Team hat eine vollständige, aktuelle Übersicht über jedes verwaltete Windows-Endgerät – ohne den Aufbau einer separaten Monitoring-Infrastruktur. Trio zeigt Gerätezustand, Compliance-Status, Software-Inventar und Standortdaten für jedes Endgerät in einem einzigen Dashboard.
Geräteinventar
Jedes verwaltete Gerät wird mit Hardware-Spezifikationen, OS-Version und Registrierungsstatus an einem zentralen Ort erfasst. Trio führt ein aktuelles Asset-Inventar mit Seriennummern, Konfigurationsstatus und kontinuierlich aktualisiertem Compliance-Status.
- Jedes Gerät jederzeit erfasst.
- Hardware und OS remote einsehbar.
- Konfigurationsstatus pro Gerät bestätigt.
Eine Windows MDM Software. Jedes Gerät. Null Komplexität.
Trio gibt IT-Teams vollständige Kontrolle über das Windows-Gerätemanagement – ohne den Aufwand komplexer Enterprise-Tools. Jetzt ausprobieren!
Windows-Geräteverwaltung – Bereitstellung
Bereitstellungsmodelle für jede Windows-Umgebung
Entwickler-Laptops, gemeinsam genutzte Laborgeräte, unternehmenseigene Workstations und Server stellen jeweils unterschiedliche Anforderungen an das Management. Trio deckt alle Szenarien über dieselbe Plattform ab – ohne separate Tools für jeden Anwendungsfall.
Unternehmenseigene Geräte
Autopilot registriert das Gerät, bevor es der Nutzer erhält
Richtlinien und Apps werden beim ersten Start übertragen
BitLocker wird ab dem ersten Tag durchgesetzt
Remote-Löschung bei Verlust oder Offboarding
BYOD
Arbeitsrichtlinien werden durchgesetzt, ohne persönliche Daten zu berühren
Private Apps bleiben außerhalb des IT-Zuständigkeitsbereichs
Nicht verwaltete Geräte werden vom Zugriff auf Unternehmensressourcen ausgesperrt
Selektives Löschen entfernt nur Unternehmensdaten
Kiosk und Dedicated
Einzel- oder Multi-App-Kiosk zentral konfiguriert
Sitzungen werden beim Abmelden des Benutzers zurückgesetzt
OS und nicht autorisierte Apps werden per Richtlinie gesperrt
Die Systemüberwachung läuft kontinuierlich
Weitere Windows MDM-Funktionen
Weitere integrierte Windows-Verwaltungsfunktionen
Trio umfasst die vollständige Palette an Steuerungsmöglichkeiten, die Ihre Windows-Umgebung benötigt.
Remote-Wipe
Entfernen Sie nur Unternehmensdaten von einem Windows-Endgerät, ohne das gesamte Gerät zurückzusetzen.
Gerätesperre
Sperren Sie jedes Windows-Endgerät sofort über das Dashboard – ohne physischen Zugriff.
VPN-Profil-Bereitstellung
Stellen Sie VPN-Einstellungen automatisch auf Remote-Endgeräten bereit.
CMD-Befehlsschnittstelle
Führen Sie CMD-Befehle remote auf jedem Windows-Gerät aus.
Digital Signage
Planen Sie web- oder lokale Inhalte auf gesperrten Windows-Displays.
Windows Service Control
Starten, stoppen oder starten Sie Dienste im gesamten Gerätebestand remote neu.
Autostart-Programmverwaltung
Legen Sie fest, welche Programme beim Start je Endgerät ausgeführt werden.
Wireless-Profil-Bereitstellung
Übertragen Sie unternehmenseigene WLAN-Konfigurationen bei der Registrierung auf die Geräte.
Bandbreitenverwaltung
Priorisieren Sie kritischen Datenverkehr über zentrale Proxy-Steuerung.
Sitzungsverwaltung
Steuern und setzen Sie Benutzersitzungen auf gemeinsam genutzten Windows-Geräten zurück.
Verschlüsselte Dateiverteilung
Verteilen Sie Dateien mit Verschlüsselung und Integritätsprüfung.
Geplante Wartungsfenster
Legen Sie genau fest, wann Updates und Skripte im gesamten Gerätebestand ausgeführt werden.
Integration
Integrates with the Tools Your Team Already Uses
Trio MDM for Windows connects directly to your Microsoft ecosystem and third-party security stack without requiring custom development. Direct integrations with Microsoft 365, Azure AD, SharePoint, Teams, and Exchange keep workflows intact while SIEM connectivity extends your security visibility.
Erleben Sie noch heute leistungsstarkes MDM für Linux
Eine Plattform. Vollständige Windows-Abdeckung. Kein dedizierter Administrator erforderlich.
Windows MDM branchenübergreifend
So verwalten Unternehmen Windows-Geräte mit Trio
IT-Teams aus verschiedenen Branchen nutzen Trio, um die Windows-Geräteverwaltung unter zentrale Kontrolle zu bringen. Das gemeinsame Ziel ist stets dasselbe: manuellen Aufwand reduzieren, einheitliche Sicherheitsrichtlinien durchsetzen und den Betrieb ohne Unterbrechungen aufrechterhalten.
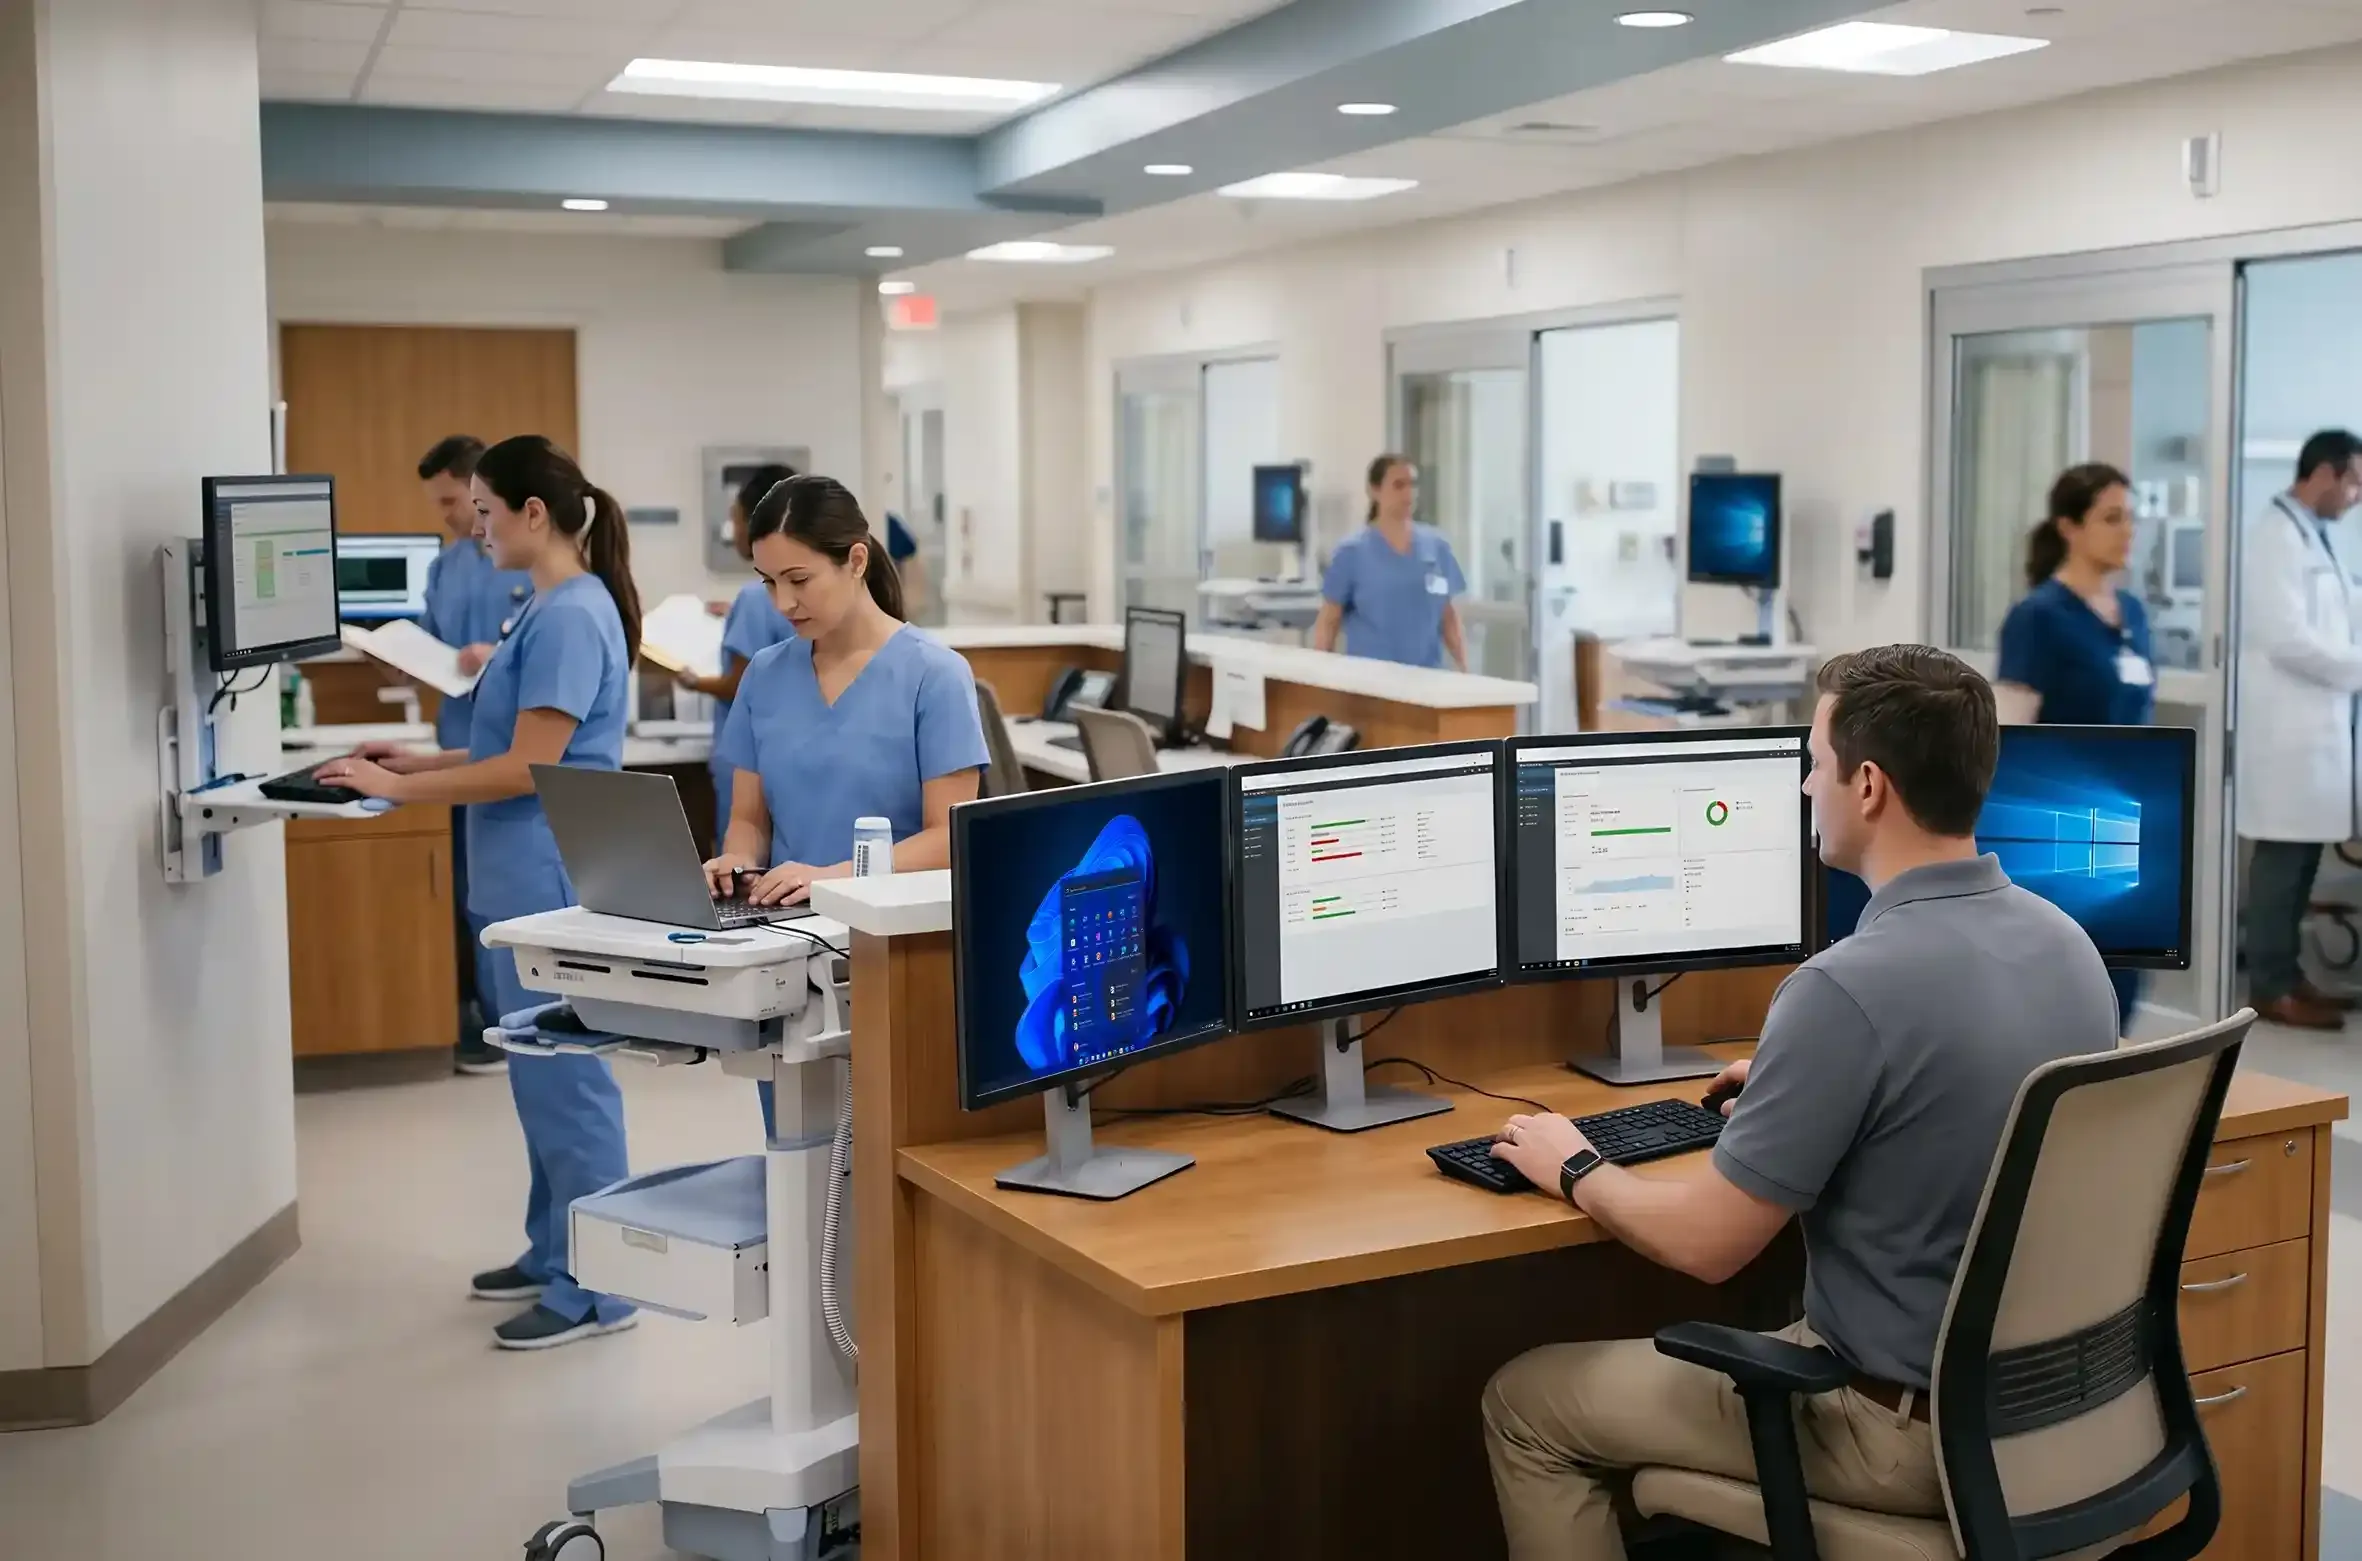
Gesundheitswesen
IT-Teams in klinischen Einrichtungen benötigten eine einheitliche Windows-Sicherheit über alle Standorte hinweg, ohne die Patientenversorgung zu beeinträchtigen. Trio gab der IT zentrale Kontrolle, um:
- Sicherheits-Baselines auf allen Workstations durchzusetzen
- HIPAA-Compliance-Dokumentation zu automatisieren
- Geräte auf zugelassene klinische Anwendungen zu beschränken
Geräte blieben compliant und die Vorbereitung auf Audits erforderte keinen manuellen Aufwand.
Unified Endpoint Management Plattform
Aufgebaut auf einer vollständigen UEM-Grundlage
Windows Mobile Device Management ist eine von vielen Funktionen innerhalb der vollständigen UEM-Plattform von Trio. Dieselbe Plattform unterstützt macOS, Android und iOS mit einheitlicher Sicherheitsdurchsetzung, Compliance-Reporting und Lifecycle-Management für jedes Betriebssystem, das Sie einsetzen.
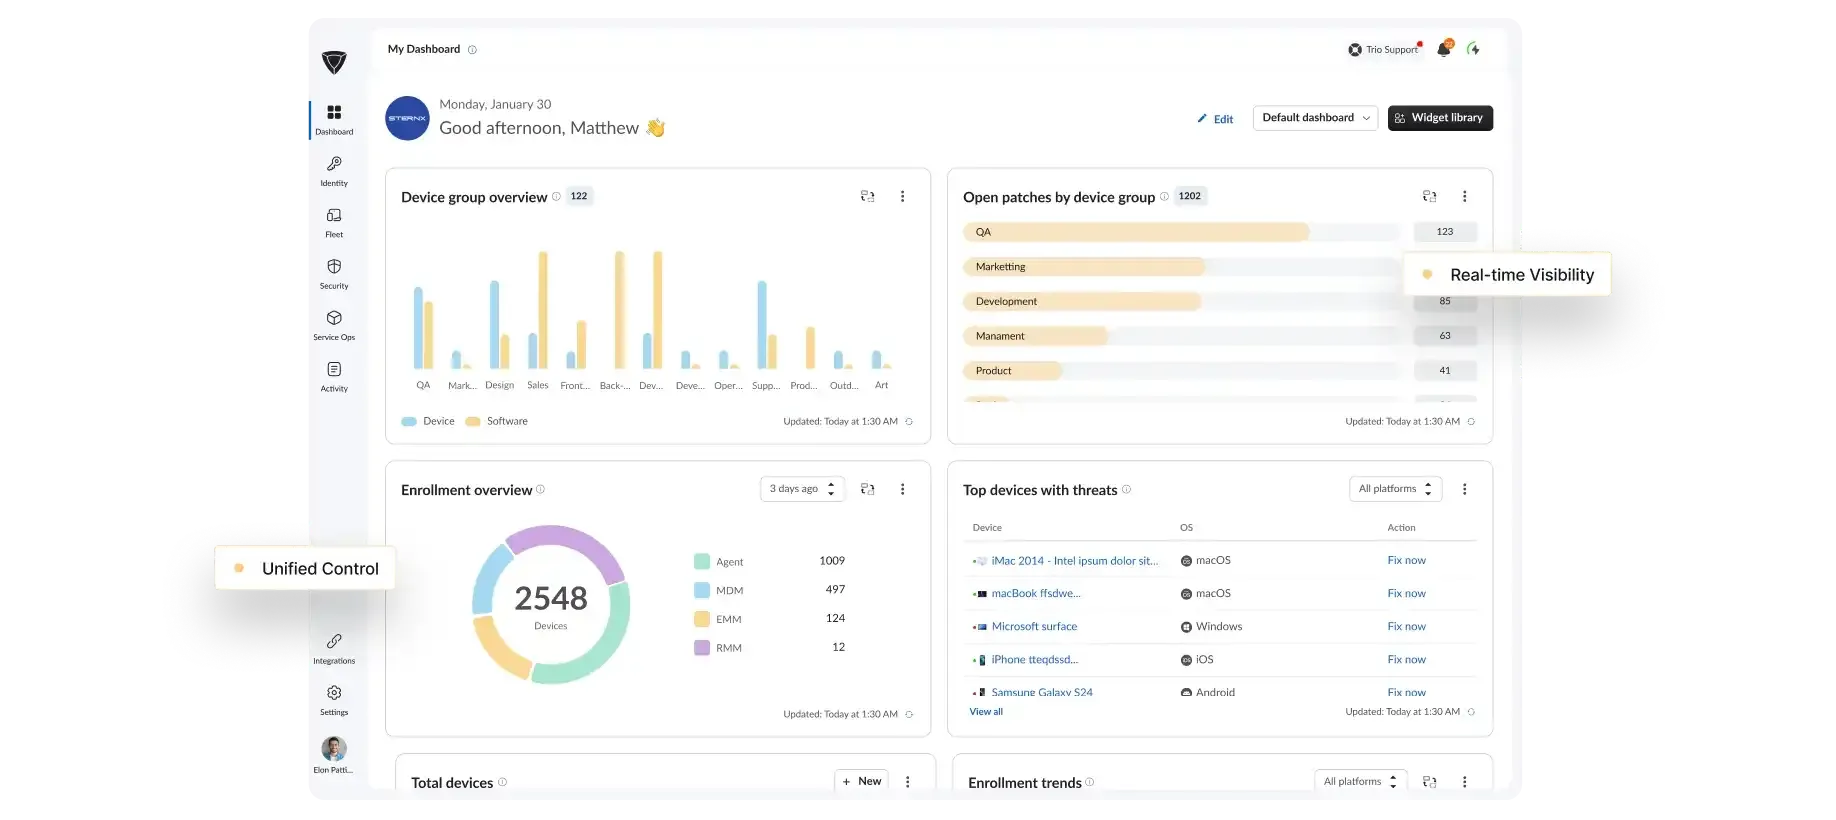
Betriebssystemübergreifende Verwaltung
Verwalten Sie Windows, macOS, Android und iOS über eine einzige Konsole.
Sicherheitsdurchsetzung
Setzen Sie Zero-Trust-Richtlinien und Compliance-Standards für jeden Endgerätetyp durch.
Automatisierungs-Workflows
Automatisieren Sie Enrollment, Patching und Richtlinienverteilung – ganz ohne manuelle Schritte.
Trio Support
Echte Menschen. Wirklich schnell.
Wenn etwas nicht funktioniert, brauchen Sie sofort eine Antwort – keine Ticket-Warteschlange und keine 48-stündige Wartezeit.
<1 Min
Live-Chat-Antwortzeit
<1 Hr
E-Mail-Antwortzeit
<6 Hr
Ticket-Lösung
24/7
Support verfügbar
<1 Min
Live-Chat-Antwortzeit
<1 Hr
E-Mail-Antwortzeit
<6 Hr
Ticket-Lösung
24/7
Support verfügbar
Warum Trio
Warum IT-Teams Trio für Windows MDM wählen
Teams, die Intune evaluieren, entscheiden sich regelmäßig für Trio – wegen der einfacheren Einrichtung, der klaren Betriebsstruktur und der fehlenden Anforderung an einen dedizierten Administrator.
Einfacher als Intune
Trio verbindet sich mit Ihrem bestehenden AD oder Microsoft Entra ID und stellt erste Richtlinien bereits am ersten Tag bereit – ohne Infrastrukturänderungen oder Implementierungsspezialisten.Für Ihre Teamgröße konzipiert
Vollständige Windows MDM-Funktionalität für Teams, die 50 bis 5.000 Geräte verwalten – ohne einen dedizierten Administrator für den Plattformbetrieb einstellen zu müssen.Keine Langzeitverträge
Trio läuft monatlich kündbar ohne langfristige Vertragsbindung, sodass Ihr Team während der Evaluierung oder beim Skalieren nie eingeschränkt ist.Transparente Preisgestaltung
Die Preise von Trio sind öffentlich, gerätebasiert und skalieren mit Ihrer Flotte – ohne versteckte Kosten, wenn Sie Nutzer hinzufügen oder neue Standorte erschließen.
FAQs
Trio unterstützt die Zero-Touch-Registrierung über Windows Autopilot, die Massenregistrierung für bestehende Geräteflotten sowie die manuelle Registrierung einzelner Geräte. Alle Methoden werden über dasselbe Dashboard verwaltet – mit geräteindividueller Statusbestätigung und Compliance-Tracking ab dem Moment, in dem ein Gerät hinzugefügt wird.
Ja. Trio integriert sich sowohl mit lokalem Active Directory über LDAP- und LDAPS-Protokolle als auch mit Microsoft Entra ID für Cloud- und Hybridumgebungen. Benutzerkonten, Gruppenmitgliedschaften und Organisationseinheiten werden automatisch synchronisiert – ohne Änderungen an Ihrer bestehenden Verzeichnisstruktur oder Gruppenrichtlinienkonfiguration.
Ja. Trio stellt Anwendungen aus dem Microsoft Store sowie branchenspezifische Applikationen lautlos auf Windows-Endpunkten bereit – ohne Benutzerinteraktion. Bei Updates verwaltet Trio Windows Update for Business-Ringe, sodass Ihr Team genau steuert, wann Patches und Funktionsupdates in der Flotte ausgerollt werden – kritische Sicherheits-Patches werden dabei automatisch priorisiert.
Trio erstellt Berichte für SOC 2, HIPAA und DSGVO-Frameworks automatisch nach einem definierten Zeitplan. BitLocker-Verschlüsselung wird auf jedem verwalteten Endpunkt durchgesetzt, wobei Wiederherstellungsschlüssel in der Windows Mobile Device Management-Software hinterlegt werden. Alle administrativen Aktionen werden mit Zeitstempelgenauigkeit protokolliert, und CVE-Schwachstellen-Scans laufen kontinuierlich über die gesamte Flotte.
Die meisten Teams schließen die Einrichtung in unter einer Stunde ab. Trio verbindet sich mit Ihrem Active Directory oder Microsoft Entra ID und überträgt erste Richtlinien vom Dashboard aus bereits am ersten Tag – ohne Infrastrukturänderungen oder einen Implementierungsspezialisten.
Trio bietet die Windows MDM-Funktionen, die die meisten IT-Teams benötigen, mit deutlich geringerem Einrichtungsaufwand. Es gibt keine Anforderung an einen dedizierten Administrator, kein langwieriges Onboarding, und die Preisgestaltung erfolgt gerätebasiert ohne langfristige Vertragsbindung. Teams, die 50 bis 5.000 Geräte verwalten, stellen regelmäßig fest, dass Trio deutlich schneller einsatzbereit ist als Intune – bei geringerem laufenden Wartungsaufwand.