
Software zur Geräterichtlinienverwaltung
IT-Software zur Geräterichtlinienverwaltung für jedes Betriebssystem
Trio zentralisiert MDM-Konfigurationsrichtlinien für Windows, macOS, iOS und Android in einer Konsole. Sicherheitsprofile, Zugriffskontrollen und Compliance-Einstellungen werden ausgerollt, ohne plattformspezifisches Fachwissen oder manuelle Konfiguration.
Keine Kreditkarte erforderlich Einrichtung in wenigen MinutenWeltweit von IT-Teams vertraut
Eine einzige Richtlinienlücke gefährdet alle Geräte
Getrennte Tools, uneinheitliche Durchsetzung und reaktive Compliance-Korrekturen lassen sich alle auf dasselbe Grundproblem zurückführen: das Fehlen einer einheitlichen Richtlinienebene über alle Betriebssystemumgebungen hinweg.
Software zur Geräterichtlinienverwaltung – entwickelt für IT-Teams
Eine Konsole. Jede Plattform. Konsistente Richtliniendurchsetzung.
Trio ersetzt plattformspezifische Tools durch eine einzige Software-Ebene für IT-Geräterichtlinienverwaltung, die Konfigurationen ausrollt, die Compliance überwacht und skaliert, ohne zusätzliches Personal zu benötigen.
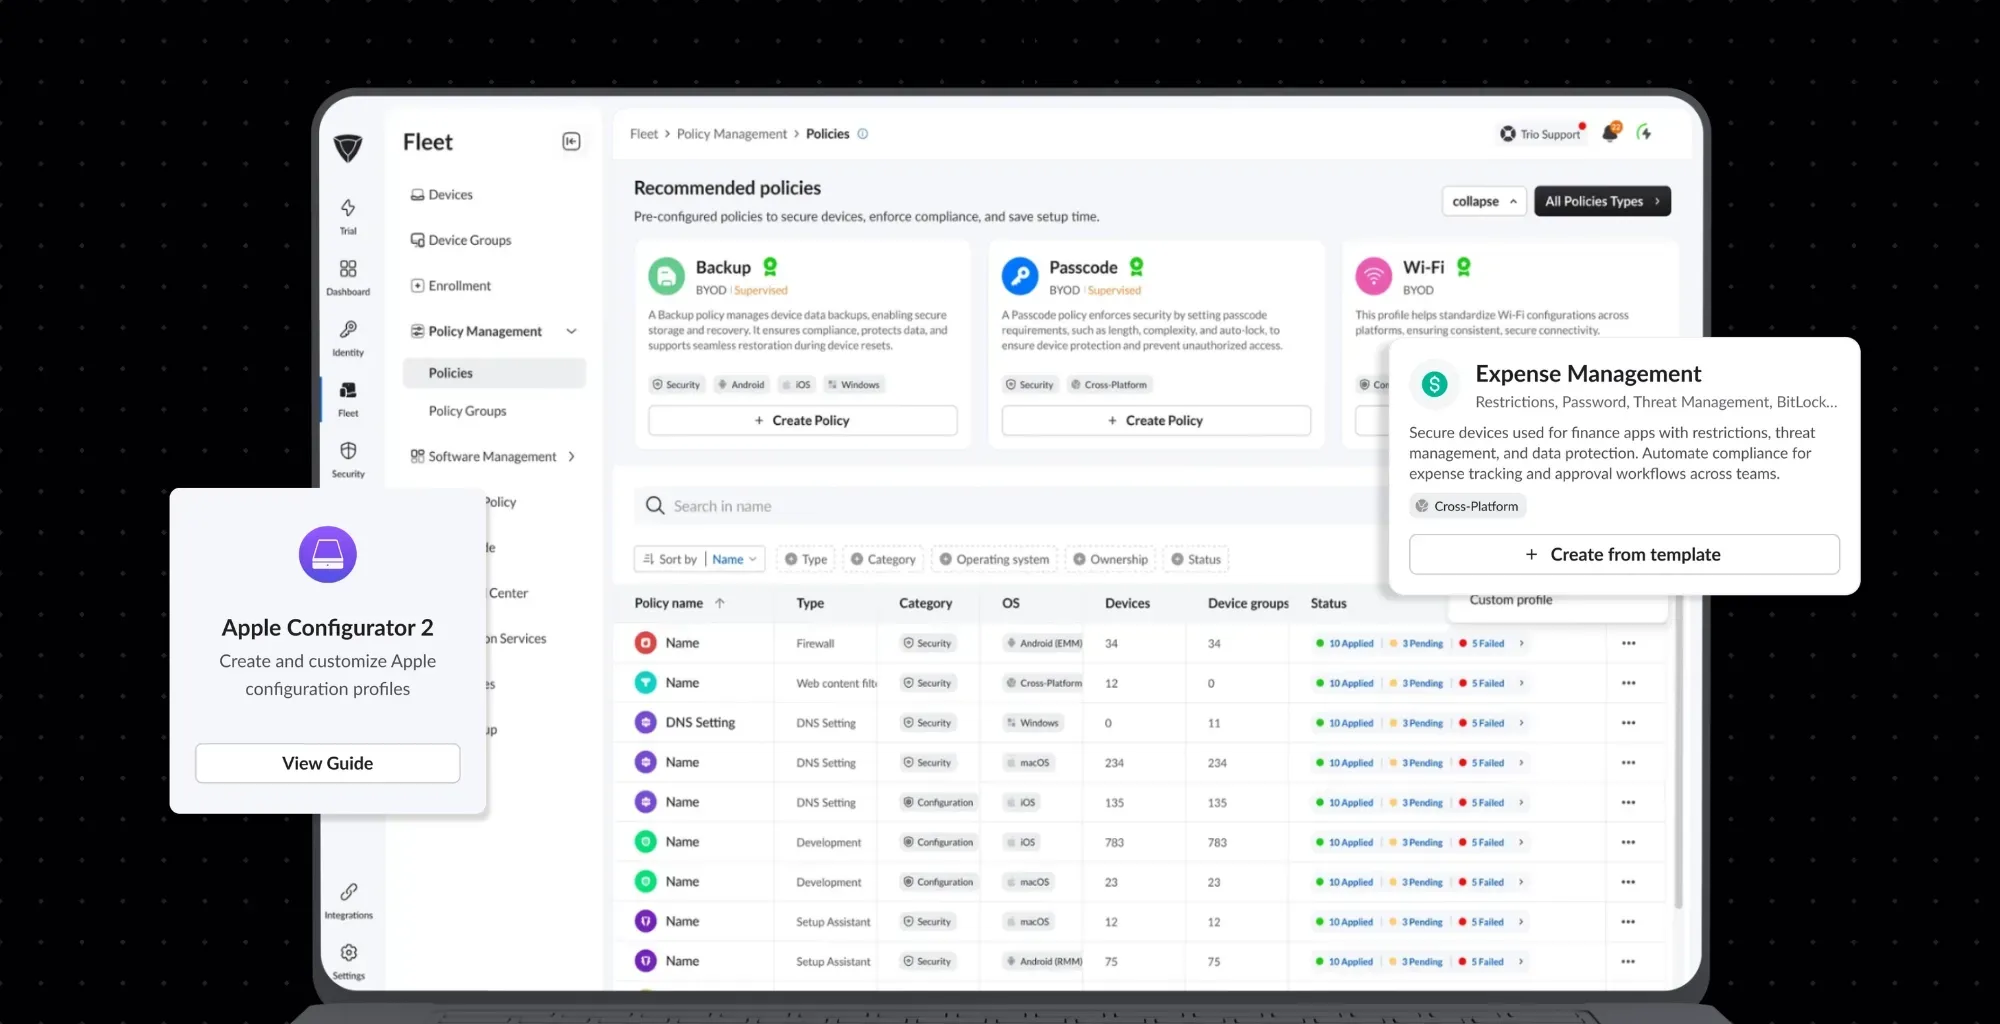
Richtlinien-Automatisierungs-Engine
Ihre Sicherheitsstandards gelten plattformübergreifend, ohne manuelle Übertragung für jedes Betriebssystem. Trio wandelt eine einzige Richtliniendefinition gleichzeitig in Windows-Registrierungseinstellungen, macOS-Systemeinstellungen, Android-Arbeitsprofile und iOS-Payloads um.
Zentralisierte Sicherheitsprofile
Verschlüsselung, Zertifikate, Firewall-Regeln und Zugriffskontrollen werden von einer Konsole aus über alle Betriebssysteme hinweg durchgesetzt. Trio überträgt BitLocker, FileVault und plattformeigene Sicherheitskontrollen aus derselben Richtlinienvorlage.
Kontinuierliches Compliance-Monitoring
Jedes verwaltete Gerät wird in Echtzeit gegen aktive Richtlinienstandards geprüft. Nicht konforme Endgeräte werden sofort erkannt und automatisch behoben, sodass Ihre Compliance zwischen den Audit-Zyklen bestehen bleibt.
Plattformübergreifende Abdeckung
Eine Richtlinienkonsole für jedes Betriebssystem, das Ihr Team verwaltet
Die Software zur Geräterichtlinienverwaltung von Trio setzt Konfigurationsrichtlinien und Sicherheitsprofile über alle Plattformen Ihrer Flotte hinweg von einer einzigen Verwaltungskonsole aus durch.
Plattformübergreifende Richtliniendurchsetzung ohne separate Tools für jede Plattform.
So funktioniert es
Richtlinienverwaltung, die sich von selbst erledigt
Legen Sie den Standard einmal fest, und Trio übernimmt Übersetzung, Bereitstellung und Durchsetzung überall. Drei Schritte von der Konsole bis zur Compliance.
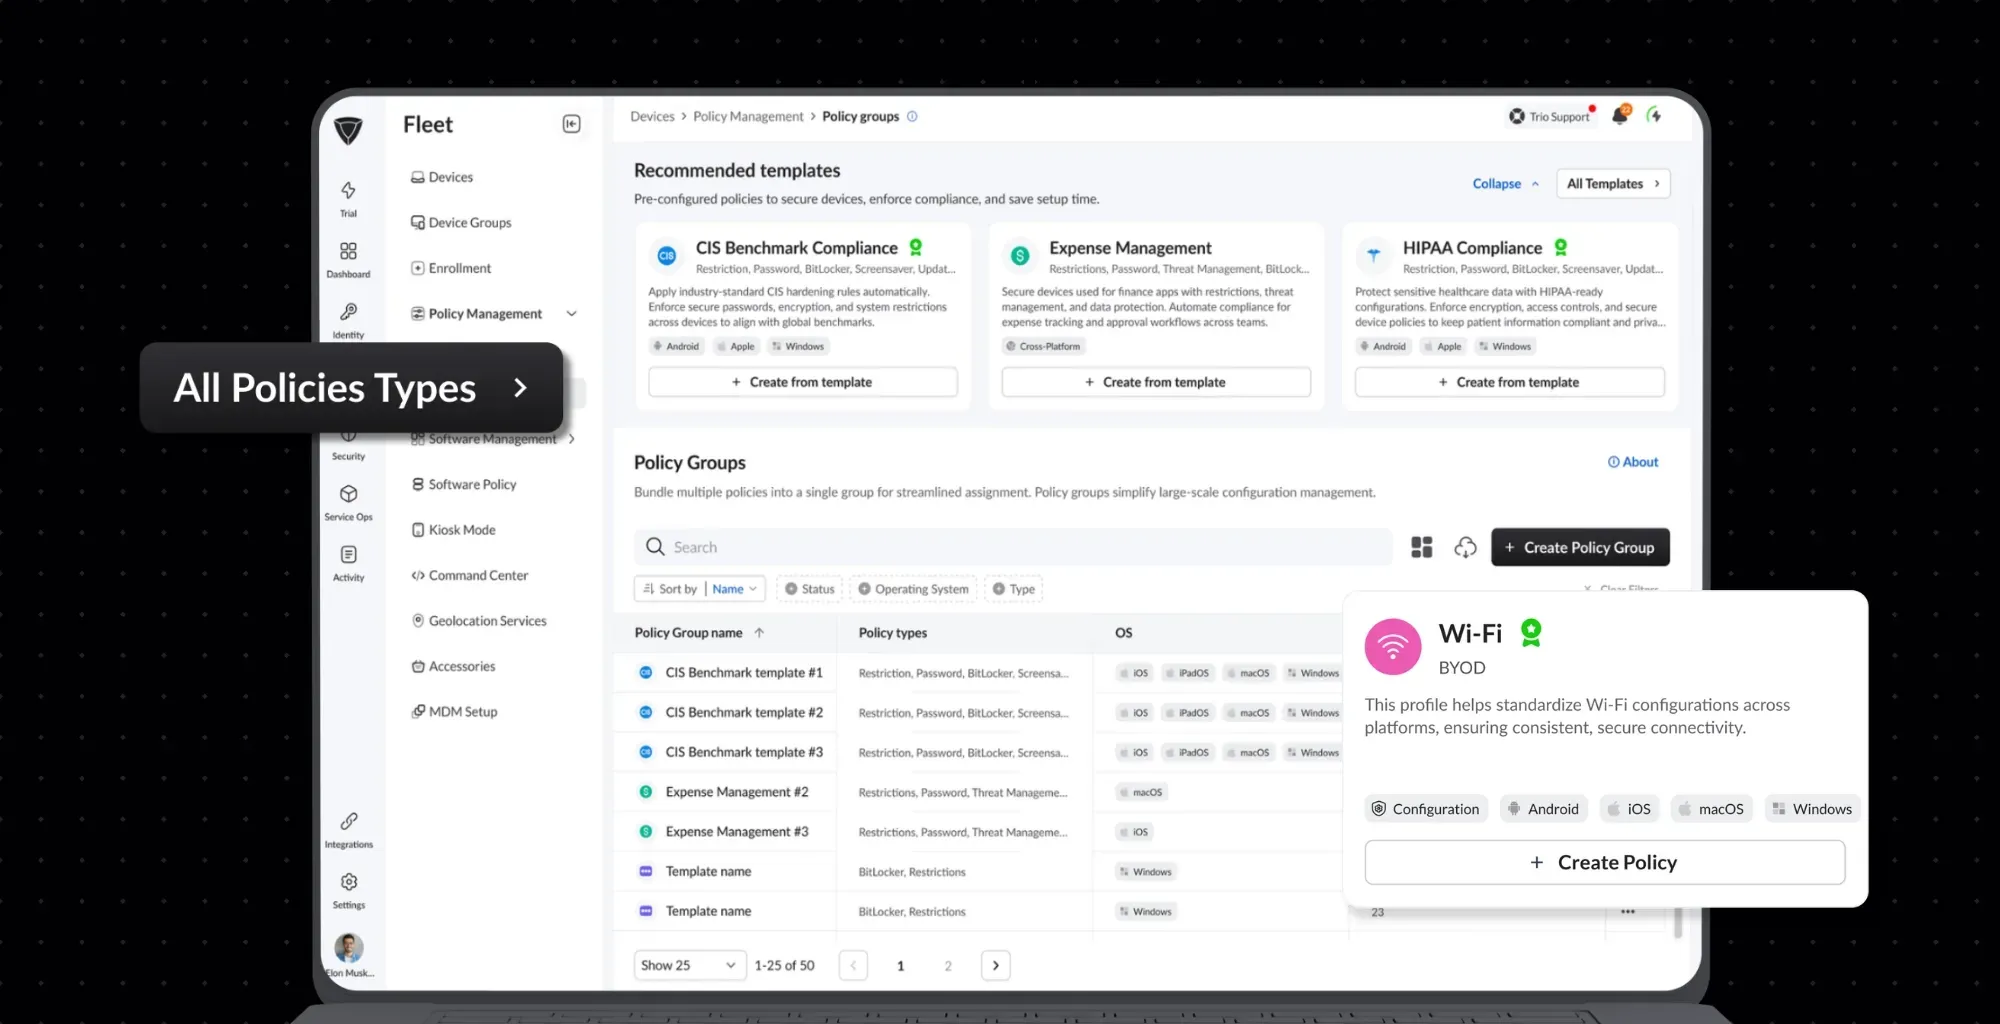
Definieren Sie Ihre Richtlinienstandards
Konfigurieren Sie Sicherheitsprofile, Compliance-Anforderungen und Zugriffskontrollen einmalig mithilfe der Vorlagenbibliothek von Trio. Die Vorlagen decken die häufigsten Unternehmensszenarien ab, sodass Ihr Team Konfigurationsregeln nicht für jedes Betriebssystem von Grund auf neu schreiben muss.
Trio übersetzt und stellt bereit
Jede Richtlinie wird per Funk im nativen Format des jeweiligen Betriebssystems bereitgestellt: Windows-Registrierungseinstellungen, macOS-Systemeinstellungen, Android-Work-Profile und iOS-Payloads – alles mit einem einzigen Push, ohne manuelles Scripting.
Kontinuierliche Durchsetzung
Läuft im Hintergrund Jedes registrierte Gerät wird in Echtzeit gegen die aktiven Richtlinien validiert. Konfigurationsabweichungen lösen automatisierte Korrekturmaßnahmen aus, bevor daraus eine Compliance-Lücke wird – sichtbar in der Trio-Konsole, ohne manuelle Prüfungen.
Setzen Sie MDM-Konfigurationsrichtlinien noch heute auf jedem Gerät um
Die Software für Geräterichtlinienverwaltung von Trio gibt Ihrem Team die Kontrolle, die es braucht, ohne die Komplexität, die es scheut.
Richtlinienautomatisierung
Richtlinien, die sich selbst ausrollen und dauerhaft bestehen
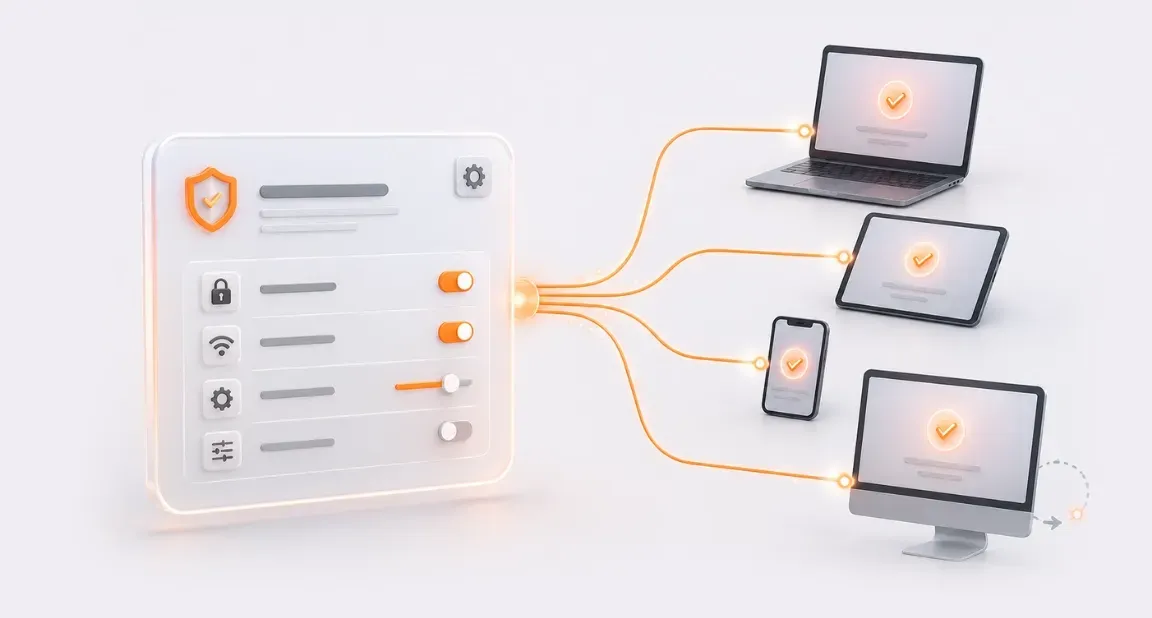
Definieren Sie den Richtlinienstandard einmal, und die Automatisierungs-Engine von Trio übernimmt Übersetzung, Verteilung und Durchsetzung auf jedem verwalteten Gerät.
Setzen Sie MDM-Konfigurationsrichtlinien mit einer einzigen Vorlage auf jedem Betriebssystem um, ohne separate Regelsätze pro Plattform pflegen zu müssen. Trio übersetzt jede Richtlinie in das native Format, das das jeweilige Betriebssystem benötigt – ob Registry-Einstellungen, MDM-Profile oder Work-Profile-Payloads.
Eine einmal definierte Richtlinie erreicht jedes registrierte Gerät im korrekten, betriebssystemeigenen Format – ganz ohne Skripting. Trio wandelt Ihre Standards gleichzeitig in Windows-Gruppenrichtlinien-Äquivalente, macOS-MDM-Profile, Android-Enterprise-Work-Profiles und iOS-Payloads um.
Geräte, die von der Compliance abweichen, lösen eine automatisierte Behebung aus, sodass die Lücke ohne Eingreifen der IT geschlossen wird. Trio wendet die korrekten Einstellungen erneut an, sobald eine Abweichung erkannt wird – sei es durch eine Nutzeraktion, ein Software-Update oder eine Hardwareänderung.
Geräte erhalten automatisch ihre vollständige Richtlinien-Baseline auf Basis der Verzeichnisgruppe des Nutzers, ohne manuelle Zuordnung pro Konfiguration. Trio synchronisiert sich mit Entra ID, Google Workspace und Okta, um jede Gruppe bei der Registrierung ihrem Richtliniensatz zuzuordnen.
Compliance-Automatisierung
Compliance-Überwachung, die niemals Feierabend macht
Jedes verwaltete Gerät wird kontinuierlich gegen aktive Richtlinienstandards geprüft, wobei nicht konforme Endpunkte sofort mit Kontext zur Behebung angezeigt werden.
Frameworkkonforme Richtliniendurchsetzung
Gerätekonfigurationen werden kontinuierlich gegen SOC 2, HIPAA und DSGVO geprüft – ganz ohne manuelles Mapping. Die integrierten Compliance-Frameworks von Trio übersetzen regulatorische Anforderungen in durchsetzbare MDM-Konfigurationsrichtlinien, die automatisch auf jedem Endpunkt angewendet werden.
Netzwerk- und Verbindungsrichtlinien
Jede Konnektivitätsrichtlinie. Jedes Gerät. Ein Deployment.
Die MDM-Konfigurationsrichtlinien von Trio decken WLAN, VPN, E-Mail, Proxy und Netzwerkauthentifizierung ab – ohne geräteweise Konfiguration oder plattformspezifische Tools.
WLAN- und Netzwerkkonfiguration
Mitarbeitende verbinden sich vom ersten Tag an mit dem Unternehmensnetzwerk – ohne Einrichtung durch die IT oder manuelle Eingabe von Zugangsdaten. Trio verteilt WLAN-Profile über eine einzige Richtlinienvorlage auf alle verwalteten Geräte und spielt diese bereits bei der Registrierung Over-the-Air aus.
Cloud-RADIUS-Authentifizierung
Unternehmens-WLAN und VPN authentifizieren Geräte über Zertifikate statt über gemeinsam genutzte Passwörter – so entfällt der Angriffsvektor über gestohlene Zugangsdaten. Das integrierte Cloud-RADIUS von Trio stellt jedem registrierten Gerät ein Zertifikat aus, ohne dass eine On-Premises-RADIUS-Serverinfrastruktur erforderlich ist.
VPN-Richtlinienverwaltung
Ihr Team setzt VPN-Zugriffskontrollen durch, ohne Skripte oder Einrichtung pro Gerät. Trio unterstützt IKEv2, L2TP über IPSec und Cisco IPSec, mit anwendungsspezifischen VPN-Regeln, die sensiblen Datenverkehr durch den Tunnel leiten, während Standardverkehr direkt läuft.
Anwendungsrichtlinienverwaltung
Volle Kontrolle über jede App auf jedem verwalteten Gerät
Trio gibt IT-Teams zentrale Kontrolle über Installation, Sperrung und Verhalten von Apps auf verwalteten und BYOD-Geräten – über MDM-Konfigurationsrichtlinien und ohne separates MAM-Tool.
Stille App-Bereitstellung
Apps werden auf verwalteten Geräten bereitgestellt, ohne Nutzeraufforderungen oder App-Store-Konten auf dem Gerät. Trio spielt Installationen über plattformeigene MDM-Kanäle unter iOS, Android, Windows und macOS im Hintergrund aus, mit einsehbarem Bereitstellungsstatus pro Gerät.
Verteilung interner Apps
Proprietäre Apps werden auf jedem verwalteten Gerät bereitgestellt, ohne Abhängigkeit von öffentlichen App Stores oder Side-Loading-Umwege. Trio akzeptiert MSI-, EXE-, PKG-, IPA- und APK-Pakete, die direkt in der Konsole hochgeladen werden, mit Unterstützung für benutzerdefinierte Installationsskripte bei komplexen Unternehmensbereitstellungen.
Durchsetzung von App-Freigabe- und Sperrlisten
Ihr Team legt fest, welche Apps im gesamten Gerätebestand erlaubt und welche blockiert sind – durchgesetzt auf Richtlinienebene. Trio setzt Kontrollen über die App-Konfigurationsverwaltung von iOS, Android-Enterprise-Arbeitsprofile und Windows-AppLocker-äquivalente Richtlinien je Plattform um.
App-Versionskontrolle und Rollback
Jedes verwaltete Gerät führt die genehmigte Version jeder unternehmenskritischen Anwendung aus, wobei bei Instabilität durch ein Update ein Rollback verfügbar ist. Trio sperrt Funktionsupdates hinter einer Admin-Freigabe und löst den Rollback ohne Gerätezugriff oder manuelle Neuinstallation aus.Zero-Touch-Provisioning
Geräte kommen bereits richtlinienkonform an. Kein IT-Eingriff erforderlich.
Trio integriert sich mit Hersteller-Registrierungsprogrammen, sodass Geräte konfiguriert werden, sich registrieren und einen konformen Zustand erreichen, bevor der Endbenutzer die Hardware in die Hand nimmt.
Integration von Hersteller-Programmen
Neue Geräte erhalten ihr vollständiges Konfigurationsrichtlinien-Set, ohne dass IT-Mitarbeiter die Hardware anfassen müssen. Trio integriert sich mit Apple Business Manager, Android Zero-Touch Enrollment und Windows Autopilot, um MDM-Konfigurationsrichtlinien ab dem Moment des Einschaltens zu übertragen.
Massenregistrierung im großen Maßstab
Hunderte Geräte registrieren sich gleichzeitig mit identischen Richtliniensets, ohne dass Ihr Team pro Gerät Einrichtungsschritte durchführen muss. Trio unterstützt die Registrierung per QR-Code, E-Mail-Einladung und Hersteller-Programm und stellt Ihrem Team für jeden Gerätetyp und jedes Szenario den passenden Kanal bereit.
Richtliniendurchsetzung ab dem ersten Tag
Jedes bereitgestellte Gerät erfüllt Ihre Sicherheits- und Konfigurationsstandards, bevor sich der Benutzer zum ersten Mal anmeldet. Sicherheitsprofile, Konnektivitätsrichtlinien und Compliance-Einstellungen werden als Teil des Bereitstellungsprozesses übertragen, nicht als nachträgliche Aufgabe.
Anwendungsrichtlinien-Management
Kontrollieren Sie jede App auf jedem verwalteten Gerät
Trio zentralisiert App-Installation, -Blockierung und Verhaltenskontrollen auf verwalteten und BYOD-Geräten über MDM-Konfigurationsrichtlinien – ohne separates MAM-Tool.
Apps werden auf verwalteten Geräten bereitgestellt, ohne dass Benutzeraufforderungen oder App-Store-Konten auf dem Gerät erforderlich sind. Trio überträgt Installationen lautlos über plattformeigene MDM-Kanäle auf iOS, Android, Windows und macOS, wobei der Bereitstellungsstatus pro Gerät sichtbar ist.
Firmeneigene Apps werden auf jedem verwalteten Gerät bereitgestellt – ganz ohne Abhängigkeit von öffentlichen App-Stores oder Umwege über Side-Loading. Trio akzeptiert MSI-, EXE-, PKG-, IPA- und APK-Pakete, die direkt in die Konsole hochgeladen werden, und unterstützt individuelle Installationsskripte für komplexe Unternehmensbereitstellungen.
Ihr Team legt fest, welche Apps im gesamten Gerätepark erlaubt und welche gesperrt sind – durchgesetzt auf Richtlinienebene. Trio setzt diese Kontrollen über die iOS-App-Konfigurationsverwaltung, Android Enterprise-Arbeitsprofile und Windows-Richtlinien nach Art von AppLocker plattformspezifisch um.
Private und geschäftliche Daten bleiben auf BYOD-Geräten getrennt, ohne dass private Inhalte verwaltet werden. Trio erstellt ein Android Enterprise-Arbeitsprofil oder eine iOS-Verwaltungsgrenze für Apps, die Unternehmensrichtlinien auf geschäftliche Apps anwendet, während der private Bereich unangetastet bleibt.
MDM-Richtlinienverwaltung, die mit Ihrem Gerätepark skaliert
Trios Software zur Verwaltung von IT-Geräterichtlinien verwaltet 50 Geräte genauso effizient wie 5.000.
Zentralisierte Verwaltung von Sicherheitsrichtlinien
Sicherheitsprofile, die ausnahmslos durchgesetzt werden
Trio zentralisiert Verschlüsselung, Zertifikate, Netzwerkzugriff und Inhaltsfilterung für jeden verwalteten Endpunkt über eine einzige Konsolenrichtlinie.
Durchsetzung von Passcode und Bildschirmsperre
Jedes verwaltete Gerät setzt Ihren Standard für Passwortkomplexität und die Zeitüberschreitung der Bildschirmsperre automatisch durch, ohne auf die Nutzer angewiesen zu sein. Trio stellt Passcode-Richtlinien für iOS, Android, Windows und macOS über plattformeigene MDM-Kanäle bereit, wobei nicht konforme Geräte sofort markiert werden.
Durchsetzung der Verschlüsselungsrichtlinie
Jeder Windows- und macOS-Endpunkt erzwingt eine vollständige Geräteverschlüsselung, wobei unverschlüsselte Geräte erkannt werden, bevor sie auf sensible Ressourcen zugreifen können. Trio überwacht den Status kontinuierlich über BitLocker unter Windows und FileVault unter macOS und speist die Ergebnisse in Ihren Audit-Status ein.
Zertifikatsverteilung
Zertifikate werden automatisch auf jedes verwaltete Gerät verteilt, ohne manuelle Installation oder Schritte seitens des Nutzers. Trio unterstützt die Zertifikatsformate PEM, PKCS12 und Active Directory für E-Mail-Sicherheit, VPN-Authentifizierung und den Zugriff auf Unternehmensanwendungen.
Netzwerksicherheitskontrollen
Firewall-Regeln, Webinhaltsfilterung und USB-Zugriffsbeschränkungen werden über zentrale Sicherheitsprofile angewendet, ohne dass eine Konfiguration pro Gerät erforderlich ist. Ihre Sicherheitsstandards erreichen jeden Endpunkt durch eine einzige Richtlinienverteilung, durchgesetzt auf Betriebssystemebene.
Kontrollen zur Verhinderung von Datenverlust
USB-Anschlüsse und Wechseldatenträger werden über zentrale Sicherheitsprofile eingeschränkt, sodass Daten verwaltete Geräte nicht über Hardwarekanäle verlassen können. Trio setzt diese Richtlinien plattformübergreifend über denselben Push durch, der auch Verschlüsselung und Firewall-Regeln steuert.
Zugriffskontrollrichtlinien
Rollenbasierte Berechtigungen, SSO und Richtlinien für bedingten Zugriff werden über dasselbe Sicherheitsprofil-Framework bereitgestellt, das auch Verschlüsselung und Zertifikate verwaltet. Die Unterstützung des Extensible Authentication Protocol sorgt für eine sichere Durchsetzung des Netzwerkzugriffs, ohne dass zusätzliche Identitätstools erforderlich sind.
Weitere Funktionen zur IT-Richtlinienverwaltung
Mehr Funktionsumfang in derselben Konsole
Die Software von Trio zur Verwaltung von Geräterichtlinien umfasst alle Tools, die Ihr IT-Team benötigt, um Ihre Geräteflotte von einem einzigen Ort aus zu verwalten, abzusichern und zu unterstützen.
Remote-Geräteaktionen
Sperren, löschen oder starten Sie jedes verwaltete Gerät aus der Ferne über die Trio-Konsole, ganz ohne physischen Zugriff.
Automatisierung der Patch-Richtlinien
Kritische Patches für Betriebssystem und Anwendungen werden automatisch im gesamten Gerätebestand ausgerollt, priorisiert nach Schweregrad und ohne manuelle Zeitplanung.
Standortverfolgung
Verfolgen Sie den Standort verwalteter Geräte in Echtzeit und lösen Sie Geofencing-Warnungen oder Richtlinienänderungen basierend auf dem Standort aus.
Kiosk-Modus-Sperre
Beschränken Sie verwaltete Geräte auf eine einzelne App oder eine kuratierte App-Auswahl, wobei sämtliche Betriebssystemsteuerungen vor dem Endnutzer verborgen bleiben.
MFA-Konfiguration
Multi-Faktor-Authentifizierungsrichtlinien werden flottenweit über MDM-Konfigurationsrichtlinien ausgerollt, ganz ohne manuelle Registrierung pro Benutzer.
Regeln für den bedingten Zugriff
Nur richtlinienkonforme Geräte erhalten Zugriff auf Unternehmensanwendungen und Netzwerkressourcen, automatisch durchgesetzt auf Richtlinienebene.
BYOD-Arbeitsprofil
Unternehmens- und private Daten bleiben auf mitarbeitereigenen Geräten strikt getrennt, ohne dass persönliche Dateien verwaltet oder eingesehen werden.
Transparenz über den Geräte-Bestand
Jedes verwaltete Gerät mit Betriebssystemversion, installierten Apps und Compliance-Status auf einen Blick über ein einziges Dashboard einsehbar.
HTTP-Proxy-Konfiguration
Globale Proxy-Einstellungen setzen einheitliche Internetzugriffsrichtlinien über den gesamten Gerätepark hinweg durch eine zentrale MDM-Konfigurationsrichtlinie durch.
Plattform-Integrationsebene
Richtlinienverwaltung, die zu Ihrer Infrastruktur passt
Die Software von Trio zur Verwaltung von Geräterichtlinien verbindet sich mit den Identitäts-, Verzeichnis- und Sicherheitstools, die Ihr Team bereits nutzt. Die Richtliniendurchsetzung erstreckt sich über Ihre bestehende Infrastruktur, ohne diese zu ersetzen.
Rollen Sie noch heute Kiosk-Lockdown-Software über Ihren gesamten Gerätepark aus
Ein Profil, jedes Gerät, keine Einrichtung pro Einheit.
IT-Richtlinienverwaltung für jede Umgebung
Wie Unternehmen die Geräterichtlinienverwaltung mit Trio einsetzen
IT-Teams aus jeder Branche nutzen die Software von Trio zur Verwaltung von Geräterichtlinien, um einheitliche Richtlinien durchzusetzen und die Compliance zu wahren, ohne dass der Verwaltungsaufwand proportional zur Anzahl der Geräte steigt.
Einzelhandel und Logistik
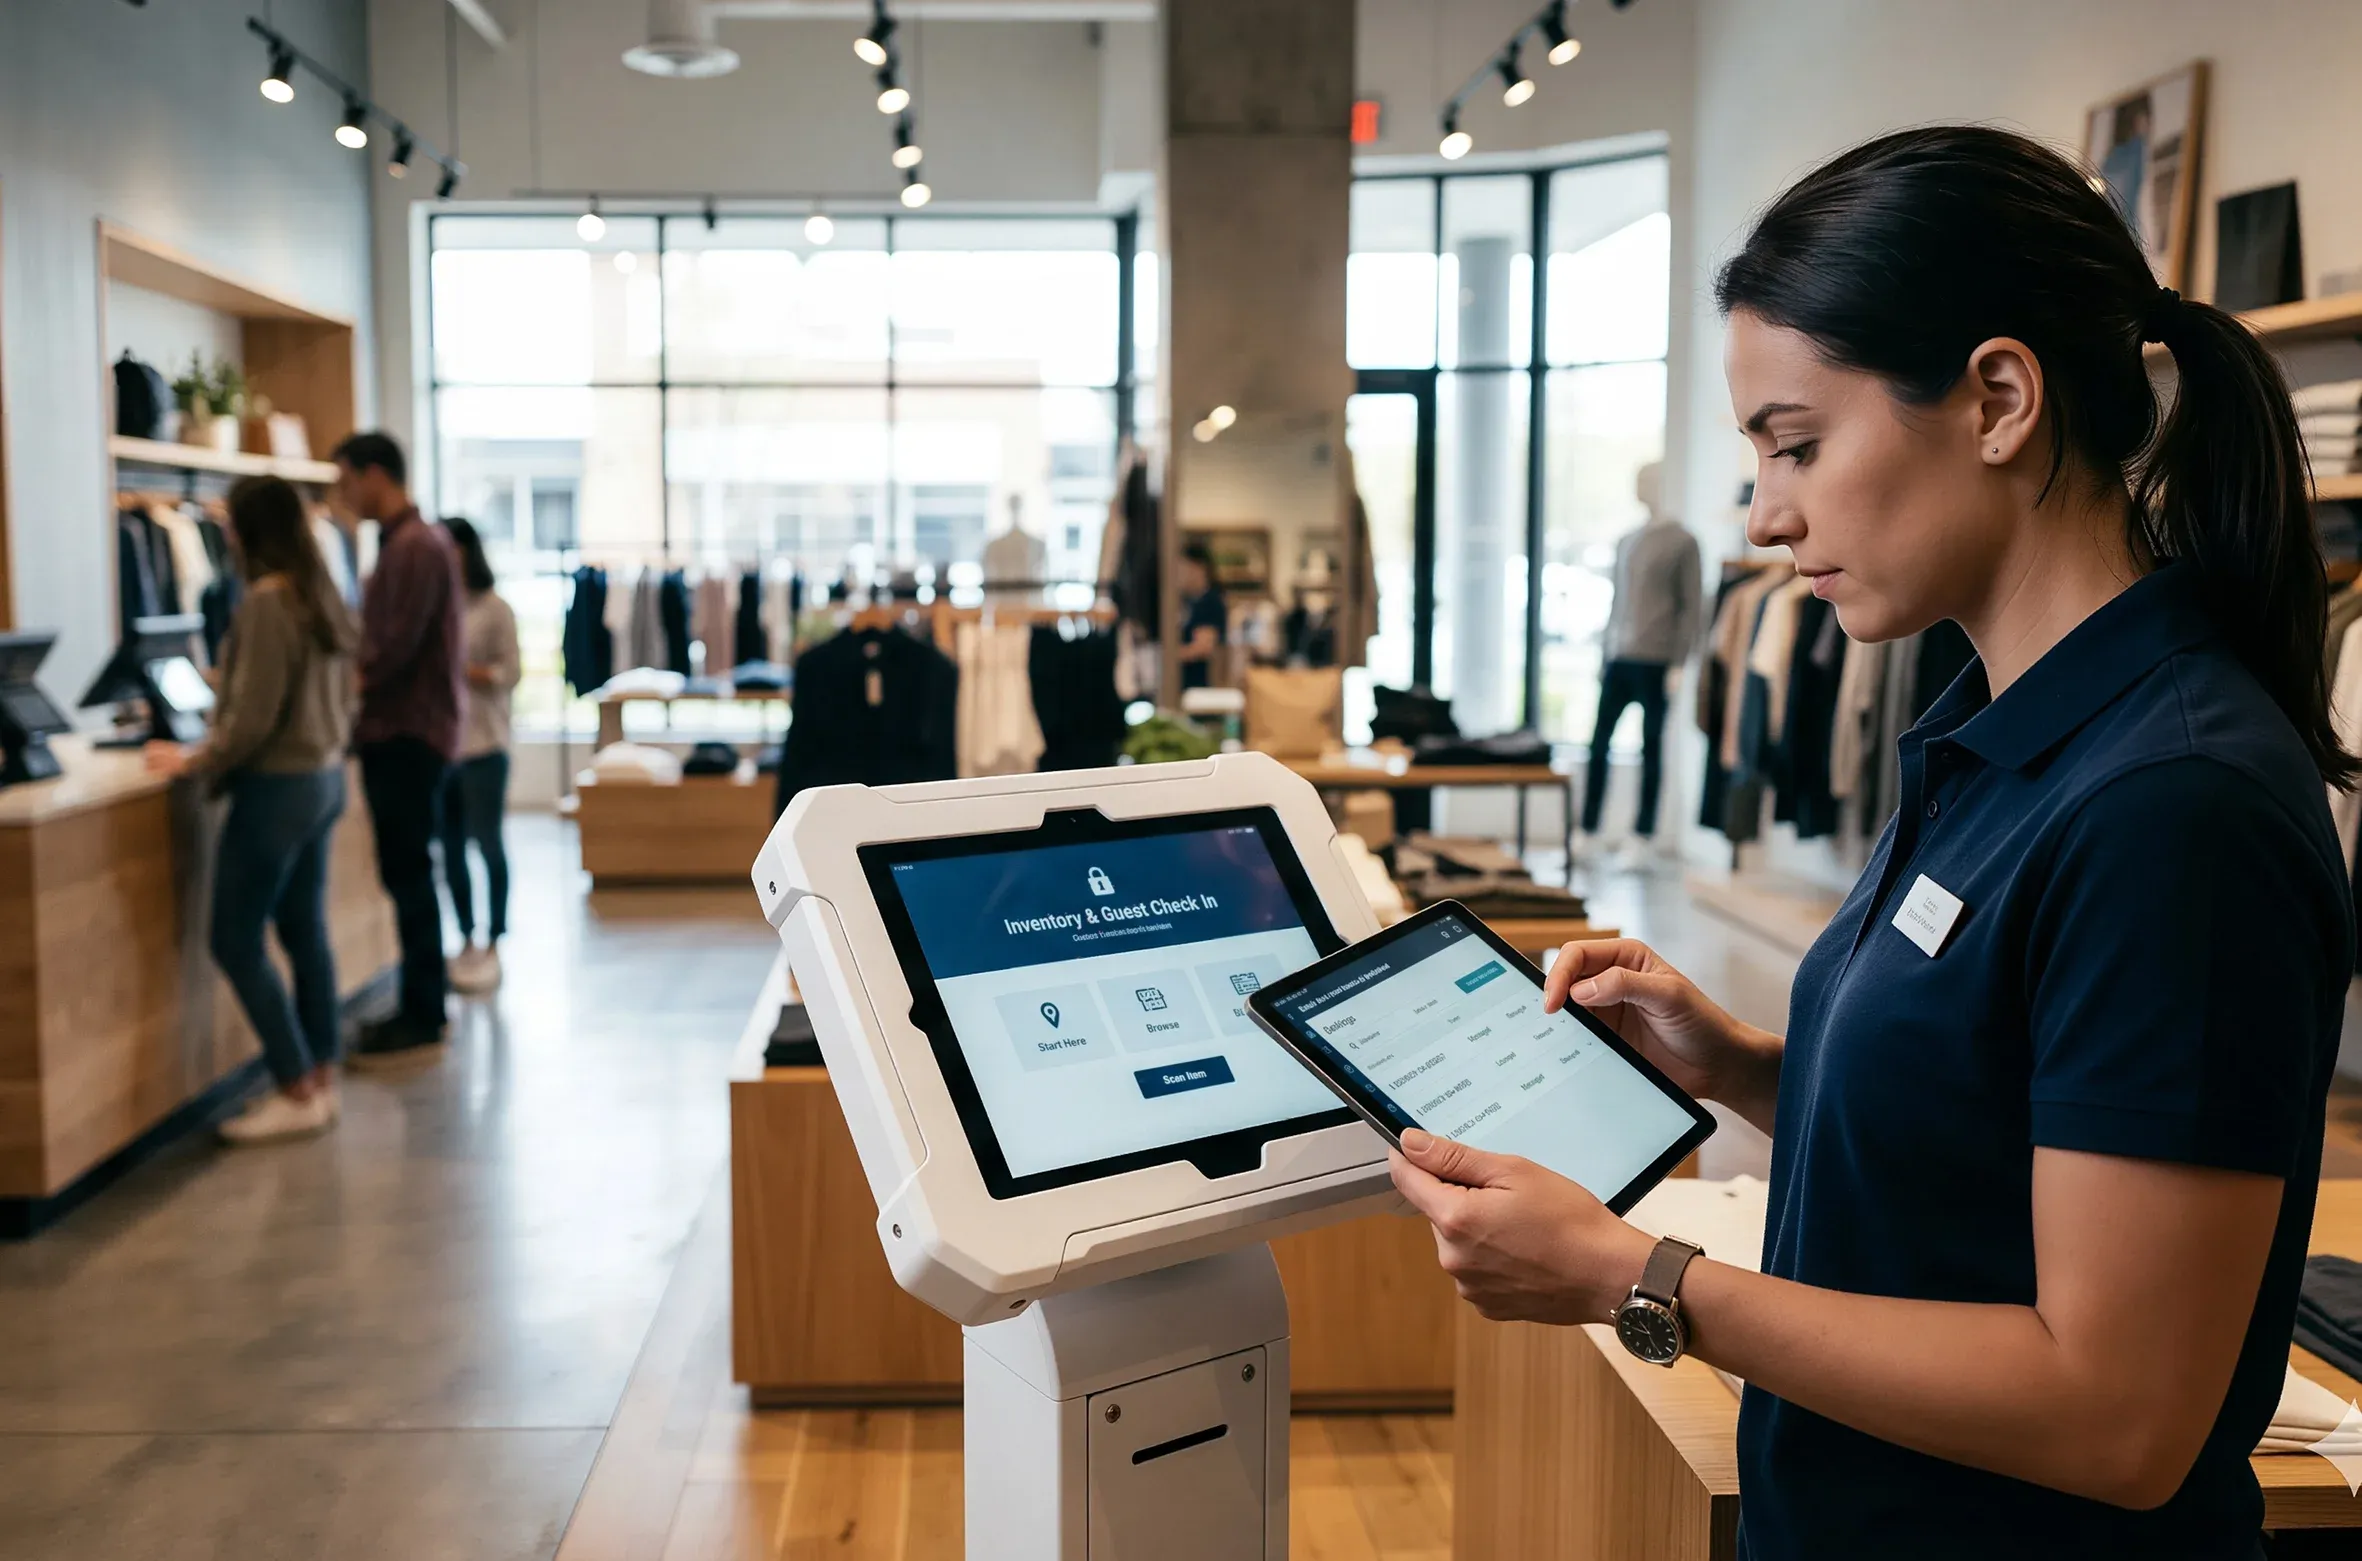
Unternehmen aus Einzelhandel und Logistik benötigten eine flächendeckende Richtlinienbereitstellung ohne zentrale IT-Präsenz an jedem Standort. Die Richtlinienautomatisierungs-Engine von Trio übertrug Konfigurationsrichtlinien per Funk auf jedes registrierte Gerät, unabhängig vom Standort.
- Richtlinien wurden remote auf jeden Standort verteilt, ohne dass IT-Mitarbeiter reisen mussten
- Die Geräteeinrichtung wurde abgeschlossen, bevor die Geräte in den Betrieb gingen
- Flottenkonformität zentral über alle Standorte hinweg überwacht
Flächendeckende Richtlinienkonsistenz ohne IT-Personal an entfernten Standorten erreicht.
Unified-Endpoint-Management-Plattform
Aufgebaut auf einem vollständigen UEM-Fundament
Richtlinienverwaltung ist eine Funktion innerhalb der umfassenderen UEM-Plattform von Trio. Dieselbe Konsole übernimmt Registrierung, Sicherheitsdurchsetzung, Patch-Management und Compliance-Berichterstattung über jedes Betriebssystem hinweg, das Ihr Unternehmen einsetzt.
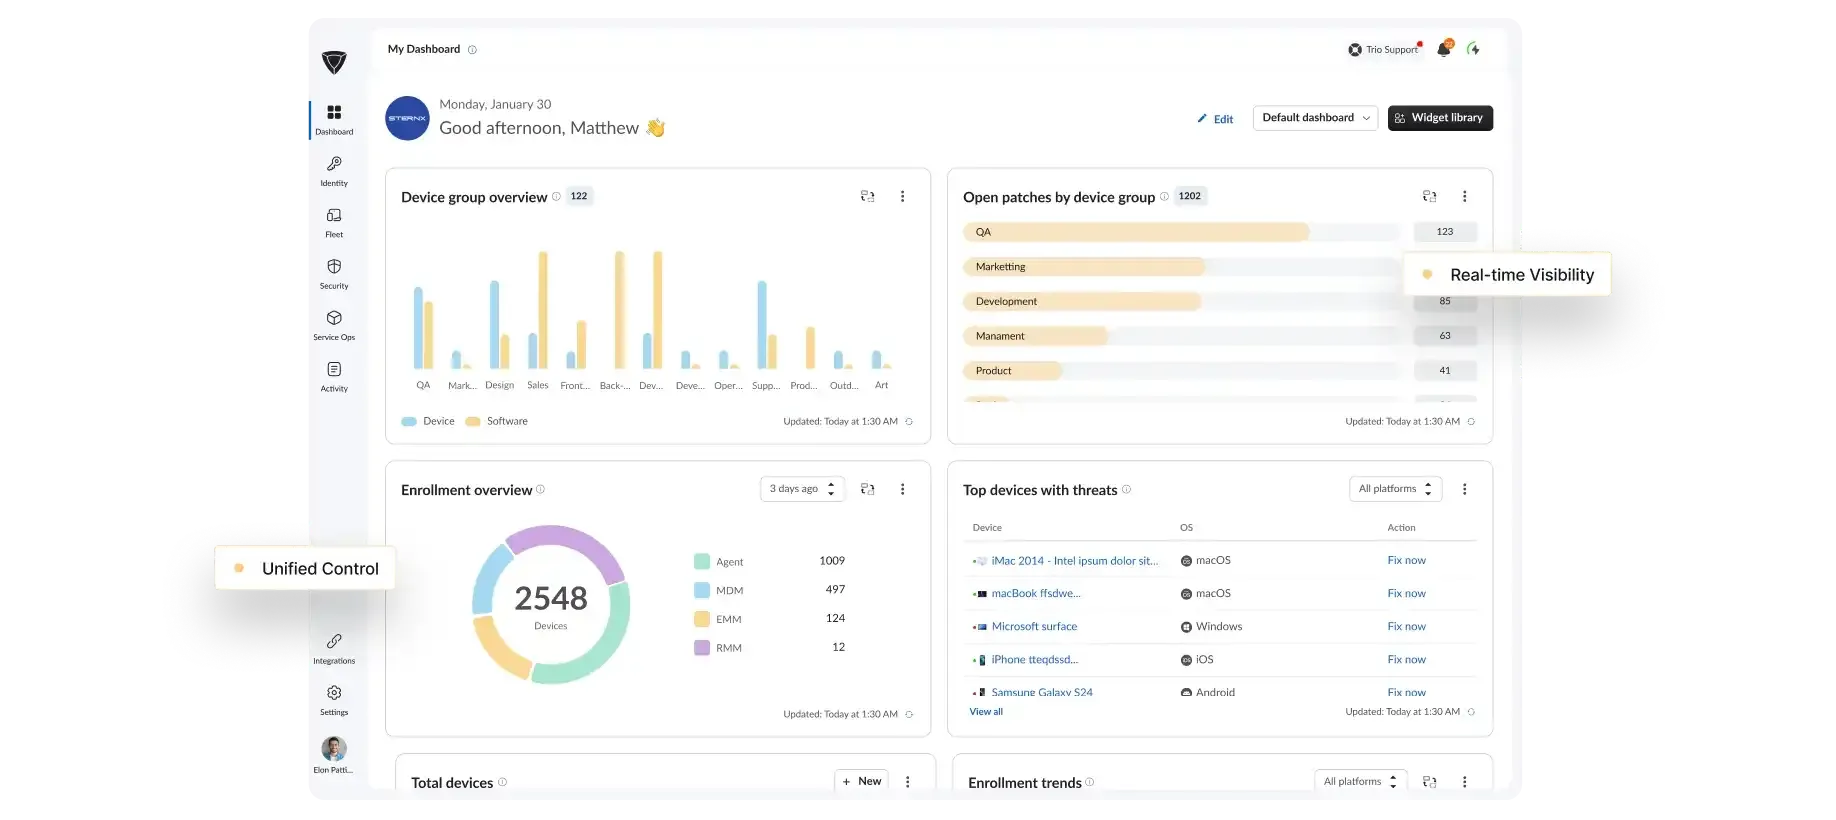
Cross-OS-Geräteverwaltung
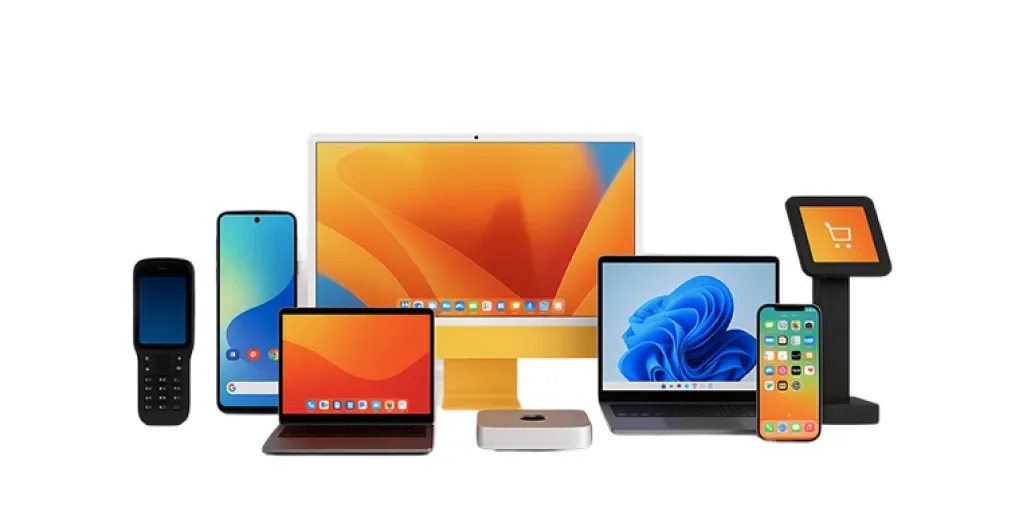
Eine Plattform für Windows, macOS, iOS, Android, ChromeOS und Linux – ohne separate Tools für jede Umgebung.
Durchsetzung von Sicherheitsrichtlinien
Verschlüsselungs-, Firewall-, Zertifikats- und Zugriffskontrollrichtlinien werden über dieselbe Konsole angewendet, die auch die Gerätekonfiguration verwaltet.
Workflow-Automatisierung
Registrierung, Konfiguration, Compliance-Überwachung und Fehlerbehebung laufen automatisch ab, sodass sich Ihr Team um Ausnahmen statt um Routineaufgaben kümmert.
Trio Support
Echte Menschen. Wirklich schnell.
Wenn etwas nicht funktioniert, brauchen Sie sofort eine Antwort – keine Ticket-Warteschlange und keine 48-stündige Wartezeit.
<1 Min
Live-Chat-Antwortzeit
<1 Hr
E-Mail-Antwortzeit
<6 Hr
Ticketlösung
24/7
Verfügbarer Support
<1 Min
Live-Chat-Antwortzeit
<1 Hr
E-Mail-Antwortzeit
<6 Hr
Ticketlösung
24/7
Verfügbarer Support
Warum Trio
Warum IT-Teams sich für Trio bei der Verwaltung von Geräterichtlinien entscheiden
Trio bietet MDM-Richtlinienverwaltung auf Enterprise-Niveau – ohne die langen Implementierungszeiten oder das plattformspezifische Fachwissen, die Intune und Jamf erfordern.
Kein Spezialist erforderlich
Trio ist innerhalb weniger Tage einsatzbereit und läuft ohne dedizierten Administrator – im Gegensatz zu Intune und Jamf, die für Teams mit Spezialpersonal konzipiert sind.Skaliert ohne Mehraufwand
Trio verwaltet 50 Geräte mit demselben Workflow wie 5.000, wobei Richtlinien unabhängig von der Flottengröße per Funk verteilt werden.Jedes Betriebssystem, eine Richtlinie
Trio setzt einheitliche Standards für Windows, macOS, iOS, Android, ChromeOS und Linux über eine einzige Richtlinienebene durch – ohne separate Tools pro Plattform.Compliance von Haus aus
Trio überwacht die Richtlinienabdeckung, erkennt Abweichungen und erstellt fortlaufend Audit-Berichte, sodass Compliance-Bereitschaft ein Nebenprodukt des täglichen Betriebs ist.
Häufig gestellte Fragen
Eine Software zur Verwaltung von IT-Geräterichtlinien ist eine Plattform, mit der IT-Teams Konfigurationsrichtlinien über eine einzige Konsole auf allen verwalteten Geräten bereitstellen, durchsetzen und überwachen können. Trio deckt Sicherheitsprofile, Netzwerkzugriff, Compliance-Einstellungen, Zertifikate und Zugriffskontrollen ab – automatisch angewendet auf Windows, macOS, iOS, Android, ChromeOS und Linux, ohne manuelle Schritte pro Gerät.
Trio stellt MDM-Konfigurationsrichtlinien gleichzeitig auf jedem Betriebssystem bereit – aus einer einzigen Richtliniendefinition, ohne Skripting und ohne plattformspezifische Regelsätze. Die Richtlinien-Automatisierungs-Engine wandelt Ihre Standards in einem einzigen Push in Windows-Registrierungseinstellungen, macOS-MDM-Profile, Android-Enterprise-Arbeitsprofile und iOS-Konfigurationspakete um.
Trio unterstützt SOC 2, HIPAA und DSGVO von Haus aus sowie individuelle Compliance-Baselines für organisationsspezifische Anforderungen. Jedes verwaltete Gerät wird kontinuierlich gegen aktive Frameworks geprüft, und Audit-Berichte werden auf Abruf erstellt – ohne manuelle Nachweiserhebung.
Trio erkennt Konfigurationsabweichungen in dem Moment, in dem sie auftreten, und behebt sie automatisch. Keine manuellen Prüfungen, keine geplanten Kontrollen. Nicht konforme Geräte werden im Compliance-Dashboard angezeigt – mit Angaben dazu, was sich geändert hat, wann es sich geändert hat und was wiederhergestellt wurde.
Trio ist innerhalb weniger Tage einsatzbereit, benötigt keinen dedizierten Administrator und verwaltet Richtlinien plattformübergreifend über eine einzige Konsole – Intune und Jamf hingegen erfordern spezialisiertes Personal, längere Implementierungszeiten und für vollständige Abdeckung separate Tools pro Plattform. Für IT-Teams, die gemischte Betriebssystemumgebungen ohne dedizierten Tool-Spezialisten verwalten, bietet Trio dieselbe Durchsetzungstiefe bei einem Bruchteil des Betriebsaufwands.
Ja. Trio setzt MDM-Konfigurationsrichtlinien sowohl auf unternehmenseigenen als auch auf BYOD-Geräten durch, wobei Android Enterprise-Arbeitsprofile und iOS-Verwaltungsgrenzen für Apps geschäftliche und private Daten voneinander trennen. Sicherheitsprofile, App-Richtlinien und Compliance-Überwachung gelten für jeden Gerätetyp in Ihrer Flotte – über dieselbe Konsole.