


SSO-Lösung
Single Sign-On (SSO) für jede App, die Ihr Team nutzt
trio.so verbindet Ihre Apps per SAML oder OIDC, übernimmt Personen aus Microsoft Entra ID, Google Workspace oder Okta und schützt jede Anmeldung mit MFA. Wenn jemand geht, sperren Sie den Zugang einmal, in derselben Konsole, die auch Laptop und Smartphone verwaltet.


 trio.soHarbor & PineIdentity & Access ›SSO applications ›Applications
Applications
Applications people sign in to through trio.so, and the health of each connection.


Zu viele Logins, zu wenig Kontrolle
Ein Passwort für jede App
Mitarbeitende jonglieren Dutzende Logins, nutzen überall dasselbe Passwort und rufen den Helpdesk an, sobald sie eines vergessen.
Beim Offboarding fehlt eine App
Jemand verlässt das Unternehmen, die IT sperrt die E-Mail, und die Konten bei Salesforce, Figma und GitHub bleiben wochenlang offen, weil niemand davon wusste.
Personen und Geräte getrennt
Das Verzeichnis weiß, wer jemand ist. Das Geräte-Tool weiß, was die Person nutzt. Keines zeigt beides, also beginnt jede Zugriffsprüfung mit zwei Exporten.
So funktioniert es
So funktioniert Single Sign-On in trio.so
Verbinden Sie das Verzeichnis, in dem Ihre Mitarbeitenden schon sind, fügen Sie ihre Apps hinzu und lassen Sie Gruppen entscheiden, wer was bekommt. trio.so hält Anmeldung, Datensatz und Gerät an einem Ort.
- Verzeichnis verbindenSynchronisieren Sie Personen und Gruppen aus Microsoft Entra ID oder Google Workspace, oder lassen Sie Okta, OneLogin, Entra ID oder PingOne sie per SCIM übertragen. Auch JumpCloud und BambooHR lassen sich anbinden, sodass neue Mitarbeitende erscheinen, ohne dass jemand sie abtippt.
- Apps hinzufügenWählen Sie eine App aus dem Katalog und verbinden Sie sie per SAML 2.0 oder OpenID Connect, oder legen Sie ein Lesezeichen für Apps an, die keines von beiden unterstützen. trio.so überwacht jedes Signaturzertifikat und warnt, bevor es abläuft.
- Nach Gruppen zuweisenWeisen Sie Apps Gruppen statt einzelnen Personen zu. Dynamische Gruppen folgen einer Regel, die Sie festlegen, und aktualisieren sich alle paar Minuten, sodass der Zugriff dem Organigramm folgt, ganz ohne Tickets.
- Jedes Konto im BlickEine Liste zeigt jede Person mit Status, Gruppen und MFA-Registrierung. Bearbeiten Sie viele Personen auf einmal und exportieren Sie als CSV oder Excel, wenn eine Zugriffsprüfung ansteht.
Föderation
Behalten Sie den Identitätsanbieter, dem Sie vertrauen
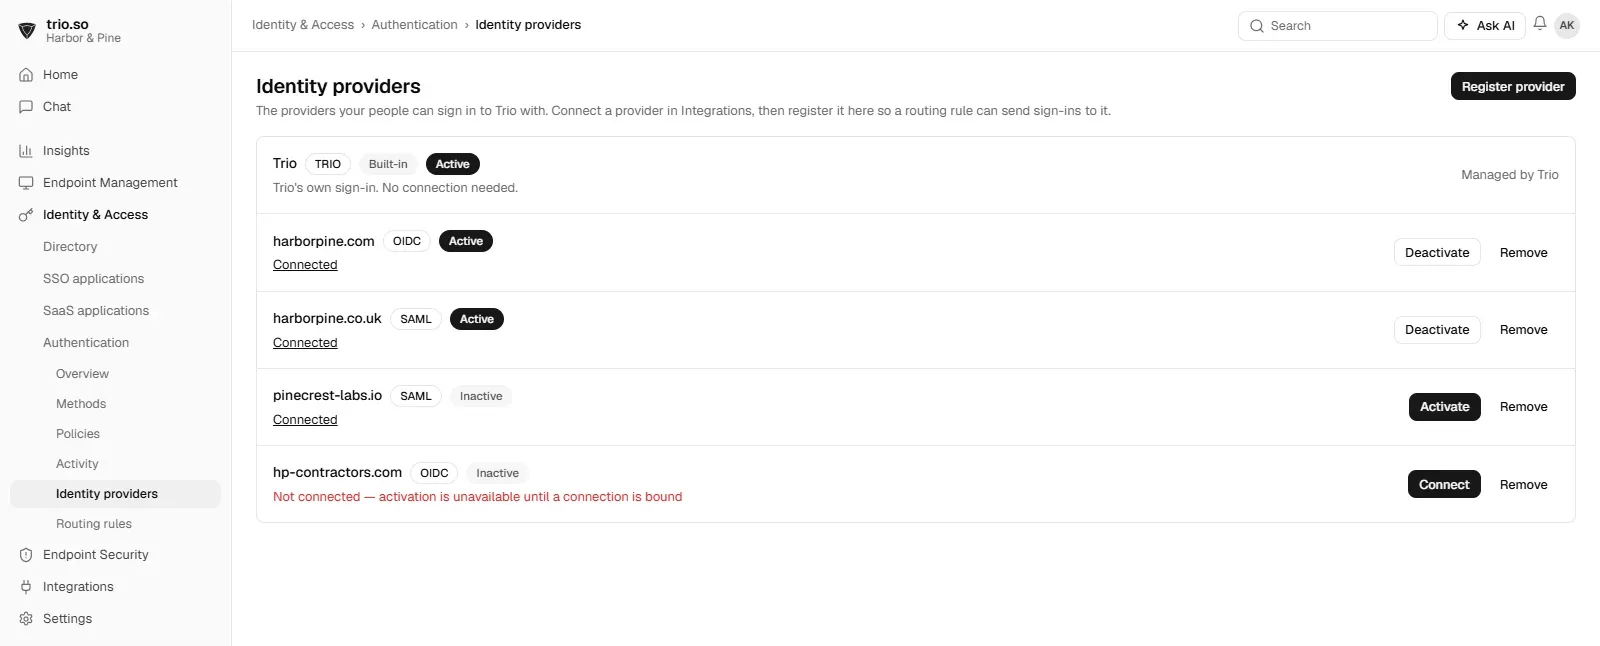
Sie nutzen bereits Okta oder Entra ID? Registrieren Sie den Anbieter in trio.so per OIDC oder SAML, und jede Person wird anhand ihrer E-Mail-Domain zur richtigen Anmeldung geleitet.
- OIDC- und SAML-AnbieterFügen Sie die Identitätsanbieter hinzu, die Sie bereits betreiben. Ihre Mitarbeitenden behalten die gewohnte Anmeldung, und trio.so verwaltet weiterhin Apps, Gruppen, MFA und Geräte.
- Weiterleitung nach E-Mail-DomainRouting-Regeln leiten jede E-Mail-Domain an ihren Anbieter weiter, sodass eine Tochterfirma mit Google und die Zentrale mit Entra ID eine Konsole teilen können.
- Anbieter wechseln, ohne neu anzufangenDa Apps und Gruppen in trio.so liegen, bedeutet ein Wechsel des Identitätsanbieters eine geänderte Regel, nicht den Neuaufbau jeder App-Verbindung.
Offboarding
Offboarding in einem Schritt
Wenn jemand geht oder einen Laptop verliert, öffnen Sie den Datensatz und handeln in Sekunden, in derselben Konsole, die die Geräte verwaltet.
- Konto deaktivierenDeaktivieren Sie eine Person, und sie kann sich bei keiner über trio.so verbundenen App mehr anmelden.
- Abmeldung erzwingenBeenden Sie aktive Sitzungen sofort, damit die nächste geöffnete App eine neue Anmeldung verlangt.
- MFA zurücksetzen oder neues Passwort verlangenNeues Smartphone, verlorener Sicherheitsschlüssel oder ein geleaktes Passwort: Setzen Sie die MFA zurück oder verlangen Sie bei der nächsten Anmeldung ein neues Passwort.
MFA
MFA inklusive, von Passkeys bis Push
Legen Sie fest, welche Anmeldemethoden Ihre Mitarbeitenden nutzen dürfen und wo jede gilt. Phishing-resistente Optionen sind integriert.
- Phishing-resistente MethodenPasskeys, FIDO2-Sicherheitsschlüssel und FastPass widerstehen Phishing, sodass eine gefälschte Login-Seite nichts Verwertbares bekommt.
- Push, Codes und BackupsTrio Verify Push und Codes, jede Authenticator-App, Codes per E-Mail oder SMS, dazu Wiederherstellungscodes und temporäre Zugangscodes für schlechte Tage.
- Richtlinien vorab testenRegistrierungs- und Anmelderichtlinien legen fest, wer was nutzen muss. Lassen Sie eine Anmelderichtlinie im Nur-Überwachen-Modus laufen, um ihre Wirkung zu sehen, bevor Sie sie durchsetzen.
Testen Sie SSO kostenlos mit Ihren eigenen Apps
Starten Sie eine kostenlose Testversion, verbinden Sie Ihr Verzeichnis und fügen Sie Ihre erste App hinzu. Keine Kreditkarte nötig.
Funktionen
Weitere SSO-Funktionen
Kleinigkeiten, die dem Helpdesk einen Anruf ersparen.
App-Katalog
Starten Sie mit einer Katalogvorlage statt mit einem leeren SAML-Formular.
Lesezeichen-Apps
Nehmen Sie auch Apps ohne SAML oder OIDC in dieselbe App-Liste auf.
Zertifikatswarnungen
Sehen Sie, welche Signaturzertifikate bald ablaufen, bevor die Anmeldung ausfällt.
Anmelde-Audit-Log
Jede Anmeldung über trio.so in einem durchsuchbaren Protokoll.
Anmeldeaktivität pro Person
Ein Diagramm der Anmeldungen jeder Person über die letzten Wochen.
Massenaktionen
Deaktivieren, exportieren oder Einladungen erneut senden, für viele Personen auf einmal.
Warum trio.so
Identitäten und Geräte in einer Konsole
Eigenständige SSO-Tools hören bei der Anmeldung auf. trio.so führt Personen, Apps, MFA und Geräte in einem Datensatz zusammen, sodass Onboarding, Offboarding und Zugriffsprüfungen an einem Ort stattfinden.
Ein Datensatz pro Person
Apps, Gruppen, MFA-Methoden, Anmeldeaktivität und Geräte liegen zusammen, damit zwischen den Tools nichts verloren geht.
Preise, die man versteht
Pläne ab 5 $ pro Gerät. Single Sign-On und MFA sind im Zero-Trust-Plan enthalten.
Mit 4,8 auf G2 bewertet
IT-Teams bewerten trio.so auf G2 mit 4,8 von 5, mit Support von echten Menschen rund um die Uhr, Montag bis Freitag.
Verwandt