


Explained
IT-Serververwaltung: Grundlagen, Metriken und KPIs
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.

Content-Autorin, trio.so
Identitätsmanagement (Identity Management, kurz IdM) ist die zentrale Verwaltung digitaler Identitäten in einem Unternehmen: Wer ist diese Person oder dieser Dienst, welche Konten hat sie, und wann werden sie angelegt, geändert und gelöscht? Zusammen mit der Zugriffssteuerung spricht man von Identity and Access Management (IAM), das auch festlegt, wer worauf zugreifen darf, und das bei jeder Anmeldung durchsetzt. In der Praxis gehören dazu ein zentrales Verzeichnis wie Microsoft Entra ID, Single Sign-on, Mehrfaktor-Anmeldung, die automatische Einrichtung von Konten per SCIM und regelmäßige Prüfungen der Rechte. Weil gestohlene Zugangsdaten zu den häufigsten Einfallstoren zählen, ist dieser Bereich eine der wirksamsten Schutzmaßnahmen.
Wenn Sie IdM einführen oder Ihre Konten aufräumen wollen, finden Sie unten die Bausteine, den Lebenszyklus einer Identität und die Reihenfolge für die Umsetzung.
Eine digitale Identität besteht aus den Merkmalen, die eine Person oder einen Dienst in den IT-Systemen beschreiben: Name, Abteilung, Rolle, Konten, Gruppen und Anmeldeverfahren. Ohne zentrale Verwaltung entstehen in jeder Anwendung eigene Konten mit eigenen Passwörtern, und beim Austritt bleibt immer eines übrig. Identitätsmanagement führt diese Informationen an einem Ort zusammen und verknüpft sie mit den Personaldaten.
| Begriff | Bedeutung | Kernfrage |
|---|---|---|
| Identity Management (IdM) | Verwaltung von Identitäten und ihrem Lebenszyklus | Wer ist das, und welche Konten gehören dazu? |
| Identity and Access Management (IAM) | IdM plus Anmeldung und Zugriffssteuerung | Wer darf worauf zugreifen? |
| Privileged Access Management (PAM) | Besonderer Schutz für Administrator- und Dienstkonten | Wer hat besonders mächtige Rechte, wann und wie lange? |
| Identity Governance (IGA) | Prüfungen, Genehmigungen und Nachweise | Sind die Rechte noch richtig, und wer hat das bestätigt? |
Fachleute sprechen von Joiner, Mover und Leaver:
| Ereignis | Was passieren sollte | Typischer Fehler |
|---|---|---|
| Eintritt | Personalsystem löst Konto, Gruppen und Geräte aus, die Rechte folgen der Rolle | Rechte werden von einem Kollegen kopiert, samt allem, was der über Jahre angesammelt hat |
| Wechsel | Neue Rechte kommen dazu, alte fallen im selben Schritt weg | Rechte sammeln sich an, weil nur hinzugefügt wird |
| Austritt | Am letzten Tag Konto sperren, Sitzungen beenden, Geräte zurückholen | Konten in Anwendungen außerhalb des Verzeichnisses bleiben aktiv |
Die Checkliste für das IT-Offboarding hilft beim letzten Schritt, der am meisten Risiko birgt.
Viele Unternehmen betreiben noch ein Active Directory und synchronisieren es mit Microsoft Entra ID. Das ist ein gängiger Zwischenschritt. Reine Cloud-Verzeichnisse brauchen keine Server im Haus und passen gut zu Teams im Homeoffice, ältere Anwendungen und Geräte setzen aber teils weiter LDAP oder Kerberos voraus. Prüfen Sie je Anwendung, was sie braucht, und schützen Sie vorhandene Domänencontroller besonders sorgfältig. Hinweise dazu stehen im Beitrag zur Active-Directory-Sicherheit (englisch).
Skripte, Schnittstellen und Automatisierungen melden sich ebenfalls an, und in vielen Unternehmen gibt es mehr solcher Konten als Mitarbeitende. Sie haben oft weitreichende Rechte, ein altes Passwort und keinen Besitzer. Geben Sie jedem einen Verantwortlichen, beschränken Sie die Rechte, wechseln Sie Geheimnisse regelmäßig und entfernen Sie, was niemand mehr braucht.
| Standard | Aufgabe | Typischer Einsatz |
|---|---|---|
| SAML 2.0 | Anmeldung per Single Sign-on | Viele Geschäftsanwendungen im Browser |
| OpenID Connect | Anmeldung per Single Sign-on, aufbauend auf OAuth 2.0 | Moderne Web- und Mobilanwendungen |
| OAuth 2.0 | Erlaubt einer Anwendung den Zugriff auf Daten einer anderen | Schnittstellen und Drittanbieter-Apps |
| SCIM 2.0 | Legt Konten automatisch an, ändert und entfernt sie | Abgleich vom Verzeichnis in die Anwendungen |
| LDAP und Kerberos | Ältere Verzeichnisabfrage und Anmeldung | Active Directory und Bestandssysteme |
SSO regelt also die Anmeldung, SCIM den Bestand. Viele Anwendungen unterstützen nur SSO, dann bleibt das Konto beim Austritt zwar ohne Anmeldung, liegt aber weiter dort und belegt womöglich eine Lizenz. Fragen Sie beim Einkauf gezielt nach SCIM, denn manche Anbieter bieten es nur in teureren Tarifen an.
Die meisten Unternehmen beginnen mit Rollen und ergänzen einzelne Bedingungen, etwa dass eine Finanzanwendung nur von verwalteten Geräten erreichbar ist. Achten Sie darauf, dass nicht für jede Ausnahme eine neue Rolle entsteht, denn sonst haben Sie am Ende mehr Rollen als Mitarbeitende.
| Rolle | Zugriff | Prüfung |
|---|---|---|
| Alle Beschäftigten | E-Mail, Dateiablage der Abteilung, Intranet | Bei Eintritt automatisch |
| Vertrieb | Zusätzlich CRM | Halbjährlich durch die Vertriebsleitung |
| Buchhaltung | Zusätzlich Finanzsystem | Vierteljährlich durch die Finanzleitung |
| Helpdesk | Zurücksetzen von Passwörtern, Geräteverwaltung | Vierteljährlich durch die IT-Leitung |
| Administratoren | Separates Konto, Sicherheitsschlüssel, befristete Rechte | Monatlich oder vierteljährlich |
Identitätssysteme verarbeiten personenbezogene Daten und zeichnen Anmeldungen auf. Legen Sie fest, wie lange Protokolle aufbewahrt werden und wer sie auswerten darf. Bei Cloud-Diensten brauchen Sie einen Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO und einen Blick auf den Datenstandort. In Betrieben mit Betriebsrat gehört die Einführung in der Regel in die Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG. Das ist eine Orientierung und keine Rechtsberatung.
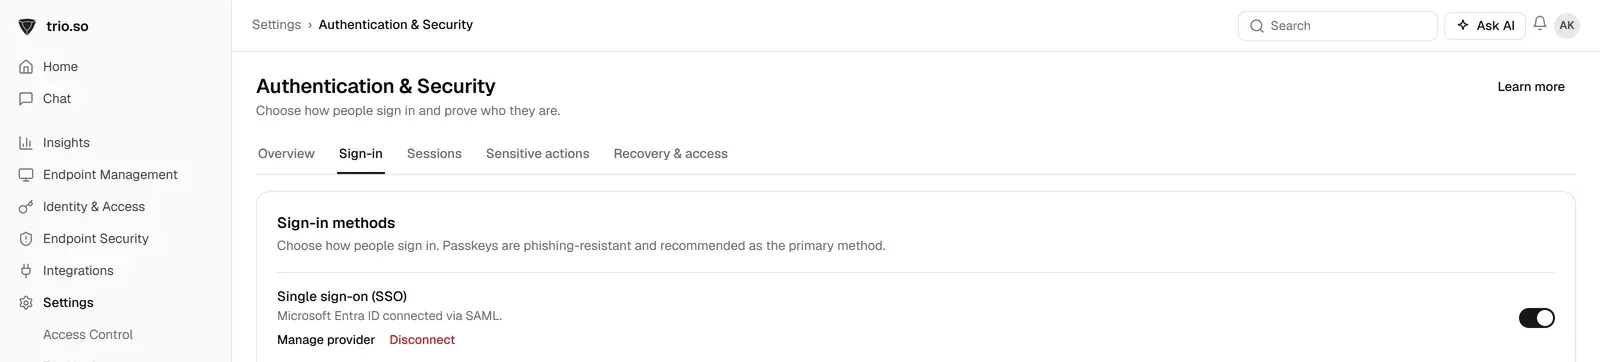
Identitäten und Geräte gehören zusammen, damit jedes Gerät der richtigen Person zugeordnet ist. trio.so synchronisiert Benutzer aus Microsoft Entra ID oder Google Workspace und unterstützt SCIM 2.0 mit Microsoft Entra ID. Die Anmeldung an der Konsole läuft per SAML Single Sign-on und lässt sich mit Mehrfaktor-Anmeldung absichern. IT-Mitarbeitende erhalten Zugriff über integrierte oder eigene Rollen, bis zu drei je Person.
Weiterführend: Zero-Trust-Architektur, CARTA und ZTNA.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so synchronisiert Benutzer aus Entra ID oder Google Workspace und unterstützt SCIM 2.0 und SAML Single Sign-on.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Auf der Suche nach dem richtigen MDM-Software-Anbieter? Erfahren Sie, worauf es bei der Auswahl ankommt – von Sicherheit bis Preisgestaltung – für ein effektives Mobile Device Management.
iCloud Private Relay vs. VPN für Apple-Geräte im Vergleich: Unser detaillierter Leitfaden beleuchtet Sicherheit, Funktionen und Kosten – für die richtige Datenschutzlösung.
Vom CIO bis zum IT-Administrator: Eine klar strukturierte IT-Abteilung mit eindeutig definierten Verantwortlichkeiten ist die Grundlage für optimale Leistung und reibungslose Betriebsabläufe.
Windows Applikationsverwaltung zentralisiert Deployment und Patching auf Unternehmensgeräten – und reduziert so Sicherheitsrisiken sowie den IT-Aufwand nachhaltig.
Dieser Beitrag erläutert, wie die MAC-Adress-Randomisierung auf Geräten wie Smartphones die Privatsphäre der Nutzer schützt, indem Geräteidentitäten verschleiert werden.
Shadow-AI-Vorfälle kosten im Schnitt 4,63 Mio. USD. So erkennen Sie unkontrollierte KI-Tools anhand von DNS-Logs, OAuth-Audits und Ihrem Endpoint-Inventar – Schritt für Schritt.
Alles, was IT-Admins über den Hardware-Refresh-Zyklus wissen müssen – von der Upgrade-Planung bis zur Kostenoptimierung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden