


Explained
Identitätsmanagement: Bausteine, Lebenszyklus und Einführung
Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
Was User Provisioning ist, wie Konten über HR-System, Identitätsanbieter und SCIM automatisch entstehen und warum der Austritt der wichtigste Schritt ist.

Content-Autorin, trio.so
User Provisioning, auf Deutsch Benutzerbereitstellung, bedeutet: Wer ins Unternehmen kommt, bekommt automatisch die Konten, Rechte und Geräte, die zu seiner Aufgabe passen, und verliert sie wieder, sobald er die Abteilung wechselt oder geht. Die Quelle ist meist das HR-System oder der Identitätsanbieter, etwa Microsoft Entra ID, Okta oder Google Workspace. Von dort werden Konten in die angebundenen Anwendungen geschrieben, häufig über den Standard SCIM 2.0. Das Gegenstück, das Deprovisioning, ist der sicherheitskritische Teil: Ein vergessenes Konto einer ausgeschiedenen Person ist ein offener Zugang.
Wenn Sie Konten heute noch von Hand anlegen oder beim Austritt eine Checkliste abarbeiten, zeigen die Abschnitte unten, wie der Ablauf automatisch funktioniert und wo Sie anfangen.
Der Begriff umfasst mehr als das Anlegen eines Kontos. In der Praxis geht es um den ganzen Lebenszyklus einer digitalen Identität, oft mit dem Kürzel JML beschrieben: Joiner, Mover, Leaver.
| Phase | Was passiert | Typischer Fehler |
|---|---|---|
| Joiner (Eintritt) | Konto im Verzeichnis, Postfach, Gruppen, Lizenzen, Gerät und Zugänge zu Fachanwendungen | Neue Kollegin wartet am ersten Tag auf ihre Zugänge |
| Mover (Wechsel) | Neue Rechte für die neue Aufgabe, alte Rechte werden entzogen | Rechte sammeln sich über Jahre an, weil nur hinzugefügt wird |
| Leaver (Austritt) | Konten sperren, Sitzungen beenden, Lizenzen freigeben, Gerät zurücknehmen, Daten übergeben | Ein SaaS-Konto bleibt aktiv, weil es niemand auf der Liste hatte |
In kleinen Teams legt die IT jedes Konto selbst an. Das geht bei fünf Eintritten im Jahr gut, wird aber mit jeder weiteren Anwendung fehleranfälliger. Automatische Bereitstellung koppelt die Konten an eine verlässliche Quelle.
| Manuell | Automatisch | |
|---|---|---|
| Auslöser | Ticket oder E-Mail an die IT | Eintrag im HR-System oder Identitätsanbieter |
| Dauer | Stunden bis Tage | Minuten nach der Änderung |
| Austritt | Abhängig von der Checkliste | Sperre in allen angebundenen Diensten zugleich |
| Nachweis | Verstreute Tickets | Protokoll mit Zeitpunkt und Änderung |
| Aufwand am Anfang | Gering | Anbindung, Rollenmodell und saubere Stammdaten |
Drei Begriffe tauchen bei der Planung immer wieder auf, und sie werden oft verwechselt:
Für die Identitätsverwaltung heißt das: Single Sign-on ohne automatische Bereitstellung lässt verwaiste Konten zurück, die nur nicht mehr genutzt werden.
Automatik nützt wenig, wenn jede Person individuell berechtigt wird. Ein einfaches Rollenmodell macht die Bereitstellung planbar: Eine Rolle bündelt die Gruppen und Anwendungen, die eine Funktion braucht, etwa „Vertrieb Innendienst“ oder „Buchhaltung“. Beginnen Sie mit den fünf bis zehn häufigsten Funktionen und bilden Sie nicht jede Ausnahme ab. Sonderrechte vergeben Sie befristet und mit Begründung. Das Prinzip dahinter beschreibt der Beitrag zum Least-Privilege-Modell.
Beim Austritt zählt die Geschwindigkeit. Ein sauberer Ablauf deckt diese Punkte ab:
Ein guter Test: Nehmen Sie einen Austritt der letzten drei Monate und prüfen Sie, ob in allen Anwendungen wirklich nichts mehr aktiv ist.
Angenommen, Frau Weber beginnt am 1. März als Sachbearbeiterin im Einkauf. Die Personalabteilung legt sie zwei Wochen vorher im HR-System an. Daraus entsteht automatisch:
Am Morgen des 1. März meldet sie sich an und kann arbeiten. Wechselt sie zwei Jahre später in den Vertrieb, ändert die Personalabteilung die Abteilung, und die Rechte im Lieferantenportal verschwinden, während die Vertriebsanwendungen hinzukommen. Verlässt sie das Unternehmen, sperrt das Vertragsende alle Konten am letzten Arbeitstag um 18 Uhr.
| Kennzahl | Zielwert als Orientierung |
|---|---|
| Zeit vom Eintritt bis zum vollständigen Zugang | Arbeitsfähig am ersten Tag |
| Zeit vom Austritt bis zur Sperre aller Konten | Am letzten Arbeitstag, für Admin-Konten sofort |
| Anteil der Anwendungen mit automatischer Bereitstellung | Steigend, die kritischen zuerst |
| Konten ohne zugeordnete Person | Null, bis auf dokumentierte Dienstkonten |
| Offene Rechte nach Abteilungswechsel | Bei der jährlichen Rechteprüfung keine Funde |
Eine jährliche Rechteprüfung ergänzt die Automatik. Dabei bestätigen Vorgesetzte, dass die Rechte ihres Teams noch stimmen. Das fordern auch viele Prüfer bei ISO 27001 oder SOC 2.
Kleine und mittlere Unternehmen kommen oft mit dem aus, was sie schon haben. Microsoft Entra ID, Okta und Google Workspace bringen SCIM-Konnektoren für viele verbreitete Anwendungen mit. Einige HR-Systeme, etwa BambooHR oder Personio, lassen sich als Quelle anbinden. Eigene Werkzeuge für Identity Governance and Administration (IGA) lohnen sich vor allem bei vielen Anwendungen, strengen Prüfpflichten oder komplexen Freigabeabläufen.
Die Bereitstellung verarbeitet Beschäftigtendaten aus dem HR-System, deshalb gehört sie ins Verzeichnis der Verarbeitungstätigkeiten. Übertragen Sie nur die Felder, die eine Anwendung braucht, nach dem Grundsatz der Datenminimierung (Art. 5 DSGVO). Werden Aktivitäten protokolliert, die Rückschlüsse auf Verhalten oder Leistung zulassen, ist in Betrieben mit Betriebsrat meist die Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG berührt. Das ist eine Orientierung und keine Rechtsberatung.
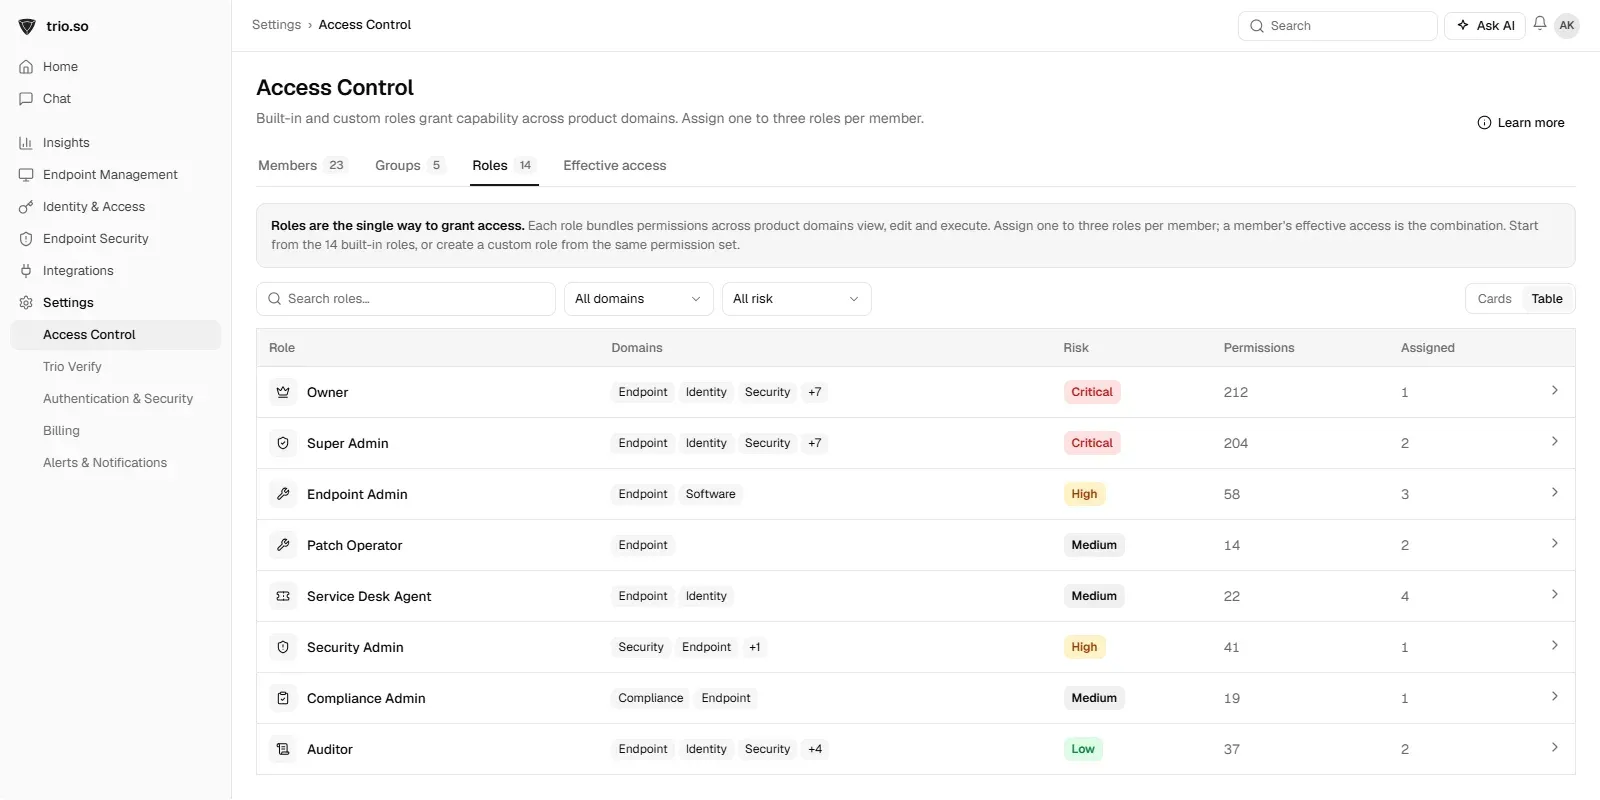
trio.so gleicht Benutzer und Gruppen aus Google Workspace, Microsoft Entra ID, Okta, BambooHR und weiteren Verzeichnissen ab und nimmt Benutzer per SCIM 2.0 aus Entra ID und Okta entgegen. Geräte und Richtlinien hängen an diesen Benutzern und Gruppen. In der Konsole selbst legen Rollen fest, wer welche Bereiche verwaltet, und die Liste der Mitglieder lässt sich mit Status, Rollen und letzter Aktivität als CSV exportieren.
Weiterführend: Identitätsverwaltung, Multi-Faktor-Authentifizierung und Conditional Access.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so gleicht Benutzer und Gruppen aus Entra ID, Okta, Google Workspace und BambooHR ab und verbindet sie mit Geräten und Richtlinien. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
SCIM legt Benutzerkonten aus Entra ID oder Okta automatisch an und sperrt sie beim Austritt. Wie SCIM funktioniert und wie Sie es sicher einrichten.
Entdecken Sie Experteneinblicke in die Verzeichnisverwaltung, die Gruppen, Active Directory-Verwaltung und mehr für IT-Experten abdecken.
Was attributbasierte Zugriffskontrolle (ABAC) ist, wie sie sich von RBAC unterscheidet, Beispiele für Regeln und wie Sie sie schrittweise einführen.
Entra ID, früher Azure AD, und Auth0 im Vergleich: Zweck, Zielgruppe, Protokolle, Abrechnung, Entra External ID und wann Sie welche Lösung wählen.
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.
Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden