


Explained
CIAM: Was Customer Identity and Access Management ist und welche Vorteile es bringt
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.


Content-Autorin, trio.so
Deprovisioning bedeutet, einem Konto alle Zugänge und Rechte zu entziehen, wenn eine Person das Unternehmen verlässt, die Rolle wechselt oder ein Dienst nicht mehr gebraucht wird. Dazu gehören das Sperren der Konten, das Zurücknehmen von Lizenzen und Rechten, das Einsammeln oder Löschen von Geräten und das Sichern der Daten, die noch gebraucht werden. Geschieht das zu spät oder unvollständig, bleiben verwaiste Konten zurück, über die Angreifer und frühere Beschäftigte weiter hineinkommen.
Unten lesen Sie, was zum Deprovisioning gehört, wie Sie es automatisieren und welche Fehler am häufigsten passieren.
Beide gehören zusammen. Beim User Provisioning bekommt eine Person Konten, Rechte und Geräte. Beim Deprovisioning wird all das wieder entzogen. Das zweite wird oft vernachlässigt: Wer neu anfängt, beschwert sich sofort, wenn ein Zugang fehlt. Wer geht, beschwert sich nie über einen Zugang, der zu lange offen bleibt.
| Schritt | Was geschieht | Wann |
|---|---|---|
| 1. Identität sperren | Konto im Identitätsanbieter deaktivieren, Sitzungen und Tokens widerrufen, MFA-Methoden entfernen | Zum Austrittszeitpunkt |
| 2. Anwendungen | Konten in allen angebundenen Diensten sperren, bei Diensten ohne Anbindung von Hand | Am selben Tag |
| 3. Geräte | Firmengeräte einsammeln, sperren oder löschen, private Geräte von Firmendaten befreien | Am letzten Arbeitstag |
| 4. Gemeinsame Zugänge | Geteilte Passwörter, WLAN-Schlüssel und Tür-Codes ändern, die die Person kannte | Innerhalb weniger Tage |
| 5. Daten | Postfach, Dateien und Projekte an Nachfolger übergeben oder nach Aufbewahrungsfristen archivieren | Nach Absprache |
| 6. Lizenzen | Freigewordene Lizenzen zurückgeben oder neu zuweisen | Nach der Datensicherung |
| 7. Nachweis | Dokumentieren, wer was wann entzogen hat | Zum Abschluss |
Eine ausführliche Liste für den letzten Arbeitstag finden Sie in der IT-Offboarding-Checkliste.
Von Hand ist Deprovisioning fehleranfällig. Ein Unternehmen mit 100 Beschäftigten nutzt leicht 50 Dienste, und niemand kennt alle Konten einer Person. Automatisierung setzt deshalb an einer Stelle an: dem Identitätsanbieter wie Microsoft Entra ID, Okta oder Google Workspace.
Austritte fallen auf, Rollenwechsel kaum. Wer in zehn Jahren drei Abteilungen durchläuft und jedes Mal neue Rechte bekommt, ohne alte abzugeben, hat am Ende Zugriff auf Buchhaltung, Personaldaten und Vertriebszahlen. Fachleute nennen das Privilege Creep. Legen Sie fest, dass bei jedem Wechsel zuerst die alten Rechte entzogen und dann die neuen vergeben werden. Wer übergangsweise beide braucht, bekommt die alten befristet.
So kann der Tag aussehen, an dem eine Vertriebsmitarbeiterin das Unternehmen verlässt:
Ob ISO 27001, SOC 2 oder eine Prüfung durch den Wirtschaftsprüfer: Deprovisioning gehört zu den Punkten, die fast immer abgefragt werden. Üblich sind Stichproben. Der Prüfer wählt einige Austritte des letzten Jahres aus und will für jeden sehen, wann die Person ausgeschieden ist und wann ihre Konten gesperrt wurden. Halten Sie dafür bereit:
Liegen zwischen Austritt und Sperre mehrere Tage oder fehlen Nachweise, wird daraus schnell eine Feststellung im Prüfbericht.
Konten lassen sich an einer Stelle sperren. Bei Geräten braucht es einen Weg, sie aus der Ferne zu erreichen, gerade bei Beschäftigten im Homeoffice.
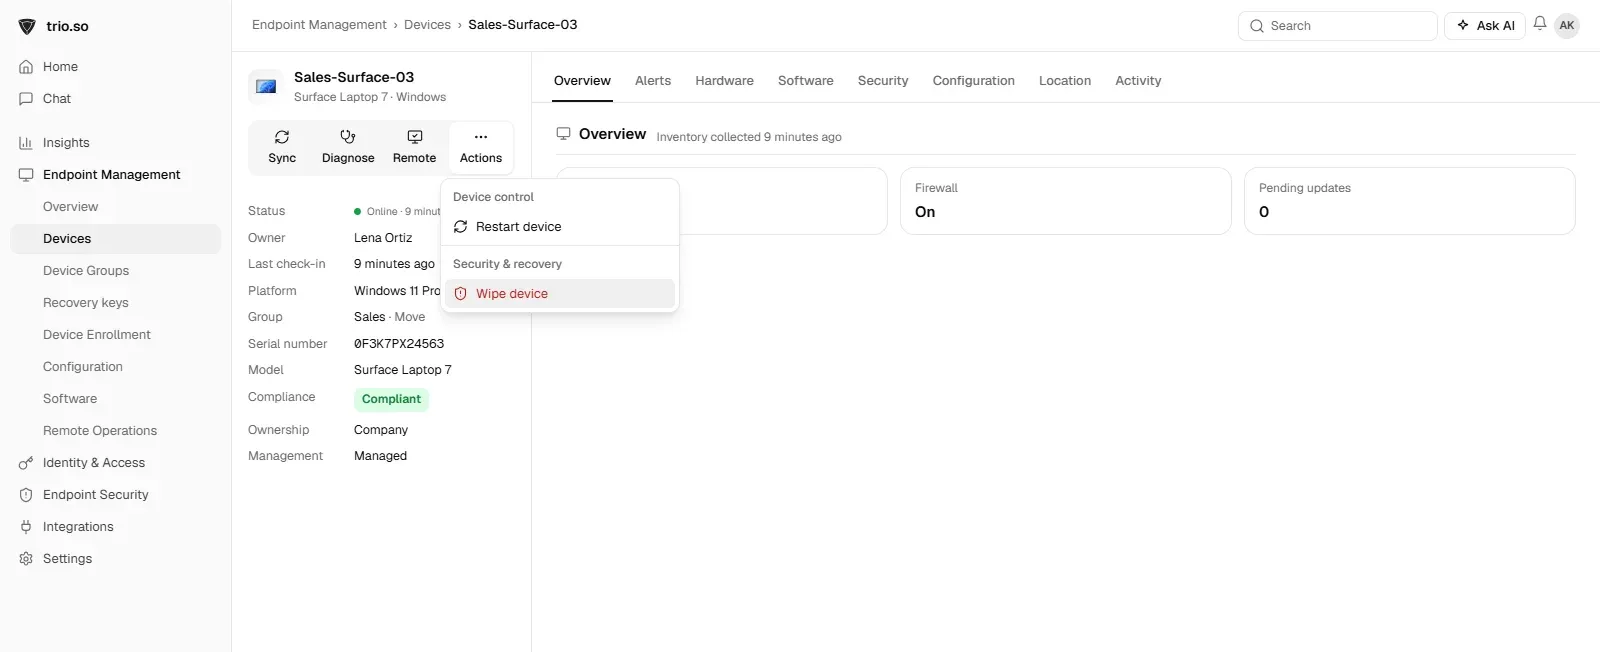
trio.so übernimmt Benutzer per SCIM 2.0 aus Entra ID und Okta oder per Verzeichnissynchronisation aus Google Workspace. Firmengeräte lassen sich aus der Ferne löschen. Auf privaten Android-Geräten entfernt die Abmeldung das Arbeitsprofil mit den Firmendaten, die privaten Daten bleiben. Für die regelmäßige Prüfung exportieren Sie alle Konsolenmitglieder mit Rollen, Status und letzter Aktivität als CSV.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so übernimmt Benutzer per SCIM 2.0 aus Entra ID und Okta und löscht Firmengeräte aus der Ferne. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden