


Explained
LDAP vs. Active Directory: Was ist LDAP, und worin liegt der Unterschied?
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.


Content-Autorin, trio.so
CIAM steht für Customer Identity and Access Management, also die Verwaltung der Konten von Kundinnen und Kunden. Ein CIAM-System regelt, wie sich Kunden in einem Onlineshop, einem Kundenportal oder einer App registrieren, anmelden und ihre Daten verwalten. Die wichtigsten Vorteile sind eine schnellere Registrierung, weniger abgebrochene Anmeldungen, Schutz vor Kontoübernahmen und eine saubere Verwaltung von Einwilligungen nach der DSGVO. Anders als das klassische IAM für Mitarbeitende muss CIAM Millionen Konten tragen, mit Lastspitzen umgehen und vor allem bequem sein.
Wenn Sie ein CIAM-System auswählen oder ein eigenes Login ersetzen wollen, finden Sie unten die Funktionen, die Vorteile, die Unterschiede zum IAM und die Fragen für die Auswahl.
Jedes Unternehmen mit Kundenkonten betreibt eine Form von CIAM, oft als selbst gebautes Login mit Passwort und E-Mail-Bestätigung. Ein CIAM-System übernimmt diese Aufgabe als eigener Dienst. Es speichert die Identitäten, prüft die Anmeldung, stellt Tokens für Website und App aus und verbindet die Kundendaten mit anderen Systemen wie Shop, CRM oder Newsletter.
Typische Funktionen:
| IAM für Mitarbeitende | CIAM für Kunden | |
|---|---|---|
| Nutzer | Hunderte bis Zehntausende, bekannt und angestellt | Tausende bis Millionen, anonym bis zur Registrierung |
| Wer legt das Konto an? | Die IT oder die Personalabteilung | Der Kunde selbst |
| Wichtigstes Ziel | Kontrolle und Nachvollziehbarkeit | Bequeme Anmeldung bei hoher Sicherheit |
| Last | Gleichmäßig, Bürozeiten | Spitzen bei Aktionen, Feiertagen, Kampagnen |
| Datenschutz | Beschäftigtendaten, Betriebsrat | Einwilligungen, Auskunft und Löschung nach DSGVO |
| Typische Quelle | Entra ID, Google Workspace, Okta | Eigenes Kundenverzeichnis im CIAM |
Beide Systeme nutzen ähnliche Standards, verfolgen aber andere Ziele. Ein IAM für Mitarbeitende fragt: Darf diese Person auf dieses System zugreifen? Ein CIAM fragt zusätzlich: Wie bringe ich diesen Kunden ohne Hürde ins Konto, ohne Betrügern die Tür zu öffnen?
Jedes zusätzliche Formularfeld kostet Kunden. Ein CIAM-System erlaubt die Registrierung mit einem vorhandenen Konto oder nur mit E-Mail und Passkey. Weitere Angaben fragt es später ab, wenn der Kunde sie braucht, etwa die Lieferadresse beim ersten Kauf. Diese schrittweise Profilbildung heißt Progressive Profiling.
Kundenkonten sind ein beliebtes Ziel, weil viele Menschen Passwörter mehrfach verwenden. CIAM-Systeme erkennen automatisierte Anmeldeversuche, blockieren bekannte geleakte Passwörter und verlangen einen zweiten Faktor, wenn sich etwas ungewöhnlich verhält, zum Beispiel ein neues Gerät oder ein Land, aus dem der Kunde nie zuvor kam. Mehr dazu im Beitrag zu Credential Stuffing.
Passkeys und Einmalcodes ersetzen das Passwort ganz oder teilweise. Das senkt die Zahl der Anfragen zum Zurücksetzen, die in vielen Kundenservices einen großen Teil des Aufkommens ausmachen. Wie Passkeys funktionieren, erklärt der Beitrag zu FIDO2.
Nach der DSGVO müssen Sie belegen können, wann ein Kunde welcher Verarbeitung zugestimmt hat. Ein CIAM-System speichert Einwilligungen mit Zeitpunkt und Version des Textes und macht Widerrufe sofort wirksam. Auskunfts- und Löschanfragen lassen sich aus einer Stelle bedienen, weil die Identität nicht über viele Datenbanken verstreut ist.
Hat ein Unternehmen mehrere Shops, eine App und ein Kundenportal, meldet sich der Kunde mit einem Konto überall an. Das Unternehmen erhält ein einheitliches Bild des Kunden, und Marketing und Service arbeiten mit denselben Daten.
Ein Gutscheincode in einer Fernsehwerbung kann die Anmeldungen in wenigen Minuten vervielfachen. CIAM-Dienste sind für solche Spitzen gebaut, ein selbst gebautes Login oft nicht.
Ein Kunde möchte in einem Shop für Outdoor-Ausrüstung bestellen. Ohne CIAM füllt er ein Formular mit zehn Feldern aus, bestätigt seine E-Mail-Adresse und wählt ein Passwort, das er wahrscheinlich schon anderswo nutzt. Mit CIAM tippt er auf "Mit Apple anmelden" oder legt einen Passkey an. Name und E-Mail kommen aus dem bestehenden Konto, die Lieferadresse fragt der Shop beim Bezahlen ab. Meldet er sich drei Wochen später von einem neuen Laptop aus einem anderen Land an, verlangt das System eine Bestätigung auf dem Telefon. Beim gewohnten Gerät bleibt es bei einem Tippen.
Für den Shop bedeutet das: weniger Abbrüche an der Kasse, weniger Anrufe wegen vergessener Passwörter und ein klarer Nachweis, dass der Kunde dem Newsletter zugestimmt hat, mit Datum und Wortlaut.
Ein eigenes Login ist schnell programmiert, aber teuer im Betrieb. Passwort-Hashing nach aktuellem Stand, Schutz vor automatisierten Anmeldeversuchen, Passkeys, Mehrfaktor-Anmeldung, Social Login für mehrere Anbieter und Prozesse für Auskunft und Löschung binden dauerhaft Entwicklerzeit. Jede Lücke landet direkt bei Ihnen. Ein CIAM-Dienst verteilt diesen Aufwand auf viele Kunden und liefert neue Verfahren wie Passkeys aus, ohne dass Sie selbst etwas bauen müssen.
Selbst bauen lohnt sich vor allem, wenn sehr spezielle Anforderungen bestehen, etwa strenge Vorgaben zum Datenstandort, die kein Anbieter erfüllt, oder eine bestehende Lösung, die bereits gut funktioniert. Eine Mischform ist verbreitet: ein CIAM-Dienst für die Anmeldung, das eigene System für die Kundendaten, verbunden über OpenID Connect.
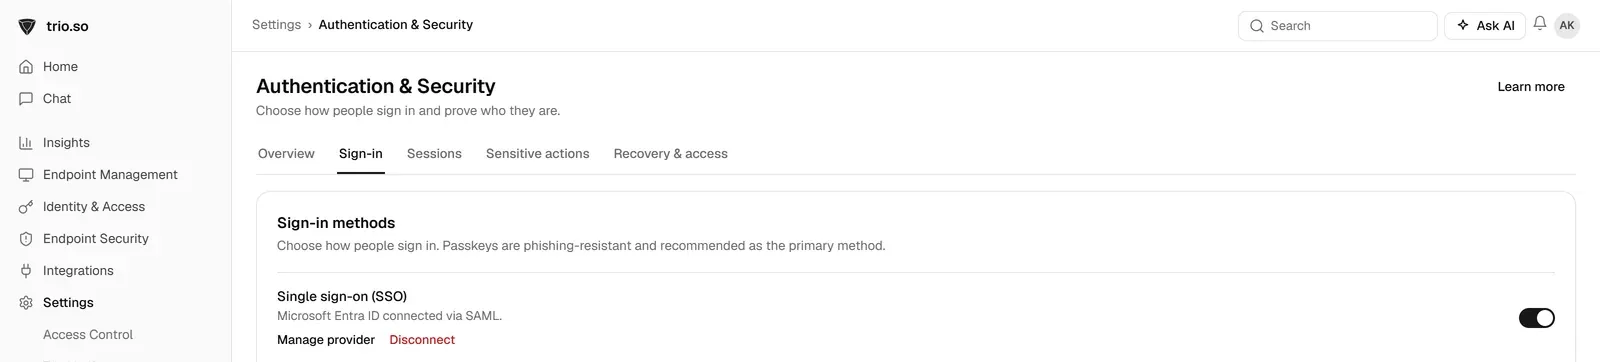
CIAM betrifft die Kunden. Für die Konten der Belegschaft braucht es ein IAM und eine Geräteverwaltung. trio.so ist kein CIAM-System. Es deckt die Seite der Mitarbeitenden ab: Es gleicht Konten aus Entra ID, Google Workspace, Okta und anderen Verzeichnissen ab, stellt Konten per SCIM 2.0 bereit und bietet Single Sign-on und Mehrfaktor-Anmeldung. So trennen Sie sauber, wer Kunde ist und wer auf interne Systeme zugreift.
Weiterführend: Least Privilege, Conditional Access und die Zukunft der Anmeldung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so gleicht Konten aus Entra ID, Google Workspace oder Okta ab und verwaltet die Geräte Ihrer Mitarbeitenden. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
SAML und SCIM im Vergleich: Welche Rolle beide Technologien im Identitätsmanagement spielen und wie sie zusammenarbeiten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden