


Explained
Dynamic Access Control: Zugriff über Claims steuern
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.

Content-Autorin, trio.so
Active Directory meldet Benutzer hauptsächlich über Kerberos an. Bei der Anmeldung erhält der Rechner vom Domänencontroller ein Ticket, mit dem er sich danach bei Dateiservern, Druckern und Anwendungen ausweist, ohne das Passwort erneut zu senden. Wo Kerberos nicht funktioniert, springt das ältere NTLM ein, das als unsicher gilt und von Microsoft schrittweise abgeschaltet wird. Dazu kommen LDAP-Bindungen für Anwendungen und Zertifikate für Smartcards und Windows Hello for Business.
Unten steht, wie die Verfahren funktionieren, sieben Schritte, mit denen Sie die Anmeldung härten, und Hinweise zur Fehlersuche.
Kerberos arbeitet mit Tickets, die der Domänencontroller in seiner Rolle als Key Distribution Center (KDC) ausstellt. Der Ablauf:
Kerberos läuft über Port 88 und ist empfindlich gegenüber der Uhrzeit: Weichen die Uhren von Client und Domänencontroller um mehr als fünf Minuten ab, scheitert die Anmeldung. Dienste werden über Service Principal Names (SPN) gefunden. Fehlt ein SPN oder ist er doppelt vergeben, fällt der Client auf NTLM zurück.
NTLM ist ein Challenge-Response-Verfahren aus den 1990er-Jahren. Der Server schickt eine Zufallszahl, der Client verrechnet sie mit dem Hash des Passworts und schickt das Ergebnis zurück. NTLM kommt zum Einsatz, wenn ein Server nur über seine IP-Adresse angesprochen wird, wenn Rechner nicht zur Domäne gehören oder wenn alte Anwendungen nichts anderes können.
Das Problem: NTLM kennt keine gegenseitige Authentifizierung und lässt sich weiterleiten (NTLM Relay). Mit dem Hash allein können sich Angreifer anmelden, ohne das Passwort zu kennen. Wie Pass-the-Hash funktioniert, steht im Beitrag Pass-the-Hash verhindern. Microsoft hat NTLMv1 aus Windows 11 24H2 und Windows Server 2025 entfernt und kündigt an, NTLM insgesamt abzulösen.
| Merkmal | Kerberos | NTLM |
|---|---|---|
| Verfahren | Tickets vom Domänencontroller | Challenge-Response |
| Gegenseitige Authentifizierung | Ja | Nein |
| Anfällig für Weiterleitung | Kaum | Ja |
| Braucht Uhrzeitabgleich | Ja, maximal 5 Minuten | Nein |
| Status | Standard | Wird abgelöst |
Viele Anwendungen, etwa Drucker, VPN-Gateways oder ältere Webanwendungen, prüfen Benutzer per LDAP-Bindung gegen das Active Directory. Eine einfache Bindung über Port 389 überträgt das Passwort im Klartext. Nutzen Sie LDAPS über Port 636 oder erzwingen Sie LDAP-Signierung und Kanalbindung. Den Unterschied zwischen dem Protokoll LDAP und dem Verzeichnisdienst erklärt der Beitrag LDAP vs. Active Directory.
Smartcards und Windows Hello for Business melden sich über Zertifikate an. Kerberos nutzt dafür die Erweiterung PKINIT. Diese Verfahren sind gegen Phishing deutlich widerstandsfähiger als Passwörter.
Für Administratoren ist hilfreich zu wissen, welches Verfahren in welcher Lage zum Zug kommt:
| Angriff | Was passiert | Gegenmaßnahme |
|---|---|---|
| Kerberoasting | Angreifer fordern Dienstticket an und knacken das Passwort des Dienstkontos offline | Lange Passwörter für Dienstkonten, AES, gruppenverwaltete Dienstkonten |
| AS-REP Roasting | Konten ohne Kerberos-Vorauthentifizierung liefern knackbare Antworten | Vorauthentifizierung für alle Konten erzwingen |
| Pass-the-Hash | Anmeldung mit dem NTLM-Hash, ohne das Passwort zu kennen | NTLM einschränken, lokale Administratorpasswörter je Gerät |
| Pass-the-Ticket | Gestohlene Kerberos-Tickets werden wiederverwendet | Privilegierte Konten nur auf geschützten Rechnern nutzen |
| Password Spraying | Ein häufiges Passwort gegen viele Konten | Liste verbotener Passwörter, Multi-Faktor-Anmeldung |
Gemeinsam ist allen: Sie setzen voraus, dass ein Angreifer bereits einen Rechner im Netz kontrolliert. Deshalb gehört der Schutz der Arbeitsplätze, also Updates, Verschlüsselung und keine lokalen Administratorrechte im Alltag, zur Absicherung des Active Directory dazu.
| Ereignis-ID | Bedeutung |
|---|---|
| 4768 | Kerberos-TGT angefordert |
| 4769 | Kerberos-Dienstticket angefordert |
| 4771 | Kerberos-Vorauthentifizierung fehlgeschlagen, oft falsches Passwort |
| 4776 | NTLM-Anmeldung am Domänencontroller geprüft |
| 4740 | Konto gesperrt |
Mit klist sehen Sie auf einem Client die vorhandenen Kerberos-Tickets, mit klist purge löschen Sie sie, um eine neue Anmeldung zu erzwingen. Mit setspn -X finden Sie doppelte SPNs, eine häufige Ursache für den Rückfall auf NTLM.
Die meisten Schritte oben setzen Sie per Gruppenrichtlinie unter Computerkonfiguration > Windows-Einstellungen > Sicherheitseinstellungen > Lokale Richtlinien > Sicherheitsoptionen:
Testen Sie jede Änderung zuerst in einer Organisationseinheit mit wenigen Rechnern. Alte Drucker, Scanner und Anwendungen brechen gern, wenn NTLM oder einfache LDAP-Bindungen wegfallen.
Die meisten Unternehmen nutzen Active Directory heute zusammen mit Microsoft Entra ID. Entra Connect synchronisiert Konten in die Cloud. Für die Anmeldung an Cloud-Diensten gibt es drei Wege: Passwort-Hash-Synchronisierung, Pass-Through-Authentifizierung oder Verbund über AD FS. Microsoft empfiehlt die Passwort-Hash-Synchronisierung, weil sie am wenigsten Infrastruktur braucht und die Cloud-Anmeldung auch bei Ausfall der lokalen Server funktioniert.
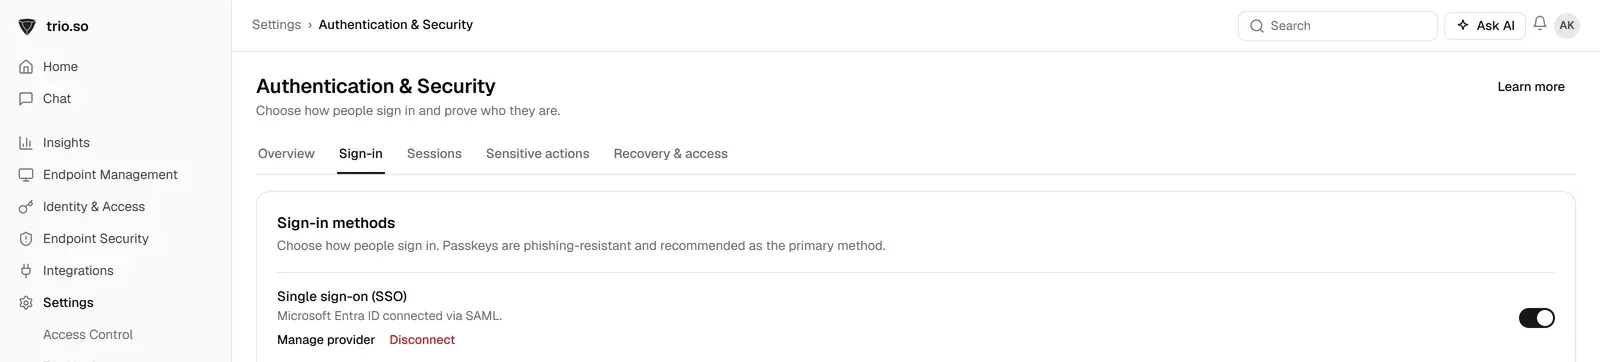
trio.so hat Integrationen für Active Directory und Microsoft Entra ID. Benutzer übernimmt es per Verzeichnissynchronisation oder per SCIM 2.0, Windows-Geräte melden Sie über Windows Autopilot oder den Entra-Beitritt mit automatischer Registrierung an. Ihr Team meldet sich per SAML SSO und Multi-Faktor-Anmeldung an der Konsole an.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so integriert Active Directory und Entra ID, meldet Windows-Geräte über Autopilot an und schützt die Konsole mit SAML SSO. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
SAML und SCIM im Vergleich: Welche Rolle beide Technologien im Identitätsmanagement spielen und wie sie zusammenarbeiten.
Wie SCIM-Sicherheit das Identitätsmanagement mit Verschlüsselung, Authentifizierung und Zugriffskontrolle stärkt.
Viele Organisationen in unterschiedlichen Branchen verwenden LDAP. Aber wie funktioniert LDAP und welche Vorteile bietet es Firmen?
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden