


Explained
Credential-Management-Software: Passwörter, Schlüssel und Secrets sicher verwalten
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.

Content-Autorin, trio.so
Rollenbasierte Zugriffskontrolle, kurz RBAC (Role-based Access Control), vergibt Rechte an Rollen wie „Buchhaltung“, „Helpdesk“ oder „Endpoint-Admin“. Personen bekommen eine oder mehrere Rollen und damit genau die Rechte, die sie für ihre Aufgabe brauchen. Wechselt jemand die Abteilung, tauschen Sie eine Rolle und passen nicht Dutzende einzelne Rechte an.
Unten steht, wie RBAC aufgebaut ist und wie Sie es Schritt für Schritt einführen, mit Beispielen für einen Rollenkatalog und den häufigsten Fehlern.
Das Modell geht auf Arbeiten am US-Normungsinstitut NIST in den 1990er-Jahren zurück und ist als ANSI-Standard beschrieben. Es kennt vier Bausteine:
Dazu kommen zwei Erweiterungen. Rollenhierarchien lassen Rollen Rechte erben, etwa „Teamleitung Helpdesk“ alle Rechte von „Helpdesk“ plus Freigaben. Einschränkungen verhindern unverträgliche Kombinationen: Wer Bestellungen anlegt, darf sie nicht selbst freigeben. Mehr dazu im Beitrag Segregation of Duties.
Listen Sie die Anwendungen auf, in denen Sie Rechte vergeben: Verzeichnis, Mail, ERP, Dateiablagen, IT-Konsolen. Exportieren Sie für jede, wer heute welche Rechte hat. Diese Liste ist die Grundlage für alles Weitere und zeigt oft schon die ersten Altlasten.
Gruppieren Sie Personen mit ähnlichen Aufgaben und vergleichen Sie ihre Rechte. Was alle in einer Gruppe haben, wird zur Rolle. Was nur einzelne haben, prüfen Sie: Ist es nötig, ist es eine eigene Rolle, oder ist es ein Überbleibsel? Dieses Vorgehen heißt Role Mining. Werkzeuge für Identity Governance unterstützen dabei, für kleinere Umgebungen reicht eine Tabelle.
Beschreiben Sie jede Rolle mit Zweck, Rechten und verantwortlicher Person. Ein Ausschnitt für die IT könnte so aussehen:
| Rolle | Darf | Darf nicht | Verantwortlich |
|---|---|---|---|
| Helpdesk | Passwörter zurücksetzen, Geräte ansehen, Tickets bearbeiten | Richtlinien ändern, Geräte löschen | Leitung Service Desk |
| Endpoint-Admin | Richtlinien und Apps verteilen, Geräte sperren und löschen | Rollen vergeben | IT-Leitung |
| Patch-Verantwortlicher | Updates planen und freigeben | Geräte löschen | IT-Leitung |
| Auditor | Berichte und Protokolle lesen | Etwas ändern | Informationssicherheit |
| Owner | Alles, auch Rollen vergeben | Nichts, deshalb nur zwei Personen | Geschäftsführung |
Bilden Sie Rollen im Verzeichnis als Gruppen ab, etwa in Entra ID, Active Directory oder Google Workspace, und koppeln Sie die Gruppen an die Rollen in den Anwendungen. So vergeben Sie eine Rolle an einer Stelle, und sie wirkt überall. In technischen Systemen wie Kubernetes gibt es eigene Objekte dafür:
kind: Role
metadata:
  name: pod-leser
  namespace: produktion
rules:
- apiGroups: [""]
  resources: ["pods", "pods/log"]
  verbs: ["get", "list"]
---
kind: RoleBinding
metadata:
  name: pod-leser-helpdesk
  namespace: produktion
subjects:
- kind: Group
  name: helpdesk
roleRef:
  kind: Role
name: pod-leserLegen Sie fest, welche Rollen eine neue Person je nach Stelle automatisch bekommt, was beim Wechsel der Abteilung passiert und dass beim Austritt alle Rollen sofort wegfallen. Am besten steuert das System für Personaldaten die Gruppen im Verzeichnis.
Es wird immer Sonderfälle geben. Vergeben Sie sie zeitlich befristet, mit Begründung und Freigabe, und prüfen Sie sie bei jeder Überprüfung.
Lassen Sie die verantwortlichen Personen mindestens vierteljährlich bestätigen, wer welche Rolle hat. Rollen mit vielen Rechten prüfen Sie öfter. Dokumentieren Sie das Ergebnis, denn genau danach fragen Auditoren bei ISO 27001 oder NIS2.
Ein Großhändler mit 150 Beschäftigten startet mit einer Tabelle aller Konten und ihrer Rechte in Entra ID, im ERP und in der Geräteverwaltung. Dabei fällt auf, dass elf Personen globale Administratorrechte haben, darunter zwei Auszubildende aus einem früheren Projekt. Das Team leitet zwölf Rollen ab, von „Lager“ über „Buchhaltung“ bis „IT-Helpdesk“, und bildet jede als Gruppe in Entra ID ab. Neue Mitarbeitende bekommen ihre Rolle automatisch aus dem Personalsystem. Nach drei Monaten haben noch zwei Personen globale Adminrechte, die übrigen arbeiten mit Rollen, die zu ihrer Aufgabe passen. Die erste vierteljährliche Überprüfung dauert einen Nachmittag.
RBAC passt, wenn Aufgaben klar verteilt sind. Brauchen Sie Regeln mit Kontext, etwa Uhrzeit oder Standort, ergänzt ABAC die Rollen um Merkmale. Teilen Nutzer selbst Inhalte miteinander, passt ReBAC. Mehr dazu in den Beiträgen ABAC und ReBAC. In der Praxis beginnen die meisten Unternehmen mit Rollen und ergänzen den Rest, wo er nötig wird.
Die IT-Konsole selbst ist eine der wichtigsten Stellen für RBAC. Von dort aus lassen sich Software verteilen, Einstellungen ändern und Geräte löschen.
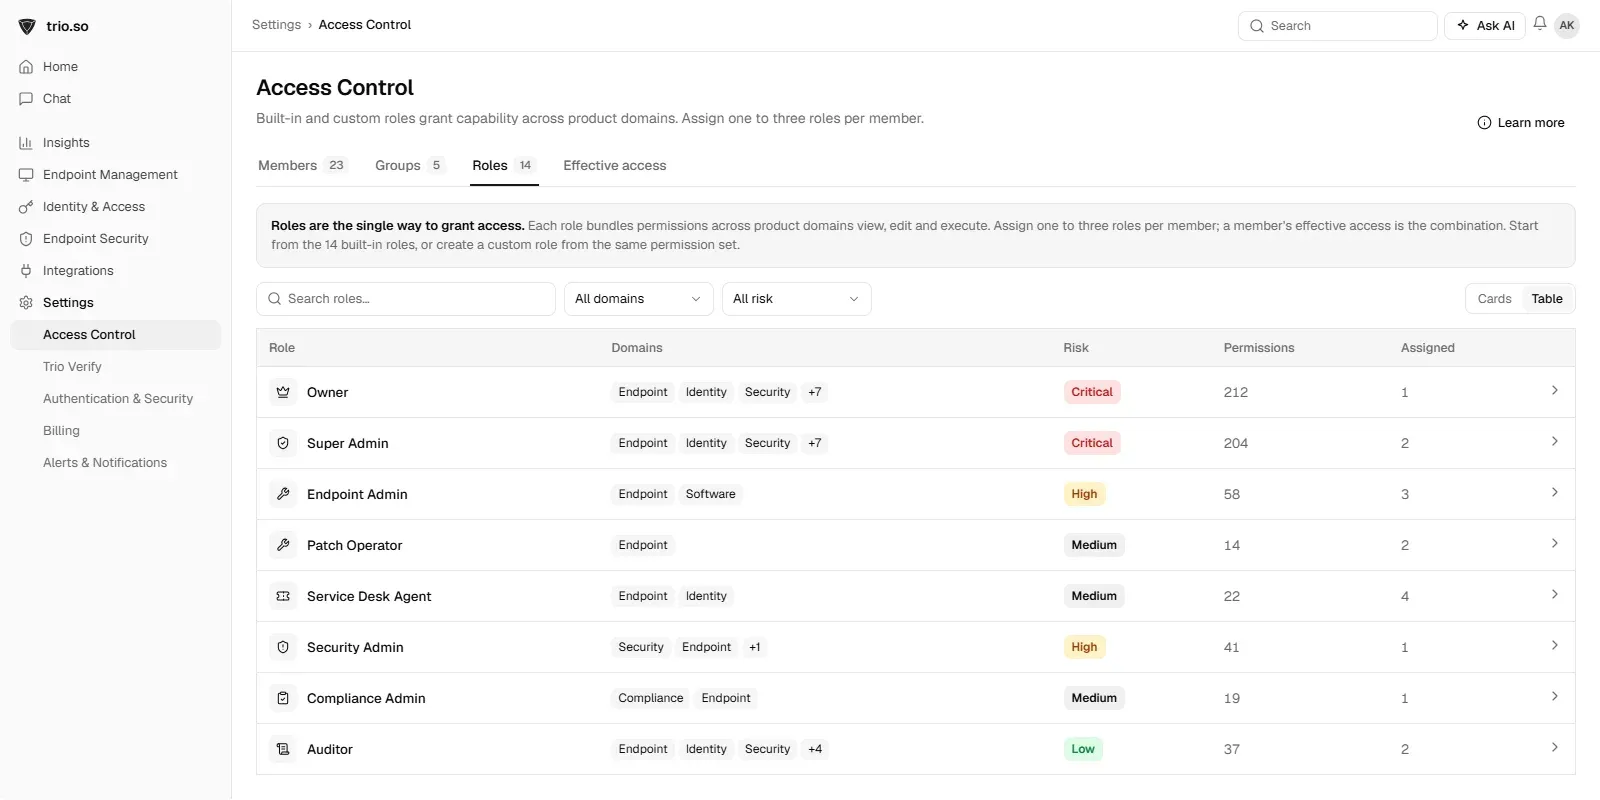
trio.so vergibt den Zugriff auf die Konsole über eingebaute Rollen wie Endpoint Admin, Patch Operator, Service Desk Agent oder Auditor und über eigene Rollen. Für Überprüfungen exportieren Sie alle Mitglieder mit Rollen, Status und letzter Aktivität als CSV. Benutzer übernimmt trio.so aus Entra ID, Okta und Google Workspace.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so vergibt den Konsolenzugriff über eingebaute und eigene Rollen und exportiert alle Mitglieder mit Rollen und letzter Aktivität als CSV. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
SAML und SCIM im Vergleich: Welche Rolle beide Technologien im Identitätsmanagement spielen und wie sie zusammenarbeiten.
Wie SCIM-Sicherheit das Identitätsmanagement mit Verschlüsselung, Authentifizierung und Zugriffskontrolle stärkt.
Viele Organisationen in unterschiedlichen Branchen verwenden LDAP. Aber wie funktioniert LDAP und welche Vorteile bietet es Firmen?
Was User Provisioning ist, wie Konten über HR-System, Identitätsanbieter und SCIM automatisch entstehen und warum der Austritt der wichtigste Schritt ist.

Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
SCIM legt Benutzerkonten aus Entra ID oder Okta automatisch an und sperrt sie beim Austritt. Wie SCIM funktioniert und wie Sie es sicher einrichten.
Entdecken Sie Experteneinblicke in die Verzeichnisverwaltung, die Gruppen, Active Directory-Verwaltung und mehr für IT-Experten abdecken.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden