


Explained
Microsoft Entra ID (Azure AD) vs. Auth0: Unterschiede und Einsatzbereiche
Entra ID, früher Azure AD, und Auth0 im Vergleich: Zweck, Zielgruppe, Protokolle, Abrechnung, Entra External ID und wann Sie welche Lösung wählen.
Was attributbasierte Zugriffskontrolle (ABAC) ist, wie sie sich von RBAC unterscheidet, Beispiele für Regeln und wie Sie sie schrittweise einführen.

Content-Autorin, trio.so
Attributbasierte Zugriffskontrolle (Attribute-Based Access Control, ABAC) entscheidet über einen Zugriff anhand von Eigenschaften, sogenannten Attributen: der Person (Abteilung, Standort), der Ressource (Vertraulichkeit, Eigentümer), der Aktion (lesen, ändern) und des Kontexts (Uhrzeit, Gerät, Netzwerk). Eine Regel lautet zum Beispiel: "Beschäftigte der Finanzabteilung dürfen Rechnungen lesen, wenn sie ein verwaltetes Gerät nutzen und sich in der Arbeitszeit anmelden." Im Unterschied zur rollenbasierten Zugriffskontrolle (RBAC) braucht ABAC keine eigene Rolle für jede Kombination. Dafür ist es aufwendiger zu planen und setzt gepflegte Daten voraus. Die meisten Unternehmen kombinieren beide.
Wenn Sie entscheiden müssen, ob sich ABAC für Sie lohnt, helfen der Vergleich mit RBAC und die Beispiele unten; die Einführung folgt am Ende.
Das NIST hat das Modell in der Veröffentlichung SP 800-162 beschrieben. Es trennt die Regel von der einzelnen Person: Statt festzulegen, wer auf was zugreifen darf, beschreibt die Regel, welche Eigenschaften dafür erfüllt sein müssen. Kommt jemand neu in die Abteilung, passt die Regel automatisch, sofern das Attribut im Verzeichnis stimmt.
| Attributart | Beschreibt | Beispiele |
|---|---|---|
| Person (Subjekt) | Wer greift zu? | Abteilung, Funktion, Standort, Vertragsart, Schulungsstand |
| Ressource (Objekt) | Worauf wird zugegriffen? | Dokumenttyp, Vertraulichkeit, Projekt, Eigentümer |
| Aktion | Was soll geschehen? | Lesen, ändern, löschen, freigeben |
| Umgebung | Unter welchen Umständen? | Uhrzeit, Land, Gerätezustand, Risikoeinstufung |
| RBAC | ABAC | |
|---|---|---|
| Grundlage | Rolle einer Person | Eigenschaften von Person, Ressource und Kontext |
| Feinheit | Grob bis mittel | Sehr fein |
| Einführung | Einfacher | Aufwendiger, braucht saubere Attribute |
| Kontext wie Uhrzeit oder Gerät | Nur mit Zusatzregeln | Fester Bestandteil |
| Typische Schwäche | Immer mehr Rollen (Rollenexplosion) | Regeln werden unübersichtlich |
| Nachvollziehbarkeit | "Wer darf was?" leicht zu beantworten | Schwerer, weil das Ergebnis vom Kontext abhängt |
| Passt zu | Klaren Aufgabenprofilen | Sensiblen Daten und vielen Sonderfällen |
Daneben gibt es die beziehungsbasierte Zugriffskontrolle (ReBAC), die Rechte aus Beziehungen ableitet, etwa "Eigentümer des Ordners". Sie ist vor allem bei Anwendungen mit Freigaben verbreitet.
ABAC ist kein einzelnes Produkt. Es steckt in Identitätsanbietern mit bedingtem Zugriff, in Cloud-Plattformen wie den Bedingungen für Azure-Rollen oder den Tags in AWS IAM, in Richtlinien-Engines wie Open Policy Agent für eigene Anwendungen und in spezialisierten Autorisierungsdiensten. Prüfen Sie zuerst, was Ihre vorhandenen Systeme schon können, bevor Sie etwas Neues kaufen.
Nehmen wir die Finanzabteilung. Als Rolle würde die Regel lauten: "Die Rolle Buchhaltung darf Rechnungen lesen." Das sagt nichts über Gerät, Ort oder Vertraulichkeit. Sobald dafür Unterschiede nötig werden, braucht RBAC neue Rollen wie "Buchhaltung Deutschland, verwaltetes Gerät". ABAC formuliert das in einer Regel:
| Teil der Regel | Bedingung |
|---|---|
| Person | Abteilung ist Finanzen und Beschäftigungsart ist intern |
| Ressource | Dokumenttyp ist Rechnung und Land entspricht dem Land der Person |
| Aktion | Lesen |
| Umgebung | Gerät ist verwaltet und verschlüsselt, Anmeldung mit Mehrfaktor |
Wechselt jemand von der Finanzabteilung in den Vertrieb, ändert sich ein Attribut im Verzeichnis, und der Zugriff endet ohne weiteren Eingriff. Genau hier liegt die Stärke, aber auch das Risiko: Ist das Attribut falsch oder veraltet, ist auch die Entscheidung falsch.
Legen Sie für jedes Attribut einen Eigentümer fest, der für die Richtigkeit sorgt. Prüfen Sie auch, was geschieht, wenn ein Attribut fehlt. Die sichere Vorgabe lautet: Zugriff ablehnen.
RBAC reicht, wenn Aufgaben klar geschnitten sind, die Zahl der Rollen überschaubar bleibt und sich Prüfer vor allem dafür interessieren, wer was darf. Das gilt für die meisten kleinen und mittleren Unternehmen. ABAC lohnt sich, wenn die Rollen ausufern, Zugriffe von Region, Projekt oder Vertraulichkeit abhängen oder der Kontext zählt, etwa bei Gesundheitsdaten oder bei externen Partnern mit befristetem Zugriff.
Der häufigste Weg ist eine Mischung: Rollen legen die Grundrechte fest, und einige Attributregeln schränken sie ein, etwa nach Gerät oder Region. So bleibt die Frage "Wer darf was?" beantwortbar, und die Sonderfälle laufen trotzdem sauber. Fangen Sie deshalb nicht mit einer großen Umstellung an, sondern mit einer Anwendung, in der Rollen sichtbar an ihre Grenzen stoßen.
Prüfer fragen meist nicht nach dem Modell, sondern nach dem Ergebnis: Wer kann auf diese Daten zugreifen, und seit wann? Bei ABAC lässt sich das nicht aus einer Liste ablesen. Halten Sie deshalb die Regeln in einem versionierten Verzeichnis fest, protokollieren Sie jede Entscheidung, und testen Sie typische Fälle automatisch: Darf die Buchhalterin die Rechnung lesen? Darf der Praktikant es nicht? Darf der Externe nach Vertragsende nichts mehr? Solche Tests zeigen auch, ob eine Regeländerung etwas anderes beschädigt hat.
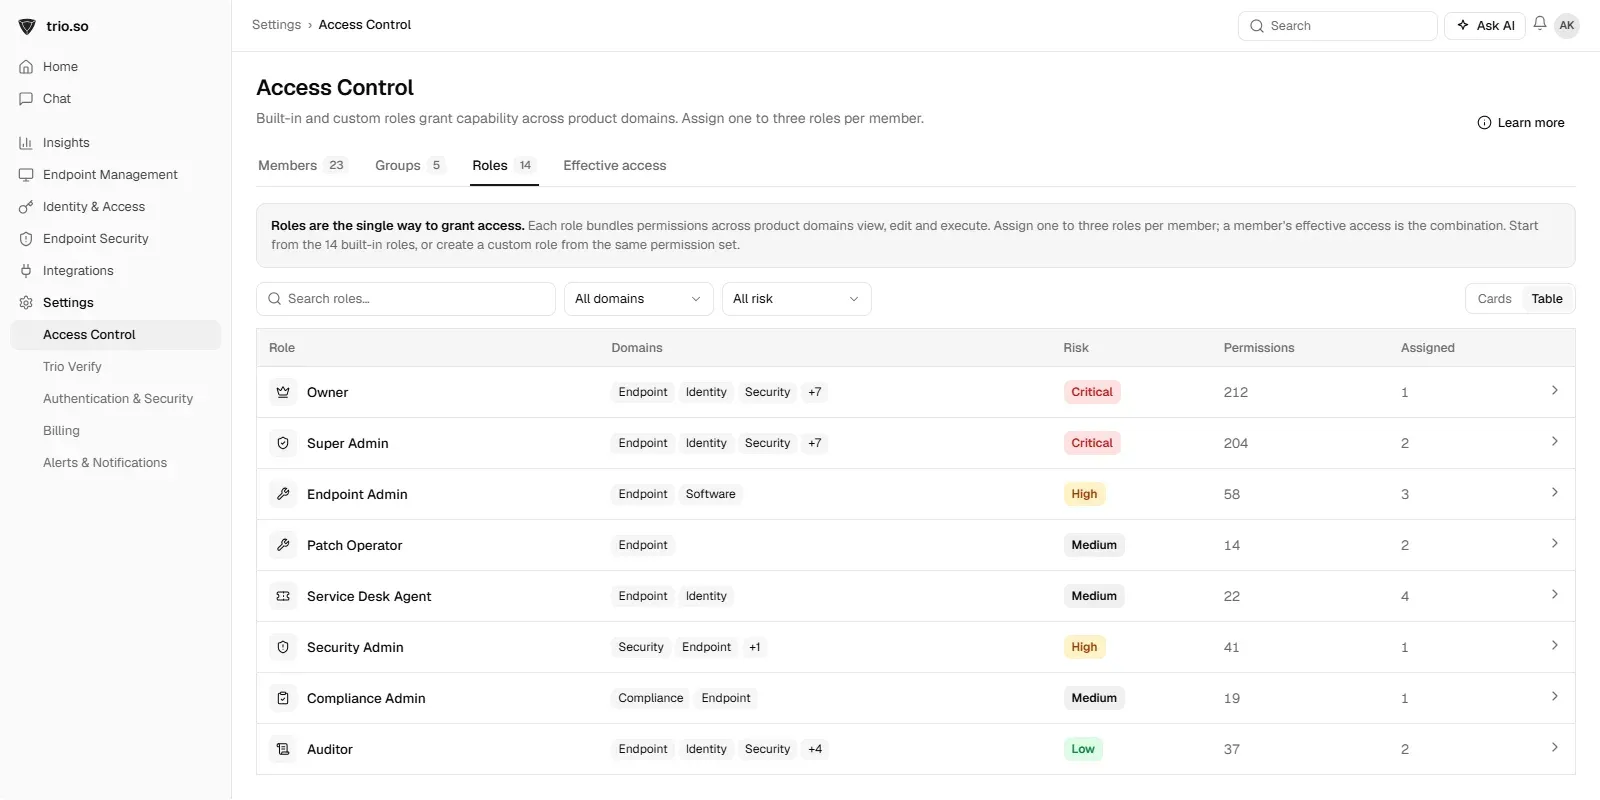
Viele Regeln hängen am Zustand des Geräts, und den muss jemand kennen. trio.so zeigt für jedes Firmengerät den Verschlüsselungsstatus und setzt Richtlinien durch. Der Zugriff auf die Konsole selbst läuft über Rollen statt über ABAC: integrierte oder eigene Rollen, ein bis drei je Person, dazu Benutzer aus Microsoft Entra ID oder Google Workspace.
Weiterführend: Identitätsmanagement und ZTNA.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so gibt IT-Mitarbeitenden den Zugriff auf die Konsole über integrierte und eigene Rollen und zeigt den Verschlüsselungsstatus jedes Geräts.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Entra ID, früher Azure AD, und Auth0 im Vergleich: Zweck, Zielgruppe, Protokolle, Abrechnung, Entra External ID und wann Sie welche Lösung wählen.
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.
Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden