


Explained
ReBAC: Beziehungsbasierte Zugriffskontrolle einfach erklärt
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.
Entra ID, früher Azure AD, und Auth0 im Vergleich: Zweck, Zielgruppe, Protokolle, Abrechnung, Entra External ID und wann Sie welche Lösung wählen.

Content-Autorin, trio.so
Microsoft Entra ID, bis 2023 Azure Active Directory, und Auth0 lösen unterschiedliche Aufgaben. Entra ID verwaltet die Identitäten der eigenen Beschäftigten: Anmeldung an Microsoft 365, an Firmenanwendungen und an Windows-Geräten, mit Gruppen, Richtlinien und Lizenzen. Auth0 gehört seit 2021 zu Okta und ist eine Plattform für Entwickler, die Anmeldung und Registrierung in eigene Apps und Kundenportale einbauen. Für Kundenkonten bietet Microsoft mit Entra External ID ein eigenes Produkt an, das direkt mit Auth0 konkurriert.
Unten stehen beide Lösungen im Vergleich und wann Sie welche wählen.
Entra ID ist der Cloud-Verzeichnisdienst von Microsoft. Jedes Unternehmen mit Microsoft 365 hat ihn bereits. Er speichert Benutzer und Gruppen, regelt die Anmeldung an Microsoft-Diensten und tausenden angebundenen Anwendungen per Single Sign-on und schützt sie mit Multi-Faktor-Anmeldung. Mit den Bezahlstufen P1 und P2 kommen Conditional Access, zeitlich begrenzte Administratorrollen und Risikoerkennung bei Anmeldungen dazu.
Microsoft hat Azure AD im Juli 2023 in Entra ID umbenannt. Funktionen und Lizenzen blieben gleich. In älteren Anleitungen und in manchen Menüs taucht der alte Name noch auf.
Auth0 richtet sich an Entwicklerteams, die eine eigene Anwendung bauen und ihren Nutzern eine Anmeldung bieten wollen, etwa einen Onlineshop, eine SaaS-Plattform oder eine App. Statt Passwörter, Registrierung und Anmeldung mit Google selbst zu programmieren, binden sie Auth0 über fertige Bibliotheken ein. Auth0 bietet anpassbare Anmeldeseiten, Anmeldung über soziale Netzwerke und Firmenkonten, Multi-Faktor-Anmeldung, Schutz vor Bot-Angriffen und eine Verwaltung für Mandanten in B2B-Anwendungen.
Diese Art Lösung nennt man Customer Identity and Access Management (CIAM). Mehr dazu im Beitrag CIAM.
| Merkmal | Microsoft Entra ID | Auth0 |
|---|---|---|
| Hauptzweck | Identitäten der eigenen Beschäftigten | Anmeldung in eigenen Apps für Kunden und Partner |
| Zielgruppe | IT-Abteilung | Entwicklerteams |
| Stärke | Tiefe Verzahnung mit Microsoft 365, Windows und Azure | Flexible Anpassung, viele Bibliotheken, unabhängig vom Cloud-Anbieter |
| Protokolle | SAML, OpenID Connect, OAuth 2.0, WS-Federation, Kerberos über Entra Domain Services | OpenID Connect, OAuth 2.0, SAML |
| Abrechnung | Pro Benutzer, oft in Microsoft-365-Lizenzen enthalten | Nach monatlich aktiven Nutzern, mit kostenlosem Einstieg |
| Microsoft-Gegenstück für Kunden | Entra External ID | Nicht nötig, Kundenkonten sind der Kern |
| Funktion | Microsoft Entra ID | Auth0 |
|---|---|---|
| Single Sign-on für Firmenanwendungen | Ja, mit großem Katalog fertiger Anbindungen | Möglich, aber nicht der Schwerpunkt |
| Registrierung durch Endkunden | Über Entra External ID | Ja, Kernfunktion |
| Anmeldung mit Google, Apple, Facebook | Über Entra External ID | Ja |
| Multi-Faktor-Anmeldung | Ja | Ja |
| Conditional Access | Ja, mit P1-Lizenz | Über eigene Regeln und Aktionen |
| Anmeldung an Windows-Geräten | Ja | Nein |
| Anpassbare Anmeldeseiten | Eingeschränkt | Weitgehend |
| Mandanten für B2B-Apps | Über Entra External ID | Ja, über Organisationen |
Ein Softwarehaus entwickelt eine Plattform für Handwerksbetriebe. Die eigenen 80 Beschäftigten melden sich mit Entra ID an Microsoft 365, am Ticketsystem und an der Entwicklungsumgebung an. Die Plattform selbst hat 15.000 Nutzer aus Handwerksbetrieben, die sich per E-Mail oder mit ihrem Google-Konto registrieren. Dafür nutzt das Softwarehaus Auth0, weil die Plattform bei einem anderen Cloud-Anbieter läuft und die Anmeldeseite genau zum Design passen soll. Größere Betriebe mit eigenem Microsoft 365 melden sich über ihr Firmenkonto an, das Auth0 als Anmeldequelle einbindet.
Für Kundenkonten hat Microsoft ein eigenes Produkt: Entra External ID. Es ist der Nachfolger von Azure AD B2C, das Microsoft für neue Kunden nicht mehr anbietet. Entra External ID erlaubt Registrierung per E-Mail und über soziale Netzwerke, eigene Anmeldeseiten und Zugriffe für Geschäftspartner. Für Teams, die ohnehin auf Azure entwickeln, ist es eine naheliegende Alternative zu Auth0. Auth0 punktet dagegen mit mehr Erfahrung im Kundenbereich, einer großen Entwickler-Community und der Unabhängigkeit von einem Cloud-Anbieter.
Die Preismodelle sind schwer direkt zu vergleichen. Entra ID rechnet pro Beschäftigtem ab, und viele Unternehmen haben die nötige Stufe schon mit Microsoft 365 Business Premium oder einem E3- oder E5-Paket gekauft. Auth0 und Entra External ID rechnen nach monatlich aktiven Nutzern ab, also nach Konten, die sich im Monat mindestens einmal anmelden. Bei einer App mit vielen Gelegenheitsnutzern ist das günstig, bei einer stark wachsenden Plattform kann es teuer werden. Rechnen Sie mit der erwarteten Nutzerzahl in zwei bis drei Jahren und prüfen Sie, welche Funktionen wie Multi-Faktor-Anmeldung oder Mandanten erst in höheren Tarifen enthalten sind.
Wer Entra ID für die Beschäftigten nutzt, sollte auch die IT-Werkzeuge daran anbinden. Dann verliert jemand, dessen Konto gesperrt wird, gleichzeitig den Zugriff auf die Geräteverwaltung.
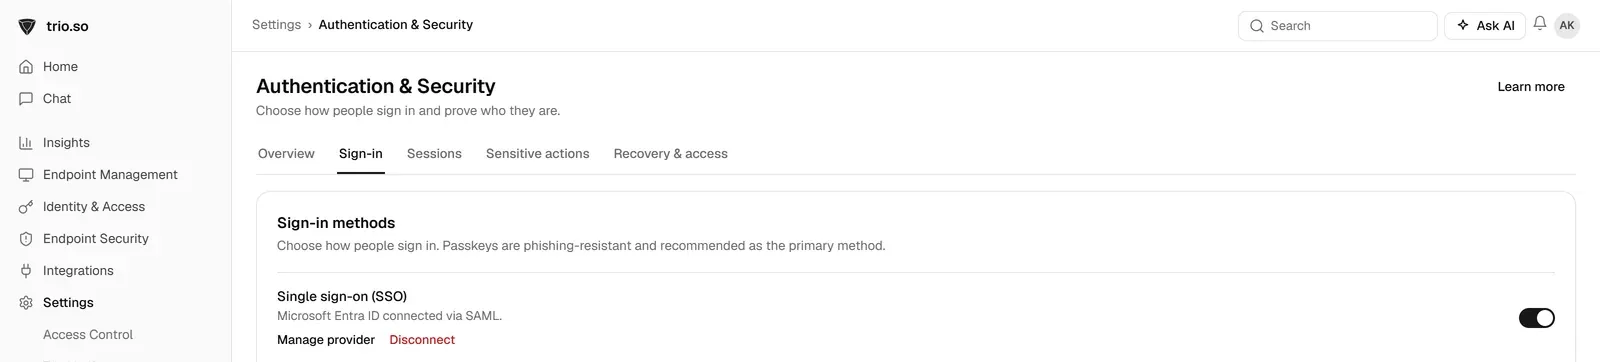
trio.so ist weder ein Verzeichnisdienst noch eine CIAM-Plattform. Für die Anmeldung an der Konsole unterstützt es SAML SSO und Multi-Faktor-Anmeldung, und Benutzer übernimmt es per SCIM 2.0 aus Microsoft Entra ID und Okta.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so unterstützt die Anmeldung per SAML SSO, schützt Konten mit Multi-Faktor-Anmeldung und übernimmt Benutzer per SCIM 2.0 aus Entra ID und Okta. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.

Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.

Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden