


Explained
SAML-Authentifizierung: Ablauf, Einrichtung und typische Fehler
Wie SAML-Authentifizierung abläuft, was in einer Assertion steht, wie Sie SAML SSO einrichten und welche Fehler bei SAML 2.0 am häufigsten vorkommen.
SAML und OIDC ermöglichen beide Single Sign-on. Wie sie ablaufen, worin sie sich unterscheiden, was sicherer ist und welches Protokoll Sie wann wählen.

Content-Autorin, trio.so
SAML und OIDC (OpenID Connect) lösen dieselbe Aufgabe: Ein Nutzer meldet sich einmal bei einem Identitätsanbieter an und kommt damit in viele Anwendungen, ohne überall ein eigenes Passwort zu brauchen. Der Unterschied liegt in der Technik. SAML tauscht signierte XML-Dokumente über den Browser aus und ist seit 2005 der Standard für Unternehmensanwendungen. OIDC setzt auf OAuth 2.0 auf, arbeitet mit JSON-Tokens und passt besser zu mobilen Apps und modernen Webanwendungen.
Unten steht, wie beide Verfahren ablaufen, worin sie sich unterscheiden und welches Sie wann wählen.
Die Security Assertion Markup Language in Version 2.0 ist ein offener Standard der OASIS. Drei Rollen sind beteiligt: der Nutzer mit seinem Browser, der Identitätsanbieter (Identity Provider, IdP) wie Microsoft Entra ID oder Okta und die Anwendung, im SAML-Jargon Service Provider (SP). Der IdP bestätigt die Identität in einer Assertion, einem XML-Dokument mit Name, E-Mail-Adresse, Gruppen und Gültigkeitszeitraum. Er signiert es digital, damit die Anwendung prüfen kann, dass es echt und unverändert ist.
Der übliche Ablauf beim Start in der Anwendung (SP-initiiert):
Weil die Assertion über den Browser läuft, müssen IdP und Anwendung nicht direkt miteinander sprechen. Für Webanwendungen ist das praktisch. Für native Apps auf dem Smartphone ist es umständlich, denn sie haben keinen Browser im üblichen Sinn.
OpenID Connect wurde 2014 von der OpenID Foundation veröffentlicht. Es ist eine Identitätsschicht auf OAuth 2.0. OAuth allein regelt nur, ob eine Anwendung im Namen eines Nutzers auf etwas zugreifen darf, etwa auf einen Kalender. Wer der Nutzer ist, sagt OAuth nicht. OIDC ergänzt genau das: Neben dem Access Token liefert der Anbieter ein ID-Token, ein signiertes JSON Web Token (JWT) mit Angaben zur Person und zur Anmeldung.
Der empfohlene Ablauf ist der Authorization Code Flow mit PKCE. Die Anwendung schickt den Nutzer zum Anbieter, erhält nach der Anmeldung einen kurzlebigen Code und tauscht ihn im Hintergrund gegen die Tokens. Ein gekürztes ID-Token sieht so aus:
{
  "iss": "https://login.beispiel-idp.de",
  "sub": "248289761001",
  "aud": "meine-app",
  "email": "[email protected]",
  "iat": 1762156800,
  "exp": 1762160400
}
JSON ist kleiner und für Entwickler leichter zu verarbeiten als XML. Dazu kommen fertige Bibliotheken für fast jede Programmiersprache und Plattform. Deshalb nutzen die meisten neuen Anwendungen, Apps und Schnittstellen heute OIDC.
| Merkmal | SAML 2.0 | OIDC |
|---|---|---|
| Veröffentlicht | 2005, OASIS | 2014, OpenID Foundation |
| Grundlage | Eigener Standard | Baut auf OAuth 2.0 auf |
| Datenformat | XML-Assertion | JSON Web Token |
| Transport | Browser-Weiterleitung, meist HTTP-POST | Weiterleitung plus Abruf über eine REST-Schnittstelle |
| Mobile Apps | Umständlich | Gut unterstützt |
| Zugriff auf Schnittstellen | Nicht vorgesehen | Über das Access Token aus OAuth |
| Typischer Einsatz | Unternehmenssoftware, ältere Webanwendungen | Neue Web-Apps, mobile Apps, Kundenportale |
| Einrichtung | Metadaten und Zertifikate austauschen | Client-ID, Geheimnis, Redirect-URL, Discovery-Dokument |
| Begriff | Bei SAML | Bei OIDC |
|---|---|---|
| Wer die Identität bestätigt | Identity Provider (IdP) | OpenID Provider (OP) |
| Die Anwendung | Service Provider (SP) | Relying Party (RP) oder Client |
| Der Nachweis | Assertion | ID-Token |
| Angaben zur Person | Attribute | Claims |
| Einrichtungsdaten | Metadaten-XML mit Zertifikat | Discovery-Dokument unter /.well-known/openid-configuration |
Ein Unternehmen mit 200 Beschäftigten nutzt Microsoft Entra ID als Identitätsanbieter. Die Personalsoftware, seit Jahren im Einsatz, kann nur SAML. Die Anwendung trägt die Metadaten von Entra ID ein, Entra ID die der Personalsoftware, und für das Feld „E-Mail“ wird festgelegt, welches Attribut übertragen wird. Wer die Personalsoftware öffnet, landet kurz bei Entra ID und ist danach angemeldet.
Die neue Spesen-App fürs Smartphone dagegen nutzt OIDC. Das Entwicklerteam registriert sie in Entra ID, erhält eine Client-ID und trägt die Redirect-URL ein. Die App öffnet für die Anmeldung einen Systembrowser, erhält nach der Anmeldung die Tokens und ruft mit dem Access Token die Schnittstelle der Spesenabrechnung auf. Für die Beschäftigten sieht beides gleich aus: einmal anmelden, überall drin.
Keines der beiden Verfahren ist grundsätzlich sicherer. Beide gelten als sicher, wenn sie richtig umgesetzt sind, und beide haben typische Fehlerquellen.
Für beide gilt: Die Anmeldung ist nur so stark wie der Schutz beim Identitätsanbieter. Wer dort nur ein Passwort verlangt, öffnet mit einem gestohlenen Passwort alle angebundenen Anwendungen. Eine Multi-Faktor-Anmeldung beim IdP gehört deshalb zu jeder SSO-Einführung. Mehr dazu im Beitrag Multi-Faktor-Authentifizierung.
In der Praxis entscheiden oft die Anwendungen, nicht Sie. Viele Unternehmensprogramme unterstützen nur SAML, viele neue Dienste nur OIDC. Moderne Identitätsanbieter wie Entra ID, Okta, Google Workspace oder Keycloak sprechen beide Protokolle, sodass Sie pro Anwendung wählen können.
Oft hängen Mail, Office und CRM am Identitätsanbieter, die Konsolen der IT aber nicht. Gerade dort sitzen die Konten mit den meisten Rechten. Wer das Unternehmen verlässt und sein Konto in Entra ID oder Okta verliert, sollte auch keinen Zugang mehr zur Geräteverwaltung, zum Ticketsystem oder zur Firewall haben.
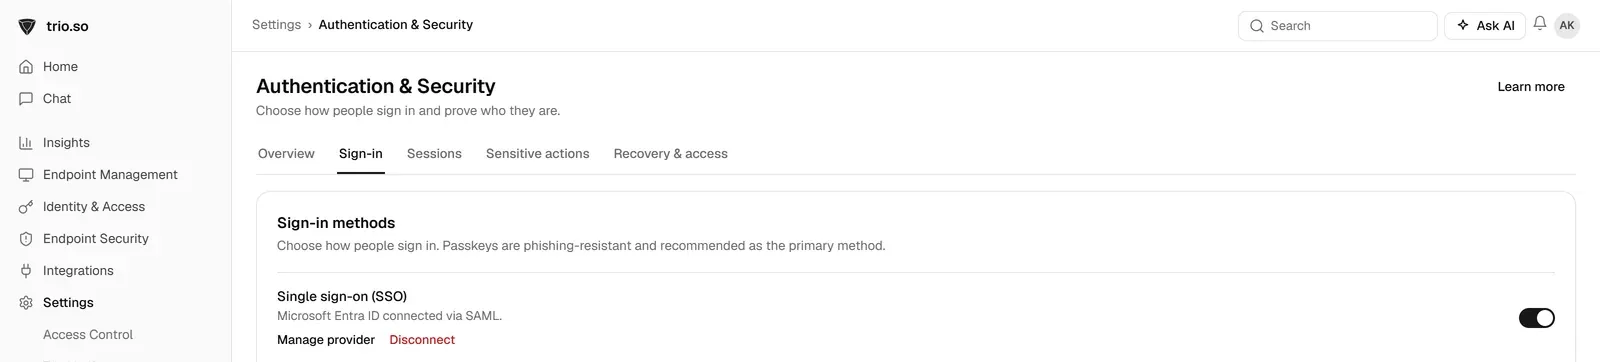
trio.so unterstützt für die Anmeldung an der Konsole SAML SSO und Multi-Faktor-Anmeldung. Benutzer übernimmt es per SCIM 2.0 aus Microsoft Entra ID und Okta oder per Verzeichnissynchronisation aus Google Workspace.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so unterstützt die Anmeldung per SAML SSO, schützt Konten mit Multi-Faktor-Anmeldung und übernimmt Benutzer per SCIM 2.0 aus Entra ID und Okta. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Wie SAML-Authentifizierung abläuft, was in einer Assertion steht, wie Sie SAML SSO einrichten und welche Fehler bei SAML 2.0 am häufigsten vorkommen.

Federated Identity und SSO im Vergleich: die fünf wichtigsten Unterschiede, Beispiele wie die DFN-AAI und worauf Sie bei der Einführung achten.
SAML und OpenID Connect regeln die Anmeldung, OAuth die Freigabe von Rechten. Was die drei Verfahren unterscheidet und welches Sie wofür einsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Was FIDO2 ist, wie WebAuthn und CTAP zusammenspielen, worin es sich von Passkeys unterscheidet und wie Sie es im Unternehmen einführen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden