


Explained
OIDC vs. SAML: Unterschiede einfach erklärt
SAML und OIDC ermöglichen beide Single Sign-on. Wie sie ablaufen, worin sie sich unterscheiden, was sicherer ist und welches Protokoll Sie wann wählen.
SAML und OpenID Connect regeln die Anmeldung, OAuth die Freigabe von Rechten. Was die drei Verfahren unterscheidet und welches Sie wofür einsetzen.

Content-Autorin, trio.so
SAML, OAuth und OpenID werden oft in einem Atemzug genannt, lösen aber verschiedene Aufgaben. SAML und OpenID Connect sind für die Anmeldung da: Sie bestätigen einer Anwendung, wer ein Nutzer ist. OAuth 2.0 ist für die Freigabe da: Es erlaubt einer Anwendung, im Namen eines Nutzers auf etwas zuzugreifen, etwa auf einen Kalender. Das ältere OpenID 2.0 ist überholt. Wer heute „OpenID“ sagt, meint fast immer OpenID Connect.
Unten steht, was jedes Verfahren macht, wie sie zusammenhängen und welches Sie wofür einsetzen.
Der Unterschied zwischen den drei Verfahren wird klar, wenn man zwei Begriffe trennt:
SAML und OpenID Connect gehören zur ersten Gruppe, OAuth zur zweiten. OpenID Connect baut allerdings auf OAuth auf. Deshalb verschwimmen die Grenzen im Alltag.
SAML 2.0 stammt von 2005 und ist bis heute der verbreitetste Standard für Single Sign-on in Unternehmenssoftware. Ein Identitätsanbieter wie Microsoft Entra ID oder Okta bestätigt die Anmeldung in einer signierten XML-Nachricht, der Assertion, und schickt sie über den Browser an die Anwendung. Die Anwendung prüft die Signatur und meldet den Nutzer an. Wie das im Detail abläuft, steht im Beitrag SAML-Authentifizierung.
OAuth 2.0 von 2012 löst ein anderes Problem. Eine Anwendung soll auf Daten in einem anderen Dienst zugreifen, ohne das Passwort des Nutzers zu kennen. Ein Beispiel: Ein Planungstool möchte Termine in Ihren Kalender schreiben. Sie melden sich beim Kalenderanbieter an und bestätigen „Planungstool darf Termine lesen und anlegen“. Das Planungstool erhält ein Access Token mit genau diesen Rechten und für begrenzte Zeit.
Das Access Token sagt dem Kalender, was das Planungstool darf. Es sagt dem Planungstool aber nicht verlässlich, wer Sie sind. Anwendungen, die ein OAuth-Token trotzdem als Anmeldenachweis nutzen, öffnen eine bekannte Lücke: Ein Token, das für eine andere Anwendung ausgestellt wurde, könnte dann als Anmeldung missbraucht werden.
Genau diese Lücke schließt OpenID Connect, veröffentlicht 2014. Es ergänzt OAuth um ein ID-Token, ein signiertes JSON Web Token mit Angaben zur Person, zum Aussteller und zur Anwendung, für die es bestimmt ist. Wenn Sie in einer App auf „Mit Google anmelden“ oder „Mit Microsoft anmelden“ tippen, läuft in aller Regel OpenID Connect.
Und das alte OpenID? OpenID 2.0 war ein Verfahren aus den 2000er-Jahren, mit dem man sich mit einer URL als Identität bei Websites anmelden konnte. Es hat sich nicht durchgesetzt, und die großen Anbieter haben es abgeschaltet. Für neue Projekte spielt es keine Rolle mehr.
| Merkmal | SAML 2.0 | OAuth 2.0 | OpenID Connect |
|---|---|---|---|
| Zweck | Anmeldung (SSO) | Freigabe von Zugriffsrechten | Anmeldung (SSO) |
| Jahr | 2005 | 2012 | 2014 |
| Format | XML-Assertion | Access Token, Format nicht festgelegt | ID-Token als JSON Web Token |
| Stärken | Etabliert in Unternehmenssoftware | Feine Rechte für Schnittstellen | Mobile Apps, moderne Web-Apps |
| Schwächen | Komplexe XML-Signaturen, umständlich in Apps | Keine Anmeldung | Fehler bei der Token-Prüfung |
| Typisches Beispiel | Personalsoftware über Entra ID | App darf Kalender lesen | „Mit Google anmelden“ |
Den direkten Vergleich der beiden Anmeldeverfahren finden Sie im Beitrag SAML vs. OIDC.
In den meisten Unternehmen laufen alle drei nebeneinander. Das ist in Ordnung, solange alle Anmeldungen bei einem Identitätsanbieter zusammenlaufen. Dann sperren Sie ein Konto an einer Stelle, und der Zugang zu allen Anwendungen ist weg.
Ein Beispiel zeigt, wie die drei Verfahren im Alltag zusammenspielen. Eine Vertriebsmitarbeiterin meldet sich morgens bei Microsoft Entra ID an. Danach öffnet sie die Personalsoftware, die per SAML angebunden ist, und ist ohne weitere Anmeldung drin. Mittags installiert sie die Spesen-App auf dem Smartphone und tippt auf „Mit Microsoft anmelden“. Dahinter läuft OpenID Connect. Am Nachmittag verbindet sie ihr Planungstool mit dem Kalender und bestätigt, dass es Termine anlegen darf. Das ist OAuth. Für sie sieht alles gleich aus: ein Konto, eine Anmeldung, ein zweiter Faktor beim Identitätsanbieter. Für die IT bedeutet es: Wenn die Mitarbeiterin das Unternehmen verlässt, sperrt ein Klick in Entra ID alle drei Wege.
Die Konsolen der IT-Abteilung sind besonders wertvolle Ziele, weil von dort aus Geräte und Konten gesteuert werden. Sie sollten deshalb am selben Identitätsanbieter hängen wie alle anderen Anwendungen.
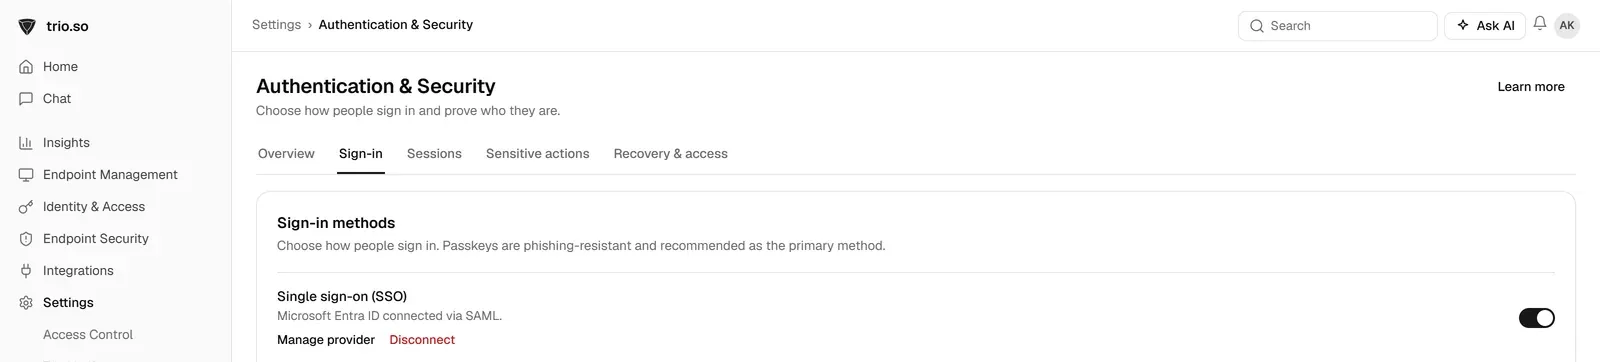
trio.so unterstützt für die Anmeldung an der Konsole SAML SSO und schützt Konten mit Multi-Faktor-Anmeldung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so unterstützt die Anmeldung an der Konsole per SAML SSO und schützt Konten mit Multi-Faktor-Anmeldung. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
SAML und OIDC ermöglichen beide Single Sign-on. Wie sie ablaufen, worin sie sich unterscheiden, was sicherer ist und welches Protokoll Sie wann wählen.
Wie SAML-Authentifizierung abläuft, was in einer Assertion steht, wie Sie SAML SSO einrichten und welche Fehler bei SAML 2.0 am häufigsten vorkommen.

Federated Identity und SSO im Vergleich: die fünf wichtigsten Unterschiede, Beispiele wie die DFN-AAI und worauf Sie bei der Einführung achten.
Was Least Privilege bedeutet, warum das Prinzip der geringsten Rechte Schäden begrenzt und wie Sie es mit Rollen und befristeten Adminrechten umsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden