


Explained
Rollenbasierte Zugriffskontrolle (RBAC) einführen: Anleitung und Beispiele
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.

Content-Autorin, trio.so
Cloud Infrastructure Entitlement Management (CIEM) bezeichnet Werkzeuge und Verfahren, mit denen Unternehmen die Berechtigungen von Personen, Diensten und Maschinenkonten in AWS, Azure und Google Cloud erfassen, bewerten und auf das Nötige verkleinern. CIEM zeigt, wer was in der Cloud darf, welche Rechte nie genutzt werden und welche Kombinationen gefährlich sind, etwa ein Dienstkonto, das sich selbst Administratorrechte geben kann. Ziel ist das Prinzip der geringsten Rechte in Umgebungen mit Tausenden von Rollen und Richtlinien.
Unten erklären wir, warum Cloud-Berechtigungen so schnell ausufern, was CIEM leistet, wie es sich von CSPM und IAM unterscheidet und wie Sie auch ohne eigenes Werkzeug anfangen.
In der Cloud ist jeder Zugriff eine Berechtigung: Eine Person, die eine Datenbank anlegen will, ein Dienst, der Dateien liest, eine Pipeline, die Server startet. Jede Plattform bringt Tausende einzelne Rechte mit. Teams vergeben im Zweifel lieber zu viel, damit nichts blockiert, und niemand nimmt die Rechte später zurück. Analysen der Anbieter zeigen seit Jahren, dass nur ein kleiner Teil der vergebenen Rechte tatsächlich genutzt wird.
Dazu kommen Maschinenidentitäten: Dienstkonten, Rollen für Funktionen und Container, Zugangsschlüssel für Automatisierung. Sie sind meist zahlreicher als die menschlichen Nutzer, und für sie gibt es keinen Austrittsprozess.
| Funktion | Beispiel |
|---|---|
| Inventar der Identitäten | Alle Nutzer, Rollen, Dienstkonten und Schlüssel über mehrere Clouds in einer Liste |
| Effektive Rechte berechnen | Was darf diese Rolle wirklich, wenn man alle Richtlinien, Gruppen und Vererbungen zusammennimmt? |
| Ungenutzte Rechte finden | Rechte, die seit 90 Tagen niemand verwendet hat, und verwaiste Konten |
| Riskante Pfade erkennen | Ein Konto, das sich über Umwege selbst mehr Rechte verschaffen kann |
| Vorschläge für kleinere Richtlinien | Eine Richtlinie mit genau den Rechten, die in den letzten Monaten genutzt wurden |
| Zeitlich begrenzte Rechte | Erhöhte Rechte nur auf Antrag und für eine bestimmte Zeit |
| Begriff | Aufgabe |
|---|---|
| IAM | Die Identitäts- und Zugriffsverwaltung der Plattform selbst, mit der Rechte vergeben werden |
| CIEM | Bewertet, ob die vergebenen Rechte nötig und ungefährlich sind |
| CSPM | Sucht nach Fehlkonfigurationen wie öffentlichen Speichern oder offenen Ports |
| CNAPP | Plattformen, die CSPM, CIEM und den Schutz von Workloads zusammenfassen |
Viele CNAPP-Anbieter haben CIEM inzwischen als Funktion an Bord. Ein eigenständiges Werkzeug lohnt sich vor allem bei mehreren Clouds und vielen Konten.
Auch ohne CIEM-Produkt lässt sich viel erreichen, mit den Funktionen, die die Plattformen mitbringen:
Das Prinzip der geringsten Rechte steht in fast jedem Regelwerk, von der ISO/IEC 27001 über den IT-Grundschutz des BSI bis zu den Risikomanagementmaßnahmen nach NIS2. Prüfer fragen zunehmend auch nach Cloud-Rechten und Maschinenkonten. Ein CIEM-Bericht oder eine dokumentierte Zugriffsprüfung liefert dafür den Nachweis.
Ein Entwicklungsteam hat vor zwei Jahren für eine Pipeline ein Dienstkonto mit Administratorrechten angelegt, weil die genauen Rechte unklar waren. Der Zugangsschlüssel liegt in einer Konfigurationsdatei. Ein CIEM-Werkzeug oder eine Auswertung der letzten 90 Tage zeigt, dass das Konto nur Dateien in einen Speicher schreibt und einen Dienst neu startet. Das Team ersetzt die Administratorrolle durch eine Richtlinie mit genau diesen Rechten, stellt die Pipeline auf eine kurzlebige Anmeldung ohne festen Schlüssel um und löscht den alten Schlüssel. Wird die Pipeline später kompromittiert, kann der Angreifer nur noch in diesen einen Speicher schreiben.
Viele Administratoren brauchen ihre weitreichenden Rechte nur wenige Minuten am Tag. Beim Ansatz Just in Time erhalten sie diese Rechte auf Antrag, für eine bestimmte Aufgabe und eine begrenzte Zeit, oft mit Freigabe durch eine zweite Person. Danach fallen die Rechte automatisch weg. Wird ein solches Konto übernommen, findet der Angreifer im Normalfall nur die alltäglichen Rechte vor. Microsoft Entra ID bietet dafür Privileged Identity Management, AWS und Google Cloud haben vergleichbare Funktionen, und viele CIEM-Werkzeuge bringen eigene Abläufe für Anträge und Freigaben mit.
Beginnen Sie mit den Rollen, die den größten Schaden anrichten können: globale Administratoren, Rechte zur Verwaltung von Identitäten und Zugriff auf Abrechnungs- und Schlüsselverwaltung.
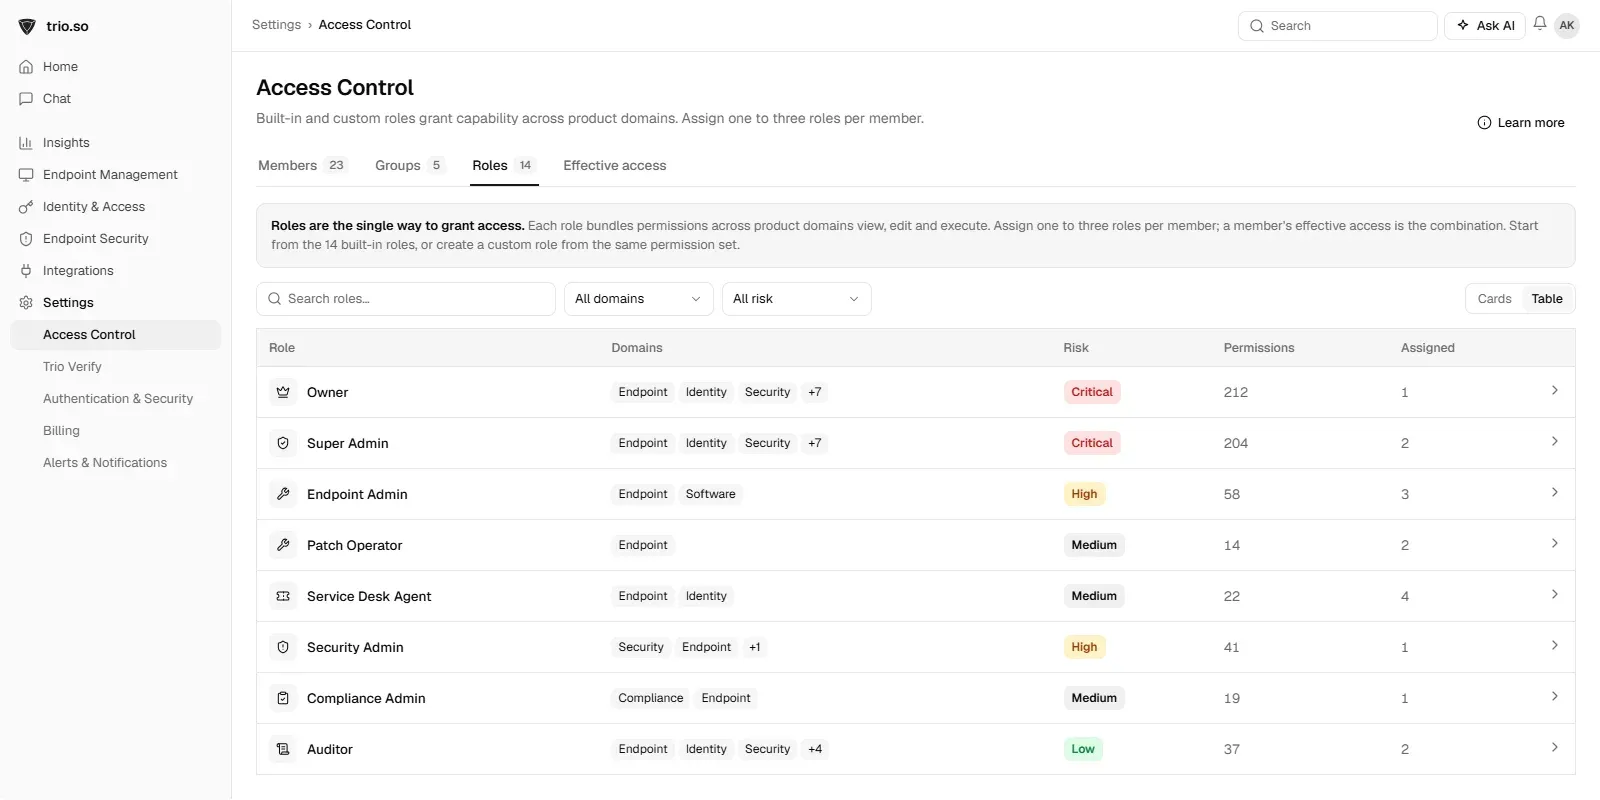
Berechtigungen gibt es auch in den Werkzeugen der IT selbst. In trio.so ziehen Sie Benutzer per Verzeichnissynchronisation aus Entra ID, Google Workspace oder Okta und legen sie per SCIM 2.0 an. In der Konsole teilen Sie Ihrem IT-Team eingebaute oder eigene Rollen zu, und für die Zugriffsprüfung exportieren Sie die Mitglieder mit Rollen und letzter Aktivität als CSV. Tarife ab 5 $ pro Gerät.
Weiterführend: Cloud Security Posture Management, Least Privilege und Identitätsmanagement.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so synchronisiert Nutzer aus Entra ID, Google Workspace und Okta, vergibt Rollen in der Konsole und exportiert Mitglieder als CSV. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
SAML und SCIM im Vergleich: Welche Rolle beide Technologien im Identitätsmanagement spielen und wie sie zusammenarbeiten.
Wie SCIM-Sicherheit das Identitätsmanagement mit Verschlüsselung, Authentifizierung und Zugriffskontrolle stärkt.
Viele Organisationen in unterschiedlichen Branchen verwenden LDAP. Aber wie funktioniert LDAP und welche Vorteile bietet es Firmen?
Was User Provisioning ist, wie Konten über HR-System, Identitätsanbieter und SCIM automatisch entstehen und warum der Austritt der wichtigste Schritt ist.

Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
SCIM legt Benutzerkonten aus Entra ID oder Okta automatisch an und sperrt sie beim Austritt. Wie SCIM funktioniert und wie Sie es sicher einrichten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden