


Explained
SAML vs. OAuth vs. OpenID: Unterschiede und Einsatz
SAML und OpenID Connect regeln die Anmeldung, OAuth die Freigabe von Rechten. Was die drei Verfahren unterscheidet und welches Sie wofür einsetzen.
Federated Identity und SSO im Vergleich: die fünf wichtigsten Unterschiede, Beispiele wie die DFN-AAI und worauf Sie bei der Einführung achten.


Content-Autorin, trio.so
Single Sign-on (SSO) bedeutet: einmal anmelden, viele Anwendungen nutzen. Federated Identity, auf Deutsch föderierte Identität, bedeutet: Zwei oder mehr Organisationen vertrauen sich gegenseitig, sodass eine Identität aus der einen Organisation bei der anderen anerkannt wird. Föderation ist damit ein Weg, SSO über Unternehmensgrenzen hinweg zu ermöglichen. SSO kann es aber auch innerhalb eines einzelnen Unternehmens geben, ganz ohne Föderation.
Unten stehen die fünf wichtigsten Unterschiede, Beispiele aus der Praxis und worauf Sie bei der Einführung achten.
Bei SSO meldet sich ein Nutzer einmal bei einem Identitätsanbieter an, etwa Microsoft Entra ID, Okta oder Google Workspace. Danach öffnet er Mail, CRM, Personalsoftware und andere Anwendungen, ohne sich erneut anzumelden. Der Identitätsanbieter bestätigt jeder Anwendung, wer der Nutzer ist.
Ein klassisches Beispiel innerhalb eines Unternehmens ist die Anmeldung an einem Windows-PC in einer Active-Directory-Domäne: Mit Kerberos kommt der Nutzer danach ohne weitere Passworteingabe an Dateifreigaben und Intranet-Anwendungen. Alles gehört zur selben Organisation, eine Föderation ist nicht nötig.
Bei einer Föderation vereinbaren getrennte Organisationen, die Anmeldungen der jeweils anderen anzuerkennen. Die Identität bleibt beim Heimat-Identitätsanbieter. Die Partnerorganisation prüft nur die signierte Bestätigung und gewährt Zugriff, ohne selbst ein Konto mit Passwort anzulegen. Technisch laufen Föderationen über offene Standards wie SAML 2.0, OpenID Connect oder WS-Federation.
Bekannte Beispiele:
| Merkmal | SSO | Federated Identity |
|---|---|---|
| 1. Reichweite | Meist innerhalb einer Organisation | Über Organisationsgrenzen hinweg |
| 2. Vertrauen | Anwendungen vertrauen dem eigenen Identitätsanbieter | Organisationen vertrauen den Identitätsanbietern der Partner |
| 3. Konten | Ein Konto im eigenen Verzeichnis | Das Konto bleibt bei der Heimatorganisation |
| 4. Vereinbarungen | Interne Einrichtung reicht | Verträge oder Regeln zwischen den Partnern, etwa zu übertragenen Attributen |
| 5. Verantwortung bei Austritt | Die eigene IT sperrt das Konto | Die Heimatorganisation sperrt, der Partner verlässt sich darauf |
Kurz gefasst: Jede Föderation ermöglicht eine Art SSO, aber nicht jedes SSO ist föderiert.
SAML 2.0 ist in Unternehmensanwendungen und Hochschulföderationen verbreitet. OpenID Connect baut auf OAuth 2.0 auf und passt besser zu mobilen Apps und modernen Webanwendungen. Beide eignen sich für SSO innerhalb eines Unternehmens und für Föderationen. Wie sie sich unterscheiden, erklärt der Beitrag SAML vs. OIDC.
Zur Anmeldung kommt die Frage, wie Konten in die Anwendungen gelangen. Hier hilft SCIM, ein Standard, mit dem der Identitätsanbieter Konten in Anwendungen anlegt, ändert und sperrt. Mehr dazu unter User Provisioning.
Ein Mitarbeiter eines Ingenieurbüros soll im Projektportal eines Bauunternehmens Pläne hochladen. Beide Firmen haben eine Föderation vereinbart:
Verlässt der Mitarbeiter das Ingenieurbüro, sperrt dessen IT sein Konto. Ab diesem Moment kommt er auch nicht mehr ins Portal des Bauunternehmens, ohne dass dort jemand etwas tun muss.
| Begriff | Bedeutung |
|---|---|
| Identity Provider (IdP) | Der Dienst, der Identitäten verwaltet und Anmeldungen bestätigt, etwa Entra ID oder Okta. |
| Service Provider (SP) | Die Anwendung, die der Bestätigung des IdP vertraut. |
| Vertrauensstellung | Die technische und vertragliche Vereinbarung, dass ein SP die Bestätigungen eines IdP anerkennt. |
| Attribute | Angaben, die der IdP überträgt, etwa E-Mail, Name oder Gruppen. |
Die Konsole der Geräteverwaltung ist eine der mächtigsten Anwendungen im Unternehmen. Sie sollte am selben Identitätsanbieter hängen wie Mail und Office, damit ein gesperrtes Konto auch dort keinen Zugriff mehr hat.
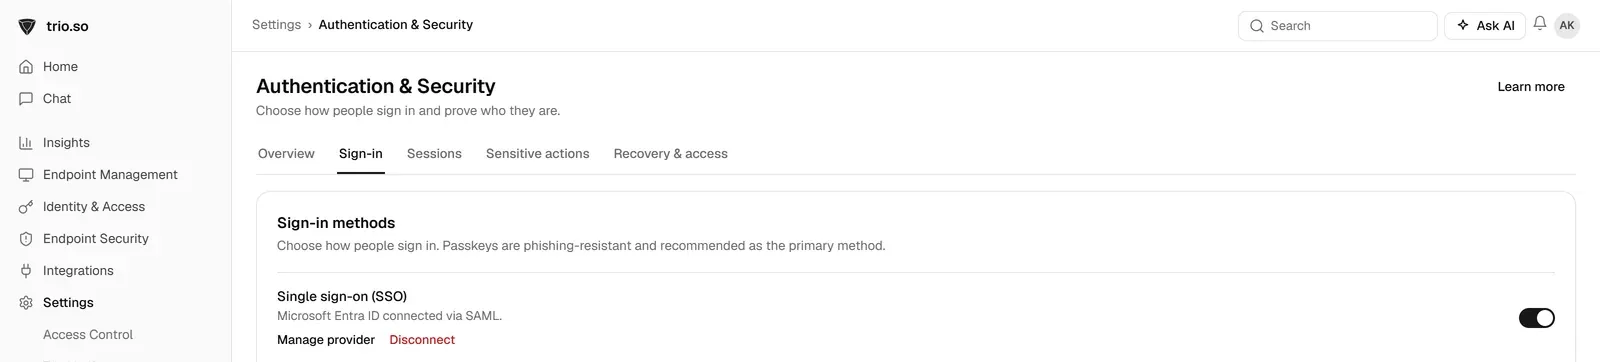
trio.so unterstützt für die Anmeldung an der Konsole SAML SSO und Multi-Faktor-Anmeldung. Benutzer übernimmt es per SCIM 2.0 aus Microsoft Entra ID und Okta oder per Verzeichnissynchronisation aus Google Workspace, Okta, Entra ID, PingOne, BambooHR und JumpCloud.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so unterstützt die Anmeldung per SAML SSO, schützt Konten mit Multi-Faktor-Anmeldung und übernimmt Benutzer per SCIM 2.0 aus Entra ID und Okta. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
SAML und OpenID Connect regeln die Anmeldung, OAuth die Freigabe von Rechten. Was die drei Verfahren unterscheidet und welches Sie wofür einsetzen.
SAML und OIDC ermöglichen beide Single Sign-on. Wie sie ablaufen, worin sie sich unterscheiden, was sicherer ist und welches Protokoll Sie wann wählen.
Wie SAML-Authentifizierung abläuft, was in einer Assertion steht, wie Sie SAML SSO einrichten und welche Fehler bei SAML 2.0 am häufigsten vorkommen.

Was Pass-the-Hash ist, wie Angreifer NTLM-Hashes wiederverwenden, wie Sie es erkennen und neun Schutzmaßnahmen von Windows LAPS bis Credential Guard.
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.
Zehn Best Practices für die Passwortrotation, mit denen Sie das Risiko durch veraltete Zugangsdaten senken.

OTP bedeutet Einmalpasswort: Was der Code ist, wie TOTP und SMS-Codes funktionieren, wie sicher sie sind und wann Passkeys die bessere Wahl sind.

Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden