


Explained
Federated Identity vs. SSO: Unterschiede einfach erklärt
Federated Identity und SSO im Vergleich: die fünf wichtigsten Unterschiede, Beispiele wie die DFN-AAI und worauf Sie bei der Einführung achten.
Wie SAML-Authentifizierung abläuft, was in einer Assertion steht, wie Sie SAML SSO einrichten und welche Fehler bei SAML 2.0 am häufigsten vorkommen.

Content-Autorin, trio.so
SAML-Authentifizierung ist ein Verfahren für Single Sign-on: Ein Nutzer meldet sich einmal bei einem Identitätsanbieter an, zum Beispiel bei Microsoft Entra ID, Okta oder Google Workspace, und kommt damit in viele Anwendungen, ohne sich dort erneut anzumelden. Der Identitätsanbieter bestätigt die Anmeldung in einer signierten XML-Nachricht, der Assertion. Die Anwendung prüft die Signatur und lässt den Nutzer herein. Grundlage ist der offene Standard SAML 2.0 von 2005.
Unten steht, wie eine SAML-Anmeldung Schritt für Schritt abläuft, was in einer Assertion steht, wie Sie SAML SSO einrichten und welche Fehler am häufigsten vorkommen.
IdP und SP sprechen nicht direkt miteinander. Alle Nachrichten laufen über den Browser des Nutzers. Damit sie einander trotzdem vertrauen, tauschen sie bei der Einrichtung Metadaten aus: Adressen, Kennungen und das Zertifikat, mit dem der IdP signiert.
Der häufigste Fall ist die SP-initiierte Anmeldung, die in der Anwendung beginnt:
Daneben gibt es die IdP-initiierte Anmeldung: Der Nutzer klickt in einem Portal des IdP, etwa in der Microsoft-App-Übersicht, auf eine Anwendung und wird direkt angemeldet. Das ist bequem, aber anfälliger für untergeschobene Assertions. Wenn Ihre Anwendungen beide Varianten unterstützen, ist die SP-initiierte die sicherere Wahl.
Eine Assertion enthält, wer der Nutzer ist, wer sie ausgestellt hat, für welche Anwendung und wie lange sie gilt. Stark gekürzt sieht das so aus:
<saml:Assertion IssueInstant="2026-11-04T08:00:00Z">
  <saml:Issuer>https://idp.beispiel.de</saml:Issuer>
  <ds:Signature>...</ds:Signature>
  <saml:Subject>
    <saml:NameID>[email protected]</saml:NameID>
  </saml:Subject>
  <saml:Conditions NotBefore="2026-11-04T08:00:00Z"
                   NotOnOrAfter="2026-11-04T08:05:00Z">
    <saml:AudienceRestriction>
      <saml:Audience>https://app.beispiel.de</saml:Audience>
    </saml:AudienceRestriction>
  </saml:Conditions>
  <saml:AttributeStatement>
    <saml:Attribute Name="department">...</saml:Attribute>
  </saml:AttributeStatement>
</saml:Assertion>
Die NameID identifiziert den Nutzer, meist über die E-Mail-Adresse. Die Bedingungen begrenzen die Gültigkeit auf wenige Minuten und auf eine bestimmte Anwendung. In den Attributen stehen weitere Angaben wie Name, Abteilung oder Gruppen, aus denen die Anwendung Rechte ableiten kann.
| Begriff | Bedeutung |
|---|---|
| Entity ID | Eindeutige Kennung von IdP oder Anwendung, meist eine URL |
| ACS-URL | Adresse in der Anwendung, an die der IdP die Assertion schickt |
| Metadaten | XML-Datei mit Adressen, Kennung und Zertifikat, die IdP und Anwendung austauschen |
| NameID | Kennung des Nutzers in der Assertion, oft die E-Mail-Adresse |
| Binding | Transportweg einer Nachricht, meist HTTP-Redirect für die Anfrage und HTTP-POST für die Antwort |
| Single Logout | Optionales Verfahren, um die Abmeldung an alle Anwendungen weiterzugeben |
Single Logout wird von vielen Anwendungen nicht oder nur teilweise unterstützt. Verlassen Sie sich deshalb nicht darauf, dass eine Abmeldung beim IdP alle Sitzungen beendet. Kurze Sitzungsdauern in den Anwendungen sind der verlässlichere Weg.
Alle großen Identitätsanbieter sprechen SAML 2.0, darunter Microsoft Entra ID, Okta, Google Workspace, Ping Identity und das Open-Source-Projekt Keycloak. Viele bringen fertige Vorlagen für bekannte Anwendungen mit, sodass Adressen und Attribute schon vorausgefüllt sind. Für eigene oder seltene Anwendungen legen Sie eine allgemeine SAML-Anwendung an und tragen die Werte selbst ein. Prüfen Sie vorher, ob die Anwendung SAML erst in einem höheren Tarif anbietet. Bei manchen Anbietern ist SSO ein Aufpreis.
Die Schritte ähneln sich bei allen Identitätsanbietern. Am Beispiel einer Unternehmensanwendung in Entra ID:
SAML regelt nur die Anmeldung. Damit Konten in der Anwendung automatisch angelegt und gelöscht werden, kommt SCIM dazu. Mehr dazu im Beitrag SCIM-Provisioning und SCIM-Sicherheit.
Zur Fehlersuche helfen Browser-Erweiterungen wie SAML-tracer, die Anfrage und Assertion lesbar anzeigen.
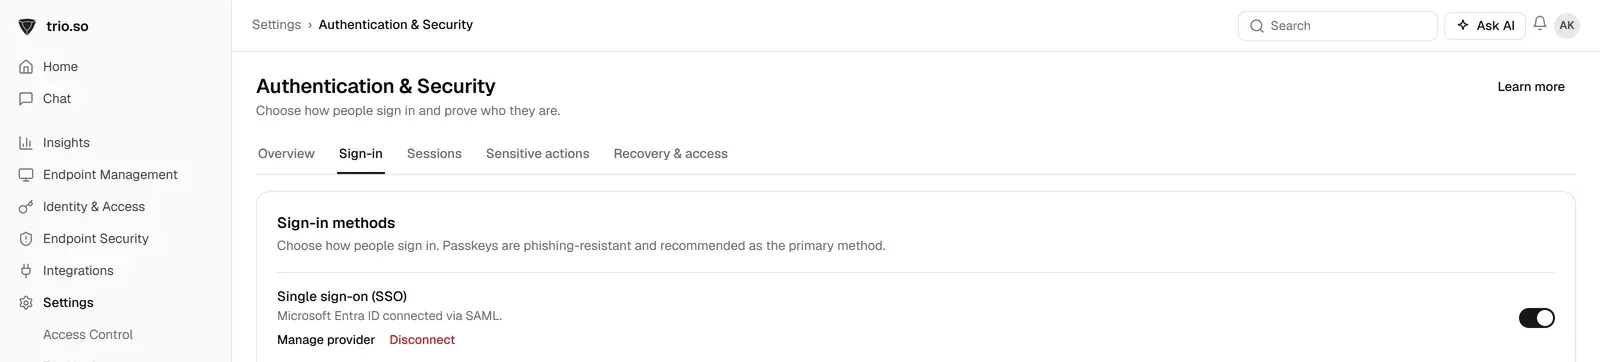
trio.so unterstützt für die Anmeldung an der Konsole SAML SSO und Multi-Faktor-Anmeldung. Benutzer übernimmt es per SCIM 2.0 aus Microsoft Entra ID und Okta oder per Verzeichnissynchronisation aus Google Workspace.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so unterstützt die Anmeldung per SAML SSO, schützt Konten mit Multi-Faktor-Anmeldung und übernimmt Benutzer per SCIM 2.0 aus Entra ID und Okta. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Federated Identity und SSO im Vergleich: die fünf wichtigsten Unterschiede, Beispiele wie die DFN-AAI und worauf Sie bei der Einführung achten.
SAML und OpenID Connect regeln die Anmeldung, OAuth die Freigabe von Rechten. Was die drei Verfahren unterscheidet und welches Sie wofür einsetzen.
SAML und OIDC ermöglichen beide Single Sign-on. Wie sie ablaufen, worin sie sich unterscheiden, was sicherer ist und welches Protokoll Sie wann wählen.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Was FIDO2 ist, wie WebAuthn und CTAP zusammenspielen, worin es sich von Passkeys unterscheidet und wie Sie es im Unternehmen einführen.
Just-in-Time-Zugriff vergibt Administratorrechte nur befristet. Risiken dauerhafter Rechte, Arten von JIT, Ablauf und Einführung.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was ein Bastion-Host ist, wie Sie ihn Schritt für Schritt erstellen und härten und wann Azure Bastion oder AWS Session Manager die bessere Wahl sind.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden