


Explained
SOC 1 vs. SOC 2: 5 Unterschiede zwischen den Berichten
SOC 1 oder SOC 2? Schwerpunkt, Berichtstypen, Kriterien und Zielgruppen im Vergleich, und welchen Bericht Ihr Unternehmen wirklich braucht.
Just-in-Time-Zugriff vergibt Administratorrechte nur befristet. Risiken dauerhafter Rechte, Arten von JIT, Ablauf und Einführung.

Content-Autorin, trio.so
Just-in-Time-Zugriff (JIT) bedeutet, dass erhöhte Rechte nur dann vergeben werden, wenn jemand sie für eine bestimmte Aufgabe braucht, und nach kurzer Zeit automatisch wieder wegfallen. Ein Administrator arbeitet im Alltag mit einem normalen Konto und aktiviert die Administratorrolle etwa für zwei Stunden, mit Begründung und oft mit Freigabe. Das Ziel heißt Zero Standing Privileges: Kein Konto hat dauerhaft mehr Rechte, als es gerade braucht.
Unten steht, warum dauerhafte Rechte ein Risiko sind, welche Arten von JIT es gibt, wie der Ablauf aussieht und wie Sie JIT einführen.
In vielen Unternehmen sind die Konten der IT dauerhaft Administratoren, in der Domäne, in Microsoft 365, in der Cloud und auf den Geräten. Jedes dieser Konten ist ein Ziel. Wird eines per Phishing übernommen, hat der Angreifer sofort alle Rechte, auch nachts und am Wochenende, wenn niemand hinschaut. Ransomware-Gruppen suchen nach dem ersten Einbruch gezielt nach solchen Konten.
Dazu kommen vergessene Rechte: Wer einmal für ein Projekt Administratorrechte bekam, behält sie oft jahrelang. Je länger Rechte bestehen, desto größer ist das Zeitfenster für Missbrauch.
| Art | So funktioniert es | Beispiel |
|---|---|---|
| Befristete Rollenaktivierung | Ein Konto ist für eine Rolle berechtigt und aktiviert sie bei Bedarf für eine feste Zeit | Microsoft Entra Privileged Identity Management |
| Freigabebasiert | Der Zugriff wird erst nach Zustimmung einer zweiten Person aktiv | Zugriff auf Produktionsserver nach Freigabe der Teamleitung |
| Begründungsbasiert | Wer Rechte aktiviert, muss einen Grund oder eine Ticketnummer angeben | „Ticket 4711: Exchange-Regel anpassen“ |
| Kurzlebige Konten | Für die Aufgabe wird ein Konto erzeugt und danach gelöscht | Temporärer Zugang für einen externen Dienstleister |
| Befristeter Netzwerkzugang | Ports werden nur für eine bestimmte Zeit und Adresse geöffnet | JIT-VM-Zugriff in Microsoft Defender for Cloud |
In Microsoft Entra ID ist Privileged Identity Management der übliche Weg zu JIT. Ein Administrator wird für die Rolle „Exchange-Administrator“ als berechtigt eingetragen, nicht als aktiv. Braucht er die Rolle, öffnet er PIM, wählt die Rolle, gibt eine Begründung und die Dauer an und bestätigt sich mit Multi-Faktor-Anmeldung. Für kritische Rollen wie „Globaler Administrator“ kann zusätzlich eine Freigabe durch eine zweite Person nötig sein. Nach Ablauf der Zeit ist die Rolle wieder inaktiv. PIM setzt eine Lizenz für Entra ID P2 oder Entra ID Governance voraus.
In der Cloud bieten AWS und Google Cloud vergleichbare Funktionen für befristete Rollen, in lokalen Umgebungen übernehmen PAM-Produkte die Aufgabe.
Die Begriffe überschneiden sich. Privileged Identity Management (PIM) verwaltet, wer welche privilegierte Rolle bekommen darf, und vergibt sie zeitlich begrenzt, also Just-in-Time. Privileged Access Management (PAM) kontrolliert die Nutzung privilegierter Zugänge, etwa mit Passworttresor und Sitzungsaufzeichnung. JIT ist das Prinzip, das in beiden steckt. Die Unterschiede im Detail beschreibt der Beitrag PIM vs. PAM.
Auch auf Laptops arbeiten viele Beschäftigte mit lokalen Administratorrechten, weil sie gelegentlich Software installieren. Besser ist ein Standardkonto im Alltag und ein Weg, Rechte im Einzelfall zu bekommen:
Das Prinzip dahinter erklärt der Beitrag Prinzip der minimalen Rechte.
Für die Überprüfung von Rechten brauchen Sie eine Liste: Wer hat welche Rolle, und wann war die Person zuletzt aktiv?
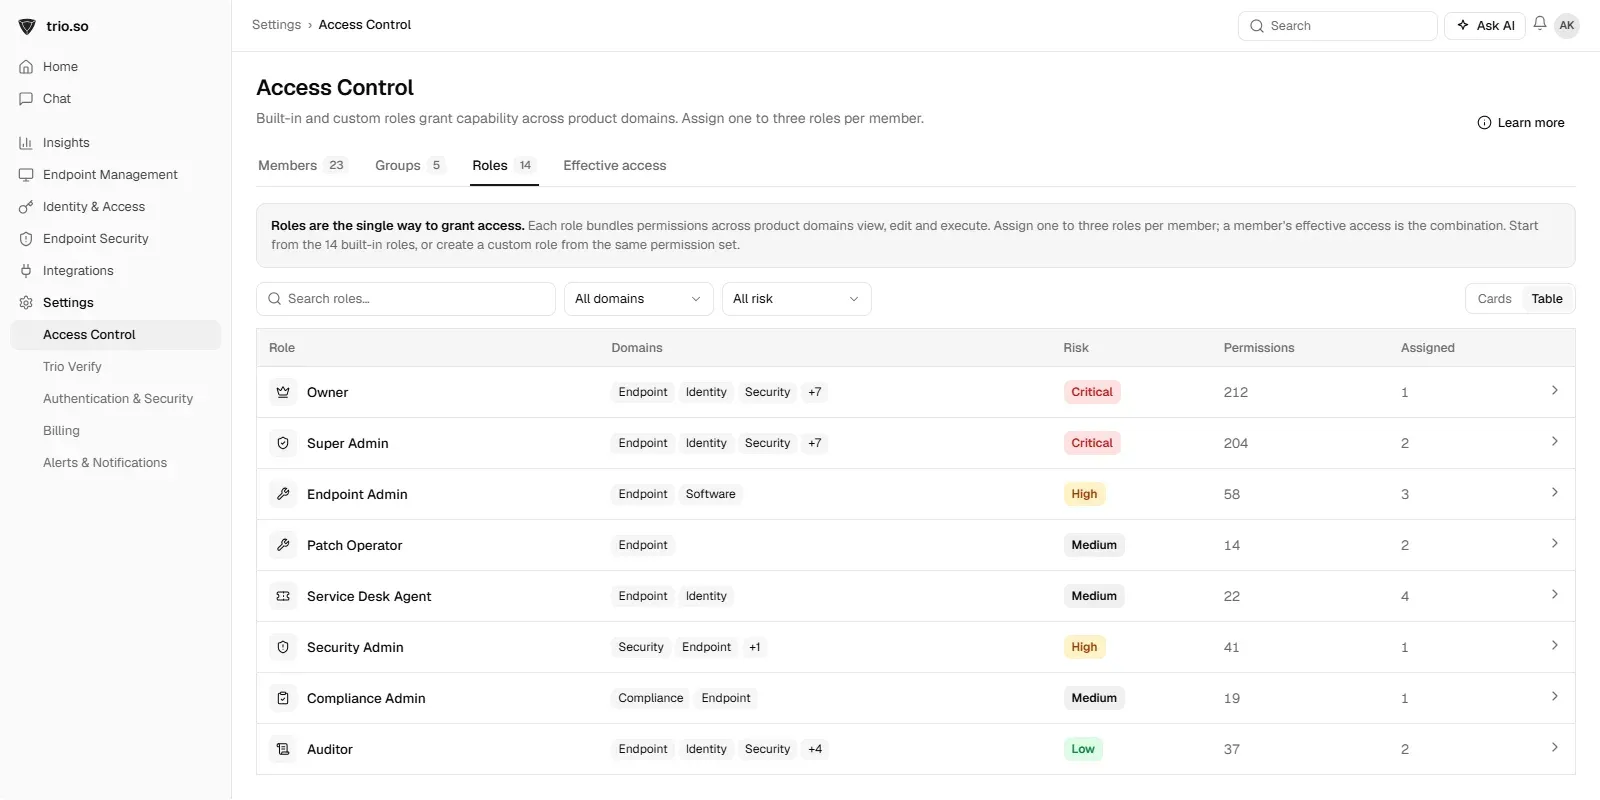
trio.so ist kein PAM- oder JIT-Produkt. In der Konsole vergeben Sie Rechte über integrierte und eigene Rollen und schützen Konten mit Multi-Faktor-Anmeldung. Für Überprüfungen exportieren Sie die Mitglieder als CSV mit Name, E-Mail, Status, Rollen und letzter Aktivität.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so vergibt Rechte über integrierte und eigene Rollen, schützt Konten mit Multi-Faktor-Anmeldung und exportiert die Mitglieder mit Rollen und letzter Aktivität. Tarife ab 5 $ pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
SOC 1 oder SOC 2? Schwerpunkt, Berichtstypen, Kriterien und Zielgruppen im Vergleich, und welchen Bericht Ihr Unternehmen wirklich braucht.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
Die besten Apple-MDM-Lösungen 2026 im Vergleich: Apple-Funktionen, gemischte Flotten, veröffentlichte Preise und kostenlose Optionen, Stand Oktober 2026.
Was ein Bastion-Host ist, wie Sie ihn Schritt für Schritt erstellen und härten und wann Azure Bastion oder AWS Session Manager die bessere Wahl sind.
Zehn Best Practices für das IT-Lieferantenmanagement, mit Rollen, Verantwortlichkeiten und Frameworks für bessere Zusammenarbeit.
Was Sicherheitspatches sind, welche Arten es gibt und warum sie für den Schutz vor Cyberangriffen entscheidend sind.
FedRAMP ist das US-Programm zur Freigabe von Cloud-Diensten für Behörden. Stufen, Ablauf, Vergleich mit BSI C5 und ISO 27001 und was es für Sie bedeutet.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden