


Explained
Least Privilege: Das Prinzip der geringsten Rechte einfach erklärt
Was Least Privilege bedeutet, warum das Prinzip der geringsten Rechte Schäden begrenzt und wie Sie es mit Rollen und befristeten Adminrechten umsetzen.
PIM regelt, wer Sonderrechte bekommt, PAM kontrolliert, was damit passiert. Unterschiede, Funktionen, Produkte wie Entra PIM und der Weg zur Einführung.


Content-Autorin, trio.so
PIM (Privileged Identity Management) regelt, wer eine privilegierte Rolle bekommt und wie lange. PAM (Privileged Access Management) kontrolliert und überwacht, was mit privilegierten Zugängen tatsächlich passiert, etwa per Passworttresor und Aufzeichnung von Sitzungen. PIM setzt also bei der Identität an, PAM beim einzelnen Zugriff. Viele Unternehmen brauchen beides.
Unten stehen die Unterschiede im Detail, typische Funktionen und Produkte und wie Sie beides schrittweise einführen.
Administratorkonten, Dienstkonten und Notfallzugänge können Systeme ändern, Daten löschen und andere Konten anlegen. Wer ein solches Konto übernimmt, hat freie Hand. Bei vielen schweren Angriffen, besonders mit Ransomware, ist die Übernahme eines privilegierten Kontos der Schritt, nach dem sich der Angriff im ganzen Netz ausbreitet. ISO/IEC 27001 widmet dem Thema deshalb eine eigene Maßnahme (Anhang A 8.2, privilegierte Zugriffsrechte), und auch die NIS-2-Richtlinie verlangt eine Zugriffskontrolle.
Privileged Identity Management verwaltet die Identitäten, die Sonderrechte haben. Statt dauerhaft Administrator zu sein, erhält eine Person die Rolle nur dann, wenn sie sie braucht, und nur für eine begrenzte Zeit. Typische Funktionen:
Das bekannteste Produkt ist Microsoft Entra Privileged Identity Management, oft noch Azure PIM genannt. Es steuert Rollen in Entra ID, Microsoft 365 und Azure und setzt eine passende Lizenz voraus, etwa Entra ID P2.
Privileged Access Management setzt eine Ebene tiefer an: beim Zugriff selbst. Es schützt die Zugangsdaten und kontrolliert, was in einer privilegierten Sitzung geschieht. Typische Funktionen:
Bekannte Anbieter sind CyberArk, BeyondTrust und Delinea. Für kleinere Umgebungen gibt es Open-Source-Lösungen und die PAM-Funktionen mancher Passwortmanager.
| Merkmal | PIM | PAM |
|---|---|---|
| Frage | Wer hat Sonderrechte, und wie lange? | Was passiert, wenn jemand sie nutzt? |
| Ansatzpunkt | Identität und Rolle | Zugangsdaten und Sitzung |
| Typische Funktionen | Zeitlich begrenzte Rollen, Genehmigung, Überprüfungen | Tresor, Passwortwechsel, Sitzungsaufzeichnung |
| Typischer Einsatz | Cloud-Rollen, Microsoft 365, Verzeichnisdienste | Server, Datenbanken, Netzwerkgeräte, Dienstkonten |
| Beispielprodukte | Microsoft Entra PIM | CyberArk, BeyondTrust, Delinea |
Manchmal taucht noch ein dritter Begriff auf: PUM, Privileged User Management. Er meint die Verwaltung der Benutzer mit Sonderrechten und wird meist als Teil von PIM verstanden. In der Praxis verwenden Anbieter die Begriffe nicht einheitlich. Fragen Sie deshalb immer, welche Funktionen ein Produkt konkret hat.
Ein IT-Administrator betreut Microsoft 365 und die Server eines mittelständischen Unternehmens. Ohne PIM und PAM ist sein normales Konto dauerhaft globaler Administrator, und die Passwörter der Server stehen in einer Tabelle. Wird sein Konto per Phishing übernommen, hat der Angreifer sofort Zugriff auf alles.
Mit PIM arbeitet er im Alltag ohne Sonderrechte. Braucht er die Administratorrolle für Exchange, aktiviert er sie für zwei Stunden, gibt einen Grund an und bestätigt sich mit einem zweiten Faktor. Danach fällt die Rolle automatisch weg. Für die Server meldet er sich am PAM-System an, wählt den Server und erhält eine Sitzung, ohne das Passwort zu sehen. Die Sitzung wird aufgezeichnet, das Passwort danach automatisch geändert. Ein gestohlenes Passwort seines normalen Kontos ist damit wenig wert.
Beide Ansätze folgen dem Prinzip der minimalen Berechtigung: Jeder bekommt nur die Rechte, die er für seine Aufgabe braucht, und nur so lange wie nötig. Beide verlangen eine starke Anmeldung und schaffen Nachweise für Audits. Und beide funktionieren nur, wenn Sie wissen, welche privilegierten Konten es überhaupt gibt. Mehr zum Grundprinzip im Beitrag Least-Privilege-Modell.
Wenn alle Rechte über PIM und den Identitätsanbieter laufen, braucht es einen Weg hinein, falls genau diese Systeme ausfallen. Dafür gibt es Notfallkonten, oft Break-Glass-Konten genannt. Legen Sie zwei solcher Konten an, schützen Sie sie mit starken Passwörtern oder Sicherheitsschlüsseln, nehmen Sie sie von zeitlich begrenzten Rollen aus und bewahren Sie die Zugangsdaten getrennt und sicher auf. Jede Anmeldung mit einem Notfallkonto sollte eine Warnung auslösen.
Wer die Geräteverwaltung bedient, kann Software verteilen, Einstellungen ändern und Geräte löschen. Die Konsole gehört deshalb auf dieselbe Liste wie jeder Domänenadministrator: mit Rollen, die nur die nötigen Rechte geben, starker Anmeldung und regelmäßiger Überprüfung.
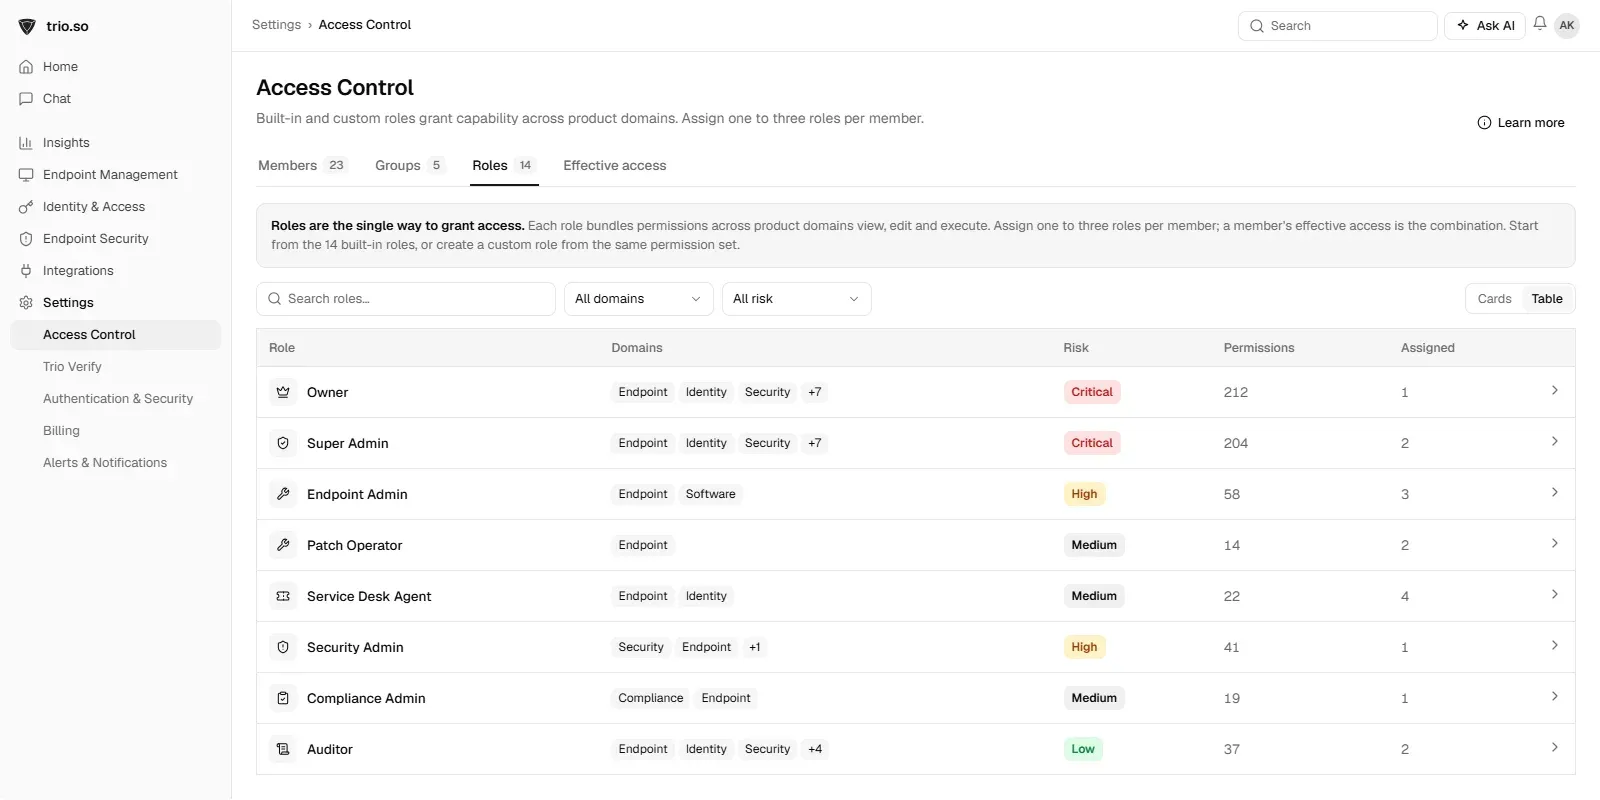
trio.so ist kein PIM- oder PAM-Produkt. Für den Zugriff auf die eigene Konsole vergibt es Rechte über eingebaute und eigene Rollen, schützt die Anmeldung mit Multi-Faktor-Anmeldung und unterstützt SAML SSO. Für Überprüfungen exportieren Sie alle Mitglieder mit Rollen, Status und letzter Aktivität als CSV.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so vergibt den Konsolenzugriff über eingebaute und eigene Rollen, schützt die Anmeldung mit Multi-Faktor-Anmeldung und SAML SSO und exportiert Mitglieder als CSV. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Least Privilege bedeutet, warum das Prinzip der geringsten Rechte Schäden begrenzt und wie Sie es mit Rollen und befristeten Adminrechten umsetzen.
Just-in-Time-Zugriff vergibt Administratorrechte nur befristet. Risiken dauerhafter Rechte, Arten von JIT, Ablauf und Einführung.
Was ein Bastion-Host ist, wie Sie ihn Schritt für Schritt erstellen und härten und wann Azure Bastion oder AWS Session Manager die bessere Wahl sind.

Access Governance regelt, wer worauf zugreifen darf und ob das noch stimmt. Abgrenzung, acht Richtlinien und Ablauf einer Zugriffsüberprüfung.
Privileged Access Management (PAM) Best Practices für Ihr Unternehmen. Schützen Sie sensible Daten mit trio.so. Jetzt mehr erfahren!
7 überraschende Vor- und Nachteile von Passwort-Managern – kompakt erklärt, ehrlich bewertet und leicht verständlich.
Kostenlose Excel-Vorlage für die Überprüfung von Benutzerzugriffen, dazu Richtlinie, Bericht und E-Mails: was Sie erfassen, die Schritte, der Rhythmus und was Prüfer erwarten.
Zero Trust und Least Privilege im Vergleich: was beide bedeuten, worin sie sich unterscheiden, wie sie zusammenspielen und wie Sie sie umsetzen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden