


Explained
Windows 10 und 11 aus der Ferne löschen: So setzen Sie einen verlorenen Laptop zurück
So löschen Sie einen Laptop mit Windows 10 oder 11 aus der Ferne: die Löschoptionen im MDM, Zurücksetzen oder Außerbetriebnahme in Intune und BitLocker.
Windows-Apps zentral verwalten: Softwareverteilung mit MSI, MSIX und winget, Intune, Patchen von Drittanbieter-Apps und App Control for Business.

Content-Autorin, trio.so
Windows-Anwendungsverwaltung ist die Art, wie die IT Apps auf einer Flotte von Windows-PCs zentral installiert, aktualisiert, kontrolliert und entfernt, statt jeden Rechner von Hand einzurichten. Sie umfasst vier Aufgaben: Softwareverteilung (MSI, MSIX, Microsoft Store und Installationspakete), Patchen, die Kontrolle, welche Apps laufen dürfen, und ein Inventar, was wo installiert ist. Für eine Handvoll PCs reichen die Einstellungen und winget, für eine Flotte nutzen Teams ein MDM- oder UEM-Werkzeug, Microsoft Intune oder Configuration Manager.
Wenn Sie die Apps auf einigen Dutzend bis einigen Hundert Windows-Laptops verwalten, zeigt dieser Leitfaden die Bausteine, die Werkzeuge von Microsoft, bewährte Vorgehensweisen und wie Sie steuern, was läuft.
Der Support für Windows 10 endete am 14. Oktober 2025, neue Arbeit sollte also Windows 11 zum Ziel haben. Die Bausteine sind auf beiden gleich.
Apps ohne Techniker am Schreibtisch installieren. Übliche Pakete sind MSI (das klassische Windows-Installer-Format), EXE-Installer mit stillen Schaltern, MSIX (das moderne Paketformat von Microsoft mit sauberer Installation und Entfernung) und Apps aus dem Microsoft Store.
Store-Apps aktualisieren sich selbst. Desktop-Apps wie Browser, PDF-Reader und Fernwartungswerkzeuge brauchen einen eigenen Patch-Prozess, denn Windows Update deckt nur Windows und Microsoft-Produkte ab.
Eine aktuelle Liste jeder App und Version auf jedem PC, damit Sie in einer Minute beantworten können, wer noch die alte Version nutzt.
Installationen mit den bezahlten Lizenzen abgleichen, Lizenzen von ausscheidenden Mitarbeitenden zurückholen, festlegen, welche Apps laufen dürfen, und lokale Administratorrechte entfernen.
Das Cloud-MDM von Microsoft verteilt Win32-Apps, MSI-Apps, Microsoft 365 Apps und Store-Apps über den Typ „Microsoft Store app (new)“, der Store-Apps automatisch aktuell hält. Enterprise App Management, ein Zusatz einzeln oder in der Intune Suite, ergänzt einen Katalog vorbereiteter Win32-Apps von Drittanbietern mit optionalem automatischem Update.
Mit Gruppenrichtlinien lassen sich MSI-Pakete an Domänen-PCs im Büronetz verteilen. Configuration Manager ist das lokale Werkzeug von Microsoft für große Flotten. Beide funktionieren am besten für PCs, die regelmäßig das Firmennetz erreichen.
Plattformübergreifende MDM- und UEM-Werkzeuge verteilen und patchen Windows-Apps aus der Cloud, zusammen mit Macs und Smartphones, sodass auch PCs im Homeoffice ohne VPN erreicht werden.
winget ist der Paketmanager von Microsoft für die Kommandozeile und in Windows 11 eingebaut. winget install, winget upgrade --all und winget list decken Installation, Update und Inventar für Apps aus seinem Verzeichnis ab. Praktisch für Skripte und kleine Flotten, aber keine vollständige Verwaltungskonsole.
Skripte schließen Lücken: stille Installationen mit eigenen Optionen, das Aufräumen alter Versionen oder ein Workaround, solange ein Patch getestet wird. Halten Sie Skripte in einer Versionsverwaltung und signieren Sie sie.
Microsoft hat den Microsoft Store für Unternehmen und Bildungseinrichtungen eingestellt. Store-Apps werden heute über die Store-Anbindung in Intune oder einem anderen MDM verteilt oder mit winget installiert. Der App-V-Client in Windows hat einen festen erweiterten Supportzeitraum, nutzen Sie für neue Pakete besser MSIX oder normale Installer.
Die Verteilung legt fest, was Sie installieren, die Anwendungskontrolle, was laufen darf. Unter Windows bietet Microsoft App Control for Business (früher Windows Defender Application Control), das Zulassungslisten auf Ebene des Betriebssystems durchsetzt, und AppLocker mit Regeln nach Herausgeber, Pfad oder Hash. MDM-Werkzeuge ergänzen eigene Zulassungs- und Sperrlisten. Kombinieren Sie das mit dem Entzug lokaler Administratorrechte, damit niemand die Regeln umgeht.
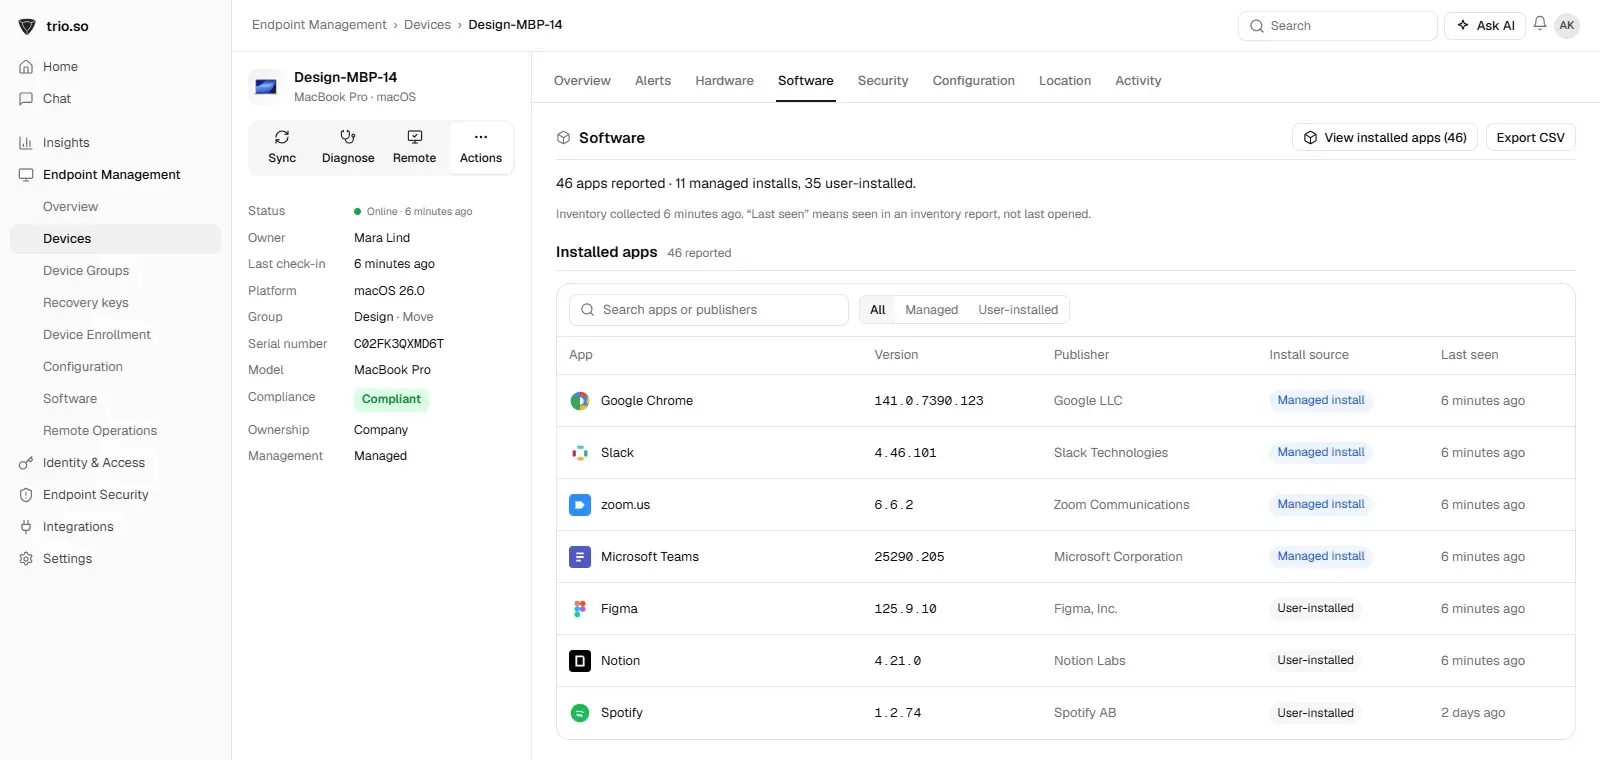
trio.so listet die installierten Apps auf jedem Windows-PC, verteilt Apps aus seinem Katalog oder als MSI-Pakete und steuert mit Zulassungs- und Sperrlisten sowie einer App-Control-for-Business-Richtlinie, welche Apps laufen dürfen. Windows-Updates laufen über Auto-Patch-Richtlinien, Apps von Drittanbietern werden über Behebungspläne aktualisiert, PowerShell-Skripte laufen auf registrierten PCs, und die IT kann per Remotedesktop helfen. Tarife ab 5 $ pro Gerät.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
App-Inventar, Softwareverteilung, Patchen und Anwendungskontrolle in einer Konsole. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
So löschen Sie einen Laptop mit Windows 10 oder 11 aus der Ferne: die Löschoptionen im MDM, Zurücksetzen oder Außerbetriebnahme in Intune und BitLocker.
Wie Windows Update funktioniert, wann es sinnvoll ist, Updates zu pausieren oder zu deaktivieren, und welche Windows-Bordmittel helfen.
Windows-Dienst löschen mit sc delete: Dienstnamen finden, Dienst sicher entfernen, per PowerShell deinstallieren und den Fehler 1072 beheben.
Intune vs. SCCM im Vergleich: Cloud oder eigene Server, Co-Management, die Zukunft von Configuration Manager und welches zu Ihrer Umgebung passt.
Systemsteuerung und Einstellungen per Gruppenrichtlinie sperren: die Richtlinie, ihr Registrierungswert, Admins ausnehmen, einzelne Elemente erlauben.
GPO deaktivieren: Verknüpfung abschalten, Benutzer- oder Computerteil deaktivieren, „Erzwungen“ aufheben, Default Domain Controllers Policy behalten.
Remotedesktop per GPO aktivieren: Richtlinie setzen, RDP in der Firewall zulassen, Benutzer festlegen und prüfen, ob die Gruppenrichtlinie greift.

Gastkonto unter Windows 11 deaktivieren oder einen Gastzugang einrichten: per Befehl, in der Computerverwaltung und per Gruppenrichtlinie.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden