


Explained
Multi-Faktor-Authentifizierung: Verfahren, Sicherheit und Einführung
Was Multi-Faktor-Authentifizierung ist, wie sicher SMS, Apps, Passkeys und Sicherheitsschlüssel sind und wie Sie MFA im Unternehmen einführen.
Was FIDO2 ist, wie WebAuthn und CTAP zusammenspielen, worin es sich von Passkeys unterscheidet und wie Sie es im Unternehmen einführen.

Content-Autorin, trio.so
FIDO2 ist ein offener Standard für die Anmeldung ohne Passwort. Statt eines Geheimnisses, das jemand eintippt, nutzt er ein Schlüsselpaar: Der private Schlüssel bleibt auf einem Sicherheitsschlüssel, im Telefon oder im Computer, der Dienst speichert nur den öffentlichen. Bei der Anmeldung bestätigen Sie per Fingerabdruck, Gesicht oder PIN, und das Gerät signiert eine zufällige Aufgabe. Weil die Signatur an die Domain des Dienstes gebunden ist, läuft Phishing ins Leere. FIDO2 besteht aus zwei Teilen: WebAuthn, der Schnittstelle im Browser vom W3C, und CTAP, dem Protokoll zu externen Geräten von der FIDO Alliance. Passkeys bauen auf FIDO2 auf.
Wenn Sie den Begriff nur einordnen wollen, reichen die ersten Abschnitte; wenn Sie FIDO2 im Unternehmen einführen, helfen die Teile zur Auswahl der Schlüssel und zur Einführung.
Die FIDO Alliance ist ein Industriekonsortium, das offene Standards für die Anmeldung entwickelt. FIDO steht für Fast Identity Online. FIDO2 ist das gemeinsame Ergebnis von FIDO Alliance und W3C und zielt vor allem auf Webdienste. Es kann Passwörter ersetzen oder als starker zweiter Faktor neben ihnen stehen.
| Baustein | Aufgabe | Herausgeber |
|---|---|---|
| WebAuthn | Schnittstelle, über die Browser und Dienst die Anmeldung abwickeln | W3C |
| CTAP | Protokoll zwischen Rechner und Authentifikator über USB, NFC oder Bluetooth | FIDO Alliance |
| Authentifikator | Das Gerät, das den privaten Schlüssel schützt: Sicherheitsschlüssel, Telefon oder Rechner mit TPM | Verschiedene Hersteller |
| Relying Party | Der Dienst, bei dem Sie sich anmelden, oder Ihr Identitätsanbieter | Dienstbetreiber |
Die ältere Variante CTAP1 geht auf den Standard U2F zurück, der nur als zweiter Faktor gedacht war. Deshalb funktionieren viele ältere Schlüssel weiter als zweiter Faktor, aber nicht für eine reine Anmeldung ohne Passwort.
Bei der Registrierung läuft Folgendes ab:
Bei der Anmeldung schickt der Dienst eine zufällige Aufgabe. Der Browser übergibt sie zusammen mit der tatsächlichen Domain an den Authentifikator. Nach Ihrer Bestätigung signiert dieser die Aufgabe, und der Dienst prüft die Signatur mit dem öffentlichen Schlüssel. Fingerabdruck und PIN verlassen das Gerät dabei nicht.
Weil jede Aufgabe nur einmal gilt, hilft ein mitgeschnittener Anmeldevorgang einem Angreifer nicht. Und weil die Domain Teil der Prüfung ist, bekommt eine gefälschte Seite keine gültige Signatur für den echten Dienst.
| Verfahren | Was es ist | Schutz vor Phishing | Ohne Passwort? |
|---|---|---|---|
| Passwort und OTP-Code | Code aus SMS oder App als zweiter Faktor | Begrenzt, der Code lässt sich abfangen | Nein |
| U2F | Älterer FIDO-Standard mit Sicherheitsschlüssel | Hoch | Nein, nur zweiter Faktor |
| FIDO2 mit Sicherheitsschlüssel | Schlüssel liegt fest auf der Hardware | Hoch | Ja |
| Passkey, synchronisiert | FIDO2-Schlüssel, die der Anbieter über Geräte hinweg abgleicht | Hoch | Ja |
Passkeys sind die alltagstaugliche Form von FIDO2. Der Unterschied liegt darin, wo der Schlüssel liegt: Synchronisierte Passkeys sind bequemer und überstehen den Verlust eines Telefons, Schlüssel auf Hardware lassen sich nicht kopieren.
Die Vorteile:
Die Grenzen:
Bekannte Hersteller sind etwa Yubico, Google und Feitian. Achten Sie beim Kauf auf diese Punkte:
Unter NIS2 nennt § 30 Abs. 2 Nr. 10 BSIG die Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung als Mindestmaßnahme. FIDO2 ist ein Weg, das zu erfüllen, das Gesetz schreibt aber kein bestimmtes Verfahren vor. Mehr zu den Grundlagen steht im Beitrag zur Multi-Faktor-Authentifizierung.
Aktuelle Versionen von Windows mit Windows Hello, macOS, iOS und Android können FIDO2-Anmeldedaten verwalten, ebenso die gängigen Browser. Prüfen Sie im Einzelfall die Mindestversionen und testen Sie gerade auf älteren Geräten vor dem Ausrollen. Auf gemeinsam genutzten Rechnern sind Hardware-Schlüssel oft die bessere Wahl, weil der Schlüssel bei der Person bleibt.
Eine Mitarbeiterin erhält eine E-Mail mit einem Link auf eine täuschend echte Anmeldeseite, die zum Beispiel auf login-microsoft-sicher.example liegt. Bei Passwort und SMS-Code gibt sie beides ein, die Seite reicht die Daten in Echtzeit an den echten Dienst weiter, und der Angreifer ist angemeldet.
Mit FIDO2 geschieht das nicht. Der Browser teilt dem Authentifikator die tatsächliche Domain mit. Für diese falsche Domain gibt es keinen Schlüssel, also entsteht keine gültige Signatur. Die Mitarbeiterin muss die Fälschung dafür nicht einmal erkennen. Deshalb gilt das Verfahren als phishing-resistent, während ein Einmalcode nur die Hürde erhöht.
Zwei Fachbegriffe begegnen Ihnen bei der Einführung:
Ab CTAP2 kann der Authentifikator zusätzlich selbst nach PIN oder Fingerabdruck fragen. Dadurch entstehen zwei Faktoren in einem Schritt: der Besitz des Schlüssels und das Wissen oder die Biometrie. Mit CTAP 2.1 lassen sich gespeicherte Anmeldedaten einzeln löschen, ohne den ganzen Schlüssel zurückzusetzen.
In den meisten Unternehmen läuft FIDO2 über den Identitätsanbieter, nicht über jede Anwendung einzeln. Bei Microsoft Entra ID aktivieren Administratoren das Verfahren in den Authentifizierungsmethoden, legen fest, für welche Gruppen es gilt, und können erlaubte Modelle einschränken. Mitarbeitende registrieren ihren Schlüssel anschließend selbst im Sicherheitsportal. Über Regeln für den bedingten Zugriff lässt sich danach für Administratoren eine phishing-resistente Anmeldung verlangen. Bei Okta und Google Workspace ist der Weg ähnlich, die Menüs unterscheiden sich. Prüfen Sie die aktuelle Dokumentation Ihres Anbieters, denn die Bezeichnungen ändern sich häufig.
Dem stehen weniger Passwort-Rücksetzungen und ein deutlich geringeres Risiko durch Phishing gegenüber. Viele Unternehmen beginnen deshalb nur mit Administratoren und anderen besonders gefährdeten Konten und weiten es dann aus.
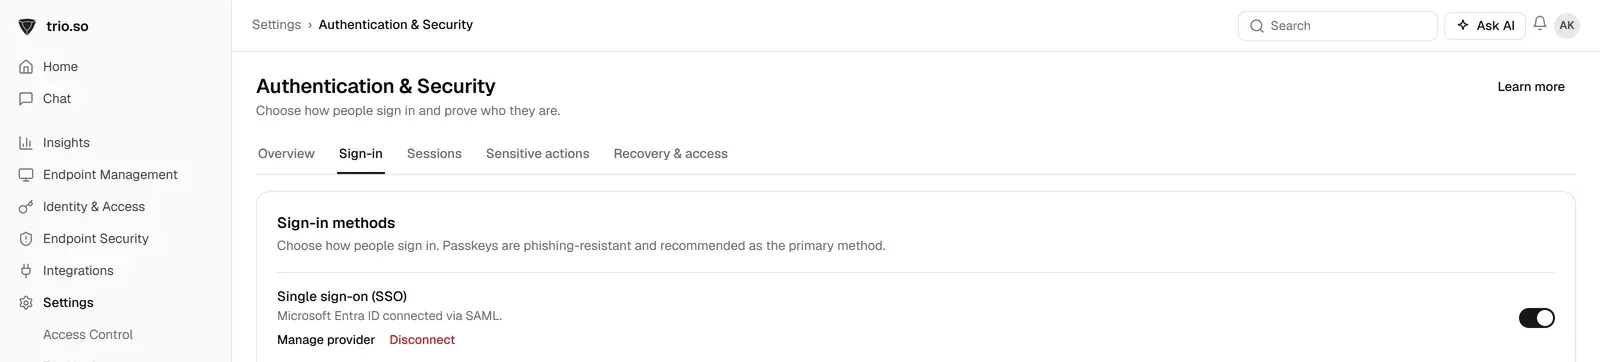
Ein Schlüssel auf dem Telefon oder Laptop ist nur so gut geschützt wie das Gerät. trio.so setzt Bildschirmsperre und Verschlüsselung auf Firmengeräten durch und zeigt den Status pro Gerät. Die Anmeldung an der trio.so-Konsole selbst lässt sich mit Passkeys, Sicherheitsschlüsseln, Authenticator-Apps oder per SAML Single Sign-on absichern.
Weiterführend: ZTNA, das Least-Privilege-Modell und Identitätsmanagement.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Bildschirmsperre und Verschlüsselung durch. Die Konsole selbst lässt sich mit Passkeys und Sicherheitsschlüsseln absichern.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Multi-Faktor-Authentifizierung ist, wie sicher SMS, Apps, Passkeys und Sicherheitsschlüssel sind und wie Sie MFA im Unternehmen einführen.
Bei MFA-Fatigue bombardieren Angreifer Nutzer mit Push-Anfragen, bis jemand bestätigt. Wie die Angriffe ablaufen und welche sieben Maßnahmen schützen.
Was Passkeys sind, wie die Anmeldung ohne Passwort funktioniert, wie sicher sie sind und wie Sie Passkeys einrichten und im Unternehmen einführen.
OTP bedeutet Einmalpasswort: Was der Code ist, wie TOTP und SMS-Codes funktionieren, wie sicher sie sind und wann Passkeys die bessere Wahl sind.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden