


Explained
FIDO2: So funktioniert die Anmeldung ohne Passwort
Was FIDO2 ist, wie WebAuthn und CTAP zusammenspielen, worin es sich von Passkeys unterscheidet und wie Sie es im Unternehmen einführen.
OTP bedeutet Einmalpasswort: Was der Code ist, wie TOTP und SMS-Codes funktionieren, wie sicher sie sind und wann Passkeys die bessere Wahl sind.


Content-Autorin, trio.so
OTP steht für One-Time Password, auf Deutsch Einmalpasswort: ein Code, meist aus sechs Ziffern, der nur für eine Anmeldung oder eine Transaktion gilt und nach kurzer Zeit verfällt. Sie erhalten ihn per SMS oder E-Mail, lesen ihn in einer Authenticator-App ab oder bekommen ihn von einem kleinen Hardware-Token. Weil der Code nach einmaliger Nutzung wertlos ist, hilft ein gestohlenes Passwort allein dem Angreifer nicht weiter. Vor gut gemachtem Phishing schützt ein OTP allerdings nur begrenzt, denn der Code lässt sich auf einer gefälschten Seite abfragen und sofort weiterverwenden.
Wenn Sie gerade wissen wollen, was der Code in Ihrer SMS bedeutet, reicht der erste Abschnitt; wenn Sie Anmeldungen im Unternehmen absichern, vergleichen die Abschnitte danach die Verfahren. (Im Fandom-Jargon heißt OTP übrigens One True Pairing, das Lieblingspaar einer Serie. Um diese Bedeutung geht es hier nicht.)
Ein Einmalpasswort ist der zweite Schritt einer Anmeldung: Nach dem normalen Passwort fragt der Dienst zusätzlich nach einem Code, den nur der Besitzer des Telefons oder Tokens kennen kann. Das ist eine Form der Zwei-Faktor-Authentifizierung, also Wissen plus Besitz.
Im Alltag kennen Sie das von vielen Stellen:
Geben Sie einen OTP-Code nie am Telefon oder per Nachricht weiter. Auch Ihre Bank oder Ihre IT-Abteilung fragt nicht danach. Wer danach fragt, will mit dem Code in Ihr Konto.
| Art | So funktioniert es | Stärken | Schwächen |
|---|---|---|---|
| SMS-OTP | Der Dienst schickt den Code an Ihre Mobilnummer | Braucht keine App | SIM-Swapping, Abfangen, abhängig vom Empfang |
| E-Mail-OTP | Der Code kommt per E-Mail | Einfach, ohne Telefon | So sicher wie das E-Mail-Konto |
| TOTP | Eine App berechnet alle 30 Sekunden einen neuen Code | Funktioniert offline, kein Mobilfunk nötig | Phishing in Echtzeit bleibt möglich |
| HOTP | Ein Zähler statt der Uhrzeit erzeugt den Code | Keine synchrone Uhr nötig | Ein Code bleibt gültig, bis er benutzt wird |
| Hardware-Token | Ein kleines Gerät zeigt den Code an | Ohne Telefon nutzbar, schwer auszulesen | Kostet Geld, kann verloren gehen |
TOTP steht für Time-based One-Time Password und ist in RFC 6238 festgelegt. Beim Einrichten scannen Sie einen QR-Code. Darin steckt ein geheimer Schlüssel, den sich der Dienst und Ihre App teilen. Beide berechnen daraus zusammen mit der aktuellen Uhrzeit denselben sechsstelligen Code. In der Regel wechselt er alle 30 Sekunden. Eine Verbindung zwischen App und Dienst braucht es dafür nicht.
Daraus ergeben sich zwei praktische Folgen. Geht die Uhr des Telefons stark falsch, stimmen die Codes nicht mehr, und die Anmeldung schlägt fehl. Und wer das Telefon ohne Sicherung verliert, verliert auch die Codes, deshalb sollten Sie die Wiederherstellungscodes des Dienstes an einem sicheren Ort aufbewahren. Viele Authenticator-Apps bieten inzwischen auch eine Sicherung im Konto an.
Der ältere Bruder HOTP (RFC 4226) arbeitet mit einem Zähler statt mit der Zeit. Er steckt vor allem in manchen Hardware-Tokens.
Ein Einmalcode ist deutlich besser als ein Passwort allein, weil die meisten automatisierten Angriffe mit gestohlenen Passwörtern daran scheitern. Gezielten Angriffen hält er weniger gut stand:
Die US-Richtlinie NIST SP 800-63B-4 stuft SMS-Codes deshalb als eingeschränkt ein: Sie sind noch zulässig, doch Organisationen müssen die Risiken bewerten und Alternativen anbieten.
Beim Telefonwechsel übertragen Sie die Einträge vor dem Zurücksetzen des alten Geräts, oder Sie richten die Konten neu ein. Teilen Sie den QR-Code nicht, denn er enthält das Geheimnis, aus dem sich alle künftigen Codes berechnen lassen.
Banken müssen nach der EU-Zahlungsdiensterichtlinie PSD2 für Online-Zahlungen eine starke Kundenauthentifizierung einsetzen. Die TAN ist dabei ein Einmalcode, der zusätzlich an Empfänger und Betrag gebunden ist. Prüfen Sie deshalb in der App oder auf dem TAN-Generator immer, ob die angezeigten Daten stimmen. Viele Banken haben die SMS-TAN durch App-Verfahren wie pushTAN oder Freigaben in der Banking-App abgelöst, weil diese schwerer abzufangen sind.
Passkeys lösen das Phishing-Problem, weil sie an die echte Domain gebunden sind und niemand einen Code eintippt. Wo ein Dienst Passkeys oder Sicherheitsschlüssel anbietet, sind sie die bessere Wahl. Wo das nicht geht, ist die Reihenfolge klar: Authenticator-App vor E-Mail und E-Mail nur, wenn das Konto selbst gut geschützt ist. SMS bleibt der letzte Ausweg. Mehr dazu steht im Beitrag über Passkeys und in FIDO2-Authentifizierung.
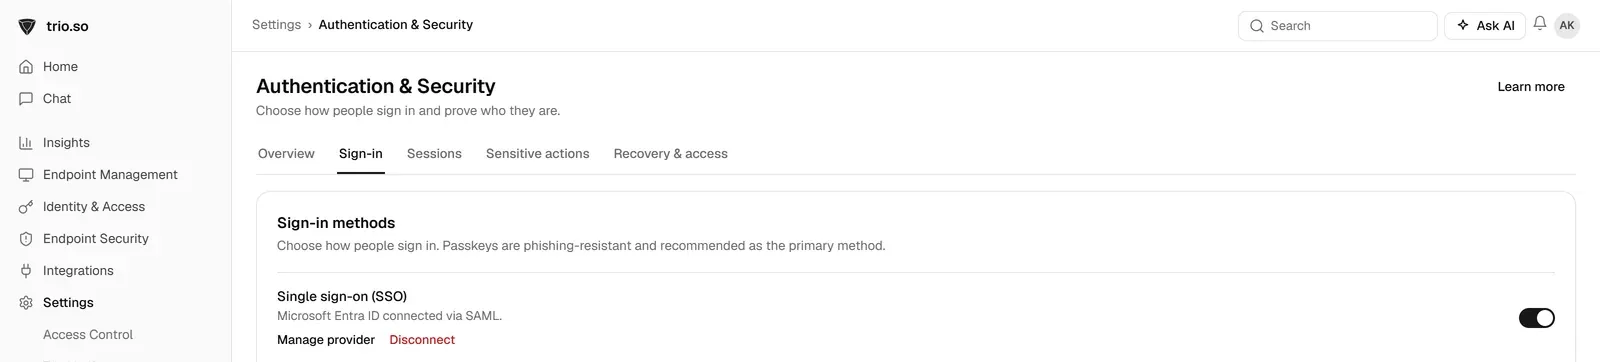
Die Anmeldung an der trio.so-Konsole lässt sich mit Authenticator-Apps, E-Mail-Codes, Sicherheitsschlüsseln oder Passkeys schützen, und per SAML Single Sign-on läuft sie über Ihren Identitätsanbieter. Auf den Firmengeräten, die OTP-Codes empfangen, setzt trio.so Bildschirmsperre und Verschlüsselung durch.
Weiterführend: Zwei-Faktor-Authentifizierung auf dem Mac und das Least-Privilege-Modell.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Bildschirmsperre und Verschlüsselung durch. Die Konsole schützen Sie mit Passkeys, Sicherheitsschlüsseln oder Authenticator-Apps.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was FIDO2 ist, wie WebAuthn und CTAP zusammenspielen, worin es sich von Passkeys unterscheidet und wie Sie es im Unternehmen einführen.
Was Multi-Faktor-Authentifizierung ist, wie sicher SMS, Apps, Passkeys und Sicherheitsschlüssel sind und wie Sie MFA im Unternehmen einführen.
Bei MFA-Fatigue bombardieren Angreifer Nutzer mit Push-Anfragen, bis jemand bestätigt. Wie die Angriffe ablaufen und welche sieben Maßnahmen schützen.
Was Passkeys sind, wie die Anmeldung ohne Passwort funktioniert, wie sicher sie sind und wie Sie Passkeys einrichten und im Unternehmen einführen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden