


Explained
Was ist ein OTP? Einmalpasswörter einfach erklärt
OTP bedeutet Einmalpasswort: Was der Code ist, wie TOTP und SMS-Codes funktionieren, wie sicher sie sind und wann Passkeys die bessere Wahl sind.
Was Passkeys sind, wie die Anmeldung ohne Passwort funktioniert, wie sicher sie sind und wie Sie Passkeys einrichten und im Unternehmen einführen.

Content-Autorin, trio.so
Passkeys sind digitale Anmeldeschlüssel, die das Passwort ersetzen: Statt ein Passwort einzutippen, bestätigen Sie die Anmeldung auf Ihrem Gerät mit Fingerabdruck, Gesichtserkennung oder PIN. Technisch arbeitet ein Passkey mit einem Schlüsselpaar nach dem FIDO2-Standard. Der private Schlüssel bleibt auf Ihrem Gerät oder in Ihrem Passwortmanager, der Dienst speichert nur den öffentlichen. Weil ein Passkey fest an die echte Domain des Dienstes gebunden ist, funktioniert er auf einer gefälschten Anmeldeseite nicht, und bei einem Datenleck beim Anbieter gibt es kein Passwort zu stehlen. Das BSI empfiehlt Passkeys als Alternative zum Passwort.
Wenn Sie Passkeys privat einrichten wollen, helfen Ihnen die ersten Abschnitte; wenn Sie sie im Unternehmen einführen, finden Sie weiter unten den Ablauf und die typischen Stolpersteine.
Beim Einrichten erzeugt Ihr Gerät für genau diesen Dienst ein Schlüsselpaar. Den öffentlichen Schlüssel erhält der Dienst. Der private Schlüssel verlässt den geschützten Speicher des Geräts oder des Passwortmanagers nicht im Klartext.
Bei der Anmeldung läuft Folgendes ab:
Zwei Faktoren stecken damit in einem Schritt: der Besitz des Geräts und Ihre Biometrie oder PIN. Der Standard dahinter heißt FIDO2 und besteht aus WebAuthn für den Browser und CTAP für externe Geräte. Mehr dazu steht in unserem Beitrag zur FIDO2-Authentifizierung.
| Verfahren | Schutz vor Phishing | Bei einem Datenleck des Anbieters | Aufwand für Nutzer |
|---|---|---|---|
| Passwort | Keiner | Passwort oder Hash kann abfließen | Merken oder im Manager speichern |
| Passwort und SMS-Code | Gering, Codes lassen sich abfangen oder erfragen | Passwort kann abfließen | Code abtippen |
| Passwort und Authenticator-App | Gering bis mittel, Echtzeit-Phishing bleibt möglich | Passwort kann abfließen | Code abtippen |
| Passkey | Hoch, an die Domain gebunden | Nur der öffentliche Schlüssel liegt beim Anbieter | Fingerabdruck, Gesicht oder PIN |
Wer noch mit Einmalcodes arbeitet, findet die Unterschiede im Beitrag Was ist ein OTP?
Es gibt zwei Arten, und die Wahl entscheidet über Komfort und Kontrolle:
Die US-Richtlinie NIST SP 800-63B-4 ordnet synchronisierte Passkeys der Stufe AAL2 zu und gerätegebundene, hardwaregestützte Passkeys der höchsten Stufe AAL3. Für die meisten Mitarbeitenden reichen synchronisierte Passkeys aus. Für Administratoren sind gerätegebundene die bessere Wahl.
Der Ablauf ist bei fast allen Diensten gleich:
iPhones ab iOS 16, Macs ab macOS 13, Android ab Version 9 sowie Windows 10 und 11 mit Windows Hello unterstützen Passkeys. Auf einem fremden Rechner können Sie sich anmelden, indem Sie dort den QR-Code mit dem Telefon scannen. Telefon und Rechner müssen dabei per Bluetooth in der Nähe sein, was das Abfangen aus der Ferne erschwert.
Gegen die häufigsten Angriffe ja. Gestohlene und abgefischte Passwörter sind einer der wichtigsten Wege in Unternehmensnetze, und genau diese Angriffe laufen bei Passkeys ins Leere. Es gibt kein Geheimnis, das jemand eintippen, weitergeben oder wiederverwenden könnte.
Grenzen gibt es trotzdem:
Identitätsanbieter wie Microsoft Entra ID, Okta und Google Workspace unterstützen Passkeys. Für die Einführung hat sich diese Reihenfolge bewährt:
Für gemeinsam genutzte Konten und Altanwendungen ohne FIDO2 brauchen Sie meist noch länger einen Passwortmanager. Die Anwendung bekommt dort weiter ein Passwort, den Tresor öffnen Sie mit dem Passkey.
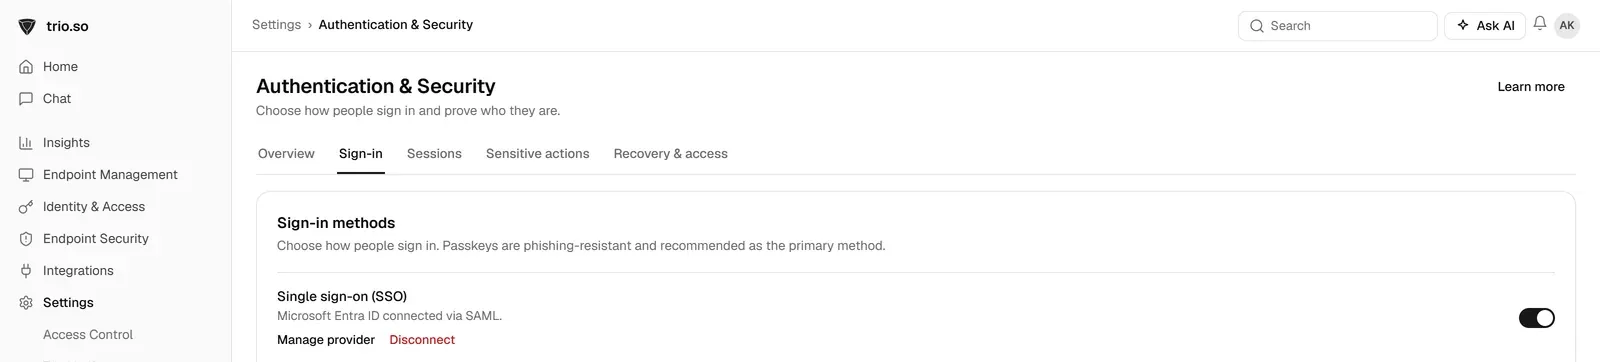
Ein Passkey ist nur so gut geschützt wie das Gerät, auf dem er liegt. trio.so setzt Code- und Bildschirmsperren sowie Verschlüsselung auf Firmengeräten durch und zeigt den Status pro Gerät. Die Anmeldung an der trio.so-Konsole selbst lässt sich mit Passkeys, Sicherheitsschlüsseln, Authenticator-Apps oder per SAML Single Sign-on absichern.
Weiterführend: Zwei-Faktor-Authentifizierung auf dem Mac, das Least-Privilege-Modell und Zero-Trust-Architektur.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Bildschirmsperre und Verschlüsselung auf Firmengeräten durch und zeigt den Status pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
OTP bedeutet Einmalpasswort: Was der Code ist, wie TOTP und SMS-Codes funktionieren, wie sicher sie sind und wann Passkeys die bessere Wahl sind.
Was FIDO2 ist, wie WebAuthn und CTAP zusammenspielen, worin es sich von Passkeys unterscheidet und wie Sie es im Unternehmen einführen.
Was Multi-Faktor-Authentifizierung ist, wie sicher SMS, Apps, Passkeys und Sicherheitsschlüssel sind und wie Sie MFA im Unternehmen einführen.
Bei MFA-Fatigue bombardieren Angreifer Nutzer mit Push-Anfragen, bis jemand bestätigt. Wie die Angriffe ablaufen und welche sieben Maßnahmen schützen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden