


Explained
Policy Enforcement Point (PEP): was er ist und wie er in Zero Trust funktioniert
Was ein Policy Enforcement Point (PEP) ist, wie er mit PDP, PIP und PAP zusammenspielt, wo er in Zero Trust nach NIST sitzt und welche Arten es gibt.
Was ZTNA ist, wie es sich vom VPN unterscheidet, welche Bauarten es gibt und wie Sie Zero Trust Network Access auch auf mobilen Geräten einführen.


Content-Autorin, trio.so
ZTNA (Zero Trust Network Access) gibt Nutzern Zugriff auf genau die Anwendungen, die sie brauchen, und auf nichts anderes. Vor jeder Verbindung prüft der Dienst Identität, Gerät und Kontext. Die Anwendungen selbst bleiben aus dem Internet unsichtbar. Das unterscheidet ZTNA vom klassischen VPN, das nach der Anmeldung meist ein ganzes Netz öffnet und einem Angreifer mit gestohlenen Zugangsdaten viel Bewegungsfreiheit lässt. Für Unternehmen mit Homeoffice, externen Dienstleistern und Cloud-Anwendungen ist ZTNA deshalb die häufigste Ablösung für das VPN.
Wenn Sie VPN und ZTNA gegeneinander abwägen, finden Sie den Vergleich direkt unten; die Abschnitte danach behandeln die Bauarten, die Einführung und die Anbindung mobiler Geräte.
ZTNA setzt den Grundsatz aus der Zero-Trust-Architektur für den Fernzugriff um: Kein Nutzer und kein Gerät gilt als vertrauenswürdig, nur weil es im richtigen Netz ist. Die US-Richtlinie NIST SP 800-207 beschreibt dafür zwei Rollen: Ein Entscheidungspunkt prüft jede Anfrage gegen die Regeln, und ein Policy Enforcement Point setzt das Ergebnis durch.
Der Ablauf sieht in der Regel so aus:
| VPN | ZTNA | |
|---|---|---|
| Zugriff | Meist auf ein ganzes Netz oder Teilnetz | Auf einzelne Anwendungen |
| Sichtbarkeit | Das Gateway ist aus dem Internet erreichbar | Anwendungen bleiben verborgen, Verbindungen gehen vom Connector aus |
| Prüfung | Meist einmal bei der Anmeldung | Je Anwendung und oft fortlaufend |
| Nach einem Einbruch | Seitliche Bewegung im Netz möglich | Begrenzt auf die freigegebenen Anwendungen |
| Leistung | Verkehr läuft oft über die Zentrale | Oft direkter Weg zur Anwendung |
| Externe Partner | Client und Netzfreigaben nötig | Einfacher, teils ohne Client im Browser |
| Altanwendungen | Funktioniert mit fast allem | Bei manchen Protokollen aufwendiger |
VPN-Gateways sind seit Jahren ein beliebtes Einfallstor, weil sie aus dem Internet erreichbar sind und Lücken darin schnell ausgenutzt werden. Das ist einer der wichtigsten Gründe für den Wechsel. Auf die Schnelle verschwindet das VPN trotzdem selten: Viele Unternehmen behalten es eine Weile für Sonderfälle.
ZTNA ist außerdem ein Baustein von SASE. Die Einordnung neben CASB steht unter ZTNA, SASE und CASB.
Telefone und Tablets stellen eigene Fragen. Auf Firmengeräten lässt sich der ZTNA-Client über die Geräteverwaltung verteilen und vorkonfigurieren. Auf privaten Geräten ist der Spielraum kleiner: Unter Android bleibt der Client im Arbeitsprofil und betrifft nur Arbeits-Apps, auf iPhones hilft ein VPN pro App für verwaltete Apps. Klären Sie außerdem, was die Prüfung des Geräts auf einem Privatgerät überhaupt erheben darf und was Sie den Mitarbeitenden dazu mitteilen.
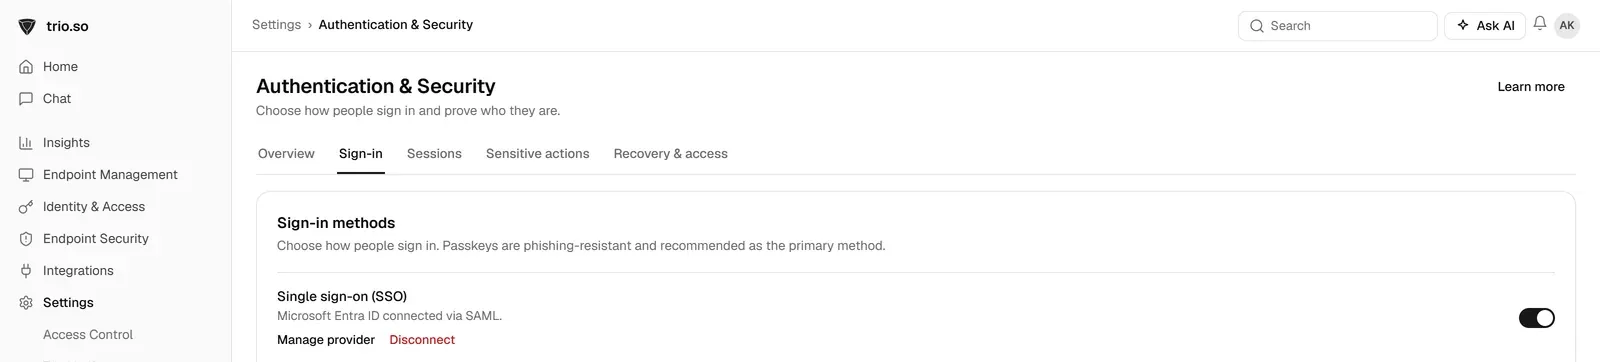
trio.so ist kein ZTNA-Dienst. Es kümmert sich um die Geräte, die über ZTNA zugreifen: Die Konsole registriert Firmengeräte und private Geräte, setzt Verschlüsselung und Bildschirmsperre durch, spielt Updates ein und verteilt Apps wie den ZTNA-Client. An der Konsole selbst melden Sie sich per SAML Single Sign-on an, und Benutzer kommen per SCIM aus Microsoft Entra ID.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so registriert Firmen- und Privatgeräte, setzt Verschlüsselung durch und verteilt Apps wie Ihren ZTNA-Client aus einer Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was ein Policy Enforcement Point (PEP) ist, wie er mit PDP, PIP und PAP zusammenspielt, wo er in Zero Trust nach NIST sitzt und welche Arten es gibt.

Was ZTNA, CASB und SASE leisten, wie sie zusammenhängen und welches Modell Sie wirklich brauchen, mit Vergleichstabelle und Entscheidungshilfe.
Was eine Zero-Trust-Architektur ist, welche Grundsätze und Bausteine dazugehören und wie Sie Zero Trust in Ihrem Unternehmen schrittweise einführen.
BitLocker vs. VeraCrypt: Was passt für Unternehmen? Sicherheit, Verwaltung, Leistung und Kosten im Vergleich, plus kurze VeraCrypt-Anleitung.

USB sperren unter Windows, Mac und Linux: USB-Speicher per Gruppenrichtlinie, Registrierung, MDM oder USBGuard blockieren, Tastatur und Maus bleiben.
Die acht häufigsten Probleme im Endpoint Management, von vielen Plattformen über späte Updates bis zu Nachweisen, und was jeweils dagegen hilft.
Wie MDM Datenabfluss von Mobilgeräten verhindert: mit Verschlüsselung, kontrolliertem Zugriff und laufender Überwachung.

Was Defense in Depth bedeutet: die fünf Sicherheitsschichten, administrative, technische und physische Kontrollen und eine Reihenfolge für kleine IT-Teams.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden