


Explained
Defense in Depth: 5 Sicherheitsschichten und ihre Umsetzung
Was Defense in Depth bedeutet: die fünf Sicherheitsschichten, administrative, technische und physische Kontrollen und eine Reihenfolge für kleine IT-Teams.
Die acht häufigsten Probleme im Endpoint Management, von vielen Plattformen über späte Updates bis zu Nachweisen, und was jeweils dagegen hilft.

Content-Autorin, trio.so
Die größten Herausforderungen im Endpoint Management sind die Vielfalt der Geräte und Betriebssysteme, fehlender Überblick über den Bestand, verspätete Updates, uneinheitliche Richtlinien, private Geräte im Firmennetz, das Ein- und Austreten von Mitarbeitenden, Geräte außerhalb des Büros und der Nachweis gegenüber Prüfern. Dazu kommt, dass viele IT-Teams klein sind und mehrere Werkzeuge parallel pflegen. Gelöst werden die meisten Probleme mit einem vollständigen Inventar, automatischer Registrierung neuer Geräte, festen Richtlinien je Gerätegruppe und einem Patch-Prozess mit klaren Fristen.
Unten finden Sie die acht häufigsten Probleme, woran Sie sie erkennen und was dagegen hilft.
| Herausforderung | Woran Sie sie erkennen | Was hilft |
|---|---|---|
| Viele Plattformen | Für Windows, Mac und Smartphones gibt es je ein eigenes Werkzeug | Eine Konsole für alle Betriebssysteme |
| Fehlender Überblick | Niemand weiß genau, wie viele Geräte im Einsatz sind | Automatisches Inventar mit Besitzer und Seriennummer |
| Verspätete Updates | Bekannte Schwachstellen bleiben wochenlang offen | Patch-Prozess mit Fristen nach Schweregrad |
| Uneinheitliche Richtlinien | Jedes Gerät ist ein wenig anders eingerichtet | Richtlinien je Gerätegruppe, Status pro Gerät |
| Private Geräte | Mitarbeitende lesen Firmenmails auf dem eigenen Handy | Ein getrennter Arbeitsbereich für Firmendaten |
| Ein- und Austritte | Neue Laptops werden von Hand eingerichtet, Konten bleiben offen | Automatische Registrierung, feste Austrittsliste |
| Verteiltes Arbeiten | Geräte sind selten im Büro und schwer zu erreichen | Verwaltung über das Internet, Fernzugriff |
| Nachweise | Vor jedem Audit werden Screenshots gesammelt | Berichte und Nachweise aus dem Werkzeug |
In vielen Unternehmen laufen Windows-PCs, Macs, iPhones, Android-Geräte und einzelne Linux-Rechner nebeneinander. Oft verwaltet jedes System sein eigenes Werkzeug, und die IT gleicht Listen von Hand ab. Je mehr Konsolen, desto mehr Lücken. Prüfen Sie, welche Plattformen Sie wirklich haben, und wählen Sie ein Werkzeug, das alle abdeckt. Jedes zusätzliche Werkzeug bringt eine weitere Liste, die jemand abgleichen muss.
Was die IT nicht kennt, kann sie nicht schützen. Typisch sind Laptops, die nach einem Austritt in einer Schublade liegen, oder Testgeräte, die nie registriert wurden. Ein gutes Inventar entsteht automatisch beim Registrieren und zeigt für jedes Gerät Besitzer, Seriennummer, Betriebssystem, Verschlüsselung und installierte Apps. Gleichen Sie es mindestens einmal im Quartal mit der Einkaufsliste ab.
Viele Angriffe nutzen Schwachstellen, für die es längst ein Update gibt. Es hakt meist auf dem Weg dahin: Neustarts werden verschoben, Drittanbieter-Apps vergessen, und niemand sieht, welche Geräte hinterherhängen. Legen Sie Fristen nach Schweregrad fest, etwa wenige Tage für aktiv ausgenutzte Lücken, und behandeln Sie Browser, PDF-Programme und andere Drittanbieter-Software wie das Betriebssystem. Mehr dazu im Beitrag zum Schwachstellenmanagement.
Ein Gerät ist verschlüsselt, das nächste nicht, und beim dritten ist die Firewall aus. Solche Unterschiede entstehen, wenn Geräte von Hand eingerichtet werden. Fassen Sie Geräte in Gruppen zusammen, weisen Sie jeder Gruppe feste Richtlinien zu und prüfen Sie für jedes Gerät, ob jede Richtlinie angekommen ist. Ein Gerät mit fehlgeschlagener Richtlinie ist ein Arbeitsauftrag, kein Detail.
Private Smartphones sind praktisch, aber die IT darf dort nicht alles sehen und alles löschen. Bewährt hat sich ein getrennter Arbeitsbereich: Auf Android das Arbeitsprofil, auf iPhone und iPad die Registrierung mit einem verwalteten Apple Account. Die IT verwaltet nur Firmen-Apps und Firmendaten, private Fotos und Nachrichten bleiben privat. In Betrieben mit Betriebsrat gehört die Geräteverwaltung in der Regel in eine Betriebsvereinbarung.
Ein neuer Laptop, der zwei Stunden Einrichtung braucht, kostet Zeit am ersten Arbeitstag. Mit automatischer Registrierung, etwa Windows Autopilot, Apple Business oder Android Enterprise, richtet sich das Gerät beim ersten Start selbst ein. Beim Austritt gilt eine feste Liste: Konten sperren, Gerät zurücknehmen, Firmendaten entfernen, Lizenzen freigeben.
Laptops im Homeoffice hängen nicht mehr im Firmennetz und sehen den alten Updateserver selten. Die Verwaltung muss deshalb über das Internet laufen. Für Störungen hilft ein Fernzugriff, mit dem die IT sich auf das Gerät schaltet, ohne dass jemand ins Büro kommen muss.
NIS2, Versicherer und Kunden fragen zunehmend nach Belegen: Sind alle Geräte verschlüsselt, wie schnell werden Updates eingespielt? Wenn die Antwort jedes Mal eine Sammlung von Screenshots ist, fehlt ein Werkzeug, das diese Nachweise selbst liefert. Hilfreich ist der Beitrag zur IT-Compliance.
| Kennzahl | Wie Sie sie messen | Ziel |
|---|---|---|
| Registrierte Geräte | Geräte in der Verwaltung geteilt durch Geräte laut Einkauf | Nahe 100 % |
| Verschlüsselte Geräte | Anteil der Laptops und Smartphones mit aktiver Verschlüsselung | 100 %, Ausnahmen dokumentiert |
| Patchzeit | Tage von der Veröffentlichung bis zur Installation kritischer Updates | Wenige Tage für aktiv ausgenutzte Lücken |
| Fehlgeschlagene Richtlinien | Geräte mit mindestens einer nicht angewendeten Richtlinie | Sinkend, jede Abweichung mit Ticket |
| Einrichtungszeit | Minuten vom Auspacken bis zum arbeitsfähigen Gerät | Unter einer Stunde, ohne IT vor Ort |
Messen Sie diese Werte einmal im Monat und zeigen Sie sie der Geschäftsleitung. Zahlen machen sichtbar, wo es hakt, und begründen Budget für Werkzeuge oder Personal besser als Einzelfälle.
Ein Handelsunternehmen hat 90 Windows-Laptops, 15 Macs in Marketing und Design, 110 Firmen-Smartphones und einige private Handys mit Firmenmail. Die IT besteht aus zwei Personen. Bei der ersten Bestandsaufnahme fallen elf Laptops auf, die in keiner Liste stehen, und ein Viertel der Smartphones hat seit Monaten kein Update erhalten. Die beiden fangen mit dem Inventar an, setzen Verschlüsselung durch und führen eine wöchentliche Prüfung der offenen Lücken ein. Neue Laptops richten sich danach über Windows Autopilot selbst ein, und für die privaten Handys gibt es ein Arbeitsprofil. Nach drei Monaten sind alle Geräte erfasst, und die Zeit für die Einrichtung eines neuen Laptops ist von einem halben Tag auf wenige Minuten Arbeit für die IT gesunken.
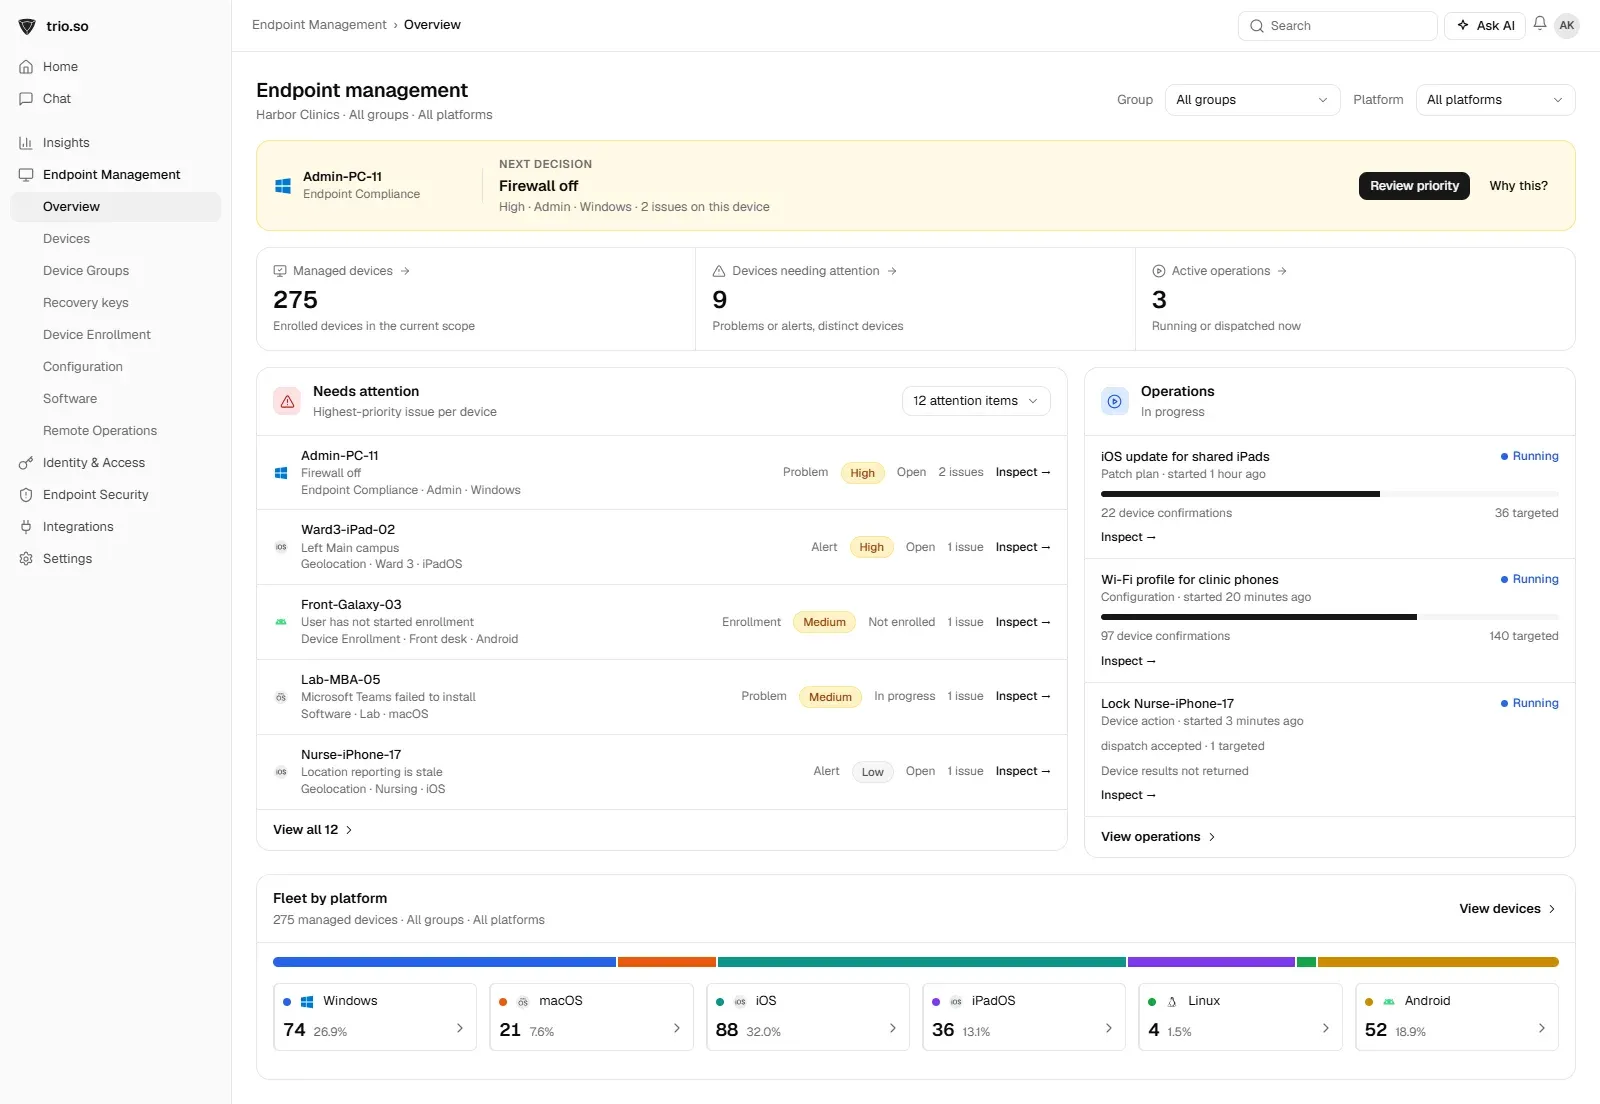
trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Das Inventar zeigt für jedes Gerät Besitzer, Seriennummer, Verschlüsselung und installierte Apps, und für jede Richtlinie sehen Sie, ob sie angewendet wurde, fehlgeschlagen ist oder noch aussteht. Neue Geräte registrieren sich über Windows Autopilot, Apple Business oder Android Enterprise. Schwachstellen erscheinen mit CVSS, EPSS und CISA-KEV-Status, und Fernzugriff mit Remote Desktop und Terminal ist in jedem Tarif enthalten.
Weiterführend: Mobile Device Management, IT-Asset-Management und Sicherheit der IT-Infrastruktur.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android mit Inventar, Richtlinien und Patch-Übersicht. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Defense in Depth bedeutet: die fünf Sicherheitsschichten, administrative, technische und physische Kontrollen und eine Reihenfolge für kleine IT-Teams.
Was Pharming ist, wie Angreifer DNS, Router und hosts-Datei manipulieren, woran Sie den Angriff erkennen und welche 7 Maßnahmen schützen.
Fünf Best Practices, mit denen Sie Ihr Unternehmen vor Angriffen durch Remotecodeausführung (RCE) schützen.
Was IT-Infrastruktur-Sicherheit umfasst, welche Schichten Sie schützen, vom Netzwerk über Endgeräte bis zur Cloud, die Bedrohungen und eine Checkliste.

Was Gartners CARTA-Ansatz bedeutet, wie er sich von Zero Trust unterscheidet, was er im Alltag leistet und wie Sie ihn schrittweise umsetzen.
Wie DNS Cache Poisoning funktioniert, welche Formen von DNS-Spoofing es gibt und wie DNSSEC, gepflegte Resolver und verschlüsseltes DNS dagegen helfen.
Was Data Security Posture Management ist, wie DSPM sensible Daten findet und bewertet, wie es sich von CSPM und DLP abgrenzt und worauf Sie achten sollten.
Threat Actors erklärt: Cyberkriminelle, staatliche Akteure, Hacktivisten, Innentäter und Gelegenheitstäter, mit Beispielen, Methoden und Schutzmaßnahmen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden