


Explained
DNS Cache Poisoning: So funktioniert DNS-Spoofing und so schützen Sie sich
Wie DNS Cache Poisoning funktioniert, welche Formen von DNS-Spoofing es gibt und wie DNSSEC, gepflegte Resolver und verschlüsseltes DNS dagegen helfen.
Was Gartners CARTA-Ansatz bedeutet, wie er sich von Zero Trust unterscheidet, was er im Alltag leistet und wie Sie ihn schrittweise umsetzen.


Content-Autorin, trio.so
Continuous Adaptive Risk and Trust Assessment (CARTA) ist ein strategischer Ansatz des Analystenhauses Gartner: Statt Nutzer und Geräte einmal beim Anmelden zu prüfen und ihnen danach zu vertrauen, bewertet ein Unternehmen Risiko und Vertrauen während der gesamten Sitzung laufend neu und passt die Zugriffsrechte an. Ändert sich etwas, etwa ein ungewöhnlicher Standort, ein veraltetes Gerät oder ein auffälliges Verhalten, fordert das System eine zusätzliche Anmeldung, schränkt den Zugriff ein oder beendet ihn. CARTA lässt sich nicht als Produkt kaufen; es ist eine Denkweise, die sich auf bestehende Werkzeuge stützt. Es baut auf Gartners Adaptive Security Architecture auf und ist mit Zero Trust eng verwandt.
Wenn Sie nur wissen wollen, was hinter der Abkürzung steckt, reichen die ersten Abschnitte; wenn Sie den Ansatz umsetzen wollen, folgt weiter unten eine realistische Reihenfolge.
Klassische Sicherheit arbeitet mit einmaligen Toren: Wer das richtige Passwort kennt, kommt hinein und bleibt drin. Das passt schlecht zu einer Welt, in der Zugangsdaten gestohlen werden und Sitzungen tagelang offen bleiben. CARTA ersetzt dieses Ja oder Nein durch eine laufende Einschätzung. Die Grundfrage lautet: Reicht das Vertrauen in diesem Moment für das, was diese Person gerade tun möchte, noch aus?
Die Bestandteile des Namens beschreiben den Ansatz:
Ein Beispiel: Eine Mitarbeiterin meldet sich morgens vom Firmenlaptop mit Mehrfaktor-Anmeldung an und öffnet die Kundendatenbank. Alles passt, der Zugriff läuft. Am Nachmittag will dieselbe Sitzung plötzlich 20.000 Datensätze exportieren, während das Gerät seit einer Stunde einen offenen Virenalarm hat. Ein System nach dem CARTA-Gedanken bemerkt die Abweichung und reagiert abgestuft:
| Lage | Mögliche Reaktion |
|---|---|
| Alles wie gewohnt | Zugriff läuft ohne Unterbrechung |
| Leichte Abweichung, etwa ein neuer Standort | Erneute Anmeldung anfordern |
| Höheres Risiko, etwa ein veraltetes Gerät | Nur Lesezugriff, kein Herunterladen |
| Hohes Risiko, etwa ein Massenexport und ein Alarm auf dem Gerät | Sitzung beenden und das Sicherheitsteam informieren |
Dafür braucht es Signale aus mehreren Quellen: den Identitätsanbieter, den Zustand des Geräts, die Netzwerkdaten, das Verhalten in der Anwendung und Hinweise aus der Bedrohungsanalyse.
Gartner fasst den Ansatz in mehreren strategischen Vorgaben zusammen. Die wichtigsten Gedanken lassen sich so zusammenfassen:
Die beiden Begriffe werden oft gemeinsam genannt. Zero Trust geht davon aus, dass kein Nutzer und kein Gerät allein wegen seines Standorts im Netz vertrauenswürdig ist, und prüft jeden Zugriff. CARTA betont stärker, dass die Prüfung nach dem Zugriff weitergeht und die Reaktion abgestuft ausfällt.
| Zero Trust | CARTA | |
|---|---|---|
| Ausgangspunkt | Nichts wird vorab vertraut | Vertrauen und Risiko werden laufend abgewogen |
| Schwerpunkt | Zugriffskontrolle je Anwendung | Bewertung während der gesamten Sitzung |
| Herkunft | Forrester, später NIST SP 800-207 | Gartner |
| Typische Bausteine | ZTNA, Mehrfaktor-Anmeldung, Segmentierung | Dieselben, ergänzt um Verhaltensanalyse und automatische Reaktion |
In der Praxis schließen sie sich nicht aus. Viele Unternehmen setzen zuerst Zero-Trust-Bausteine um und ergänzen dann laufende Prüfungen, und die Grenzen sind bei vielen Anbietern fließend.
Das spricht für den Ansatz:
Das sollten Sie einplanen:
Für Unternehmen unter NIS2 passt das gut: § 30 Abs. 2 Nr. 10 BSIG nennt Lösungen zur Multi-Faktor-Authentifizierung "oder kontinuierlichen Authentifizierung", und Nr. 6 verlangt, die Wirksamkeit der Maßnahmen zu bewerten. Das ist eine Orientierung und keine Rechtsberatung.
Den vollen Ansatz setzen vor allem größere Unternehmen mit Sicherheitsteam um. Für den Mittelstand ist der Gedanke trotzdem nützlich: Mehrfaktor-Anmeldung, Regeln für nicht verwaltete Geräte und kurze Sitzungsdauern bei sensiblen Anwendungen bringen einen großen Teil des Nutzens, ohne dass Sie eine eigene Analyseplattform betreiben müssen.
| Quelle | Beispiele für Signale | Was es aussagt |
|---|---|---|
| Identität | Anmeldeverfahren, Rolle, Anmeldeversuche, bekannte gestohlene Zugangsdaten | Ist das wirklich diese Person? |
| Gerät | Verwaltet oder nicht, verschlüsselt, Patchstand, offene Warnungen | Ist das Gerät in einem guten Zustand? |
| Standort und Netz | Land, IP-Adresse, unmögliche Reisen zwischen zwei Anmeldungen | Passt der Ort zum Gewohnten? |
| Verhalten | Uhrzeit, Datenmengen, ungewohnte Anwendungen | Weicht es vom Normalen ab? |
| Anwendung und Daten | Wie sensibel ist das Ziel, was soll geschehen? | Wie hoch ist der mögliche Schaden? |
| Bedrohungslage | Bekannte Angriffswellen, schädliche Adressen | Wie wahrscheinlich ist ein Angriff gerade? |
Kein Signal reicht für sich. Ein neuer Standort kann eine Dienstreise sein. Erst zusammen mit einem unbekannten Gerät und einem Massenexport wird daraus ein starker Hinweis.
Schreiben Sie Regeln so, dass sie jemand erklären kann. Eine Sperre, die sich niemand erklären kann, führt zu Beschwerden und am Ende zu Ausnahmen, die den Schutz wieder aufheben.
Gartner entwickelte den Ansatz aus seiner Adaptive Security Architecture weiter, die vorbeugen, erkennen, reagieren und vorhersagen als fortlaufenden Kreislauf beschreibt. CARTA erweitert diese Idee um Vertrauen: Bewertet wird dann auch, ob einer Person, einem Gerät oder einem Dienst weiterhin vertraut werden kann. Gartner beschreibt dafür mehrere strategische Vorgaben. Den vollständigen Wortlaut finden Sie in den kostenpflichtigen Berichten des Analystenhauses, und viele Anbieter zitieren daraus nur Teile. Wenn ein Anbieter "CARTA-konform" verspricht, fragen Sie deshalb nach, welche Signale das Produkt konkret auswertet und wie es reagiert. Eine anerkannte Zertifizierung dafür gibt es nicht.
Die Zahl der Fehlalarme ist wichtig: Wer zu oft unterbrochen wird, sucht sich Umwege. Beginnen Sie deshalb lieber im Beobachtungsmodus, in dem Regeln nur protokollieren, und schalten Sie sie erst scharf, wenn die Ergebnisse stimmen.
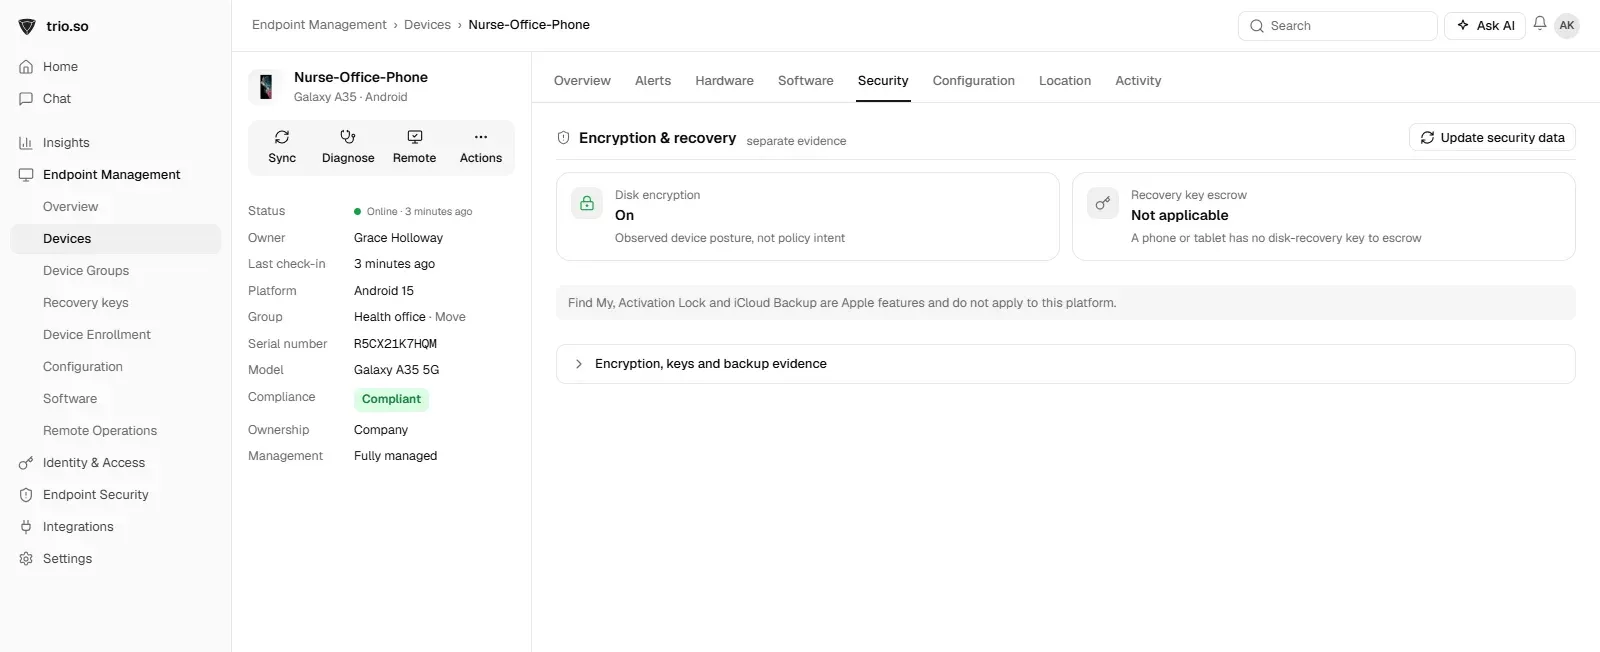
Laufendes Vertrauen setzt voraus, dass Sie den Zustand der Geräte kennen. trio.so zeigt den Verschlüsselungsstatus jedes Geräts, setzt Richtlinien für Updates und Bildschirmsperren durch und zeigt fehlende Patches mit ihrem CVE-Schweregrad. trio.so ist keine Plattform für Risikobewertung.
Weiterführend: Defense in Depth, SASE und Identitätsmanagement.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt Verschlüsselung und offene Schwachstellen pro Gerät und setzt Richtlinien für Updates und Bildschirmsperren durch.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Wie DNS Cache Poisoning funktioniert, welche Formen von DNS-Spoofing es gibt und wie DNSSEC, gepflegte Resolver und verschlüsseltes DNS dagegen helfen.
Was Data Security Posture Management ist, wie DSPM sensible Daten findet und bewertet, wie es sich von CSPM und DLP abgrenzt und worauf Sie achten sollten.
Threat Actors erklärt: Cyberkriminelle, staatliche Akteure, Hacktivisten, Innentäter und Gelegenheitstäter, mit Beispielen, Methoden und Schutzmaßnahmen.
Shoulder Surfing ist das Ausspähen von Passwörtern und Daten über die Schulter. Beispiele, Risiken und wie Sie sich mit Technik und Regeln schützen.
Wie LDAP Injection funktioniert: Filter-Syntax, Beispiele für Login-Umgehung und blinde Injection, Maskierung nach RFC 4515 und Code für den Schutz.
Was ein Brute-Force-Angriff ist, welche Arten es gibt, wie Sie ihn in Protokollen erkennen und welche Maßnahmen schützen, mit Werten für die Kontosperrung.
Was Credential Stuffing ist, wie Angreifer gestohlene Passwörter automatisiert ausprobieren, woran Sie Angriffe erkennen und welche 8 Maßnahmen helfen.
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden