


Explained
Credential Stuffing: Was dahintersteckt und wie Sie Angriffe verhindern
Was Credential Stuffing ist, wie Angreifer gestohlene Passwörter automatisiert ausprobieren, woran Sie Angriffe erkennen und welche 8 Maßnahmen helfen.
Was ein Brute-Force-Angriff ist, welche Arten es gibt, wie Sie ihn in Protokollen erkennen und welche Maßnahmen schützen, mit Werten für die Kontosperrung.

Content-Autorin, trio.so
Bei einem Brute-Force-Angriff probieren Angreifer automatisch so lange Passwörter oder Schlüssel aus, bis eines passt. Moderne Werkzeuge schaffen online tausende Versuche pro Minute und offline, gegen gestohlene Passwort-Hashes, Milliarden pro Sekunde. Schützen können Sie sich mit Multi-Faktor-Anmeldung, langen Passwörtern, einer sinnvollen Kontosperrung und indem Sie Anmeldedienste nicht offen ins Internet stellen.
Unten stehen die Arten von Brute-Force-Angriffen, Anzeichen in den Protokollen und die Schutzmaßnahmen mit konkreten Werten.
| Art | Vorgehen | Wirksamster Schutz |
|---|---|---|
| Einfacher Brute Force | Alle Kombinationen durchprobieren | Lange Passwörter, Kontosperrung |
| Wörterbuchangriff | Häufige Passwörter und Wörter aus Listen | Liste verbotener Passwörter, Passphrasen |
| Hybrider Angriff | Wörter plus Zahlen und Zeichen, etwa „Sommer2026!“ | Zufällige Passwörter aus dem Passwortmanager |
| Password Spraying | Ein häufiges Passwort gegen viele Konten | Multi-Faktor-Anmeldung, Erkennung über viele Konten |
| Credential Stuffing | Zugangsdaten aus fremden Datenlecks | Eigene Passwörter je Dienst, Multi-Faktor-Anmeldung |
| Offline-Angriff | Gestohlene Hashes auf eigener Hardware knacken | Starke Hash-Verfahren, lange Passwörter |
Password Spraying ist besonders tückisch, weil es Kontosperrungen umgeht: Bei drei Versuchen pro Konto und Stunde greift keine Sperre, über tausend Konten findet sich trotzdem fast immer ein „Passwort123“. Wie Credential Stuffing funktioniert und wie Sie es abwehren, steht im Beitrag Credential Stuffing verhindern.
Brute Force ist eine der ältesten Angriffsarten und trotzdem erfolgreich, weil drei Dinge zusammenkommen: Menschen wählen vorhersehbare Passwörter, viele Dienste hängen ohne zweiten Faktor im Internet, und Angreifer haben billige Rechenleistung und riesige Listen mit Zugangsdaten aus früheren Datenlecks. Ein Angriff kostet sie fast nichts. Er lohnt sich schon, wenn einer von zehntausend Versuchen klappt.
Brute Force hinterlässt deutliche Spuren in den Protokollen. Unter Windows sind diese Ereignisse im Sicherheitsprotokoll wichtig:
Auf Linux-Servern zeigen /var/log/auth.log oder das Journal fehlgeschlagene SSH-Anmeldungen. Achten Sie auf viele Fehlversuche von einer Adresse, auf Versuche gegen Konten, die es nicht gibt, und auf erfolgreiche Anmeldungen direkt nach einer Reihe von Fehlschlägen.
Die wirksamste einzelne Maßnahme. Selbst wenn ein Angreifer das Passwort errät, fehlt ihm der zweite Faktor. Am stärksten sind Passkeys und Sicherheitsschlüssel nach FIDO2, weil sie sich nicht abfangen und nicht auf falschen Seiten eingeben lassen. Mehr dazu unter Multi-Faktor-Authentifizierung.
Länge schlägt Komplexität. Ein Passwort aus vier zufälligen Wörtern ist für Brute Force deutlich härter als „P@ssw0rt1“. Das BSI und das NIST empfehlen inzwischen lange Passwörter ohne erzwungenen regelmäßigen Wechsel. Wechseln Sie ein Passwort, wenn es kompromittiert sein könnte. Prüfen Sie neue Passwörter gegen Listen bekannter und geleakter Passwörter.
Eine Sperre nach wenigen Fehlversuchen bremst Angreifer, lässt sich aber auch missbrauchen, um Konten absichtlich zu sperren. Windows 11 sperrt seit Version 22H2 ab Werk nach 10 Fehlversuchen für 10 Minuten. Diese Werte sind ein guter Ausgangspunkt:
| Einstellung | Empfehlung |
|---|---|
| Kontosperrungsschwelle | 10 ungültige Anmeldeversuche |
| Kontosperrdauer | 10 bis 15 Minuten |
| Zurücksetzen des Zählers nach | 10 bis 15 Minuten |
Unter Windows finden Sie die Werte in den Gruppenrichtlinien unter Computerkonfiguration > Windows-Einstellungen > Sicherheitseinstellungen > Kontorichtlinien > Kontosperrungsrichtlinien.
RDP gehört nicht direkt ins Internet. Nutzen Sie ein VPN oder ein Gateway mit Multi-Faktor-Anmeldung. SSH stellen Sie auf Schlüssel um und schalten die Passwortanmeldung ab:
# /etc/ssh/sshd_config
PasswordAuthentication no
PermitRootLogin no
MaxAuthTries 3
Werkzeuge wie fail2ban sperren Adressen nach mehreren Fehlversuchen automatisch.
Begrenzen Sie Anmeldeversuche pro Adresse und Konto, verlängern Sie die Wartezeit nach jedem Fehlversuch und setzen Sie bei verdächtigem Verhalten eine Bot-Prüfung ein. Fehlermeldungen sollten nicht verraten, ob der Benutzername existiert.
Ältere Mail-Protokolle wie POP und IMAP mit einfacher Anmeldung umgehen die Multi-Faktor-Anmeldung. Schalten Sie sie ab, wo sie niemand braucht.
Wenn die Protokolle zeigen, dass ein Konto erfolgreich übernommen wurde, zählt die Reihenfolge:
Offline, also gegen gestohlene Hashes, hängt die Zeit vom Hash-Verfahren und der Hardware ab. Schnelle, veraltete Verfahren wie MD5 oder NTLM lassen sich mit Grafikkarten in Milliarden Versuchen pro Sekunde angreifen. Langsame Verfahren wie bcrypt oder Argon2 sind um viele Größenordnungen aufwendiger.
| Passwort | Widerstand gegen Brute Force |
|---|---|
| 8 Zeichen, nur Kleinbuchstaben | Fällt offline sofort |
| 8 Zeichen, gemischt mit Sonderzeichen | Fällt bei schnellen Hashes in Stunden bis Tagen |
| 12 zufällige Zeichen, gemischt | Praktisch sicher |
| Vier zufällige Wörter | Praktisch sicher und leichter zu merken |
Ein Passwort, das schon in einem Datenleck aufgetaucht ist, hilft unabhängig von seiner Länge nicht, weil es in den Listen der Angreifer steht.
Das lohnendste Ziel für einen Brute-Force-Angriff ist ein Konto, das viele Geräte steuert. Ein Administratorkonto der Geräteverwaltung kann Software auf jeden Rechner bringen oder Geräte löschen.
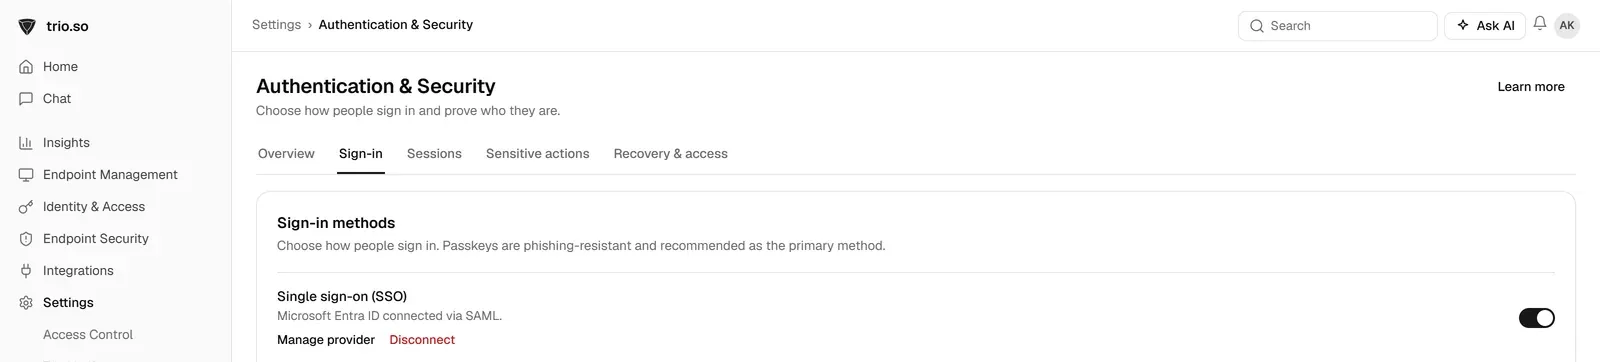
trio.so schützt die Anmeldung an der Konsole mit Multi-Faktor-Anmeldung, unterstützt Passkeys und Sicherheitsschlüssel und bindet Ihren Identitätsanbieter per SAML SSO an. Auf den verwalteten Geräten erzwingt es die Verschlüsselung und zeigt offene Schwachstellen, über die Angreifer sonst eindringen könnten.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so schützt Konsolenkonten mit Multi-Faktor-Anmeldung, Passkeys und SAML SSO. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Credential Stuffing ist, wie Angreifer gestohlene Passwörter automatisiert ausprobieren, woran Sie Angriffe erkennen und welche 8 Maßnahmen helfen.
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
Was Cloud Security Posture Management leistet, welche Fehlkonfigurationen es findet, wie es sich von CWPP und CNAPP abgrenzt und wie Sie damit starten.
Die schlimmsten Computerviren aller Zeiten, welchen Schaden sie angerichtet haben und wie Sie Ihre Systeme schützen.
What is endpoint security? Read this blog to learn everything you need to know about securing your business’ endpoints.
Was Schwachstellenmanagement ist, wie Sie Lücken mit CVSS, EPSS und KEV priorisieren, welche Fristen sinnvoll sind und was NIS2 verlangt.
Erfahren Sie, wie Mobile Threat Defense (MTD) Geräte vor Cyber-Bedrohungen schützt
Was eine Cyberversicherung abdeckt, was sie kostet, welche Sicherheitsmaßnahmen Versicherer verlangen und wann sie im Schadenfall nicht zahlt.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden