


Explained
Data Security Posture Management (DSPM) einfach erklärt
Was Data Security Posture Management ist, wie DSPM sensible Daten findet und bewertet, wie es sich von CSPM und DLP abgrenzt und worauf Sie achten sollten.
Wie DNS Cache Poisoning funktioniert, welche Formen von DNS-Spoofing es gibt und wie DNSSEC, gepflegte Resolver und verschlüsseltes DNS dagegen helfen.

Content-Autorin, trio.so
Bei DNS Cache Poisoning schleust ein Angreifer gefälschte Antworten in den Zwischenspeicher eines DNS-Servers. Fragt danach jemand nach der Adresse von „bank.de“, bekommt er die IP-Adresse des Angreifers und landet auf einer gefälschten Seite, ohne dass in der Adresszeile etwas auffällt. Die Methode gehört zum DNS-Spoofing, dem Oberbegriff für alle Angriffe, die DNS-Antworten fälschen. Schutz bieten DNSSEC, gepflegte DNS-Server und verschlüsselte DNS-Verbindungen auf den Geräten.
Unten steht, wie DNS-Auflösung und Zwischenspeicher funktionieren, wie der Angriff abläuft und was Sie auf Servern und Geräten dagegen tun.
Das Domain Name System übersetzt Namen wie www.beispiel.de in IP-Adressen. Ein Gerät fragt dafür einen DNS-Resolver, meist den des Routers, des Unternehmens oder des Internetanbieters. Der Resolver fragt sich, falls nötig, durch die Hierarchie: Root-Server, dann die Server für „.de“, dann die Server von beispiel.de. Die Antwort speichert er für eine festgelegte Zeit (TTL) in seinem Cache. Alle weiteren Anfragen nach demselben Namen beantwortet er aus dem Speicher, schneller und ohne neue Rückfrage.
Genau dieser Speicher ist das Ziel. Wer dort eine falsche Antwort unterbringt, leitet alle Nutzer dieses Resolvers um, bis die Speicherzeit abläuft.
2008 zeigte der Sicherheitsforscher Dan Kaminsky, dass sich dieser Wettlauf viel leichter gewinnen lässt als gedacht, weil Angreifer beliebig viele Versuche hintereinander starten können. Die Hersteller reagierten mit zufälligen Quellports, die das Raten deutlich erschweren. 2020 beschrieben Forscher mit SAD DNS einen Weg, auch diesen Schutz über einen Seitenkanal zu umgehen. Das Thema ist also nicht erledigt.
| Angriff | Wo die Fälschung passiert |
|---|---|
| DNS Cache Poisoning | Im Zwischenspeicher eines Resolvers |
| Manipulierte Hosts-Datei | Lokal auf dem Gerät, meist durch Schadsoftware |
| Gekaperter Router | Der Router verteilt einen DNS-Server des Angreifers |
| Man-in-the-Middle im WLAN | Ein Angreifer im selben Netz beantwortet DNS-Anfragen selbst |
| Übernommenes Domain-Konto | Die echten DNS-Einträge werden beim Registrar geändert |
HTTPS begrenzt den Schaden: Ein Angreifer hat in der Regel kein gültiges Zertifikat für die echte Domain, und der Browser warnt. Viele Nutzer klicken solche Warnungen aber weg, und unverschlüsselte Verbindungen sind ungeschützt.
Wenn eine Seite seltsam aussieht oder der Browser vor dem Zertifikat warnt, vergleichen Sie die Antwort Ihres Resolvers mit der eines anderen. Weichen die IP-Adressen deutlich voneinander ab und gehört die Adresse nicht zum bekannten Anbieter, ist Vorsicht angebracht:
# Antwort des eingestellten Resolvers
nslookup www.beispiel.de

# Antwort eines anderen öffentlichen Resolvers zum Vergleich
nslookup www.beispiel.de 9.9.9.9
Unterschiedliche Adressen sind bei großen Diensten mit vielen Rechenzentren normal. Auffällig ist eine Adresse, die zu einem fremden Netz gehört. Leeren Sie in diesem Fall den Cache, melden Sie den Fall der IT und geben Sie auf der Seite keine Zugangsdaten ein.
Wer einen Verdacht hat oder nach einer Änderung alte Einträge loswerden will, leert den lokalen DNS-Cache:
# Windows (Eingabeaufforderung als Administrator)
ipconfig /flushdns

# macOS (Terminal)
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponderEin Vertriebsmitarbeiter verbindet seinen Laptop im Hotel mit dem Gäste-WLAN. Ein Angreifer im selben Netz hat einen eigenen Zugangspunkt mit gleichem Namen aufgestellt und beantwortet DNS-Anfragen selbst. Ruft der Mitarbeiter die Anmeldeseite des Firmenportals auf, landet er auf einer Kopie. Der Browser warnt vor dem Zertifikat, doch der Mitarbeiter klickt die Warnung weg und gibt sein Passwort ein. Mit verschlüsseltem DNS zu einem festgelegten Resolver wäre die Anfrage gar nicht beim Angreifer angekommen.
Laptops und Smartphones sind oft in fremden Netzen unterwegs: im Zug, im Hotel, im Café. Dort kann niemand garantieren, dass der verteilte DNS-Server ehrlich ist. Eine zentral vorgegebene Einstellung für verschlüsseltes DNS schützt die Geräte unabhängig vom Netz.
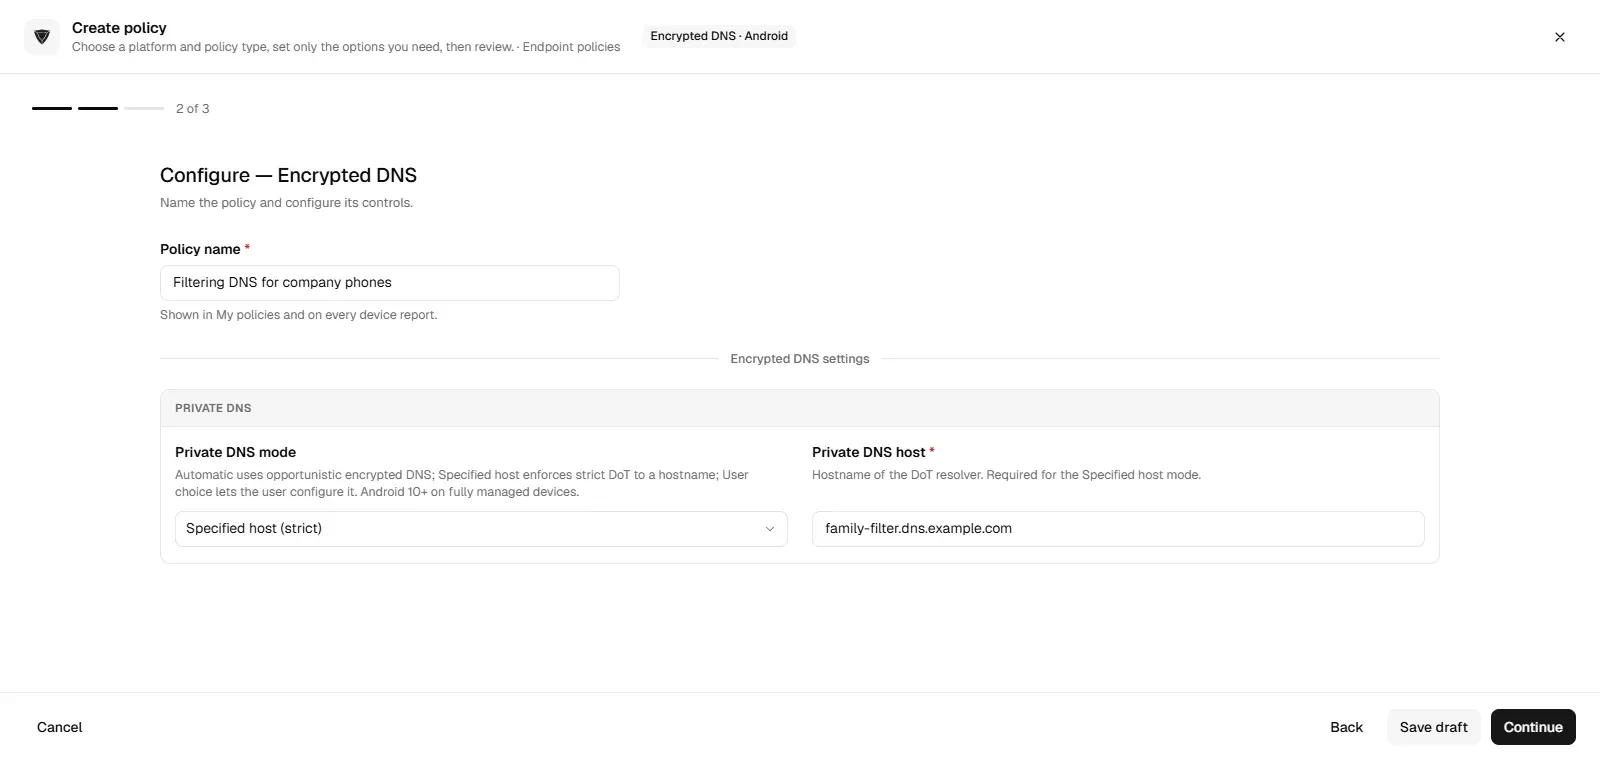
Mit trio.so geben Sie per Richtlinie verschlüsseltes DNS auf Apple-Geräten und Android vor, unter Android über privates DNS. So nutzen Firmengeräte Ihren gewählten Resolver auch in fremden Netzen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so legt per Richtlinie verschlüsseltes DNS auf Apple-Geräten und Android fest, damit Geräte auch in fremden Netzen Ihren Resolver nutzen. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Data Security Posture Management ist, wie DSPM sensible Daten findet und bewertet, wie es sich von CSPM und DLP abgrenzt und worauf Sie achten sollten.
Threat Actors erklärt: Cyberkriminelle, staatliche Akteure, Hacktivisten, Innentäter und Gelegenheitstäter, mit Beispielen, Methoden und Schutzmaßnahmen.
Shoulder Surfing ist das Ausspähen von Passwörtern und Daten über die Schulter. Beispiele, Risiken und wie Sie sich mit Technik und Regeln schützen.
Wie LDAP Injection funktioniert: Filter-Syntax, Beispiele für Login-Umgehung und blinde Injection, Maskierung nach RFC 4515 und Code für den Schutz.
Was ein Brute-Force-Angriff ist, welche Arten es gibt, wie Sie ihn in Protokollen erkennen und welche Maßnahmen schützen, mit Werten für die Kontosperrung.
Was Credential Stuffing ist, wie Angreifer gestohlene Passwörter automatisiert ausprobieren, woran Sie Angriffe erkennen und welche 8 Maßnahmen helfen.
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
Was Cloud Security Posture Management leistet, welche Fehlkonfigurationen es findet, wie es sich von CWPP und CNAPP abgrenzt und wie Sie damit starten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden