


Explained
Server-Sicherheit: Best Practices und Checkliste zum Server härten
Server-Sicherheit und Checkliste zum Server härten für Windows Server und Linux: Patches, Zugriff, Firewall, Verschlüsselung, Protokolle, Sicherungen.
Was DNSSEC ist, wie die Vertrauenskette funktioniert, welche Vor- und Nachteile es hat, was der DENIC-Ausfall 2026 zeigt und wie Sie es aktivieren.

Content-Autorin, trio.so
DNSSEC (Domain Name System Security Extensions) ist eine Erweiterung des DNS, die Antworten digital signiert, sodass ein Resolver prüfen kann, ob ein DNS-Eintrag wirklich vom Inhaber der Domain stammt und unterwegs nicht verändert wurde. Das schützt vor gefälschten Antworten, etwa durch Cache Poisoning, die Nutzer sonst unbemerkt auf eine falsche Website lenken könnten. DNSSEC verschlüsselt nichts: Wer mitliest, sieht weiterhin, welche Namen abgefragt werden. Dafür gibt es DNS over TLS und DNS over HTTPS. Aktivieren lässt es sich meist mit wenigen Klicks beim DNS-Anbieter, danach muss der DS-Eintrag beim Registrar stehen.
Wenn Sie für eine Domain entscheiden müssen, ob sich DNSSEC lohnt, helfen die Abschnitte zu Vor- und Nachteilen; die Befehle und die Stolperfallen weiter unten sind für die Einrichtung.
DNS übersetzt Namen wie trio.so in IP-Adressen. Das ursprüngliche Protokoll enthält keine Möglichkeit zu prüfen, ob eine Antwort echt ist. Einem Angreifer, dem es gelingt, eine gefälschte Antwort in den Zwischenspeicher eines Resolvers zu bringen, kann damit alle Nutzer dieses Resolvers umleiten. Seit Dan Kaminsky 2008 zeigte, wie praktikabel das ist, wurde DNSSEC vorangetrieben. Die DNS-Root-Zone ist seit 2010 signiert, die Zone .de seit 2011.
Jede Zone signiert ihre Einträge mit einem privaten Schlüssel, und die Signatur wird als eigener Eintrag mitgeliefert. Dabei sind diese Eintragstypen wichtig:
| Eintrag | Aufgabe |
|---|---|
| RRSIG | Die Signatur zu einer Gruppe von Einträgen |
| DNSKEY | Die öffentlichen Schlüssel der Zone, meist ein Zone Signing Key und ein Key Signing Key |
| DS | Ein Hashwert des Schlüssels, der in der übergeordneten Zone steht |
| NSEC oder NSEC3 | Der signierte Beleg, dass ein Name nicht existiert |
Über den DS-Eintrag entsteht eine Vertrauenskette: Die Root-Zone bestätigt .de, .de bestätigt beispiel.de, und beispiel.de signiert seine Einträge. Ein validierender Resolver geht diese Kette von seinem fest hinterlegten Root-Schlüssel aus durch. Stimmt etwas nicht, antwortet er mit einem Fehler (SERVFAIL), und die Domain ist für seine Nutzer nicht erreichbar. Das ist so gewollt, zeigt aber auch das größte Risiko.
Wie ernst das Betriebsrisiko ist, zeigte der 5. Mai 2026: Ein routinemäßiger Schlüsselwechsel bei DENIC erzeugte fehlerhafte Signaturen für .de. Laut DENIC war der Zugang rund drei Stunden eingeschränkt, und weil die NSEC3-Belege als ungültig galten, waren auch .de-Domains ohne eigenes DNSSEC betroffen. Einige große Resolver setzten die Validierung für .de zeitweise aus. Solche Fehler sprechen für automatisierte Schlüsselwechsel und Überwachung.
Die Prüfung findet in der Regel beim Resolver statt. Große öffentliche Resolver wie Google Public DNS, Cloudflare 1.1.1.1 und Quad9 validieren DNSSEC. Ob der Resolver Ihres Providers oder Ihres Firmennetzes das tut, lässt sich mit einer Testdomain prüfen. Auf dem Weg vom Resolver zum Gerät schützt DNSSEC die Antwort nicht, dafür ist verschlüsseltes DNS zuständig.
| DNSSEC | DNS over TLS (DoT) | DNS over HTTPS (DoH) | |
|---|---|---|---|
| Schützt vor | Gefälschten DNS-Daten | Mitlesen und Ändern auf dem Weg zum Resolver | Mitlesen und Ändern auf dem Weg zum Resolver |
| Verschlüsselt | Nein | Ja | Ja |
| Wirkt zwischen | Zone des Inhabers und validierendem Resolver | Gerät und Resolver | Gerät und Resolver |
| Wer richtet es ein | Inhaber der Domain | Nutzer oder IT | Nutzer, Browser oder IT |
Die meisten Zonen arbeiten mit zwei Schlüsseln. Der Zone Signing Key (ZSK) signiert die Einträge und kann häufiger gewechselt werden. Der Key Signing Key (KSK) signiert nur die Schlüssel, und sein Hash steht als DS-Eintrag in der übergeordneten Zone, weshalb ein Wechsel dort mitgezogen werden muss. Schwierig ist das Timing: Alte Daten liegen noch in den Zwischenspeichern, also müssen alter und neuer Schlüssel eine Zeit lang gemeinsam veröffentlicht werden. Verfahren wie CDS und CDNSKEY erlauben es Registries, DS-Einträge automatisch zu aktualisieren, sofern Registry und Anbieter das unterstützen.
dig beispiel.de A +dnssec
dig beispiel.de DS +short
delv beispiel.de A
Im Ergebnis von dig über einen validierenden Resolver zeigt das Flag ad, dass die Antwort geprüft wurde. delv meldet "fully validated".
Wer auf Windows Server eigene Zonen betreibt, kann sie im DNS-Manager signieren (Zone, DNSSEC, Zone signieren) und muss die Schlüsselwechsel einplanen.
dig +cd aber korrekt, liegt das Problem bei DNSSEC.Für Banken, Behörden und Domains mit E-Mail-Absicherung über DANE meist ja. Für eine Domain, deren DNS ein großer Anbieter mit automatischem Schlüsselwechsel betreibt, ist der Aufwand gering und das Risiko überschaubar. Wenn Sie eigene Nameserver betreiben, planen Sie Zeit für Überwachung und Abläufe ein. Vor dem Mitlesen von Abfragen schützt erst verschlüsseltes DNS, und bei der Frage, was Ihr Resolver preisgibt, hilft der englische Beitrag zu DNS Cache Snooping (englisch).
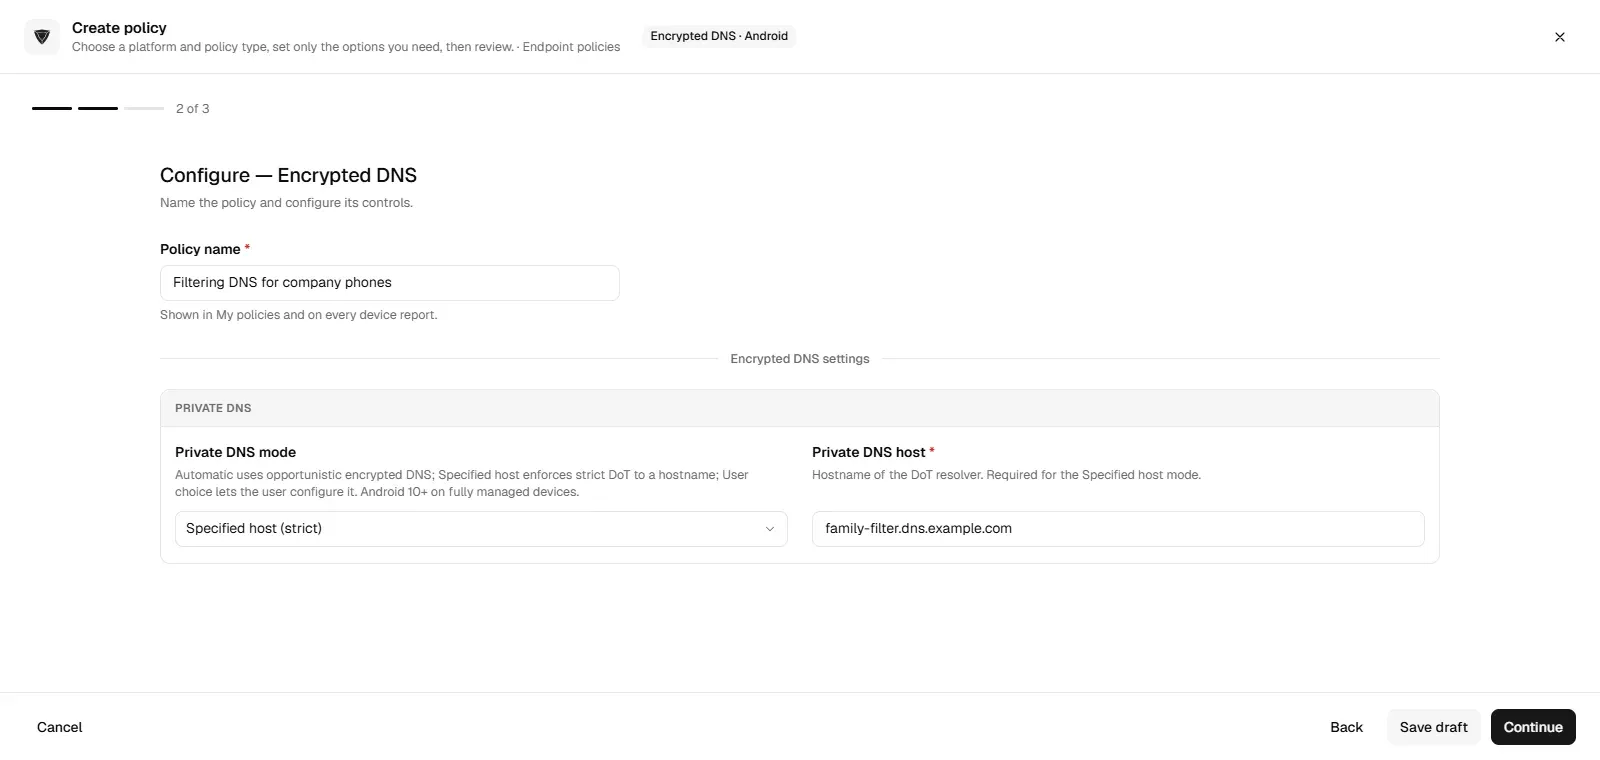
DNSSEC prüft die Echtheit, verschlüsselt aber nichts. Den Weg der DNS-Abfragen auf Firmengeräten schützen Sie mit verschlüsseltem DNS. trio.so setzt dafür eine Encrypted-DNS-Richtlinie auf verwalteten Geräten durch, darunter iPhones, iPads, Macs und vollständig verwaltete Android-Telefone mit dem privaten DNS-Modus.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt eine Encrypted-DNS-Richtlinie auf verwalteten Geräten durch, darunter iPhones, Macs und vollständig verwaltete Android-Telefone.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Server-Sicherheit und Checkliste zum Server härten für Windows Server und Linux: Patches, Zugriff, Firewall, Verschlüsselung, Protokolle, Sicherungen.
Log-Management bündelt Protokolle und macht Angriffe sichtbar. Zehn Regeln, Fristen nach DSGVO und GoBD und der Unterschied zum SIEM.
Was zum Server-Management gehört, welche Kennzahlen wie Verfügbarkeit und MTTR zählen, welche Werkzeuge helfen und wie ein Wochenplan aussieht.
NAS einrichten im Netzwerk: Festplatten und RAID wählen, feste IP-Adresse vergeben, Freigaben für Gruppen anlegen, Laufwerk verbinden und sichern.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden