


Explained
So verhindern Sie Angriffen mit Remotecodeausführung
Fünf Best Practices, mit denen Sie Ihr Unternehmen vor Angriffen durch Remotecodeausführung (RCE) schützen.
Was Pharming ist, wie Angreifer DNS, Router und hosts-Datei manipulieren, woran Sie den Angriff erkennen und welche 7 Maßnahmen schützen.

Content-Autorin, trio.so
Pharming ist ein Angriff, bei dem Nutzer auf eine gefälschte Website umgeleitet werden, obwohl sie die richtige Adresse eingegeben haben. Anders als beim Phishing braucht es keinen verdächtigen Link: Die Angreifer manipulieren die Namensauflösung, also den Schritt, in dem ein Domainname wie bank.de in eine IP-Adresse übersetzt wird. Das geschieht über eine veränderte hosts-Datei auf dem Gerät, einen gekaperten Router oder einen manipulierten DNS-Server. Schutz bieten verschlüsseltes DNS, abgesicherte Router, aktuelle Geräte, HTTPS mit gültigen Zertifikaten und Mehrfaktor-Anmeldung.
Wenn Sie Geräte und Netzwerke in Ihrem Unternehmen absichern, finden Sie unten, wie Pharming abläuft, woran Sie es erkennen und welche Maßnahmen wirken.
Bevor ein Browser eine Seite lädt, fragt er einen DNS-Server nach der IP-Adresse der Domain. Wer diese Antwort fälscht, schickt den Nutzer auf seinen eigenen Server. Die Adresszeile zeigt weiterhin die richtige Domain, und die gefälschte Seite sieht aus wie das Original. Gibt der Nutzer dort Zugangsdaten oder Kartendaten ein, landen sie bei den Angreifern.
Es gibt drei Ansatzpunkte:
| Ansatzpunkt | Was passiert | Wen es trifft |
|---|---|---|
| hosts-Datei auf dem Gerät | Schadsoftware trägt feste Zuordnungen ein, die vor jeder DNS-Abfrage gelten | Ein einzelnes Gerät |
| Router | Angreifer ändern den DNS-Server in den Router-Einstellungen, oft über ein Standardpasswort | Alle Geräte im Netz, etwa im Homeoffice |
| DNS-Server oder Domain | Cache-Vergiftung eines Resolvers oder Übernahme des Domainkontos beim Registrar | Alle Nutzer dieses Resolvers oder dieser Domain |
| Phishing | Pharming | |
|---|---|---|
| Auslöser | Link in E-Mail, SMS oder Chat | Manipulierte Namensauflösung |
| Rolle des Nutzers | Muss auf den Link klicken | Gibt die richtige Adresse ein |
| Adresszeile | Meist eine ähnliche, falsche Domain | Oft die richtige Domain |
| Reichweite | Jede Nachricht einzeln | Alle Nutzer eines Geräts, Netzes oder Resolvers |
| Wichtigster Schutz | Schulung, E-Mail-Filter | Geschütztes DNS, Router-Sicherheit, HTTPS |
Weil der Nutzer nichts falsch macht, hilft Schulung allein gegen Pharming kaum. Die Abwehr muss in der Technik liegen.
Mit DNS over HTTPS oder DNS over TLS fragt das Gerät einen festgelegten Resolver über eine verschlüsselte Verbindung an. Ein manipulierter Router im Homeoffice oder ein öffentliches WLAN kann die Antworten dann nicht mehr austauschen. Setzen Sie die Einstellung zentral, damit Nutzer sie nicht zurückändern können.
Nutzen Sie einen Resolver, der DNSSEC-Signaturen prüft und bekannte Schadsoftware-Domains blockiert. DNSSEC stellt sicher, dass eine Antwort wirklich vom Inhaber der Domain stammt. Mehr dazu im Beitrag zu den Vorteilen von DNSSEC.
Ändern Sie Standardpasswörter, schalten Sie die Fernverwaltung aus und halten Sie die Firmware aktuell. Das gilt im Büro und, so weit möglich, für die Router im Homeoffice. Ein Gerät mit fest gesetztem verschlüsseltem DNS ist vom Router allerdings weitgehend unabhängig.
Einträge in der hosts-Datei setzt meist Schadsoftware. Aktuelle Betriebssysteme, ein aktiver Virenschutz und eingeschränkte Adminrechte machen das deutlich schwerer.
Eine gefälschte Seite kann ohne gültiges Zertifikat keine fehlerfreie HTTPS-Verbindung aufbauen, der Browser warnt. Bringen Sie Mitarbeitenden bei, diese Warnung nie wegzuklicken. Für eigene Domains sorgt HSTS dafür, dass Browser nur verschlüsselt verbinden.
Sichern Sie das Konto beim Registrar mit Mehrfaktor-Anmeldung und aktivieren Sie die Registrar-Sperre, damit niemand die Nameserver Ihrer Domain unbemerkt ändert.
Selbst wenn Zugangsdaten auf einer gefälschten Seite landen, reicht das Passwort allein dann nicht. Phishing-resistente Verfahren wie Passkeys sind an die echte Domain gebunden und funktionieren auf einer gefälschten Seite gar nicht.
Eine Buchhalterin arbeitet von zu Hause. Ihr Router ist mehrere Jahre alt, die Fernverwaltung ist eingeschaltet, und das Passwort steht noch auf dem Aufkleber. Angreifer, die solche Router automatisiert suchen, tragen einen eigenen DNS-Server ein. Am nächsten Morgen ruft sie wie gewohnt das Onlinebanking der Firma auf. Die Adresse stimmt, die Seite sieht aus wie immer, nur der Browser zeigt einen kleinen Hinweis auf ein Zertifikatsproblem, den sie wegklickt. Sie gibt Zugangsdaten und TAN ein, und eine Überweisung geht an ein fremdes Konto.
Drei Maßnahmen hätten den Angriff gestoppt, jede für sich: verschlüsseltes DNS auf dem Firmenlaptop, das den Router umgeht, die Regel, Zertifikatswarnungen nie zu ignorieren, und ein Freigabeverfahren für Zahlungen, das an ein Gerät gebunden ist.
Bei dieser Form schleusen Angreifer gefälschte Antworten in den Zwischenspeicher eines DNS-Resolvers ein. Jeder, der diesen Resolver nutzt, erhält dann die falsche Adresse, bis der Eintrag abläuft. Bekannt wurde das Problem 2008 durch die Arbeit von Dan Kaminsky. Seitdem nutzen Resolver zufällige Quellports und Anfragekennungen, was solche Angriffe deutlich erschwert. Zuverlässig schützt erst DNSSEC, weil gefälschte Antworten ohne gültige Signatur verworfen werden. Ein Resolver, der DNSSEC prüft, ist deshalb wichtiger als jede Einstellung auf dem Gerät.
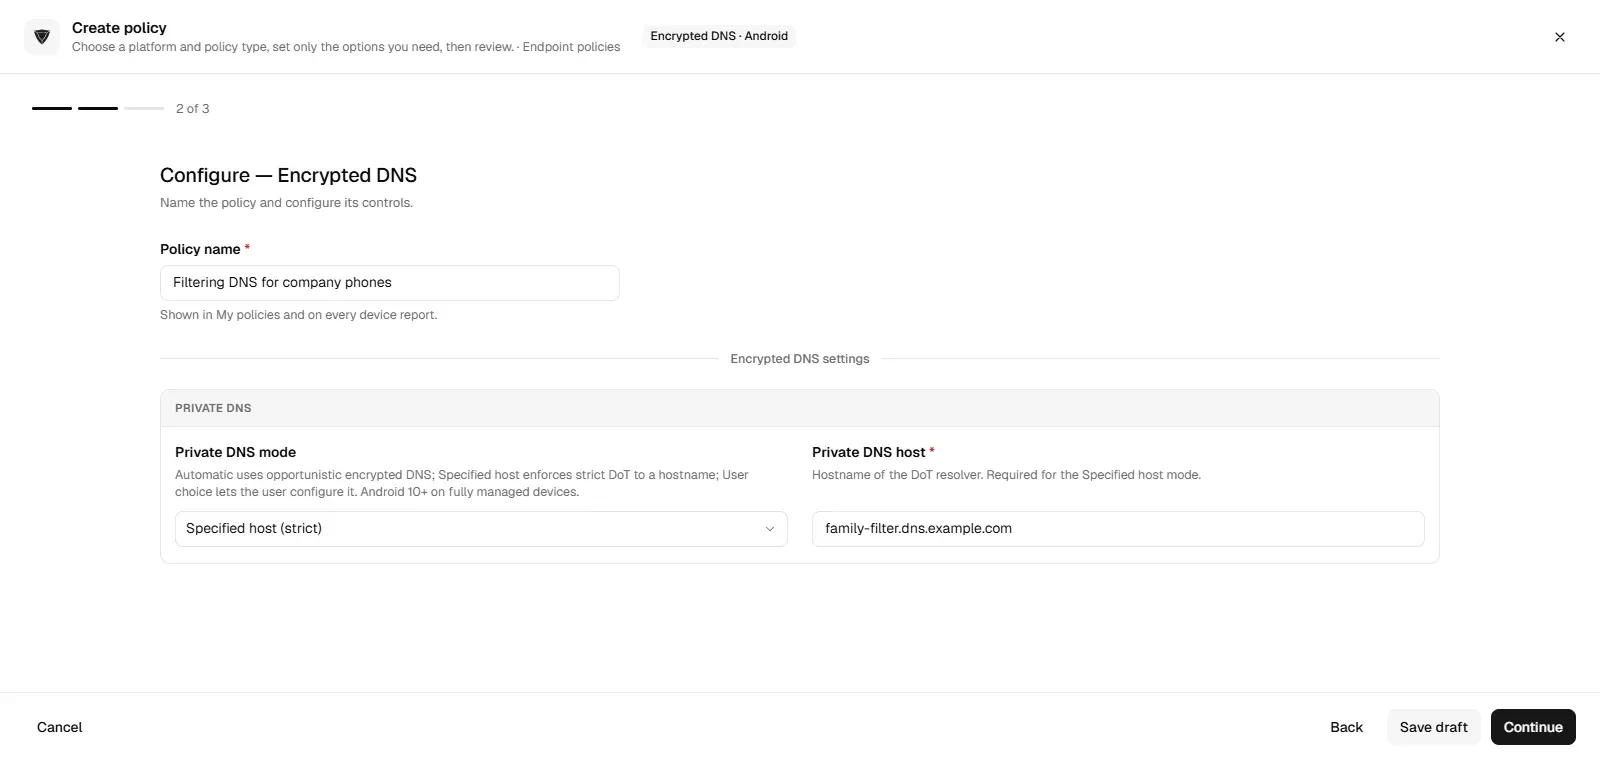
Verschlüsseltes DNS von Hand auf jedem Laptop und Telefon einzustellen, hält nicht lange, weil Nutzer es wieder ändern können. trio.so setzt Encrypted DNS auf verwalteten Geräten, auch den Modus für privates DNS auf vollständig verwalteten Android-Telefonen. So fragt jedes Firmengerät den Resolver an, den Sie festgelegt haben, im Büro, im Homeoffice und im Hotel-WLAN.
Weiterführend: DDoS-Angriffe verhindern, Defense in Depth und Credential Stuffing verhindern.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Encrypted DNS auf verwalteten Geräten, auch privates DNS auf Android, neben Windows, macOS, Linux und iOS/iPadOS. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Fünf Best Practices, mit denen Sie Ihr Unternehmen vor Angriffen durch Remotecodeausführung (RCE) schützen.
Was IT-Infrastruktur-Sicherheit umfasst, welche Schichten Sie schützen, vom Netzwerk über Endgeräte bis zur Cloud, die Bedrohungen und eine Checkliste.

Was Gartners CARTA-Ansatz bedeutet, wie er sich von Zero Trust unterscheidet, was er im Alltag leistet und wie Sie ihn schrittweise umsetzen.
Wie DNS Cache Poisoning funktioniert, welche Formen von DNS-Spoofing es gibt und wie DNSSEC, gepflegte Resolver und verschlüsseltes DNS dagegen helfen.
Was Data Security Posture Management ist, wie DSPM sensible Daten findet und bewertet, wie es sich von CSPM und DLP abgrenzt und worauf Sie achten sollten.
Threat Actors erklärt: Cyberkriminelle, staatliche Akteure, Hacktivisten, Innentäter und Gelegenheitstäter, mit Beispielen, Methoden und Schutzmaßnahmen.
Shoulder Surfing ist das Ausspähen von Passwörtern und Daten über die Schulter. Beispiele, Risiken und wie Sie sich mit Technik und Regeln schützen.
Wie LDAP Injection funktioniert: Filter-Syntax, Beispiele für Login-Umgehung und blinde Injection, Maskierung nach RFC 4515 und Code für den Schutz.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden