


Explained
7 überraschende Vor- und Nachteile von Password Manager
7 überraschende Vor- und Nachteile von Passwort-Managern – kompakt erklärt, ehrlich bewertet und leicht verständlich.
Was IT-Infrastruktur-Sicherheit umfasst, welche Schichten Sie schützen, vom Netzwerk über Endgeräte bis zur Cloud, die Bedrohungen und eine Checkliste.

Content-Autorin, trio.so
IT-Infrastruktur-Sicherheit ist der Schutz der Systeme, auf denen ein Unternehmen läuft, von Gebäuden und Netzwerken über Server, Endgeräte, Identitäten und Anwendungen bis zu Daten und Cloud-Diensten, vor Angriffen, Missbrauch und Ausfällen. In der Praxis sichern Sie jede dieser Schichten mit eigenen Maßnahmen ab: verschlossene Serverräume, segmentierte Netzwerke mit Firewalls, gepatchte und verschlüsselte Geräte, sichere Anmeldung mit Multi-Faktor-Authentifizierung, gehärtete Anwendungen, gesicherte und verschlüsselte Daten und gut konfigurierte Cloud-Konten. Kein einzelnes Produkt deckt alles ab. Die Aufgabe besteht darin, zu wissen, was Sie haben, die Schwachstellen in jeder Schicht zu finden und die riskantesten zuerst zu beheben.
Wenn Sie als IT-Leiter oder Inhaber herausfinden möchten, was Sie zuerst absichern sollten, geben Ihnen die Tabelle der Schichten und die Checkliste unten die Reihenfolge vor. Der Rest des Beitrags erklärt jede Schicht und wie Sie Ihre Risiken bewerten.
IT-Infrastruktur umfasst alle Technik, auf die ein Unternehmen angewiesen ist: Hardware, Software, Netzwerke, Daten und die Dienste in der Cloud. Die Infrastruktur-Sicherheit deckt all das gemeinsam ab. Sie reicht damit weiter als die Netzwerksicherheit, die nur die Verbindungen zwischen Systemen betrifft, und weiter als die Endgerätesicherheit, die nur die Geräte der Mitarbeiter betrifft.
Die Ziele sind die klassischen drei: Vertraulichkeit (nur die Richtigen sehen die Daten), Integrität (Daten und Systeme werden nicht ohne Erlaubnis verändert) und Verfügbarkeit (Systeme laufen, wenn sie gebraucht werden). Ein Ransomware-Angriff trifft alle drei auf einmal, deshalb sind die meisten Sicherheitspläne für die Infrastruktur um diese Bedrohung herum gebaut.
| Schicht | Wichtigste Bedrohungen | Wichtigste Maßnahmen |
|---|---|---|
| Physisch | Diebstahl, unbefugter Zutritt, Feuer, Stromausfall | Verschlossene Räume und Racks, Zutrittsprotokolle, Kameras, USV und Umgebungsüberwachung |
| Netzwerk | Eindringen, laterale Bewegung, Abhören, Denial of Service | Firewalls, Segmentierung, sicheres WLAN, VPN oder Zero-Trust-Zugang, Überwachung |
| Endgeräte | Schadsoftware, ungepatchte Schwachstellen, verlorene oder gestohlene Geräte | Patching, Verschlüsselung, Endpoint Protection, Standardbenutzerkonten, Geräteverwaltung |
| Identität und Zugriff | Phishing, gestohlene Passwörter, zu weit gefasste Berechtigungen | MFA, Single Sign-on, minimale Rechte, Zugriffsprüfungen, getrennte Admin-Konten |
| Anwendungen | Anfällige Software, Fehlkonfiguration, unsichere Integrationen | Updates, sichere Konfiguration, eine Liste freigegebener Software, Sicherheitstests |
| Daten | Diebstahl, Datenabfluss, Ransomware, versehentliches Löschen | Verschlüsselung, Backups mit einer Offline- oder unveränderlichen Kopie, Schutz vor Datenverlust, Klassifizierung |
| Cloud | Falsch konfigurierte Speicher und Konten, offengelegte Schlüssel | Sichere Konfigurationsvorgaben, MFA für Admin-Konten, Protokollierung, die Sicherheitswerkzeuge des Anbieters |
Server, Netzwerktechnik und Backups brauchen physischen Schutz: verschlossene Räume oder Racks, ein Protokoll darüber, wer hineingeht, und Schutz vor Stromausfall, Hitze und Wasser. Kleine Büros bewahren Netzwerktechnik oft in einem offenen Schrank auf. Ein Schloss und eine USV sind günstige Abhilfen. Auch Laptops und Smartphones gehören zur physischen Schicht, denn sie verlassen jeden Tag das Gebäude.
Die Netzwerksicherheit regelt, was mit wem sprechen darf. Die Grundlagen sind eine Firewall am Internetzugang, die nur den nötigen Verkehr durchlässt, eine Netzwerksegmentierung, damit Gäste, Mitarbeitergeräte, Server und Gebäudetechnik in getrennten Netzen liegen, und sicheres WLAN. Der Fernzugriff sollte über ein VPN oder einen Zero-Trust-Zugangsdienst mit MFA laufen, nie über Ports, die direkt ins Internet geöffnet sind. Wer die Firewall- und DNS-Protokolle überwacht, sieht ungewöhnlichen Verkehr früh. Siehe auch Wi-Fi authentication methods (englisch).
Laptops, Desktops, Smartphones und Tablets sind der Ort, an dem die meisten Angriffe beginnen: über einen Phishing-Link, einen schädlichen Download oder einen ungepatchten Browser. Endgerätesicherheit heißt: Betriebssysteme und Apps gepatcht halten, jedes Gerät verschlüsseln, Endpoint Protection einsetzen, Mitarbeiter als Standardbenutzer statt als Administratoren arbeiten lassen und ein verlorenes Gerät sperren oder löschen können. Wenn Sie USB-Speicher auf Geräten mit sensiblen Daten sperren, schließen Sie eine weitere häufige Lücke, siehe USB sperren.
Gestohlene Zugangsdaten sind einer der häufigsten Wege ins Netzwerk. Schalten Sie für jedes Konto die Multi-Faktor-Authentifizierung ein, angefangen bei E-Mail, Fernzugriff und Admin-Konten. Nutzen Sie Single Sign-on, damit es weniger Passwörter zu stehlen gibt, geben Sie jedem nur den Zugriff, den seine Aufgabe braucht, und prüfen Sie Adminrechte regelmäßig. Wie das geht, erklärt das Least-Privilege-Modell.
Jede Anwendung ist ein möglicher Zugang, vom Webserver bis zum PDF-Reader. Halten Sie Anwendungen aktuell, entfernen Sie Software, die niemand nutzt, konfigurieren Sie sie sicher (keine Standardpasswörter, keine unnötigen Funktionen) und führen Sie eine Liste freigegebener Software. Bei Anwendungen, die Sie selbst entwickeln, gehören Sicherheitstests in den Entwicklungsprozess.
Auf Daten haben es Angreifer meist abgesehen. Verschlüsseln Sie sie auf Geräten und bei der Übertragung, begrenzen Sie, wer sensible Daten erreicht, und sichern Sie sie nach der 3-2-1-Regel: drei Kopien auf zwei Arten von Speichermedien, eine davon außer Haus und möglichst offline oder unveränderlich, damit Ransomware sie nicht erreicht. Testen Sie auch die Wiederherstellung, denn ein erfolgreicher Sicherungslauf zeigt noch nicht, dass sie klappt.
In der Cloud sichert der Anbieter die zugrunde liegende Infrastruktur, und Sie sichern, wie Sie sie nutzen: Konten, Konfiguration und Daten. Die meisten Cloud-Vorfälle entstehen durch Fehlkonfiguration, etwa einen Speicher, der offen im Internet steht, oder versehentlich veröffentlichte Zugangsschlüssel. Schützen Sie Cloud-Admin-Konten mit MFA, folgen Sie den Sicherheitsvorgaben des Anbieters, schalten Sie die Protokollierung ein und prüfen Sie Konfigurationen regelmäßig.
Diese Checkliste folgt den Grundlagen aus den Cybersecurity Best Practices der CISA und ihren Cross-Sector Cybersecurity Performance Goals. Nutzen Sie sie, um die Lücken in Ihrer eigenen Umgebung zu finden:
Als Rahmen für diese Arbeit gliedert das NIST Cybersecurity Framework sie in sechs Funktionen: Govern, Identify, Protect, Detect, Respond und Recover. Tiefer in die Serverschicht geht unser Beitrag zu bewährten Vorgehensweisen für die Serversicherheit.
Kleine Teams brauchen selten all das als einzelne Produkte. Beginnen Sie mit den Maßnahmen, die die häufigsten Angriffe stoppen, also MFA, Patching, Verschlüsselung und Backups, und ergänzen Sie Werkzeuge, wenn die Umgebung wächst.
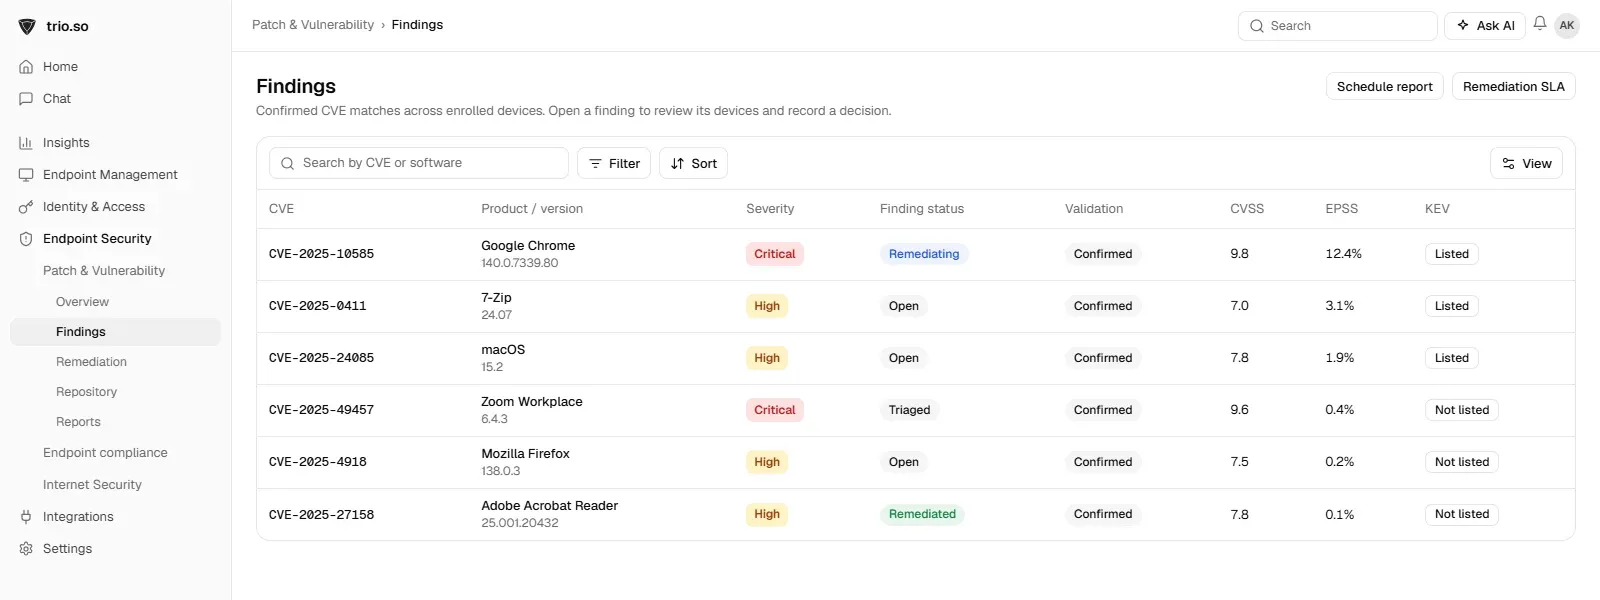
Die Endgeräteschicht ändert sich jeden Tag, weil jedes Gerät seine Updates braucht. trio.so findet fehlende Patches auf registrierten Geräten und zeigt jeden Befund mit seinem CVE-Schweregrad, seinen CVSS- und EPSS-Werten und der Angabe, ob er auf der KEV-Liste steht. Es patcht das Betriebssystem und Apps von Drittanbietern und zeigt, welche Geräte verschlüsselt sind. Mehr dazu unter Patch-Management.
IT-Infrastruktur-Sicherheit ist eine Reihe von Maßnahmen über die physische Schicht, das Netzwerk, die Endgeräte, Identitäten, Anwendungen, Daten und die Cloud hinweg. Beginnen Sie mit einem Inventar, bewerten Sie, wo die echten Risiken liegen, beheben Sie die Schwachstellen, die Angreifer tatsächlich ausnutzen, und prüfen Sie weiter. Die meisten Vorfälle beginnen mit einer einfachen Lücke, etwa einem fehlenden Patch, einem Passwort ohne MFA oder einem nie getesteten Backup, und diese Lücken schließen Sie zuerst.
Weiterlesen: Schwachstellenmanagement, Serversicherheit und Netzwerksegmentierung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so findet fehlende Patches mit CVE-Schweregrad auf jedem Gerät und patcht Betriebssystem und Apps von Drittanbietern aus einer Konsole.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
7 überraschende Vor- und Nachteile von Passwort-Managern – kompakt erklärt, ehrlich bewertet und leicht verständlich.
NAS einrichten im Netzwerk: Festplatten und RAID wählen, feste IP-Adresse vergeben, Freigaben für Gruppen anlegen, Laufwerk verbinden und sichern.
Wie dynamische VLAN-Zuweisung die Netzwerksicherheit verbessert und wie Sie typische Probleme bei der Einführung lösen.
Entdecken Sie die NIST 800-53 Checkliste: Zweck und wie Sie eine Checkliste für Ihr Unternehmen erstellen. Schützen Sie Ihre Systeme mit trio.so.
CSA STAR erklärt: Level 1 und Level 2, Cloud Controls Matrix und CAIQ, die wichtigsten Anforderungen und der Weg zur Zertifizierung in sechs Schritten.
Was die ISO/IEC 15408-Zertifizierung (Common Criteria) ist, wie eine Evaluierung abläuft, die Rolle des BSI, EAL-Stufen und der Unterschied zu FIPS 140-3.
Was Gartners CARTA-Ansatz bedeutet, wie er sich von Zero Trust unterscheidet, was er im Alltag leistet und wie Sie ihn schrittweise umsetzen.
Zwei-Faktor-Authentifizierung für den Apple Account auf dem Mac einschalten, und MFA für die Mac-Anmeldung mit Platform SSO oder Smartcards.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden