


Explained
Zero-Trust-Architektur: Grundsätze, Bausteine und Einführung
Was eine Zero-Trust-Architektur ist, welche Grundsätze und Bausteine dazugehören und wie Sie Zero Trust in Ihrem Unternehmen schrittweise einführen.
Was ZTNA, CASB und SASE leisten, wie sie zusammenhängen und welches Modell Sie wirklich brauchen, mit Vergleichstabelle und Entscheidungshilfe.


Content-Autorin, trio.so
ZTNA, SASE und CASB lösen verschiedene Aufgaben und schließen sich nicht aus. ZTNA (Zero Trust Network Access) gibt Nutzern Zugriff auf einzelne interne Anwendungen und ersetzt oft das VPN. CASB (Cloud Access Security Broker) kontrolliert, wie Mitarbeitende Cloud-Anwendungen nutzen und welche Daten dorthin gelangen. SASE (Secure Access Service Edge) ist das größere Architekturmodell, das diese Sicherheitsfunktionen mit dem Netzwerk (SD-WAN) in einem Cloud-Dienst vereint. Vereinfacht gesagt: ZTNA und CASB sind Bausteine, SASE ist das Gebäude. Wer zuerst das VPN ablösen will, beginnt mit ZTNA; wer Schatten-IT in den Griff bekommen will, mit CASB.
Wenn Sie vor der Entscheidung stehen, welches Kürzel Sie wirklich brauchen, geben die Tabelle und die Entscheidungshilfe unten die kurze Antwort.
| ZTNA | CASB | SASE | |
|---|---|---|---|
| Was es ist | Zugriffsdienst | Kontrollpunkt für Cloud-Nutzung | Architektur aus Netz und Sicherheit |
| Schützt | Interne und private Anwendungen | SaaS-Anwendungen und Daten darin | Nutzer, Standorte, Anwendungen und Daten |
| Kernfrage | Wer darf von welchem Gerät auf welche Anwendung? | Welche Cloud-Dienste werden genutzt, und was geschieht mit den Daten? | Wie laufen Netz und Sicherheit überall nach denselben Regeln? |
| Ersetzt oder ergänzt | VPN | Einzelne Kontrollen je Anwendung | MPLS, VPN, Filiale-Firewalls, Proxy |
| Umfang | Eng | Mittel | Breit |
| Einführung | Wochen, stufenweise | Wochen, stufenweise | Oft ein längeres Programm |
ZTNA prüft vor jeder Verbindung Identität, Gerät und Kontext und gibt danach nur eine einzelne Anwendung frei. Die Anwendungen bleiben aus dem Internet unsichtbar, weil ein Connector die Verbindung von innen aufbaut. Ein Angreifer mit gestohlenem Passwort landet so nicht in einem ganzen Netz. Mehr dazu steht im Beitrag über ZTNA.
Ein CASB sitzt zwischen den Nutzern und den Cloud-Anwendungen oder greift über deren Schnittstellen zu. Er beantwortet Fragen, die sonst offen bleiben: Welche Cloud-Dienste nutzen die Teams, auch ungenehmigte? Wer teilt vertrauliche Dateien nach außen? Gibt es ungewöhnliche Downloads?
Es gibt zwei Betriebsarten:
Die vier klassischen Aufgaben sind Sichtbarkeit, Datenschutz, Bedrohungsschutz und die Einhaltung von Vorgaben.
SASE verlegt Netz und Sicherheit in die Cloud. Standorte und Nutzer verbinden sich mit dem nächsten Zugangspunkt des Anbieters, dort greifen dieselben Regeln. Zu SASE gehören SD-WAN sowie ZTNA, CASB, Secure Web Gateway und Firewall as a Service. Der Sicherheitsteil allein ohne SD-WAN heißt Security Service Edge (SSE).
Ein Beispiel: Eine Mitarbeiterin im Homeoffice öffnet zuerst das interne ERP-System. ZTNA prüft ihr Konto und ihr Gerät und gibt nur diese Anwendung frei. Danach lädt sie eine Kundenliste aus Microsoft 365 auf einen privaten Cloud-Speicher hoch. Der CASB erkennt die Richtlinienverletzung und blockiert das. Sie ruft dann eine schädliche Website auf, und das Secure Web Gateway sperrt sie. In einem SASE-Modell laufen alle drei Prüfungen über eine Plattform und eine Konsole. Ohne SASE sind es drei Produkte, die zusammen dasselbe leisten können, wenn auch mit mehr Aufwand.
| Ihre Lage | Sinnvoller Einstieg |
|---|---|
| Das VPN ist langsam, teuer oder ein Sicherheitsrisiko | ZTNA |
| Externe brauchen Zugriff auf einzelne Anwendungen | ZTNA |
| Niemand weiß, welche Cloud-Dienste genutzt werden | CASB, zunächst nur zur Sichtbarkeit |
| Vertrauliche Daten liegen in Microsoft 365 oder Google Workspace | CASB, oft im vorhandenen Lizenzpaket |
| Viele Standorte, auslaufende MPLS-Verträge, alte Firewalls | SASE |
| Standortnetz in Ordnung, Fernzugriff und Cloud modernisieren | SSE |
| Ein Standort, wenige Cloud-Anwendungen | Oft reichen Mehrfaktor-Anmeldung und ZTNA oder ein gut gepflegtes VPN |
Prüfen Sie zuerst, was Sie schon bezahlen. Manche Microsoft-Pakete enthalten Defender for Cloud Apps als CASB, und mit Conditional Access lässt sich ein Teil der Zugriffsregeln abdecken.
| Situation | Was greift | Was passiert |
|---|---|---|
| Externer Dienstleister braucht Zugriff auf eine interne Webanwendung | ZTNA | Zugriff auf diese eine Anwendung, befristet, ohne Netzzugang |
| Team nutzt einen ungenehmigten Cloud-Speicher | CASB | Der Dienst wird sichtbar und lässt sich sperren oder einschränken |
| Vertrauliche Datei wird öffentlich geteilt | CASB (API) | Freigabe wird erkannt und entfernt |
| Mitarbeiter öffnet eine schädliche Website | Secure Web Gateway | Aufruf wird blockiert |
| Neue Filiale soll ans Netz | SD-WAN im SASE-Modell | Internetanschluss und Gerät reichen, Regeln kommen zentral |
| Gestohlenes Passwort wird genutzt | ZTNA mit Mehrfaktor und Geräteprüfung | Die Anmeldung scheitert am Gerät oder am zweiten Faktor |
Kaum ein Unternehmen führt alles auf einmal ein. Ein häufiger Weg sieht so aus:
Abgerechnet wird meist pro Nutzer und Jahr, bei SASE teils auch nach Bandbreite und Standort. Ein einzelner Baustein ist günstiger als die ganze Plattform, dafür tragen Sie die Arbeit, mehrere Produkte zusammenzuhalten. Rechnen Sie dagegen, was wegfällt: VPN-Hardware und deren Wartung, MPLS-Leitungen und Firewalls in den Filialen. Diese Einsparungen entstehen erst, wenn die alte Technik wirklich abgeschaltet ist. Solange beides parallel läuft, zahlen Sie doppelt, und genau hier bleiben viele Projekte hängen. Legen Sie deshalb vorab fest, wann das VPN abgeschaltet wird.
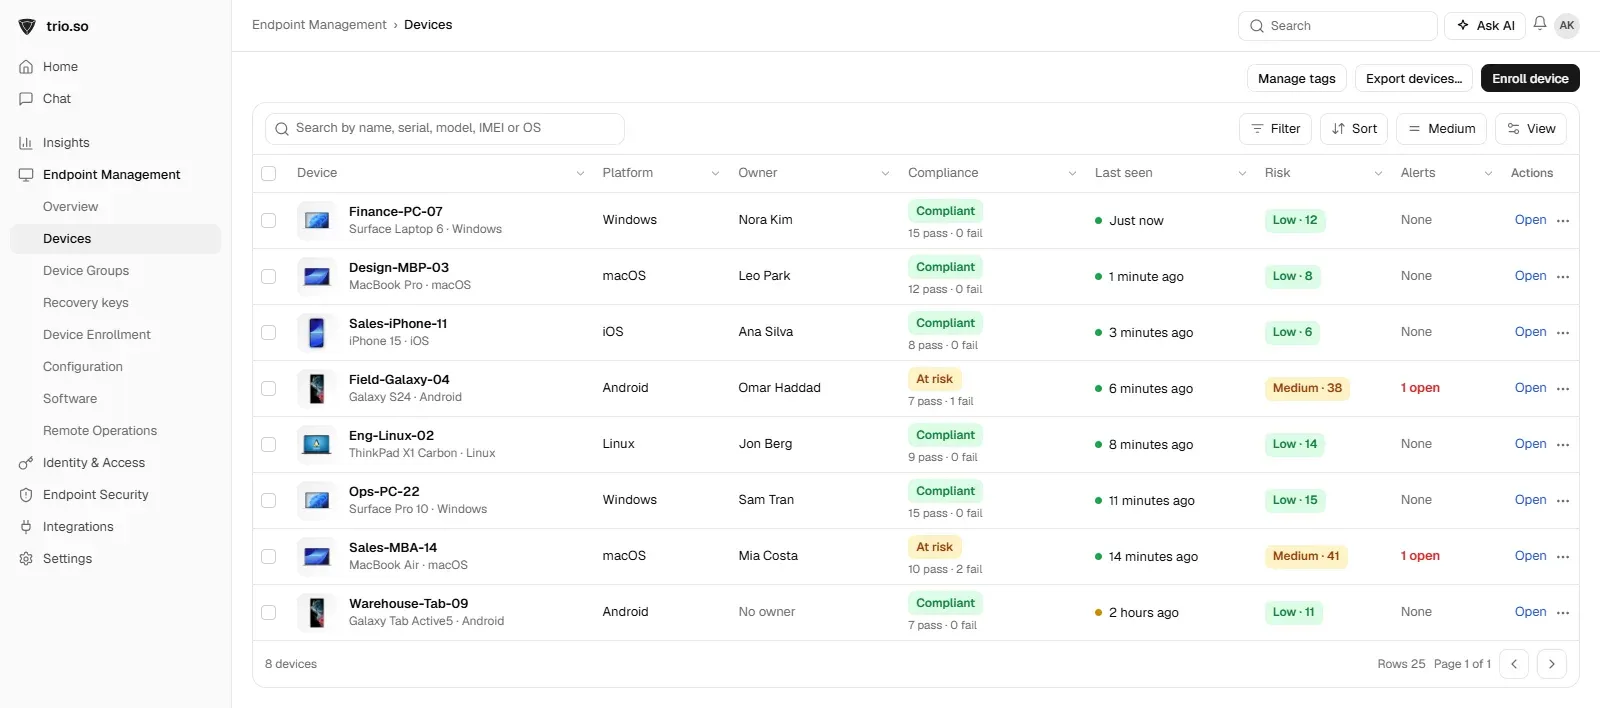
trio.so ist kein ZTNA-, CASB- oder SASE-Dienst. Es kümmert sich um die Geräte, die diese Dienste nutzen: Die Konsole registriert Firmengeräte und private Geräte, setzt Verschlüsselung und Bildschirmsperre durch, spielt Updates ein und verteilt Apps wie den Client Ihres Anbieters.
Weiterführend: Defense in Depth und CSPM.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Verschlüsselung und Bildschirmsperre durch, spielt Updates ein und verteilt Apps auf Firmengeräte und private Geräte.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was eine Zero-Trust-Architektur ist, welche Grundsätze und Bausteine dazugehören und wie Sie Zero Trust in Ihrem Unternehmen schrittweise einführen.

Was ZTNA ist, wie es sich vom VPN unterscheidet, welche Bauarten es gibt und wie Sie Zero Trust Network Access auch auf mobilen Geräten einführen.
Was ein Policy Enforcement Point (PEP) ist, wie er mit PDP, PIP und PAP zusammenspielt, wo er in Zero Trust nach NIST sitzt und welche Arten es gibt.
Welche Risiken ein vernachlässigtes Patch-Management birgt und wie aktuelle Systeme das Risiko von Sicherheitslücken und Datenpannen senken.
SPF, DKIM und DMARC schützen Ihre Domain vor gefälschten Absendern. Was jedes Protokoll prüft, wie Sie es einrichten und in welcher Reihenfolge.
Was Cloud Security Posture Management leistet, welche Fehlkonfigurationen es findet, wie es sich von CWPP und CNAPP abgrenzt und wie Sie damit starten.
Geräteverschlüsselung schützt sensible Firmendaten auf allen Geräten. Erfahren Sie, wie Sie mit trio.so Ihre Daten einfach und effizient verschlüsseln.
Die schlimmsten Computerviren aller Zeiten, welchen Schaden sie angerichtet haben und wie Sie Ihre Systeme schützen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden