


Explained
Incident Response Plan: So bereiten Sie sich auf Sicherheitsvorfälle vor
Was ein Incident Response Plan enthält, die Phasen eines Vorfalls nach NIST, eine Vorlage für den Aufbau und die Meldepflichten nach DSGVO und NIS2.
Was Conditional Access ist, welche Lizenz Sie brauchen, mit welchen Richtlinien Sie beginnen und wie Sie sich beim Einschalten nicht selbst aussperren.

Content-Autorin, trio.so
Conditional Access (bedingter Zugriff) ist die Richtlinienfunktion in Microsoft Entra ID, die bei jeder Anmeldung Signale auswertet und danach über den Zugriff entscheidet. Die Regeln sind Wenn-dann-Anweisungen: Wenn eine Person auf Microsoft 365 zugreifen möchte, muss sie sich mit einem zweiten Faktor anmelden. Ausgewertet werden etwa Benutzer, Gruppe, Standort, Gerät, Anwendung und Risiko; die Antwort lautet blockieren oder zulassen, meist mit Auflagen wie Mehrfaktor-Anmeldung oder einem konformen Gerät. Sie benötigen dafür mindestens Microsoft Entra ID P1, das auch in Microsoft 365 Business Premium enthalten ist. Risikobasierte Regeln erfordern P2.
Wenn Sie Conditional Access zum ersten Mal einrichten, lesen Sie vor dem Einschalten den Abschnitt zu Notfallkonten und zum Modus "Nur melden"; eine falsche Regel kann alle aussperren.
Microsoft bezeichnet Conditional Access als sein Zero-Trust-Richtlinienmodul. Es greift nach der ersten Anmeldestufe, also nachdem Benutzername und erstes Merkmal geprüft wurden. Für die Abwehr von Überlastungsangriffen ist es deshalb nicht gedacht. Sie finden es im Microsoft Entra Admin Center unter Entra ID > Conditional Access.
| Signal | Beispiel |
|---|---|
| Benutzer und Gruppen | Alle Administratoren, nur externe Gäste |
| Standort | IP-Bereich des Büros, bestimmte Länder |
| Gerät | Plattform, als konform gekennzeichnet, hybrid eingebunden |
| Anwendung | Microsoft 365, eine einzelne Finanzanwendung |
| Risiko | Riskante Anmeldung oder riskanter Benutzer laut ID Protection |
Die Entscheidung lautet entweder Zugriff blockieren oder Zugriff gewähren, oft mit Auflagen: Mehrfaktor-Anmeldung, eine bestimmte Authentifizierungsstärke, ein als konform gekennzeichnetes Gerät, eine App-Schutzrichtlinie, eine Kennwortänderung oder die Annahme von Nutzungsbedingungen. Sitzungssteuerungen legen zusätzlich fest, wie oft sich jemand neu anmelden muss.
| Option | Lizenz | Geeignet für |
|---|---|---|
| Sicherheitsstandards | Für alle Kunden verfügbar | Kleine Umgebungen ohne P1; einfacher Schutz ohne eigene Regeln |
| Conditional Access | Entra ID P1, auch in Microsoft 365 Business Premium | Eigene Regeln |
| Risikobasierte Regeln | Entra ID P2 mit ID Protection | Automatische Reaktion auf riskante Anmeldungen |
Sicherheitsstandards und eigene Conditional-Access-Regeln schließen sich aus: Wer eigene Regeln einsetzt, schaltet die Standards zuvor ab. Laufen die Lizenzen ab, werden Regeln laut Microsoft nicht automatisch gelöscht, lassen sich aber nicht mehr ändern.
Microsoft bietet dafür Vorlagen an. Sie finden eine englische Übersicht in unserem Beitrag zu Conditional-Access-Vorlagen (englisch).
Die Auflage "als konform gekennzeichnet" setzt voraus, dass ein MDM den Gerätestatus an Microsoft Entra ID meldet. Das ist bei Intune direkt gegeben, bei anderen Produkten nur über eine unterstützte Partneranbindung. Fragen Sie jeden Anbieter, ob und wie er das tut. Alternativen sind die Auflage "hybrid eingebunden", Gerätefilter und App-Schutzrichtlinien für private Telefone.
Wenn jemand blockiert wird, öffnen Sie den fehlgeschlagenen Eintrag in den Anmeldeprotokollen. Die Registerkarte Conditional Access zeigt, welche Regeln gegriffen haben und welche Auflage fehlte. Häufig liegt es an einem nicht registrierten Faktor, einem Gerät ohne Konformitätsstatus oder einer IP-Adresse außerhalb des benannten Standorts, etwa einer fehlenden IPv6-Adresse des Büros.
Anmeldeprotokolle enthalten Daten von Beschäftigten, darunter Standorte. Halten Sie Zweck und Aufbewahrungsdauer fest, und beziehen Sie in Betrieben mit Betriebsrat diesen ein, weil solche Systeme zur Verhaltenskontrolle geeignet sein können (§ 87 Abs. 1 Nr. 6 BetrVG). Das ist eine Orientierung und keine Rechtsberatung.
| Ziel | Benutzer | Bedingung | Entscheidung |
|---|---|---|---|
| Admin-Konten schützen | Administratorrollen, ohne Notfallkonten | Alle Ressourcen | Mehrfaktor-Anmeldung oder phishingresistente Authentifizierungsstärke |
| Alte Protokolle stoppen | Alle, ohne Notfallkonten | Client-Apps: Exchange ActiveSync und andere Clients | Blockieren |
| Länder begrenzen | Alle, ohne Notfallkonten | Alle Standorte, außer benannte erlaubte Länder | Blockieren |
| Sensible Anwendung schützen | Finanzgruppe | Finanzanwendung | Konformes Gerät und Mehrfaktor-Anmeldung |
| Private Telefone | Alle | iOS und Android | App-Schutzrichtlinie verlangen |
| Riskante Anmeldungen | Alle, mit P2 | Anmelderisiko mittel oder hoch | Mehrfaktor-Anmeldung |
Geben Sie Richtlinien sprechende Namen, etwa "Alle: Blockieren: alte Protokolle". Bei einem Dutzend Regeln spart das viel Zeit bei der Fehlersuche.
Alle zutreffenden Richtlinien gelten gemeinsam, eine Reihenfolge gibt es nicht. Blockiert eine davon, schlägt die Anmeldung fehl, ganz gleich, was die anderen erlauben. Verlangen mehrere Richtlinien unterschiedliche Auflagen, müssen alle erfüllt sein. Deshalb lässt sich eine zu weit gefasste Blockade auch nicht mit einer zweiten, erlaubenden Regel aufheben. Sie müssen die Ausnahme in der blockierenden Regel selbst festlegen.
Richtlinien veralten. Prüfen Sie vierteljährlich die Ausnahmegruppen, denn dort landen Personen und bleiben. Alarmieren Sie bei jeder Änderung an Richtlinien und bei jeder Anmeldung mit einem Notfallkonto. Die Registerkarte für die Abdeckung im Admin Center zeigt, welche Anwendungen in den letzten sieben Tagen ohne Richtlinie genutzt wurden. Sichern Sie die Regeln außerdem außerhalb des Portals, etwa über die Microsoft Graph API, damit Sie sie nach einem Fehler wiederherstellen können.
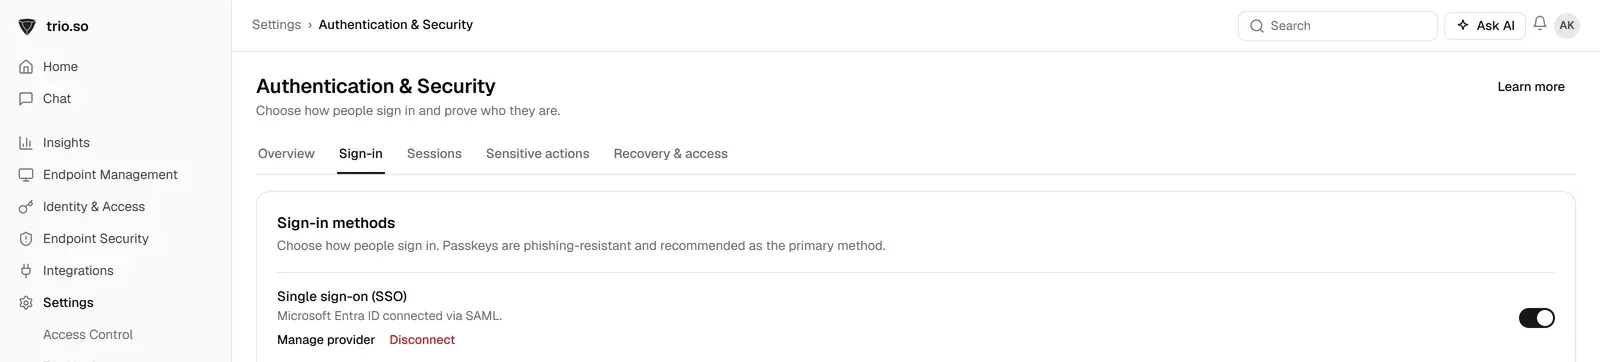
Conditional Access entscheidet, wer sich anmelden darf. Die Geräte müssen trotzdem verwaltet werden. trio.so synchronisiert Benutzer und Gruppen aus Microsoft Entra ID, unterstützt SCIM 2.0 mit Entra ID und SAML Single Sign-on und zeigt den Verschlüsselungsstatus jedes Geräts. Einen Konformitätsstatus an Entra ID meldet trio.so nicht, planen Sie dafür also eine andere Regel.
Weiterführend: Least Privilege, ZTNA und ABAC.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so synchronisiert Benutzer und Gruppen aus Microsoft Entra ID, unterstützt SCIM 2.0 und SAML Single Sign-on.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was ein Incident Response Plan enthält, die Phasen eines Vorfalls nach NIST, eine Vorlage für den Aufbau und die Meldepflichten nach DSGVO und NIS2.
Besorgt über Angriffe ? Erfahren Sie, wie Mitarbeiter zur Menschliche Firewall und zur ersten Verteidigung gegen Bedrohungen werden.
Was ein Managed Service Provider macht, welche Vorteile und Grenzen das Modell hat, was es kostet und worauf Sie bei der Auswahl eines Anbieters achten.
Was Fernlöschung ist, wie Sie ein verlorenes Smartphone oder Notebook unter Android, iOS, macOS und Windows löschen, und was Sie vorher einrichten müssen.
Was Endpunktsicherheit umfasst, wie sich Antivirus, EPP, EDR und MDM unterscheiden und in welcher Reihenfolge Sie Ihre Geräte absichern.
Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.
Welche Technik ein Konferenzraum braucht, von Display und Kamera bis Audio und Buchungsdisplay, mit Ausstattung nach Raumgröße und einer Checkliste.
Die Null-Berührung-Bereitstellung automatisiert die Einrichtung , rationalisiert Konfigurationen ohne manuelle Eingriffe.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden