


Explained
Deprovisioning: Zugänge sicher entziehen, wenn Mitarbeitende gehen
Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.
ReBAC vergibt Rechte nach Beziehungen zwischen Nutzern und Objekten. Wie das Modell funktioniert, was es von RBAC und ABAC trennt und welche Tools es gibt.

Content-Autorin, trio.so
Relationship-based Access Control (ReBAC), auf Deutsch beziehungsbasierte Zugriffskontrolle, vergibt Rechte anhand von Beziehungen. Anna darf ein Dokument bearbeiten, weil sie es angelegt hat. Ben darf es lesen, weil es in einem Ordner liegt, der mit seinem Team geteilt ist. Das System prüft dafür, wie Ben mit dem Dokument verbunden ist. Seine Rolle im Unternehmen ist dabei zweitrangig.
Unten steht, wie ReBAC funktioniert, wie es sich von RBAC und ABAC unterscheidet, welche Werkzeuge es gibt und wann sich der Aufwand lohnt.
ReBAC beschreibt die Welt als Graph: Personen, Gruppen und Objekte sind Knoten, Beziehungen sind die Verbindungen dazwischen. Eine Beziehung wird meist als einfaches Tupel gespeichert, etwa so:
dokument:quartalsplan#owner@user:anna
dokument:quartalsplan#parent@ordner:vertrieb
ordner:vertrieb#viewer@team:vertrieb#member
team:vertrieb#member@user:ben
Dazu kommen Regeln, etwa „Wer Betrachter eines Ordners ist, ist auch Betrachter jedes Dokuments darin“. Fragt die Anwendung „Darf Ben den Quartalsplan lesen?“, folgt das System den Verbindungen: Ben ist Mitglied im Team Vertrieb, das Team darf den Ordner sehen, das Dokument liegt im Ordner. Antwort: ja.
Bekannt geworden ist das Modell durch Zanzibar, das Berechtigungssystem von Google. Google hat es 2019 in einem Fachartikel beschrieben. Es steuert die Freigaben in Diensten wie Google Drive und Kalender und beantwortet Millionen solcher Fragen pro Sekunde.
| Modell | Entscheidet nach | Beispiel | Gut geeignet für |
|---|---|---|---|
| RBAC | Rolle des Nutzers | Alle Buchhalter dürfen Rechnungen freigeben | Klare Aufgaben in Unternehmen |
| ABAC | Merkmale von Nutzer, Objekt und Umgebung | Zugriff nur aus der EU und nur während der Arbeitszeit | Feine Regeln mit Kontext |
| ReBAC | Beziehung zwischen Nutzer und Objekt | Wer ein Dokument angelegt hat, darf es teilen | Freigaben, Hierarchien, Zusammenarbeit |
Die Modelle schließen sich nicht aus. Rollen lassen sich in ReBAC als Beziehung abbilden („Anna ist Admin von Mandant A“), und viele Systeme kombinieren Beziehungen mit Merkmalen. Mehr zu den anderen beiden Modellen in den Beiträgen RBAC einführen und ABAC mit Beispielen.
Für eine klassische Unternehmensanwendung mit wenigen, klaren Aufgaben ist RBAC meist einfacher und ausreichend.
Kaum ein Team baut ein Zanzibar-ähnliches System selbst. Es gibt mehrere Open-Source-Projekte und Dienste:
Allen gemeinsam ist eine eigene Sprache für das Berechtigungsmodell, eine Schnittstelle für Prüfungen („Darf X Y mit Z?“) und eine Datenbank für die Beziehungen.
So könnte das Modell für eine einfache Projektsoftware in der Sprache von OpenFGA aussehen:
model
  schema 1.1
type user
type team
  relations
    define member: [user]
type projekt
  relations
    define owner: [user]
    define editor: [user, team#member] or owner
    define viewer: [user, team#member] or editor
type aufgabe
  relations
    define parent: [projekt]
    define viewer: viewer from parent
    define editor: editor from parent
Das Modell legt fest: Wer ein Projekt besitzt, darf es bearbeiten, wer es bearbeiten darf, darf es auch sehen, und Aufgaben übernehmen die Rechte ihres Projekts. Teams lassen sich als Ganzes berechtigen. Legt eine Nutzerin ein neues Projekt an, schreibt die Anwendung nur eine Beziehung: Sie ist Eigentümerin. Alle weiteren Rechte ergeben sich daraus.
ReBAC passt gut zum Prinzip der minimalen Berechtigung, weil Rechte genau an dem Objekt hängen, für das sie gebraucht werden. Eine Rolle „darf alle Projekte lesen“ braucht es dann nicht. Jemand bekommt Zugriff auf das eine Projekt, an dem er arbeitet. Endet die Mitarbeit, entfernen Sie eine Beziehung, und alle abgeleiteten Rechte fallen weg. Mehr zum Grundprinzip im Beitrag Least-Privilege-Modell.
In der IT-Verwaltung selbst reichen meist Rollen. Wer Geräte verwaltet, braucht andere Rechte als jemand, der Tickets bearbeitet oder Berichte für ein Audit zieht. Diese Rollen sollten klein geschnitten sein und regelmäßig geprüft werden.
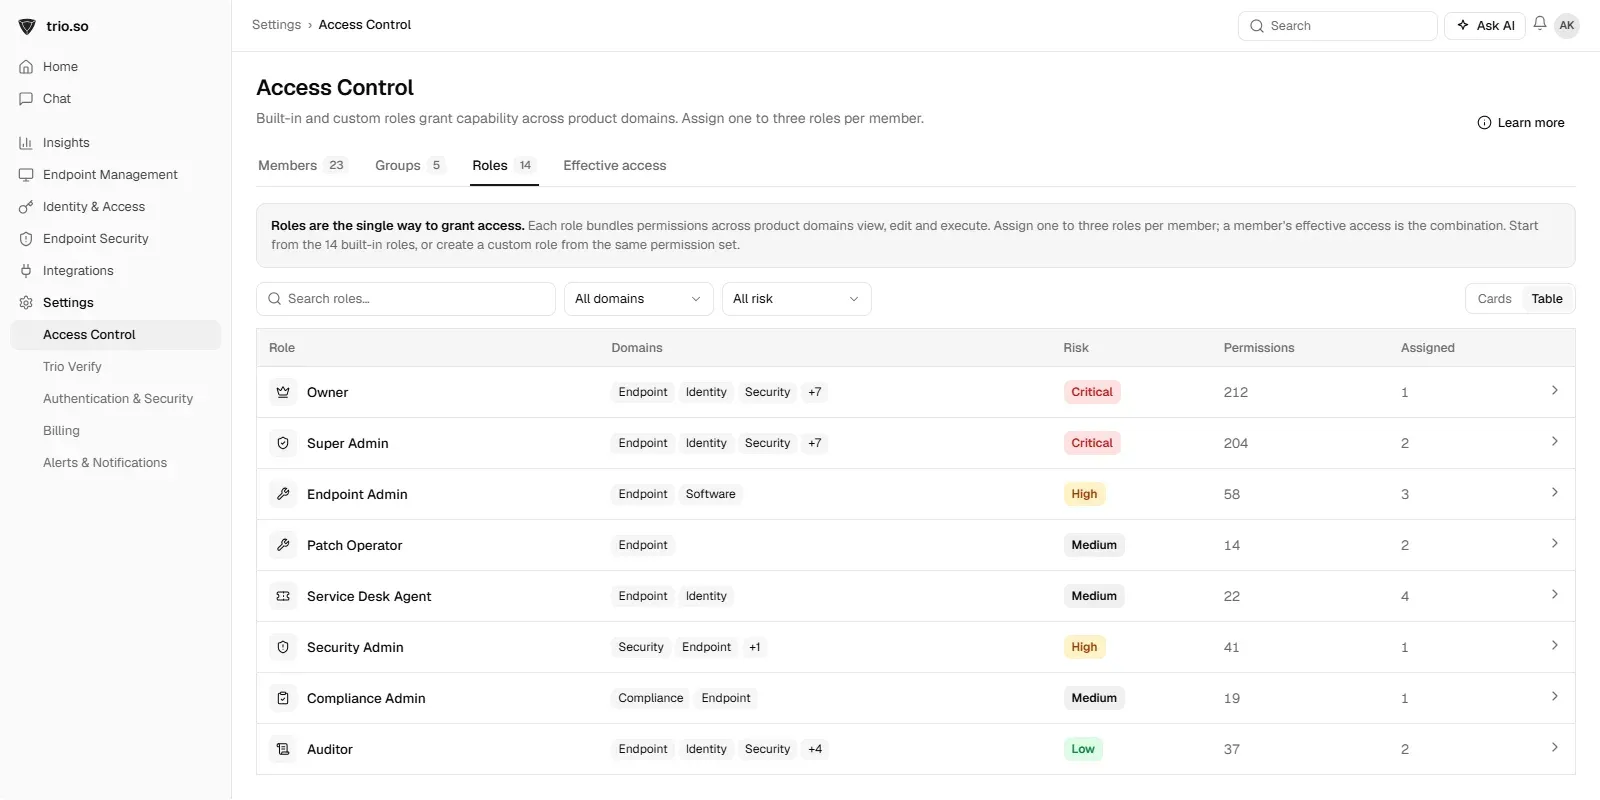
trio.so steuert den Zugriff auf die Konsole über Rollen, nicht über ReBAC. Es gibt eingebaute und eigene Rollen, und für Überprüfungen exportieren Sie alle Mitglieder mit Rollen, Status und letzter Aktivität als CSV. Für MSPs verwaltet trio.so mehrere Kundenunternehmen in einer Konsole, die Geräte, Benutzer und Richtlinien jedes Kunden bleiben dabei getrennt.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so vergibt den Konsolenzugriff über eingebaute und eigene Rollen und exportiert alle Mitglieder mit Rollen und letzter Aktivität als CSV. Tarife ab 5 $ pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Deprovisioning ist, welche Schritte beim Austritt nötig sind, wie Sie es mit SCIM automatisieren und welche Fehler verwaiste Konten hinterlassen.
Was CIAM ist, wie es sich vom IAM für Mitarbeitende unterscheidet, welche Vorteile es bringt und worauf Sie bei der Auswahl eines Dienstes achten.
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden