


Explained
Feingranulare Zugriffskontrolle: Strategien & Vorteile
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.

Content-Autorin, trio.so
Dynamic Access Control (DAC) ist eine Funktion von Windows Server, mit der Sie den Zugriff auf Dateien über Eigenschaften steuern, zusätzlich zu Gruppen. Eine Regel kann etwa lauten: Dateien mit der Einstufung „Vertraulich“ und der Abteilung „Finanzen“ dürfen nur Beschäftigte der Finanzabteilung öffnen, und nur von einem verwalteten Firmengerät aus. Grundlage sind Ansprüche (Claims) über Benutzer und Geräte, Eigenschaften der Dateien und zentrale Zugriffsrichtlinien aus dem Active Directory.
Unten steht, wie DAC aufgebaut ist, wie Sie es einrichten, wo es an Grenzen stößt und was heute in der Cloud an seine Stelle tritt.
Klassische NTFS-Berechtigungen hängen an Gruppen. Für jede Kombination aus Abteilung, Standort und Vertraulichkeit braucht es eine eigene Gruppe, und jede Freigabe muss einzeln gepflegt werden. In größeren Umgebungen entstehen so Hunderte Gruppen, deren Zweck niemand mehr kennt. Ein Beschäftigter, der die Abteilung wechselt, behält oft alte Rechte.
DAC dreht die Logik um. Sie beschreiben Bedingungen: Wenn die Abteilung des Benutzers der Abteilung der Datei entspricht und das Gerät ein Firmengerät ist, gibt es Lesezugriff. Ändert sich die Abteilung im Active Directory, ändert sich der Zugriff automatisch.
| Baustein | Was er ist | Beispiel |
|---|---|---|
| Benutzeranspruch | Ein Attribut des Benutzers aus dem Active Directory | department = Finanzen |
| Geräteanspruch | Ein Attribut des Computerkontos | Gerät gehört zur Gruppe „Firmengeräte“ |
| Ressourceneigenschaft | Eine Eigenschaft der Datei | Vertraulichkeit = Hoch |
| Zentrale Zugriffsregel | Bedingung, wer worauf zugreifen darf | Finanzen lesen Finanzdateien |
| Zentrale Zugriffsrichtlinie | Sammlung von Regeln, per Gruppenrichtlinie an Dateiserver verteilt | Richtlinie „Vertrauliche Daten“ |
| Dateiklassifizierung | Setzt Eigenschaften automatisch nach Inhalt oder Ort | Dateien mit IBAN gelten als vertraulich |
Die Dateiklassifizierung übernimmt die File Classification Infrastructure (FCI) des Ressourcen-Managers für Dateiserver. Sie kann Dateien nach Ordner, Inhalt oder regulären Ausdrücken einstufen, etwa jede Datei mit einer Kreditkartennummer.
Eine Beispielregel in der Bedingungssprache von Windows sieht so aus:
(@USER.department == @RESOURCE.Department)
  && (Member_of {SID(Firmengeraete)})
Ein Unternehmen mit Standorten in Deutschland und Österreich speichert Personalakten auf einem Dateiserver. Bisher gab es pro Standort und Abteilung eine Gruppe, insgesamt über 40 Gruppen allein für die Personalordner.
Mit DAC legt die IT zwei Ansprüche an, department und country, und eine Ressourceneigenschaft „Personaldaten“. Die Dateiklassifizierung markiert alle Dateien im Ordner „Personal“ automatisch. Eine einzige zentrale Zugriffsregel lautet: Zugriff auf Personaldaten nur für Benutzer der Abteilung Personal, deren Land dem Land der Datei entspricht, und nur von Firmengeräten. Wechselt eine Personalreferentin von Wien nach München, ändert die Personalabteilung das Land in ihrem Konto. Ihr Zugriff folgt automatisch.
Zentrale Zugriffsrichtlinien lassen sich mit Überwachungsrichtlinien kombinieren. Dann protokolliert der Dateiserver Zugriffe auf Dateien mit bestimmten Eigenschaften, etwa jeden Lesezugriff auf vertrauliche Daten. Für Audits ist das hilfreich, weil Sie nicht für jeden Ordner eine eigene Überwachung einrichten müssen.
| Modell | Zugriff hängt ab von | Stärke | Schwäche |
|---|---|---|---|
| RBAC | Rolle oder Gruppe | Einfach zu verstehen | Gruppenflut bei vielen Kombinationen |
| ABAC | Attributen von Benutzer, Ressource, Umgebung | Sehr flexibel | Regeln brauchen saubere Attribute |
| Windows DAC | Ansprüchen und Dateieigenschaften im Active Directory | ABAC für Windows-Dateiserver | Nur lokale Dateiserver |
Windows DAC ist im Kern eine Umsetzung der attributbasierten Zugriffskontrolle für Dateiserver. Wie ABAC allgemein funktioniert, steht im Beitrag ABAC mit Beispielen, die rollenbasierte Variante unter RBAC einführen.
Wer fast alle Dateien bereits in SharePoint Online und OneDrive hat, investiert die Zeit besser in bedingten Zugriff und Vertraulichkeitsbezeichnungen.
Die Idee hinter DAC, also Zugriff nach Kontext, lebt in der Cloud weiter. Microsoft Entra ID setzt sie mit bedingtem Zugriff um: Der Zugriff auf eine Anwendung hängt von Benutzer, Gerät, Standort und Risiko ab. Vertraulichkeitsbezeichnungen in Microsoft Purview übernehmen die Rolle der Dateiklassifizierung und schützen Dokumente auch außerhalb des Unternehmens. Mehr zu bedingtem Zugriff im Beitrag Richtlinien für bedingten Zugriff.
Ein Baustein bleibt gleich: Die Bedingung „nur von einem verwalteten Firmengerät“ setzt voraus, dass Sie wissen, welche Geräte verwaltet und geschützt sind.
Wer Zugriffe auf Dateien sauber regelt, sollte dasselbe für die Werkzeuge der IT tun. In der Geräteverwaltung kann ein Konto mit vollen Rechten Software auf jedes Gerät bringen.
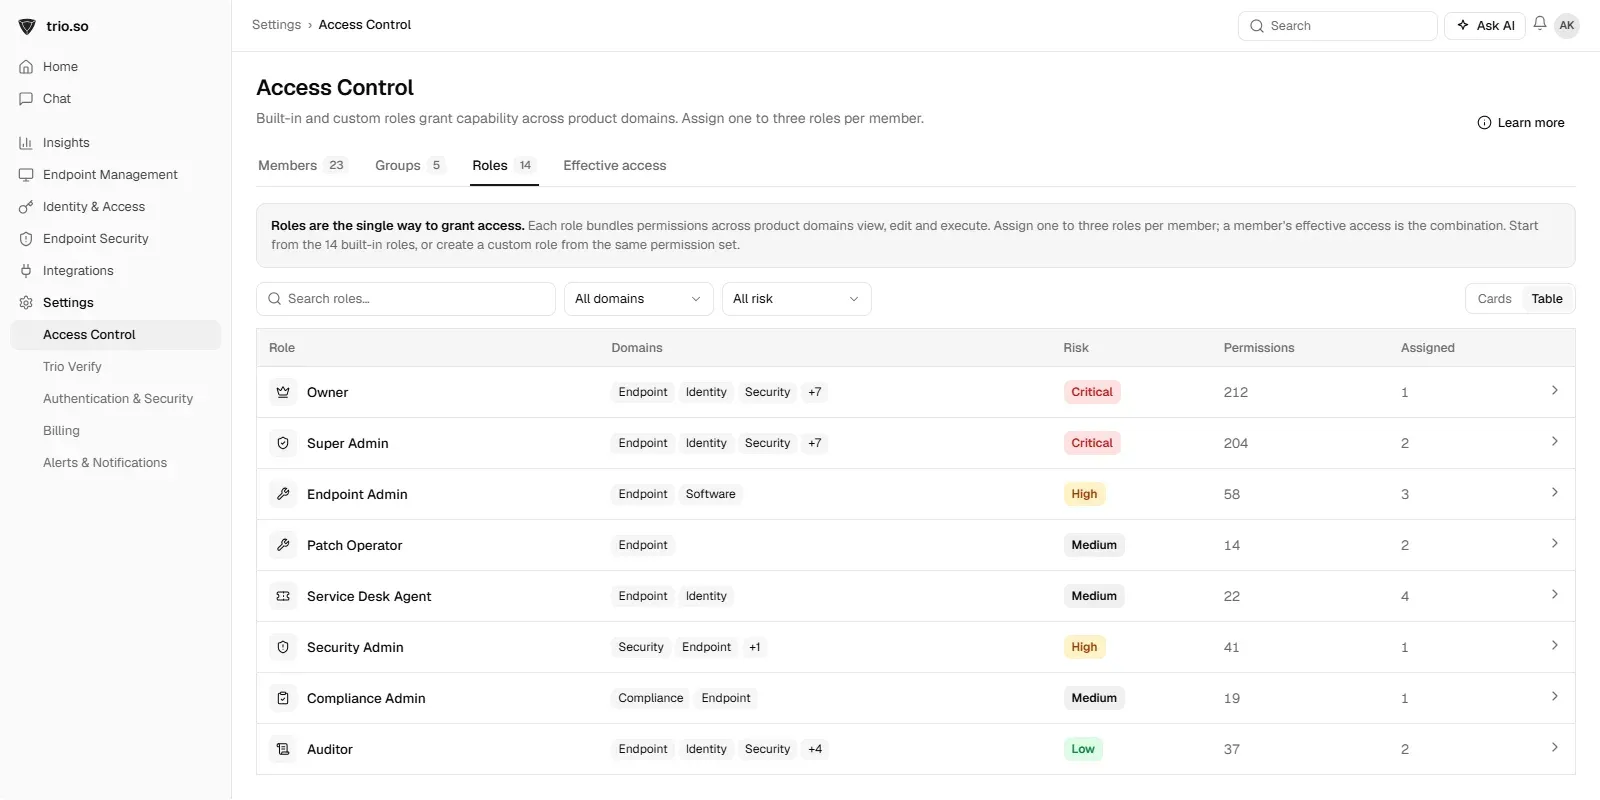
trio.so ist kein Werkzeug für Dateiserver. In der Konsole vergeben Sie Rechte über integrierte und eigene Rollen, schützen Konten mit Multi-Faktor-Anmeldung und zeigen für jedes Gerät, ob es verschlüsselt ist und welche Richtlinien greifen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so vergibt Rechte über integrierte und eigene Rollen und schützt Konten mit Multi-Faktor-Anmeldung. Tarife ab 5 $ pro Gerät.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
SAML und SCIM im Vergleich: Welche Rolle beide Technologien im Identitätsmanagement spielen und wie sie zusammenarbeiten.
Wie SCIM-Sicherheit das Identitätsmanagement mit Verschlüsselung, Authentifizierung und Zugriffskontrolle stärkt.
Viele Organisationen in unterschiedlichen Branchen verwenden LDAP. Aber wie funktioniert LDAP und welche Vorteile bietet es Firmen?
Was User Provisioning ist, wie Konten über HR-System, Identitätsanbieter und SCIM automatisch entstehen und warum der Austritt der wichtigste Schritt ist.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden