


Explained
Active-Directory-Authentifizierung: Kerberos, NTLM und Härtung
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
LDAP ist ein Protokoll, Active Directory ein Verzeichnisdienst von Microsoft. Was beide sind, wie sie zusammenhängen und wann Sie welches einsetzen.

Content-Autorin, trio.so
LDAP ist ein Protokoll, Active Directory ist ein Verzeichnisdienst. LDAP (Lightweight Directory Access Protocol) legt fest, wie Programme Einträge in einem Verzeichnis suchen, lesen und ändern. Active Directory ist Microsofts Verzeichnisdienst für Windows-Netzwerke: Er speichert Benutzer, Gruppen und Computer, meldet sie per Kerberos an und verteilt Einstellungen über Gruppenrichtlinien. Active Directory spricht unter anderem LDAP. Die Frage „LDAP oder Active Directory“ vergleicht also eine Sprache mit einem Programm, das diese Sprache spricht.
Unten erfahren Sie, was LDAP genau ist, was Active Directory zusätzlich kann und wann Sie welches einsetzen.
LDAP ist ein offener Standard, der seit den 1990er-Jahren existiert und heute in Version 3 genutzt wird (RFC 4511). Ein LDAP-Verzeichnis ist wie ein Baum aufgebaut. Jeder Eintrag hat einen eindeutigen Namen, den Distinguished Name, zum Beispiel:
cn=Anna Schmidt,ou=Vertrieb,dc=beispiel,dc=deDas liest sich von rechts nach links: Domäne beispiel.de, Abteilung Vertrieb, Person Anna Schmidt. Jeder Eintrag hat Attribute wie Name, E-Mail-Adresse oder Telefonnummer.
Die wichtigsten Vorgänge in LDAP sind:
Bekannte LDAP-Server sind OpenLDAP, 389 Directory Server und FreeIPA. Viele Anwendungen, vom Drucker bis zur Firewall, können Benutzer über LDAP prüfen.
Active Directory Domain Services (AD DS) gibt es seit Windows 2000. Domänencontroller speichern das Verzeichnis und gleichen es untereinander ab. Active Directory verbindet mehrere Techniken:
Active Directory kennt dazu Strukturen wie Gesamtstrukturen (Forests), Domänen und Organisationseinheiten und verwaltet neben Benutzern auch Computerkonten.
| Merkmal | LDAP | Active Directory |
|---|---|---|
| Was es ist | Protokoll, offener Standard | Verzeichnisdienst von Microsoft |
| Plattform | Herstellerunabhängig, oft unter Linux | Windows Server |
| Anmeldung | Einfacher Bind mit Passwort, besser über TLS | Kerberos, dazu NTLM für ältere Fälle |
| Geräteverwaltung | Keine | Gruppenrichtlinien für Windows-Rechner |
| Typischer Einsatz | Benutzerprüfung für Anwendungen, Linux-Umgebungen | Windows-Netzwerke mit Domäne |
| Kosten | Open-Source-Server kostenlos | Windows-Server-Lizenzen und Zugriffslizenzen |
Ein einfacher LDAP-Bind schickt das Passwort im Klartext über das Netz. Nutzen Sie deshalb LDAPS auf Port 636 oder StartTLS auf Port 389. Microsoft empfiehlt für Active Directory, LDAP-Signierung und Channel Binding zu erzwingen. Achten Sie in eigenen Anwendungen außerdem auf LDAP-Injection: Eingaben aus Formularen dürfen nie ungeprüft in Suchfilter gelangen.
Wie LDAP aussieht, zeigt ein Beispiel mit dem Kommandozeilenwerkzeug ldapsearch. Die Abfrage sucht alle Mitglieder der Gruppe Vertrieb und gibt Name und E-Mail-Adresse aus:
ldapsearch -H ldaps://dc01.beispiel.de -D "cn=leser,dc=beispiel,dc=de" -W \
  -b "dc=beispiel,dc=de" "(memberOf=cn=Vertrieb,ou=Gruppen,dc=beispiel,dc=de)" cn mail
Dieselbe Abfrage funktioniert gegen Active Directory und gegen OpenLDAP, weil beide LDAP sprechen. Bei OpenLDAP muss dafür das memberOf-Overlay aktiv sein, und in Active Directory heißen manche Attribute anders, der Anmeldename etwa sAMAccountName. Unter Windows erledigen PowerShell-Befehle wie Get-ADUser dieselbe Arbeit.
LDAP ist in vielen Unternehmen der kleinste gemeinsame Nenner für die Anmeldung: Netzwerkgeräte, VPN-Gateways, Drucker mit Scan-to-Mail, Wikis, Versionsverwaltung und ältere Fachanwendungen prüfen Benutzer oft per LDAP gegen Active Directory. Das hat Folgen für die Sicherheit. Jede dieser Anwendungen braucht ein Konto mit Leserechten im Verzeichnis, und viele speichern dessen Passwort im Klartext in ihrer Konfiguration. Vergeben Sie für jede Anwendung ein eigenes Konto mit möglichst wenigen Rechten, und stellen Sie Anwendungen, die es können, auf SAML um.
Viele Unternehmen nutzen heute Microsoft Entra ID, früher Azure Active Directory. Trotz des alten Namens ist Entra ID kein Active Directory in der Cloud. Es spricht kein LDAP und kein Kerberos im klassischen Sinn. Es nutzt moderne Protokolle wie SAML und OAuth und meldet Nutzer bei Cloud-Diensten an. Für ältere Anwendungen, die LDAP brauchen, gibt es Entra Domain Services als verwalteten Dienst. Viele Unternehmen betreiben beides parallel und gleichen Benutzer mit Entra Connect ab.
Ob Active Directory, Entra ID oder Google Workspace: Die Geräteverwaltung sollte die Benutzer aus dem Verzeichnis übernehmen, damit niemand Konten doppelt pflegt.
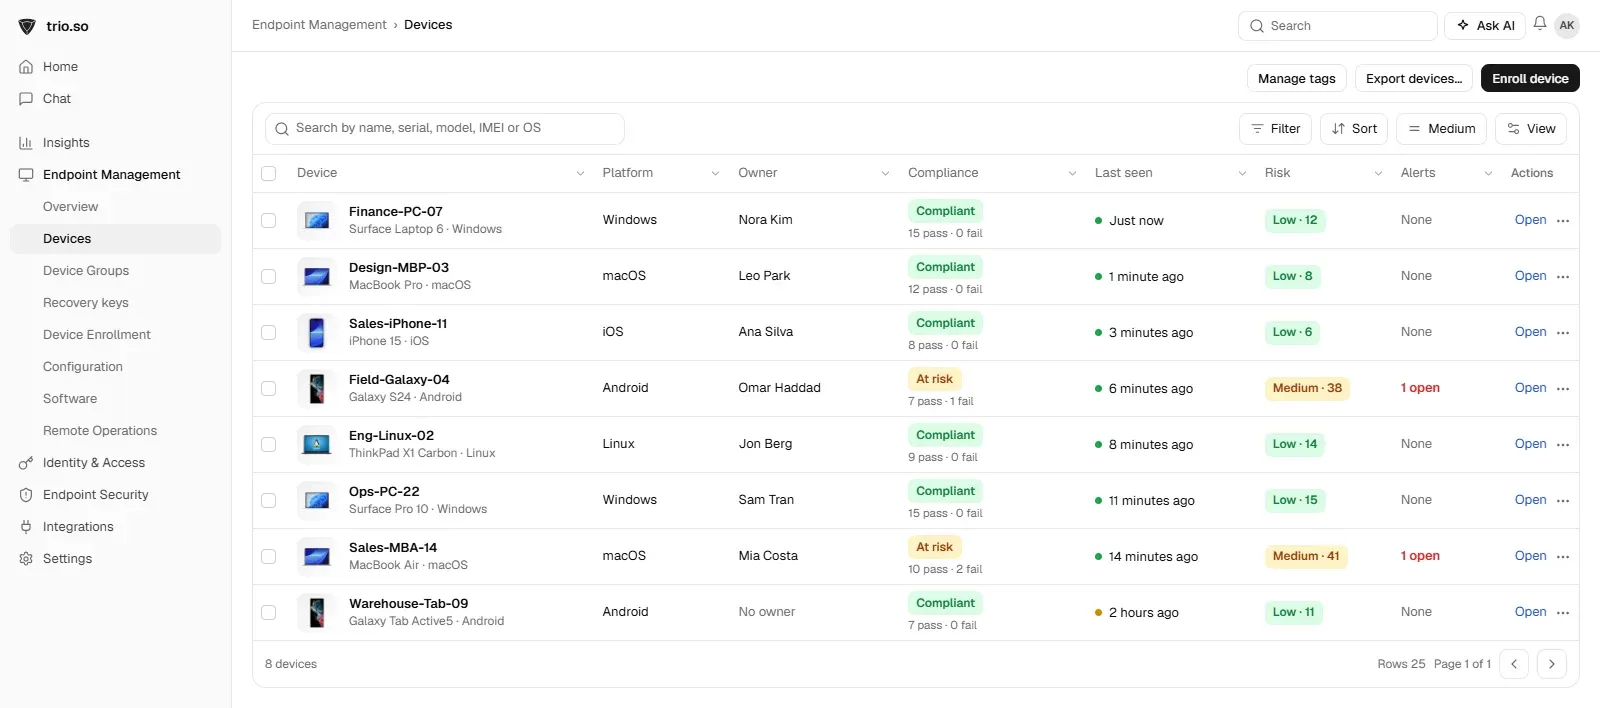
trio.so synchronisiert Benutzer aus Entra ID, Okta und Google Workspace und nimmt SCIM 2.0 aus Entra ID und Okta an. Active Directory gehört ebenfalls zu den Integrationen. In der Geräteliste sehen Sie für jedes Gerät den Besitzer und den Compliance-Status.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so synchronisiert Benutzer aus Entra ID, Okta und Google Workspace und ordnet jedem Gerät seinen Besitzer zu. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Wie Active Directory Benutzer anmeldet: Kerberos, NTLM, LDAP und Zertifikate. Sieben Schritte zur Härtung und die wichtigsten Ereignis-IDs zur Fehlersuche.
Dynamic Access Control steuert den Zugriff auf Windows-Dateiserver über Claims und Dateieigenschaften. Aufbau, Einrichtung in acht Schritten und Grenzen.
Die Vorteile feingranularer Zugriffskontrolle (FGAC) für mehr Datensicherheit, weniger Insider-Risiken und die Einhaltung von Vorgaben.
Was CIEM ist, warum Cloud-Berechtigungen ausufern, wie es sich von IAM, CSPM und CNAPP unterscheidet und wie Sie ungenutzte Rechte abbauen.
Wie RBAC aufgebaut ist und wie Sie rollenbasierte Zugriffskontrolle Schritt für Schritt einführen, mit Rollenkatalog, Beispielen und typischen Fehlern.
Was Credential-Management-Software leistet, welche Arten es gibt, vom Passwortmanager bis Secrets-Management, und worauf Sie bei der Auswahl achten.
SAML und SCIM im Vergleich: Welche Rolle beide Technologien im Identitätsmanagement spielen und wie sie zusammenarbeiten.
Wie SCIM-Sicherheit das Identitätsmanagement mit Verschlüsselung, Authentifizierung und Zugriffskontrolle stärkt.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden