


Explained
PIM vs. PAM: Privileged Identity und Privileged Access Management im Vergleich
PIM regelt, wer Sonderrechte bekommt, PAM kontrolliert, was damit passiert. Unterschiede, Funktionen, Produkte wie Entra PIM und der Weg zur Einführung.
Was Segregation of Duties bedeutet, welche Rollen sich in IT und Finanzen ausschließen und wie Sie die Aufgabentrennung auch in kleinen Teams umsetzen.


Content-Autorin, trio.so
Segregation of Duties (SoD), auf Deutsch Aufgabentrennung oder Funktionstrennung, bedeutet, dass kritische Vorgänge nie in der Hand einer einzigen Person liegen. Wer eine Änderung beantragt, genehmigt sie nicht selbst, wer Zahlungen anlegt, gibt sie nicht frei, und wer Systeme verwaltet, prüft nicht die eigenen Protokolle. So fallen Fehler und Missbrauch auf, bevor sie Schaden anrichten, weil immer eine zweite Person beteiligt ist. In der IT-Sicherheit gehört die Aufgabentrennung zu den Grundkontrollen, etwa in ISO/IEC 27001 (Anhang A 5.3) und im NIST-Katalog SP 800-53 (AC-5).
Unten finden Sie typische Beispiele aus IT und Finanzen, eine einfache Matrix für unvereinbare Rollen und Wege, die Aufgabentrennung auch in kleinen Teams umzusetzen.
Ein Vorgang wird in Schritte zerlegt, und die Schritte, die sich gegenseitig kontrollieren sollen, gehen an verschiedene Personen. Klassisch sind vier Funktionen: beantragen, genehmigen, ausführen und prüfen. Liegen zwei davon bei derselben Person, kann sie einen Fehler oder eine Manipulation selbst verdecken.
Neben Aufgabentrennung ist auch das Vier-Augen-Prinzip gebräuchlich. Es ist die einfachste Form: Eine zweite Person bestätigt einen Schritt, bevor er wirksam wird.
| Vorgang | Unvereinbare Kombination | Typische Trennung |
|---|---|---|
| Softwareentwicklung | Code schreiben und selbst in die Produktion übernehmen | Pull Request mit Review durch eine zweite Person, Freigabe in der Pipeline |
| Benutzerkonten | Konten anlegen und Zugriffsrechte genehmigen | Fachbereich genehmigt, IT richtet ein |
| Administration | Systeme verwalten und die Protokolle dieser Systeme verwalten | Protokolle liegen in einem System, auf das die Admins nur lesend zugreifen |
| Datensicherung | Backups verwalten und Backups löschen | Löschen nur nach Freigabe oder mit unveränderbarer Aufbewahrung |
| Firewall und Netzwerk | Regeln ändern und Änderungen abnehmen | Change-Prozess mit Genehmigung |
| Zahlungsverkehr | Lieferanten anlegen und Zahlungen freigeben | Stammdaten und Freigabe in getrennten Rollen |
Beide Prinzipien hängen zusammen, beantworten aber unterschiedliche Fragen. Least Privilege fragt, welche Rechte eine Person für ihre Arbeit mindestens braucht. Aufgabentrennung fragt, welche Rechte eine Person nicht gleichzeitig haben darf, auch wenn jedes für sich angemessen wäre. Ein Admin mit genau passenden Rechten kann trotzdem gegen die Aufgabentrennung verstoßen, wenn er auch die Protokolle über seine eigenen Änderungen löschen darf.
Eine einfache Tabelle reicht für den Anfang. Zeilen sind Personen oder Rollen, Spalten die Schritte, und jedes Feld mit zwei unvereinbaren Häkchen ist ein Befund.
In einem IT-Team mit zwei Personen lassen sich nicht alle Schritte trennen. Dafür gibt es Ausgleichskontrollen:
Die Lücke muss bekannt und dokumentiert sein. Prüfer akzeptieren eine begründete Ausgleichskontrolle eher als eine Trennung, die nur auf dem Papier steht.
Das ist eine Orientierung und keine Rechtsberatung. Welche Vorgaben für Ihr Unternehmen gelten, klären Sie mit Ihrer Prüfung oder Rechtsberatung.
Ein mittelständisches Unternehmen hat fünf IT-Mitarbeitende: eine Leitung, zwei Administratoren, eine Person im Support und eine Entwicklerin. Die Matrix zeigt, wer welchen Schritt übernimmt:
| Vorgang | Beantragen | Genehmigen | Ausführen | Prüfen |
|---|---|---|---|---|
| Neues Benutzerkonto | Fachbereich | Führungskraft | Support | IT-Leitung, quartalsweise |
| Adminrechte | Administrator | IT-Leitung | zweiter Administrator | Geschäftsführung, jährlich |
| Änderung an der Firewall | Administrator | IT-Leitung | Administrator | zweiter Administrator |
| Code in Produktion | Entwicklerin | Review durch Administrator | Pipeline | IT-Leitung, Stichprobe |
| Backups löschen | Administrator | IT-Leitung | zweiter Administrator | Protokoll an Geschäftsführung |
Bei der Firewall stellt dieselbe Person den Antrag und führt die Änderung aus. Das ist vertretbar, weil die IT-Leitung genehmigt und ein zweiter Administrator das Ergebnis prüft. Problematisch wäre es erst, wenn der ausführende Administrator auch die Protokolle über seine Änderung verwalten könnte.
Prüfen Sie solche Muster bei jeder Rechteüberprüfung. Viele Identitäts- und Berechtigungswerkzeuge melden bekannte Konfliktpaare automatisch, eine sorgfältig gepflegte Tabelle leistet in kleinen Unternehmen aber dasselbe.
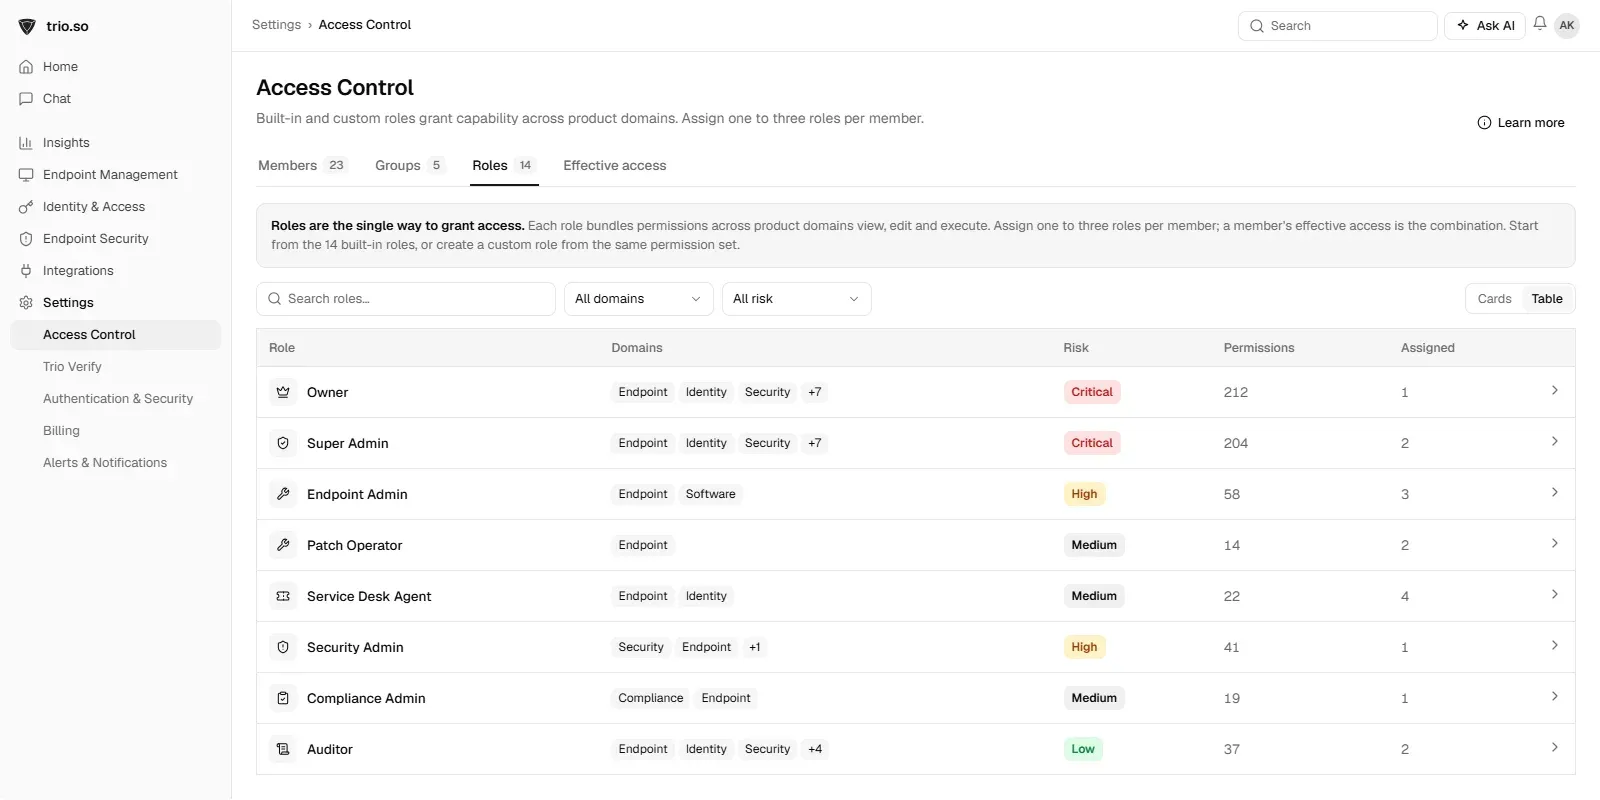
Auch die Werkzeuge der IT brauchen getrennte Rollen. In trio.so erhalten IT-Mitarbeitende den Zugriff auf die Konsole über Rollen, zum Beispiel Endpoint Admin, Patch Operator, Service Desk Agent oder Auditor, mit einer bis drei Rollen pro Person. Neben den mitgelieferten Rollen lassen sich eigene Rollen anlegen. Die Mitgliederliste mit Rollen, Status und letzter Aktivität können Sie als CSV exportieren, was die regelmäßige Überprüfung der Rechte erleichtert.
Weiterführend: Identitätsmanagement, Interne Revision und Compliance und IT-Compliance.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
In trio.so erhalten IT-Mitarbeitende den Konsolenzugriff über mitgelieferte oder eigene Rollen, eine bis drei pro Person. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
PIM regelt, wer Sonderrechte bekommt, PAM kontrolliert, was damit passiert. Unterschiede, Funktionen, Produkte wie Entra PIM und der Weg zur Einführung.
Was Least Privilege bedeutet, warum das Prinzip der geringsten Rechte Schäden begrenzt und wie Sie es mit Rollen und befristeten Adminrechten umsetzen.
Just-in-Time-Zugriff vergibt Administratorrechte nur befristet. Risiken dauerhafter Rechte, Arten von JIT, Ablauf und Einführung.
Was ein Bastion-Host ist, wie Sie ihn Schritt für Schritt erstellen und härten und wann Azure Bastion oder AWS Session Manager die bessere Wahl sind.

Access Governance regelt, wer worauf zugreifen darf und ob das noch stimmt. Abgrenzung, acht Richtlinien und Ablauf einer Zugriffsüberprüfung.
Privileged Access Management (PAM) Best Practices für Ihr Unternehmen. Schützen Sie sensible Daten mit trio.so. Jetzt mehr erfahren!
7 überraschende Vor- und Nachteile von Passwort-Managern – kompakt erklärt, ehrlich bewertet und leicht verständlich.
Kostenlose Excel-Vorlage für die Überprüfung von Benutzerzugriffen, dazu Richtlinie, Bericht und E-Mails: was Sie erfassen, die Schritte, der Rhythmus und was Prüfer erwarten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden