


Explained
GRC: Bedeutung von Governance, Risk und Compliance im Unternehmen
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.
Was die interne Revision macht, was Compliance leistet, wo die Unterschiede liegen, was das Gesetz verlangt und wie der Mittelstand beides löst.

Content-Autorin, trio.so
Compliance sorgt im laufenden Betrieb dafür, dass ein Unternehmen Gesetze, Normen und interne Regeln einhält: Sie baut Regeln und Kontrollen auf, schult und berät. Die interne Revision prüft danach unabhängig, ob diese Regeln und Kontrollen und auch andere Abläufe wirksam sind, und berichtet direkt an die Geschäftsleitung. Die Compliance gestaltet und überwacht also, während die Revision ohne eigene operative Verantwortung nachprüft, auch die Compliance selbst. Im Drei-Linien-Modell steht Compliance in der zweiten, die interne Revision in der dritten Linie. Für Banken und Versicherer sind beide gesetzlich vorgeschrieben, andere Unternehmen richten sie nach Größe und Risiko ein.
Wenn Sie Zuständigkeiten klären oder eine dieser Funktionen aufbauen wollen, zeigt die Vergleichstabelle den Unterschied; danach folgen die Rechtsgrundlagen, die Zusammenarbeit und was der Mittelstand daraus macht.
Die interne Revision ist eine vom Tagesgeschäft unabhängige, objektive Prüfungs- und Beratungsfunktion im Unternehmen. Sie bewertet Risikomanagement, internes Kontrollsystem und Unternehmensführung und empfiehlt Verbesserungen. Geprüft wird nach einem risikoorientierten Jahresplan, dazu kommen Sonderprüfungen, etwa bei Verdacht auf Unregelmäßigkeiten.
Typische Aufgaben:
Sie ist in der Regel direkt der Geschäftsleitung unterstellt, meist als Stabsstelle. In Deutschland ist das Deutsche Institut für Interne Revision (DIIR) der Fachverband, international das Institute of Internal Auditors (IIA), das auch die maßgeblichen Standards herausgibt.
Compliance heißt Regeltreue. Die Compliance-Funktion stellt sicher, dass das Unternehmen die für es geltenden Vorgaben kennt und einhält. Sie arbeitet vorbeugend und begleitet die Fachbereiche im Alltag.
Typische Aufgaben:
Wie ein solches System aufgebaut ist, beschreibt der Beitrag zum Compliance Management.
| Compliance | Interne Revision | |
|---|---|---|
| Kernfrage | Halten wir die Regeln ein, und wie stellen wir das sicher? | Funktionieren unsere Kontrollen und Prozesse wirklich? |
| Zeitbezug | Laufend und vorbeugend | Überwiegend nachträglich, in geplanten Prüfungen |
| Rolle im Betrieb | Gestaltet Regeln, berät und überwacht | Prüft unabhängig und hat keine operative Verantwortung |
| Umfang | Gesetze, Normen und interne Regeln | Alle Geschäftsbereiche, auch Effizienz und Strategieumsetzung |
| Stellung im Drei-Linien-Modell | Zweite Linie | Dritte Linie |
| Berichtet an | Geschäftsleitung | Geschäftsleitung und meist Aufsichtsgremium |
| Ergebnis | Richtlinien, Schulungen, Kontrollen, Berichte | Prüfberichte, Feststellungen, Maßnahmen |
Auch die externe Abschlussprüfung ist davon zu trennen: Wirtschaftsprüfer stammen von außen und prüfen vor allem den Jahresabschluss.
Das Modell des IIA ordnet die Verantwortung so:
Eine Abgrenzung im Beispiel: Die IT verschlüsselt die Laptops (erste Linie). Die Informationssicherheit legt fest, dass alle Laptops verschlüsselt sein müssen, und überwacht die Quote (zweite Linie). Die Revision prüft stichprobenartig, ob Vorgabe und Berichte stimmen und was mit den Ausnahmen geschieht (dritte Linie).
Das ist eine Orientierung und keine Rechtsberatung. Welche Pflichten für Sie gelten, hängt von Rechtsform und Branche ab.
Unabhängigkeit ist dabei die Grenze: Die Revision sollte nicht prüfen, was sie selbst mitgestaltet hat, und Compliance darf keine Prüfung ihrer eigenen Arbeit übernehmen.
Kleinere Unternehmen haben selten zwei Abteilungen. Oft liegt Compliance bei der Geschäftsleitung, der Rechtsberatung oder einem Beauftragten, und eine interne Revision gibt es nicht. Das kann genügen, wenn drei Dinge geklärt sind:
Viele Unternehmen beauftragen eine externe Revision im Co-Sourcing für einzelne Prüfungen, zum Beispiel zur IT-Sicherheit oder zum Einkauf.
Viele Prüfungen landen am Ende bei den IT-Systemen: Wer hat Administratorrechte, sind Geräte verschlüsselt, werden Updates in der Frist eingespielt, und wer hat wann was geändert? Halten Sie diese Nachweise laufend bereit. Hilfreich sind die Compliance-Checkliste, das Least-Privilege-Modell und die IT-Audit-Checkliste (englisch). Eine gemeinsame Struktur für beide Funktionen beschreibt der Beitrag zu GRC.
Eine Compliance-Kontrolle läuft anders: Sie ist meist fest in den Ablauf eingebaut und wiederholt sich, etwa eine monatliche Prüfung neuer Lieferanten gegen Sanktionslisten. Die Revision schaut seltener, dafür tiefer und mit Abstand.
Das Unternehmen hat eine Richtlinie: Administratorrechte werden vierteljährlich überprüft, und Konten ausgeschiedener Personen werden am letzten Arbeitstag gesperrt.
| Wer | Was |
|---|---|
| IT-Betrieb (erste Linie) | Sperrt die Konten und führt die vierteljährliche Überprüfung durch |
| Compliance oder Informationssicherheit (zweite Linie) | Hat die Regel geschrieben, schult und schaut monatlich auf die Kennzahl der verspäteten Sperrungen |
| Interne Revision (dritte Linie) | Zieht einmal im Jahr eine Stichprobe von 25 Austritten, vergleicht Personaldaten mit den Protokollen und prüft, ob die Überprüfung tatsächlich stattfand und Folgen hatte |
Findet die Revision drei zu spät gesperrte Konten, wird daraus eine Feststellung mit Ursache, zum Beispiel weil das Personalwesen Austritte zu spät meldet, und einer Maßnahme mit Termin.
| Compliance | Interne Revision | |
|---|---|---|
| Fachlicher Hintergrund | Oft Recht oder Betriebswirtschaft | Oft Betriebswirtschaft, Wirtschaftsprüfung oder IT |
| Arbeitsweise | Begleitet und berät laufend, übersetzt Vorgaben in den Alltag | Arbeitet in Prüfungsprojekten, analysiert Daten und Stichproben |
| Typische Abschlüsse | Fortbildungen zum Compliance Officer | Certified Internal Auditor (CIA), bei IT-Prüfern CISA |
| Größte Herausforderung | Als Unterstützung gesehen zu werden, nicht als Bremse | Unabhängig zu bleiben und trotzdem Vertrauen zu gewinnen |
Für ein Unternehmen ohne beide Funktionen ist die Compliance meist der erste Schritt, weil sie Regeln und Verantwortliche schafft, die später überhaupt prüfbar sind. Eine Prüfung ohne festgelegte Regeln bringt wenig. Sobald die wichtigsten Kontrollen laufen, lohnt sich eine erste unabhängige Prüfung, zum Beispiel durch einen externen Dienstleister zum risikoreichsten Thema.
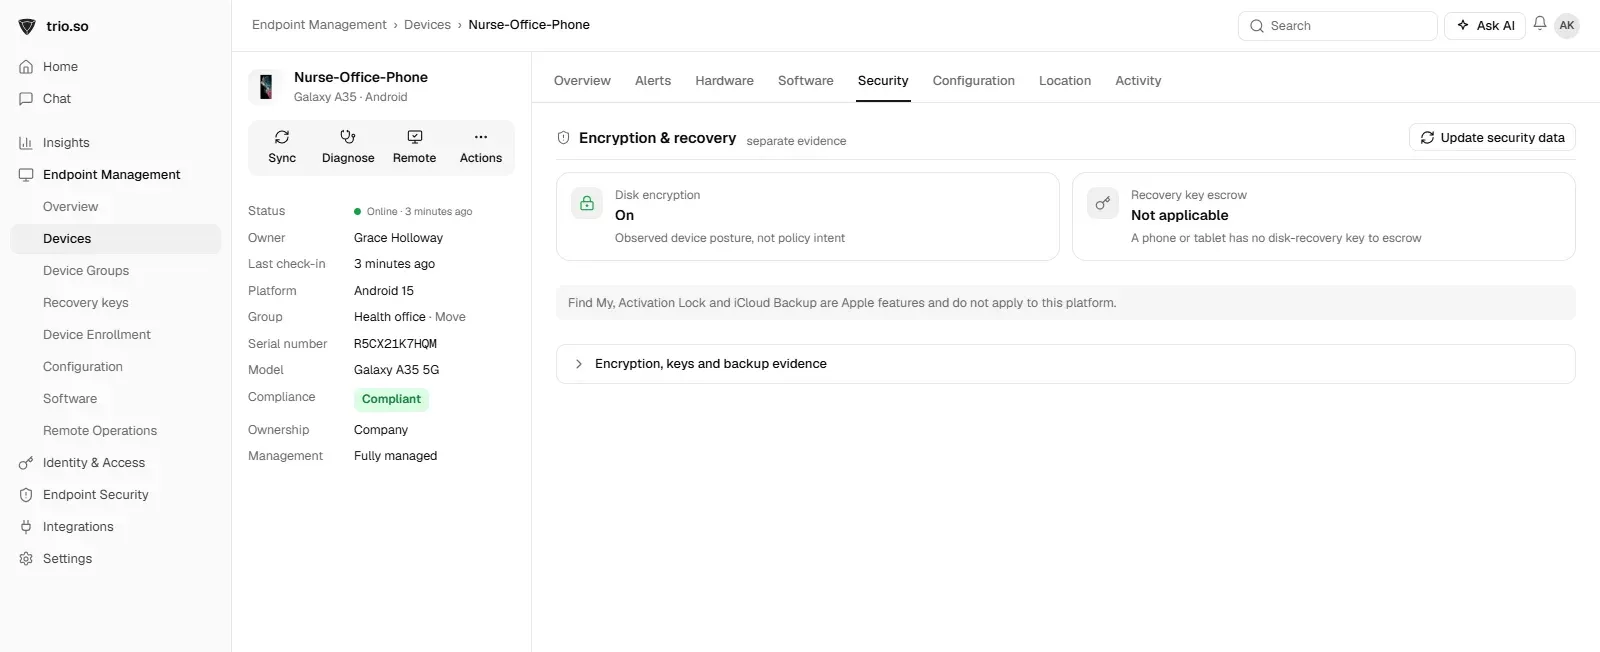
Bei Prüfungen wollen beide Funktionen oft dasselbe sehen, nämlich Belege zu den Geräten. trio.so zeigt den Verschlüsselungsstatus jedes Geräts, setzt Richtlinien für Updates und Bildschirmsperren durch und exportiert Compliance-Nachweise. Ein exportierbares Audit-Protokoll hält Anmeldungen und Sicherheitsänderungen in der Konsole fest. Das deckt nur den Geräteteil ab und ersetzt weder Compliance noch Revision.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt den Verschlüsselungsstatus pro Gerät und exportiert Compliance-Nachweise und das Audit-Protokoll der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.
Third-Party-Risikomanagement (TPRM): welche Risiken Lieferanten bringen, was NIS2, DORA und DSGVO verlangen und wie Sie in fünf Schritten vorgehen.
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.

Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.

Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was eine Datenarchivierungsstrategie regelt, welche Aufbewahrungsfristen nach HGB und AO gelten und wie Sie GoBD und DSGVO in einem Konzept verbinden.

Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.

Compliance Automation prüft Kontrollen laufend und sammelt Nachweise. Was sich automatisieren lässt, was nicht, sechs Schritte und Werkzeuge.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden