


Explained
CCPA: Was der California Consumer Privacy Act für Unternehmen bedeutet
Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.


Content-Autorin, trio.so
SOX-Compliance bedeutet, die Anforderungen des Sarbanes-Oxley Act zu erfüllen, eines US-Gesetzes von 2002, das die Verlässlichkeit der Finanzberichte börsennotierter Unternehmen sichern soll. Es gilt für Unternehmen, deren Wertpapiere an einer US-Börse gehandelt werden, und damit auch für deutsche Konzerne mit US-Notierung und für Tochtergesellschaften von US-Konzernen. Für die IT sind vor allem die internen Kontrollen nach Section 404 wichtig: Wer darf auf Finanzsysteme zugreifen, wie werden Änderungen genehmigt, und wie wird der Betrieb abgesichert und nachgewiesen. Diese Kontrollen heißen IT General Controls.
Wenn Ihr Unternehmen unter SOX fällt oder ein US-Mutterkonzern Nachweise anfordert, finden Sie unten die wichtigsten Abschnitte des Gesetzes, die Kontrollen für die IT und eine Vorbereitung auf die Prüfung.
| Abschnitt | Inhalt | Bedeutung für die IT |
|---|---|---|
| Section 302 | CEO und CFO bestätigen persönlich die Richtigkeit der Quartals- und Jahresberichte | Die Leitung braucht verlässliche Systeme und Daten |
| Section 404 | Das Management bewertet jährlich die internen Kontrollen über die Finanzberichterstattung, bei größeren Unternehmen prüft der Abschlussprüfer mit | IT-Kontrollen werden dokumentiert, getestet und geprüft |
| Section 409 | Wesentliche Änderungen der Finanzlage zeitnah veröffentlichen | Systeme müssen Informationen schnell liefern |
| Section 802 | Strafen für das Vernichten oder Fälschen von Unterlagen, Aufbewahrungsregeln für Prüfungsunterlagen | Aufbewahrung und Schutz von Daten und Protokollen |
| Section 906 | Strafrechtliche Haftung für wissentlich falsche Bestätigungen | Hoher Druck auf saubere Nachweise |
Für Verstöße gegen Section 906 drohen Geldstrafen bis 5 Millionen US-Dollar und bis zu 20 Jahre Haft bei Vorsatz. Die Prüfer der Abschlussprüfer überwacht das Public Company Accounting Oversight Board (PCAOB).
In Deutschland gibt es mit dem internen Kontrollsystem nach HGB und den GoBD vergleichbare Pflichten, aber ohne die persönliche Bestätigung und die Strafandrohung des SOX.
Eine deutsche Tochter eines US-Konzerns betreibt das ERP für den europäischen Teil des Konzernabschlusses. Einmal im Quartal muss sie nachweisen, dass alle Zugriffe auf das ERP berechtigt sind. Die IT exportiert die Liste der Konten mit Rollen, die Fachabteilungen bestätigen oder streichen jede Zeile, und die Änderungen werden umgesetzt und belegt. Der Prüfer zieht im Jahr eine Stichprobe und prüft, ob jede Prüfung vollständig, rechtzeitig und von der richtigen Person freigegeben war. Fehlt eine Unterschrift, wird das als Mangel festgehalten, auch wenn alle Rechte in Ordnung waren.
Aufgabentrennung verhindert, dass eine Person einen Vorgang von Anfang bis Ende allein durchführen kann. Klassische Konflikte sind:
In kleinen Teams ist volle Trennung oft nicht möglich. Dann helfen ausgleichende Kontrollen, etwa eine regelmäßige Prüfung der Protokolle durch eine unabhängige Person.
Viele Kontrollen lassen sich ganz oder teilweise automatisieren: Konten werden über das Verzeichnis angelegt und entfernt, Berechtigungsberichte werden planmäßig erzeugt, und Geräte melden ihren Patch- und Verschlüsselungsstatus selbst. Automatisierte Kontrollen sind für Prüfer attraktiv, weil sie gleichmäßig wirken. Dann genügt oft anstelle einer großen Stichprobe der Nachweis, dass die Automatik richtig eingerichtet ist und nicht verändert wurde.
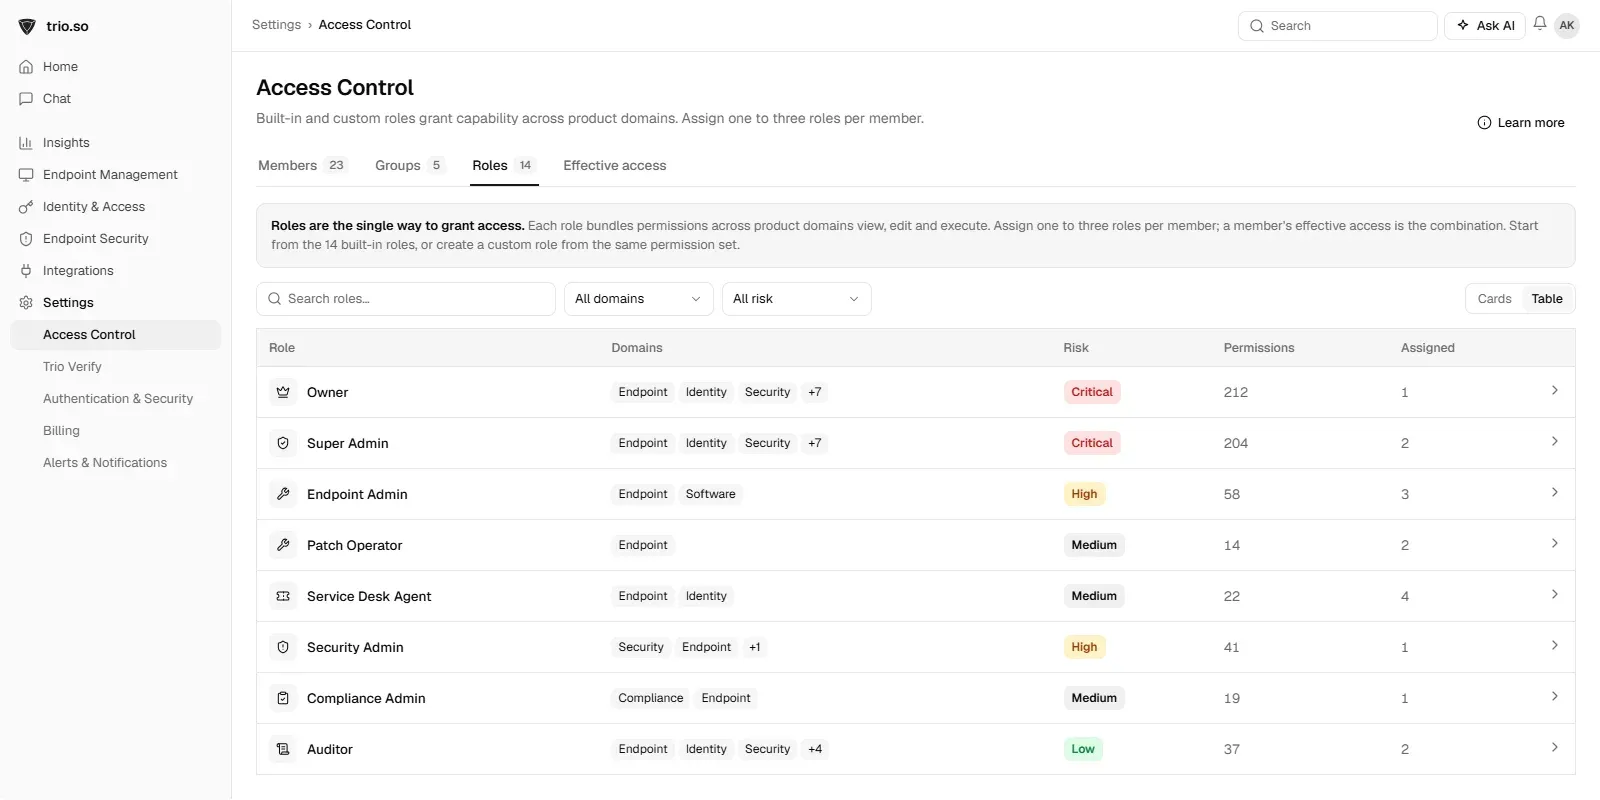
Viele dieser Kontrollen betreffen Konten und Geräte. In trio.so erhalten IT-Mitarbeitende den Konsolenzugriff über Rollen, etwa Endpoint Admin, Compliance Admin oder Auditor, und die Mitgliederliste mit Rollen, Status und letzter Aktivität lässt sich für die Rechteprüfung als CSV exportieren. Für jedes Gerät zeigt trio.so, ob eine Richtlinie angewendet wurde, fehlgeschlagen ist oder noch aussteht, und der Patch Audit Trail lässt sich als Nachweispaket exportieren. Die Beurteilung, ob Ihre Kontrollen genügen, bleibt Sache von Management und Prüfer.
Weiterführend: interne Revision und Compliance, COBIT und Least Privilege.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so exportiert Mitglieder mit Rollen als CSV, zeigt den Richtlinienstatus jedes Geräts und liefert Nachweispakete. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was eine Datenarchivierungsstrategie regelt, welche Aufbewahrungsfristen nach HGB und AO gelten und wie Sie GoBD und DSGVO in einem Konzept verbinden.

Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.

Compliance Automation prüft Kontrollen laufend und sammelt Nachweise. Was sich automatisieren lässt, was nicht, sechs Schritte und Werkzeuge.

Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.
Was die interne Revision macht, was Compliance leistet, wo die Unterschiede liegen, was das Gesetz verlangt und wie der Mittelstand beides löst.
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.
Third-Party-Risikomanagement (TPRM): welche Risiken Lieferanten bringen, was NIS2, DORA und DSGVO verlangen und wie Sie in fünf Schritten vorgehen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden