


Templates
IT-Risikoanalyse: Vorlage mit Risikomatrix (Word + Excel)
IT-Risikoanalyse als Vorlage in Word und PDF: Skalen, 5x5-Risikomatrix, Risikobewertung und Maßnahmenplan nach BSI 200-3, dazu ein Excel-Risikoregister.
Kostenlose Vorlage für eine IT-Governance-Richtlinie in Word und PDF, mit Excel-Tracker: 17 Abschnitte, RACI, Entscheidungsrechte, KPIs und ein Framework-Beispiel.

Content-Autorin, trio.so
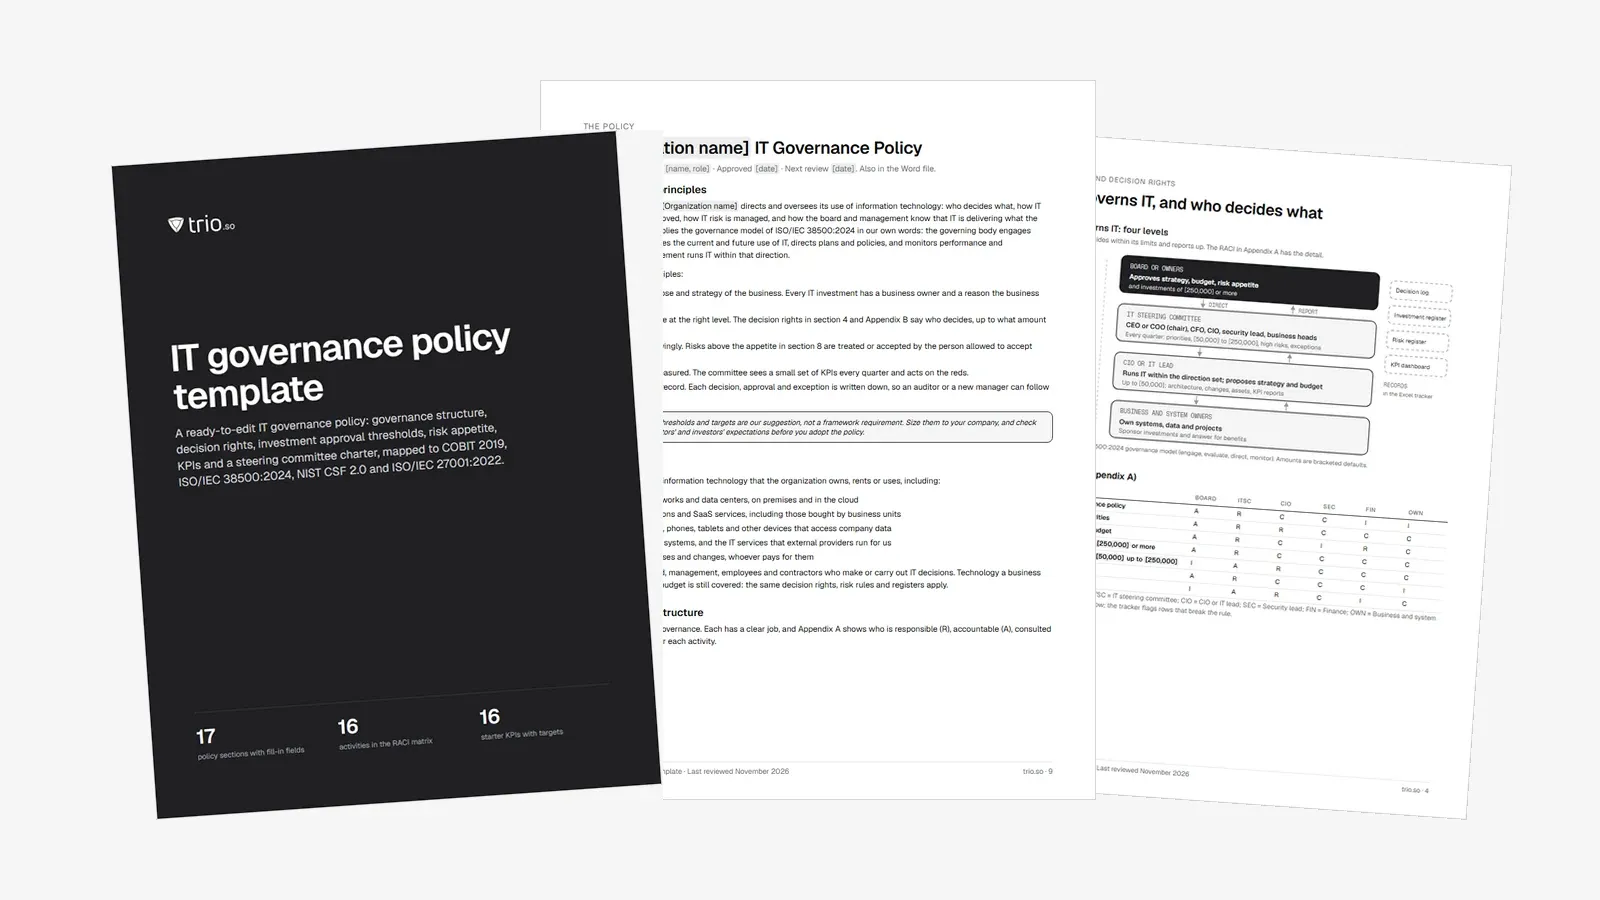
Eine IT-Governance-Richtlinie legt fest, wer in Ihrem Unternehmen was über Technologie entscheidet: wer die IT-Prioritäten setzt, wer eine IT-Investition bis zu welchem Betrag freigibt, wie viel IT-Risiko Sie in Kauf nehmen und wie Vorstand und Geschäftsleitung prüfen, ob die IT liefert. Diese kostenlose Vorlage für eine IT-Governance-Richtlinie gibt Ihnen genau diese Richtlinie als bearbeitbares Word-Dokument mit 17 Abschnitten, geschrieben für Unternehmen mit 50 bis 1000 Beschäftigten.
Jede Entscheidung steht in [eckigen Klammern], mit einem Vorschlag, den Sie übernehmen oder ändern. Zum Download gehören außerdem ein PDF-Leitfaden mit einem einseitigen Beispiel für ein IT-Governance-Framework und einem durchgerechneten Beispiel eines Unternehmens mit 200 Beschäftigten sowie ein Excel-Tracker für RACI, Entscheidungen, Investitionen, Richtlinien, Risiken, KPIs und die Sitzungen des Lenkungsausschusses. Die Richtlinie ist per ID auf COBIT 2019, ISO/IEC 38500:2024, NIST CSF 2.0 und ISO/IEC 27001:2022 abgebildet.
Die Download-Dateien (Word, PDF und Excel) stehen auf Englisch zur Verfügung.
Kurz gesagt
Eine IT-Governance-Richtlinie ist ein vom Vorstand oder den Eigentümern verabschiedetes Dokument, das festlegt, wie das Unternehmen den Einsatz von IT steuert und überwacht. Sie benennt die Governance-Gremien und Rollen, gibt jeder Rolle ihre Entscheidungsrechte, legt die Freigabegrenzen für IT-Ausgaben fest, beschreibt die Risikobereitschaft und bestimmt, welche Kennzahlen Vorstand und Geschäftsleitung wie oft prüfen. Die laufenden Aufzeichnungen, also Entscheidungen, Investitionen, Risiken und KPIs, liegen in einem Tracker.
Sie ist auch das IT-Governance-Dokument, nach dem viele suchen: die eine Stelle, an der Ihr IT-Governance-Framework beschrieben ist. Die übrigen IT-Dokumente stehen darunter. Informationssicherheitsrichtlinie, Richtlinie zur akzeptablen Nutzung und Zugriffskontrollrichtlinie sagen, welche Regeln gelten; die Governance-Richtlinie sagt, wer diese Regeln festlegt und wer sie freigibt.
Eine ICT-Governance-Richtlinie (oder IKT-Governance-Richtlinie) ist dasselbe Dokument unter anderem Namen.
Ohne Governance fallen IT-Entscheidungen dort, wo gerade das Budget liegt. Ein Fachbereich kauft ein SaaS-Tool, das niemand geprüft hat, zwei Projekte konkurrieren um dieselben Entwickler, ein Risiko wird von dem akzeptiert, der zufällig im Raum saß, und niemand kann dem Vorstand sagen, ob die IT-Ausgaben des letzten Jahres gebracht haben, was sie versprochen hatten. Eine schriftliche Richtlinie regelt sechs Dinge:
Eine Richtlinie allein bringt noch keine IT-Governance in Gang. Sie wirkt, wenn ein Lenkungsausschuss planmäßig tagt, jedes Mal auf dasselbe Dashboard schaut und festhält, was er beschlossen hat. Der Tracker in diesem Download ist auf genau diesen Rhythmus ausgelegt.
Beides wird leicht verwechselt, und die Richtlinie funktioniert besser, wenn Sie es auseinanderhalten.
| IT-Governance | IT-Management | |
|---|---|---|
| Wer | Vorstand, Eigentümer und IT-Lenkungsausschuss | CIO oder IT-Leitung und das IT-Team |
| Frage | Tun wir mit der IT das Richtige, und wirkt es? | Tun wir die Dinge richtig? |
| Tätigkeiten | Stakeholder einbinden, bewerten, steuern, überwachen | Planen, aufbauen, betreiben, überwachen |
| Ergebnisse | Strategie, Budget, Risikobereitschaft, Entscheidungsrechte, Richtlinien | Projekte, Services, Standards, Verfahren, Berichte |
| Rhythmus | Quartalsweise im Ausschuss, jährlich im Vorstand | Täglicher, wöchentlicher und monatlicher Betrieb |
ISO/IEC 38500:2024 beschreibt Governance so, dass das Leitungsorgan Stakeholder einbindet, bewertet, steuert und überwacht, während das Management die IT innerhalb des vom Leitungsorgan gesetzten Rahmens betreibt. COBIT 2019 trennt genauso: Die Domäne Evaluate, Direct and Monitor enthält die Governance-Ziele, vier weitere Domänen enthalten die Management-Ziele.
Eine Richtlinie, die nur sagt „Die IT wird am Geschäft ausgerichtet“, gibt niemandem etwas an die Hand. Die Vorlage hat 17 Abschnitte in vier Teilen: Richtung vorgeben, entscheiden, Risiken steuern und Ergebnisse überwachen.
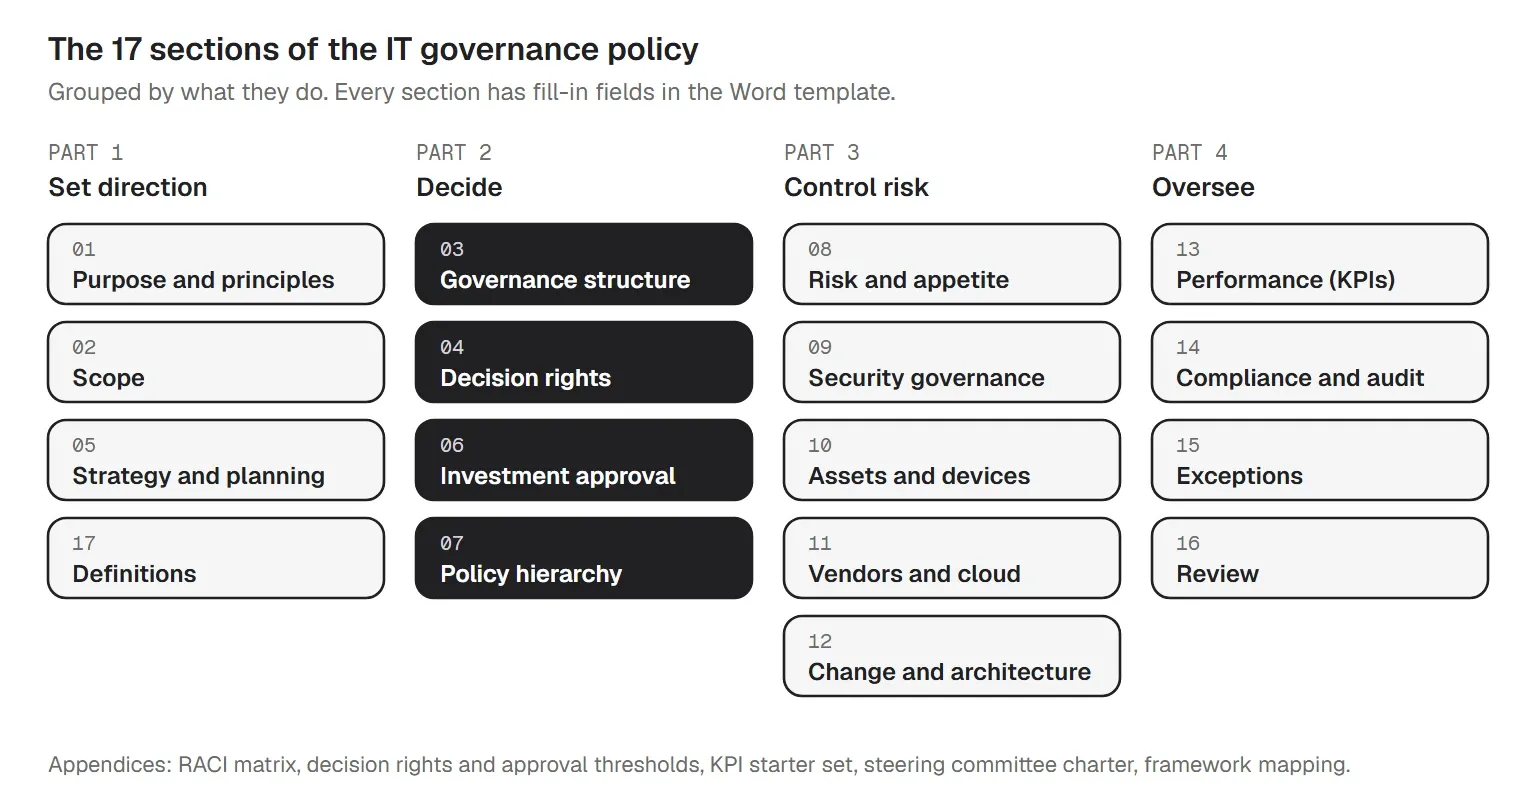
Die Anhänge enthalten eine RACI-Matrix mit 16 Aktivitäten, eine Tabelle mit Entscheidungsrechten und Freigabegrenzen, ein KPI-Starterset mit 16 Kennzahlen, eine Geschäftsordnung für den Lenkungsausschuss mit fester Tagesordnung und eine Framework-Zuordnung. Schulung und Sensibilisierung stehen in Abschnitt 7: Die Verantwortlichen informieren die Beschäftigten über neue und geänderte Regeln, neue Mitarbeitende lernen sie beim Onboarding kennen, und alle Beschäftigten wiederholen die Schulung alle [12] Monate.
Die meisten Unternehmen mit 50 bis 1000 Beschäftigten brauchen vier Ebenen. Vorstand oder Eigentümer geben Strategie, Budget und Risikobereitschaft frei. Ein IT-Lenkungsausschuss unter Vorsitz von CEO oder COO, mit CFO, CIO oder IT-Leitung, Sicherheitsverantwortlichen und den Leitungen der wichtigsten Fachbereiche, entscheidet jedes Quartal innerhalb fester Grenzen. CIO oder IT-Leitung betreiben die IT. Fach- und Systemverantwortliche tragen Projekte und verantworten ihre Systeme und Daten.
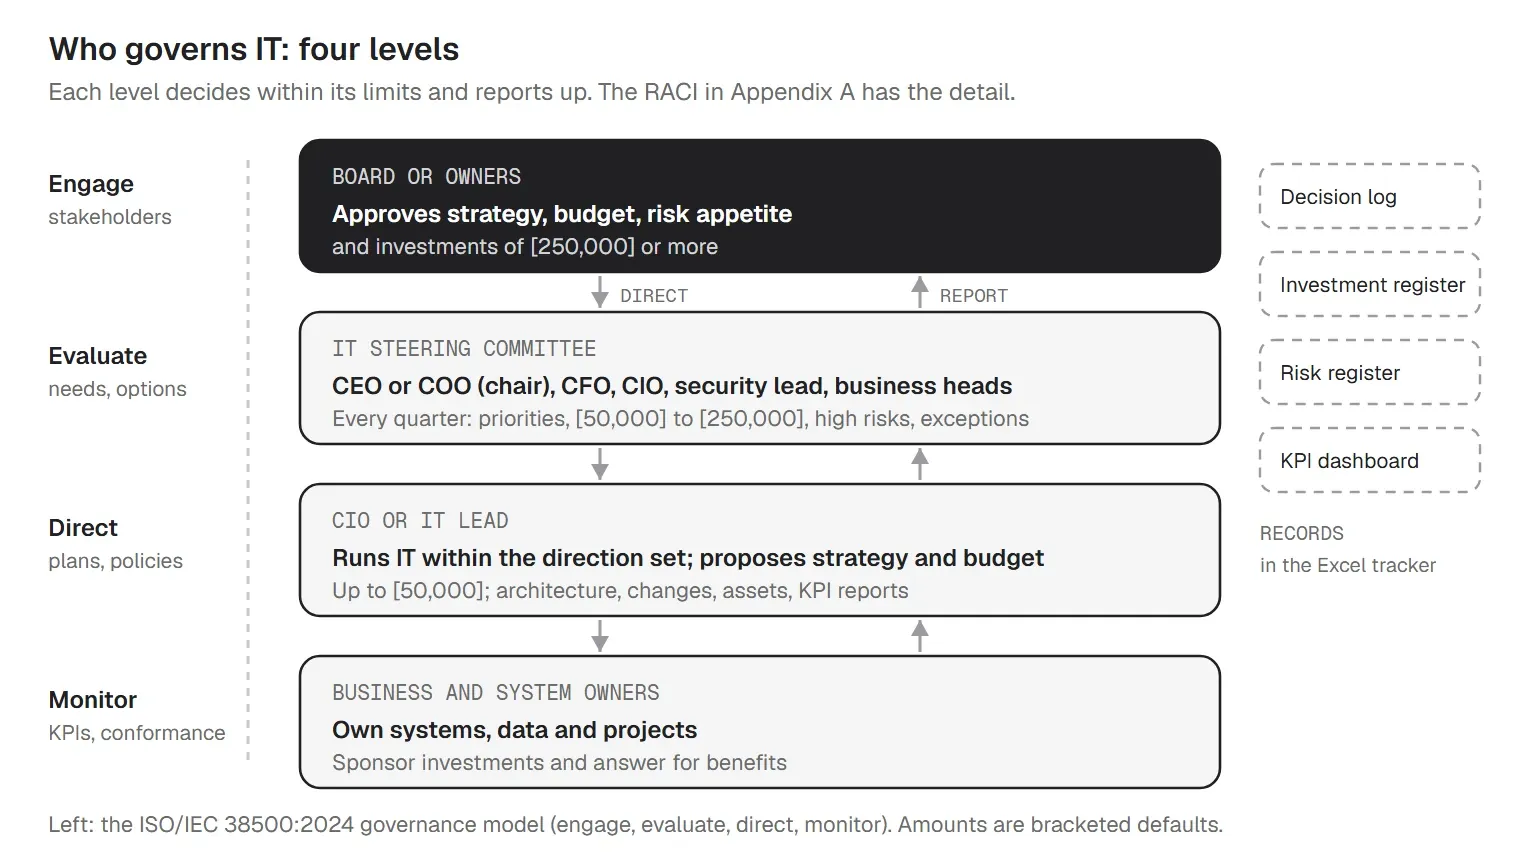
Eine RACI-Matrix zeigt für jede Aktivität, wer sie durchführt (Responsible, R), wer verantwortlich ist (Accountable, A), wer konsultiert (Consulted, C) und wer informiert wird (Informed, I). Die eine Regel, auf die es ankommt: genau ein A pro Zeile. Hier sind neun der 16 Zeilen aus Anhang A:
| Aktivität | Vorstand oder Eigentümer | IT-Lenkungsausschuss | CIO oder IT-Leitung | Sicherheitsverantwortliche | Finanzen | Fach- und Systemverantwortliche |
|---|---|---|---|---|---|---|
| IT-Governance-Richtlinie freigeben | A | R | C | C | I | I |
| IT-Strategie und Prioritäten festlegen | A | R | R | C | C | C |
| Jährliches IT-Budget freigeben | A | R | C | I | R | C |
| Investitionen ab [250 000] freigeben | A | R | C | C | C | C |
| Investitionen von [50 000] bis unter [250 000] freigeben | I | A | R | C | C | C |
| Risikobereitschaft festlegen | A | R | C | C | C | I |
| Ein hohes Risiko akzeptieren | I | A | R | C | I | C |
| Architektur- und Technologiestandards freigeben | A | R | C | C | ||
| Informationssicherheitsrichtlinie freigeben | I | A | C | R | C |
In einem kleinen Unternehmen kann eine Person mehrere Rollen haben; der CEO leitet vielleicht den Ausschuss und handelt zugleich für den Vorstand. Schreiben Sie die Namen trotzdem auf. Der RACI-Reiter im Tracker markiert jede Zeile, die nicht genau ein A hat.
Die Entscheidungsrechte sind der Teil der Richtlinie, den die Leute am häufigsten nutzen. Für jeden Bereich legt die Vorlage fest, wer vorschlägt, wer entscheidet und wann eine Entscheidung eine Ebene höher geht:
| Bereich | Entscheidet | Geht eine Ebene höher, wenn |
|---|---|---|
| IT-Strategie und Prioritäten | Vorstand | Der Ausschuss empfiehlt, der Vorstand gibt frei |
| IT-Investitionen | Laut Tabelle der Freigabegrenzen | Die Kosten über der Grenze der freigebenden Person liegen oder ein Business Case fehlt |
| Architektur und Standards | Lenkungsausschuss | Ein Projekt eine Technologie außerhalb der Standards einsetzen will |
| Akzeptanz von Sicherheitsrisiken | Laut Risikobewertung | Hohe Risiken gehen an den Ausschuss, kritische an den Vorstand |
| Dienstleister und Cloud-Dienste | CIO | Kritische Dienstleister gehen an den Ausschuss |
| Richtlinien und Standards | Laut Richtlinienhierarchie | Richtlinien an den Ausschuss, Standards an den CIO, Verfahren an die Prozessverantwortlichen |
| Änderungen | CIO (wesentliche), IT-Leitung (Standardänderungen) | Änderungen mit hoher geschäftlicher Auswirkung gehen an den Ausschuss |
| Ausnahmen | CIO (Standards, Verfahren), Lenkungsausschuss (Richtlinien) | Es geht um eine Ausnahme von einer Richtlinie, oder sie verursacht ein hohes Risiko |
Bei Investitionen gilt als Grenze die Gesamtsumme über drei Jahre: Anschaffung plus drei Jahre Betriebskosten. So wird ein SaaS-Abo genauso beurteilt wie ein Kauf.
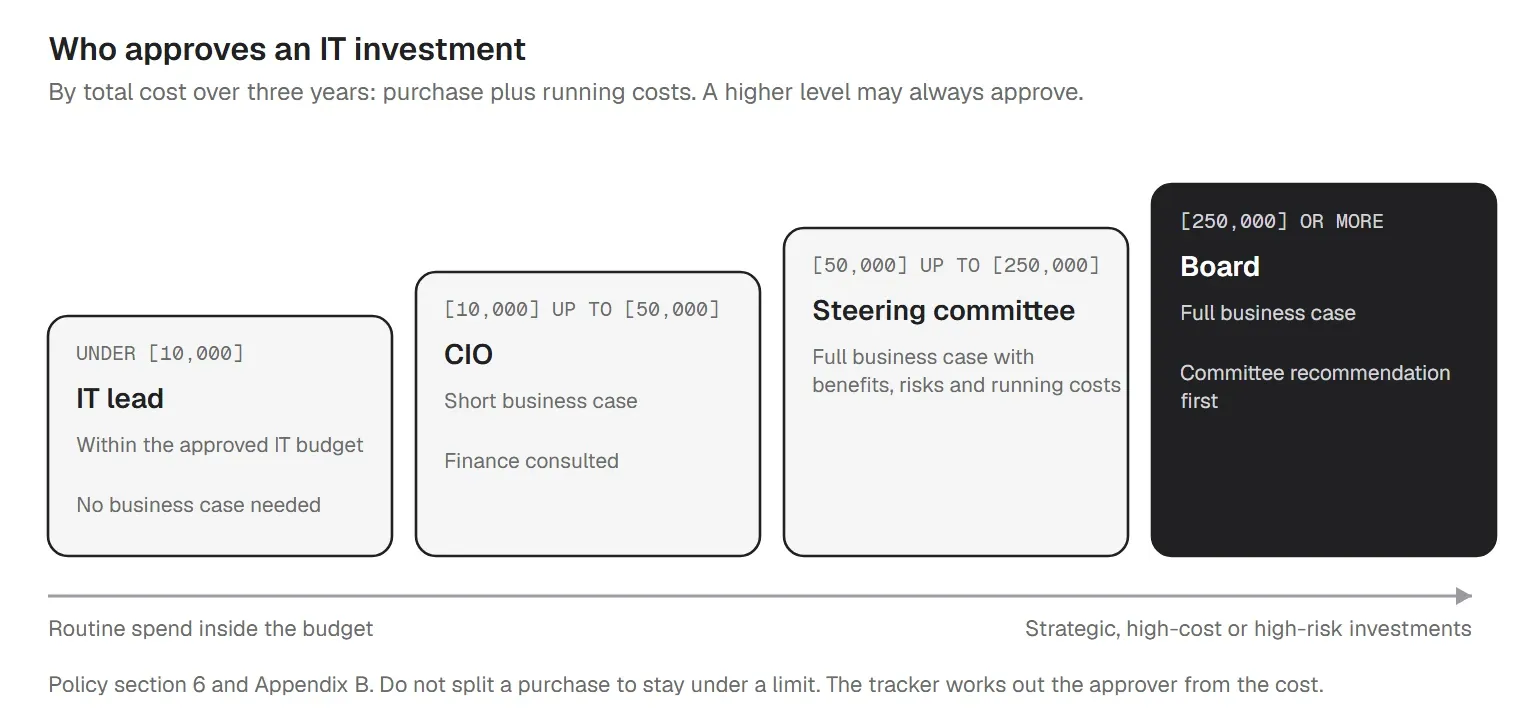
| Gesamtkosten (3 Jahre) | Freigabe durch | Was nötig ist |
|---|---|---|
| Unter [10 000] | IT-Leitung | Im Rahmen des freigegebenen IT-Budgets, kein Business Case nötig |
| [10 000] bis unter [50 000] | CIO | Kurzer Business Case, Finanzen werden konsultiert |
| [50 000] bis unter [250 000] | Lenkungsausschuss | Vollständiger Business Case mit Nutzen, Risiken und Betriebskosten |
| Ab [250 000] | Vorstand | Vollständiger Business Case, vorher Empfehlung des Ausschusses |
Die Beträge sind Platzhalter; legen Sie sie mit Ihrem CFO fest, damit sie zu den Freigabegrenzen im Finanzbereich passen. Dazu gehören zwei Regeln: Niemand teilt einen Kauf auf, um unter einer Grenze zu bleiben, und ein Projekt, das mehr als [10 Prozent] über dem Budget oder [zwei Monate] im Verzug ist, geht zurück an die Stelle, die es freigegeben hat. Unsere Vorlage für das IT-Budget (englisch) hilft bei den Zahlen hinter dem Business Case.
Abschnitt 8 bewertet jedes IT-Risiko nach Eintrittswahrscheinlichkeit und Auswirkung von 1 bis 5. Die Punktzahl bestimmt, wer das Risiko akzeptieren darf, statt es zu behandeln: niedrig (1 bis 4) die IT-Leitung, mittel (5 bis 9) der CIO, hoch (10 bis 16) der Lenkungsausschuss und kritisch (20 bis 25) der Vorstand. Ihre eigene Erklärung zur Risikobereitschaft schreiben Sie in die Klammern, zum Beispiel, dass Sie hohe Risiken für Kundendaten oder Zahlungen nicht ohne Freigabe des Vorstands akzeptieren. Unser Leitfaden zum IT-Risikomanagement beschreibt den Risikoprozess ausführlicher.
Die Abschnitte 9 bis 12 verbinden die Governance mit den Kontrollen darunter: Die Sicherheitsverantwortlichen verantworten die Informationssicherheitsrichtlinie und berichten an den Ausschuss; die IT führt ein Inventar von Hardware, Geräten und installierter Software mit einer verantwortlichen Person je Eintrag; neue Dienstleister und SaaS werden vor dem Kauf freigegeben; und Änderungen laufen über einen Änderungsprozess, in dem der CIO wesentliche Änderungen freigibt. Für jeden dieser Bereiche gibt es eine eigene, ausführlichere Richtlinie. Die Vorlage für die IT-Sicherheitsrichtlinie (englisch), die Vorlage für die IT-Asset-Management-Richtlinie (englisch), die Vorlage für die Dienstleistermanagement-Richtlinie (englisch) und die Vorlage für das IT-Änderungsmanagement (englisch) decken sie ab.
Der Ausschuss kann nicht überwachen, was er nicht misst. Anhang C enthält 16 Start-KPIs aus den Bereichen Strategie und Nutzen, Risiko und Sicherheit, Betrieb, Compliance und Governance selbst. Wählen Sie acht bis zwölf aus, geben Sie jeder Kennzahl einen Zielwert, eine Warnschwelle, eine Datenquelle und eine verantwortliche Person, und besprechen Sie in jeder Sitzung die roten und gelben Werte.
| Bereich | KPI | Zielwert | Datenquelle |
|---|---|---|---|
| Strategie und Nutzen | Freigegebene Projekte mit höchstens 10 % Budgetabweichung | mindestens 85 % | Investitionsregister |
| Strategie und Nutzen | Freigegebene Projekte im Zeitplan | mindestens 80 % | Investitionsregister |
| Strategie und Nutzen | IT-Ausgaben im Verhältnis zum freigegebenen Budget | höchstens 100 % | Finanzen |
| Strategie und Nutzen | Projekte mit abgeschlossener Nutzenprüfung | mindestens 90 % | Investitionsregister |
| Risiko und Sicherheit | Hohe und kritische Risiken nach Ablauf ihres Behandlungstermins | höchstens 0 | Risikoregister |
| Risiko und Sicherheit | Laptops und Telefone mit aktivierter Festplattenverschlüsselung | mindestens 98 % | Geräteverwaltungstool |
| Risiko und Sicherheit | Geräte mit angewendeter Bildschirmsperren-Richtlinie | mindestens 98 % | Geräteverwaltungstool |
| Risiko und Sicherheit | Geräte mit einer unterstützten Betriebssystemversion | mindestens 95 % | Geräteverwaltungstool |
| Risiko und Sicherheit | Bekannte ausgenutzte Schwachstellen (CISA KEV), länger als [14] Tage offen | höchstens 0 | Schwachstellenbefunde |
| Betrieb | Verfügbarkeit kritischer Services | mindestens 99,5 % | Monitoring-Tool |
| Betrieb | Wesentliche Änderungen mit freigegebenem Änderungsdatensatz | mindestens 100 % | Änderungsprotokoll |
| Compliance | Richtlinien nach Ablauf ihres Prüftermins | höchstens 0 | Richtlinienregister |
| Compliance | Ausnahmen nach Ablauf ihres Enddatums | höchstens 0 | Ausnahmeregister |
| Compliance | Fristgerecht geschlossene Audit-Feststellungen | mindestens 90 % | Audit-Tracker |
| Compliance | Kritische Dienstleister, in den letzten 12 Monaten geprüft | mindestens 100 % | Dienstleisterregister |
| Governance | Planmäßig abgehaltene Sitzungen des Lenkungsausschusses | mindestens 100 % | Ausschussprotokoll |
Die Zielwerte sind Ausgangspunkte; legen Sie Ihre eigenen fest. Gerätekennzahlen wie Verschlüsselung, Bildschirmsperre und Betriebssystemversionen ziehen Sie aus den Berichten Ihres Geräteverwaltungstools, statt sie von Hand zu zählen.
Ein IT-Governance-Framework ist eine veröffentlichte Referenz dafür, wie man Governance aufbaut. Sie müssen keines vollständig übernehmen; eine Richtlinie kann sich die Teile nehmen, die sie braucht. Die wichtigsten Optionen:
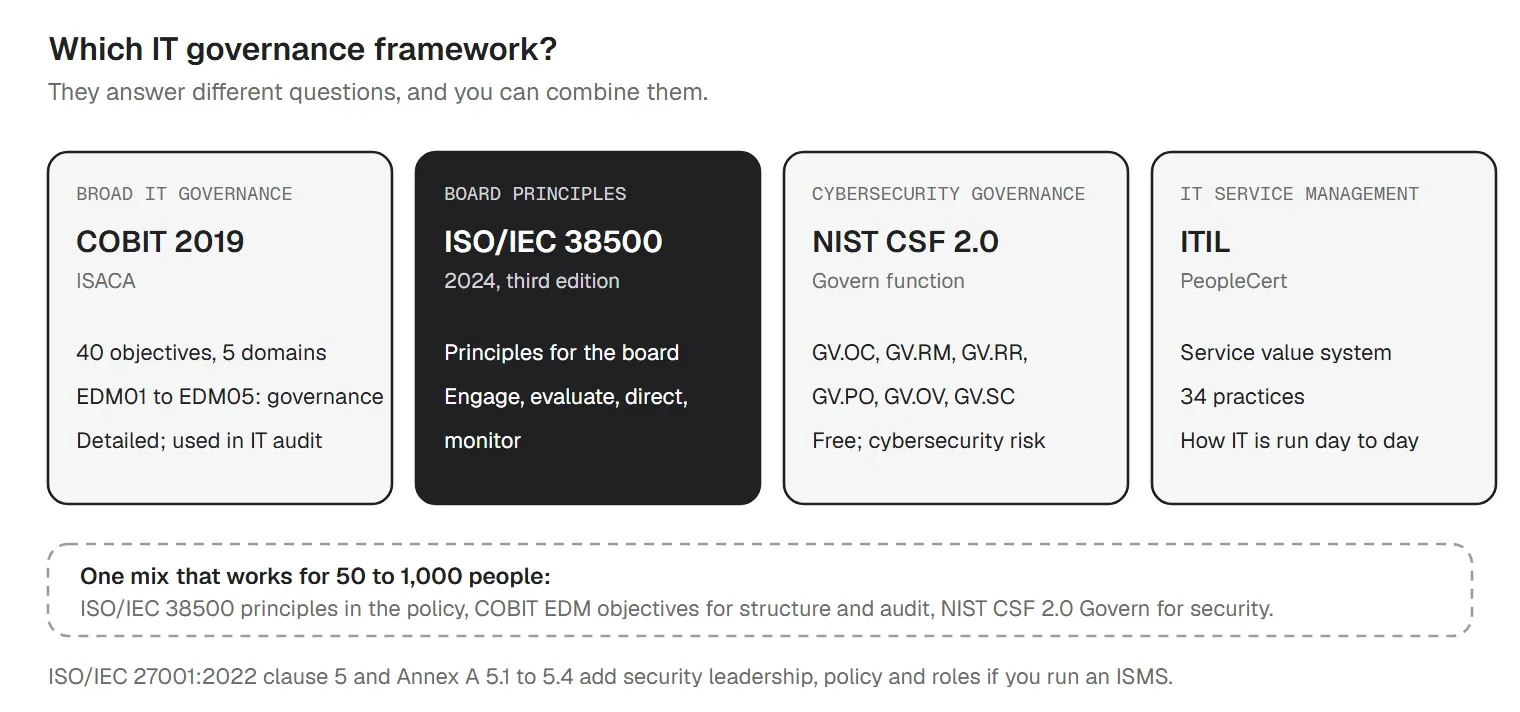
| Framework | Herausgeber | Einsatz |
|---|---|---|
| COBIT 2019 | ISACA | Ausführliche Referenz für IT-Governance und IT-Audit; passt gut, wenn Ihre Prüfer bereits damit arbeiten. |
| ISO/IEC 38500:2024 | ISO und IEC | Kurze Aussage auf Vorstandsebene, wie die IT gesteuert wird; eine gute Basis für die Grundsätze der Richtlinie. |
| NIST CSF 2.0 | NIST | Governance speziell für Cybersicherheitsrisiken; frei nutzbar. |
| ITIL | PeopleCert (AXELOS) | Guter Betrieb von IT-Services (Management), für sich allein keine Governance. Kombinieren Sie es mit COBIT oder ISO/IEC 38500. |
| ISO/IEC 27001:2022 | ISO und IEC | Sicherheits-Governance, wenn Kunden nach ISO/IEC 27001 fragen oder Sie ein Audit danach planen. |
Welches Framework sollten Sie wählen? Für die meisten Unternehmen mit 50 bis 1000 Beschäftigten bewährt sich eine Mischung: ISO/IEC 38500 für die Grundsätze in Abschnitt 1, die EDM-Ziele von COBIT als Checkliste für Struktur und Audit und NIST CSF 2.0 Govern für Sicherheitsrisiken. Nehmen Sie Abschnitt 5 von ISO/IEC 27001 dazu, wenn Sie ein ISMS betreiben, und ITIL-Praktiken für den IT-Betrieb. Steigen Sie tiefer in COBIT ein, wenn Ihre Prüfer oder Kreditgeber es bereits nutzen.
Hier ist das ganze Framework auf einer Seite, so wie es das PDF zeigt: oben die Richtlinie, darunter drei Gremien mit eigenem Rhythmus, fünf Register und die Daten, die sie speisen.
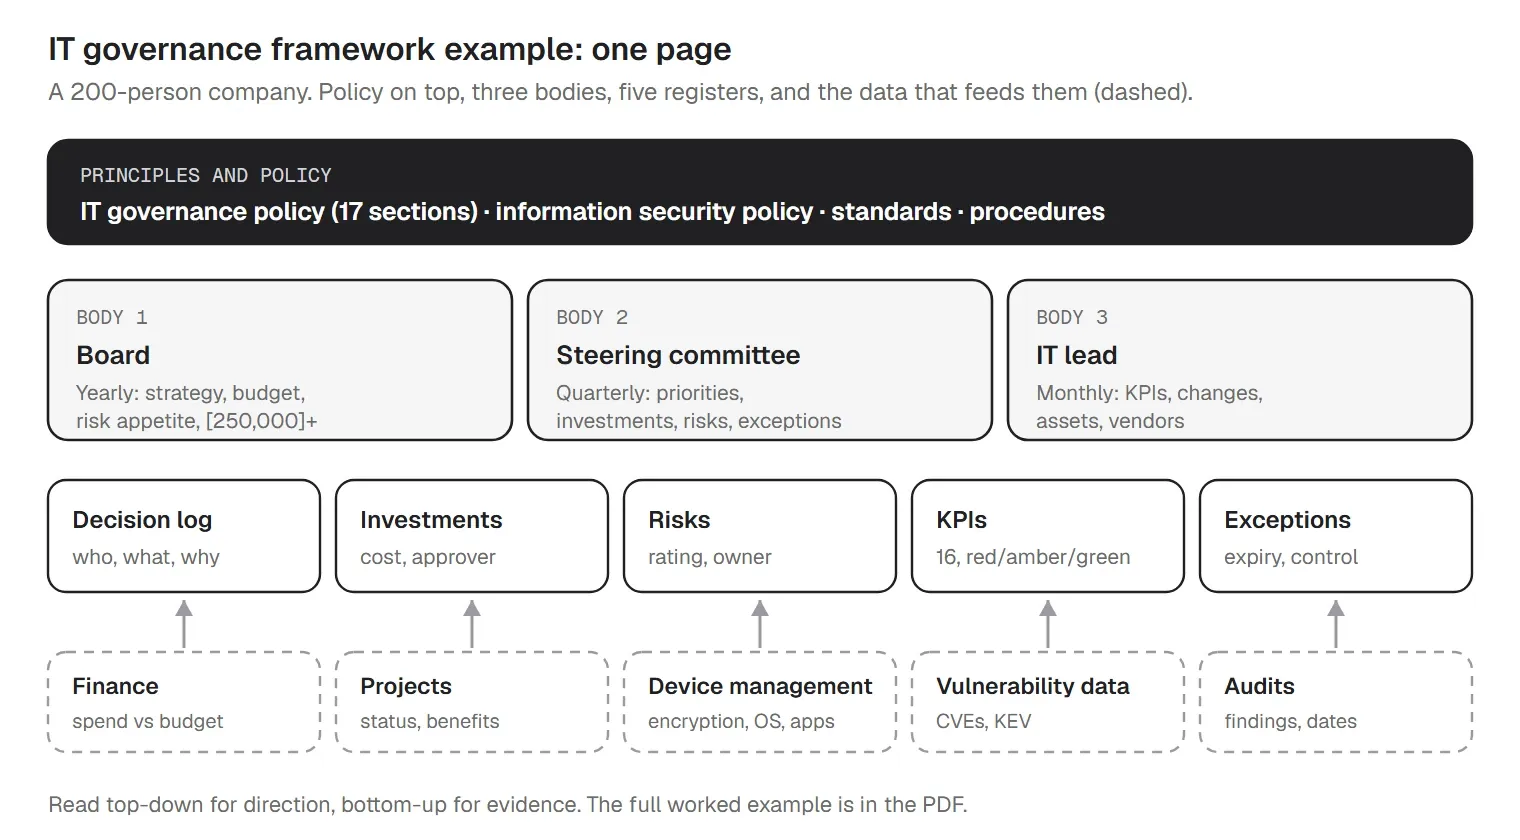
Das Unternehmen im Rechenbeispiel ist ein Software- und Dienstleistungsunternehmen mit 200 Beschäftigten, Standorten in zwei Ländern, einem CEO, einem CFO, einer IT-Leitung mit vier Teammitgliedern und einer Sicherheitsverantwortlichen in Teilzeit. Der fünfköpfige Vorstand gibt einmal im Jahr IT-Strategie, Budget und Risikobereitschaft frei. Der COO leitet einen Lenkungsausschuss mit CFO, IT-Leitung, Sicherheitsverantwortlicher und den Leitungen von Engineering und Customer Success, der jedes Quartal 90 Minuten tagt. Die IT-Leitung handelt als CIO und gibt Ausgaben bis [50 000] frei. Vier Entscheidungen aus den ersten beiden Quartalen:
| Entscheidung | Entschieden von | Was geschah |
|---|---|---|
| Ein neues CRM, Dreijahreskosten 180 000 | Lenkungsausschuss | Business Case von der Vertriebsleitung, Sicherheitsprüfung des Anbieters; freigegeben mit einer Nutzenprüfung nach 12 Monaten. |
| Austausch von 60 Laptops, 90 000 | Lenkungsausschuss | Im Rahmen des freigegebenen Budgets, aber über der Grenze der IT-Leitung, also geht der Austausch als eine Entscheidung an den Ausschuss und nicht als drei kleinere Bestellungen. |
| Ein Designteam möchte ein neues SaaS für den Dateiaustausch | IT-Leitung (nicht kritischer Dienstleister) | Erlaubt, nachdem die Sicherheitsverantwortliche bestätigt hat, dass dort keine Kundendaten liegen; in Inventar und Dienstleisterregister aufgenommen. |
| Keine MFA für eine alte Finanzanwendung, bis sie ersetzt ist | Lenkungsausschuss (Ausnahme) | Hohes Risiko; ausgleichende Kontrolle: Zugriff nur von verwalteten Geräten im Büronetz; läuft nach [6 Monaten] aus. |
Im ersten KPI-Dashboard lag die Festplattenverschlüsselung auf Laptops und Telefonen bei 97 Prozent gegenüber einem Ziel von 98 Prozent (gelb), und nur 62 Prozent der freigegebenen Projekte lagen innerhalb von 10 Prozent ihres Budgets (rot). Die Budget-Kennzahl kam auf die Tagesordnung, und der Umfang des CRM-Projekts wurde auf das freigegebene Budget zurückgeschnitten. Diese Zahlen sind ein Beispiel, kein Richtwert.
Beispielklauseln aus der Vorlage, jede mit klarer Zuständigkeit:
IT-Governance ist kein einmaliges Projekt. Die Vorlage ist so gebaut, dass die Richtlinie auch nach ihrer Freigabe weiter wirkt: mit einer jährlichen Überprüfung, einem quartalsweisen Ausschussrhythmus und Registern, die zeigen, was entschieden wurde und warum. Der Download besteht aus drei Dateien:
Hinweis: Richtlinie, Leitfaden und Tracker sind auf Englisch.
So führen Sie die Richtlinie in 90 Tagen ein:
Jeder Abschnitt der Vorlage ist per ID auf COBIT 2019, ISO/IEC 38500:2024, NIST CSF 2.0 und ISO/IEC 27001:2022 abgebildet. Die Zuordnung ist unsere Einschätzung; prüfen Sie den aktuellen offiziellen Text, bevor Sie sich darauf stützen.
| Abschnitt | COBIT | 38500 | CSF 2.0 | 27001 |
|---|---|---|---|---|
| 1. Zweck und Grundsätze | EDM01 | Abschnitte 5, 6 | GV.PO | 5.1, 5.2; A.5.1 |
| 2. Geltungsbereich | EDM01 | 7.1 | GV.OC | 4.3 |
| 3. Governance-Struktur | EDM01 | 6.2, 7.2.7 | GV.RR | 5.3; A.5.2, A.5.4 |
| 4. Entscheidungsrechte | EDM01 | 7.2.5 | GV.RR | 5.3; A.5.3 |
| 5. Ausrichtung und Planung der IT-Strategie | EDM02 | 5.4 | GV.OC | 5.1 |
| 6. Portfolio und Investitionsfreigabe | EDM02, EDM04 | 5.3 | GV.RR | Nicht zugeordnet |
| 7. Richtlinienhierarchie | EDM01 | 7.2.4 | GV.PO | 5.2; A.5.1 |
| 8. Risikomanagement und Risikobereitschaft | EDM03 | 5.10 | GV.RM | 6.1 |
| 9. Governance der Informationssicherheit | EDM03 | 5.10 | GV.RR, GV.PO | 5.1 bis 5.3; A.5.1, A.5.2 |
| 10. Asset- und Geräteverwaltung | EDM04 | 7.2.3 | GV.OC | Nicht zugeordnet |
| 11. Governance von Dienstleistern und Cloud-Diensten | EDM03 | 5.10 | GV.SC | Nicht zugeordnet |
| 12. Änderungs- und Architektur-Governance | EDM01 | 7.2.2 | GV.PO | Nicht zugeordnet |
| 13. Leistungsmessung | EDM05 | 7.2.6 | GV.OV | 9.1 |
| 14. Compliance und Audit | EDM05 | 5.5 | GV.OC, GV.OV | 9.2 |
| 15. Ausnahmen | EDM03 | 5.10 | GV.RM | 6.1.3 |
| 16. Überprüfung | EDM01 | 6.2.4 | GV.OV, GV.PO | 9.3; A.5.1 |
Wenn Prüfer, Investoren oder der Vorstand fragen, wie die IT gesteuert wird, sollten Sie Folgendes vorlegen können: die freigegebene Richtlinie mit ihrem Prüfdatum, RACI-Matrix und Geschäftsordnung des Ausschusses mit Namen, Ausschussprotokolle und Zusammenfassungen für den Vorstand, das Entscheidungsprotokoll, Investitionsfreigaben auf der richtigen Ebene mit Business Cases, das Risikoregister mit abgezeichneten akzeptierten Risiken, den KPI-Verlauf, das Richtlinienregister, das Ausnahmeregister und Geräteberichte zu Inventar, Verschlüsselung und Betriebssystemversionen. Für eine umfassendere Prüfung lesen Sie unsere IT-Audit-Checkliste (englisch), die ISO-27001-Checkliste (englisch) und die Vorlage für den IT-Health-Check (englisch).
trio.so übernimmt keine IT-Governance: Entscheidungsrechte, Gremien und Aufsicht sind Sache von Menschen und Prozessen, und dafür sind die Vorlagen in diesem Download da. trio.so ist eine Geräteverwaltung und liefert die Gerätedaten, die Governance-Entscheidungen und KPIs brauchen.
Tarife ab 5 $ pro Gerät.
14 Tage kostenlos testen. Keine Kreditkarte erforderlich.
Quellen. Stand: November 2026. Namen und IDs der Frameworks bezeichnen die Dokumente ihrer Herausgeber; die Beschreibungen sind unsere eigenen Zusammenfassungen. trio.so ist mit ISACA, ISO, IEC, NIST und PeopleCert nicht verbunden und wird von ihnen nicht empfohlen. COBIT ist eine Marke von ISACA, ITIL eine Marke von PeopleCert. Die Vorgaben, Grenzen und Zielwerte in Klammern sind unser Vorschlag, keine Anforderung eines Frameworks. Passen Sie sie an Ihr Unternehmen an, und prüfen Sie die Erwartungen Ihrer Aufsichtsbehörden, Prüfer und Investoren, bevor Sie die Richtlinie einführen. Dieser Beitrag ist eine Orientierung, keine Rechts- oder Prüfungsberatung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so übernimmt keine IT-Governance, liefert aber die Gerätedaten für Ihre KPIs und Register: Inventar mit installierten Apps, CVE-Befunde, Verschlüsselung und Bildschirmsperre pro Gerät. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
IT-Risikoanalyse als Vorlage in Word und PDF: Skalen, 5x5-Risikomatrix, Risikobewertung und Maßnahmenplan nach BSI 200-3, dazu ein Excel-Risikoregister.
Löschkonzept-Vorlage nach DSGVO als Word und PDF: Löschklassen, Löschfristen, Aufbewahrungsfristen nach HGB und AO, Sperrung und Löschprotokoll, dazu Excel.
KI-Richtlinie als Vorlage (Word, PDF, Excel): Tool-Stufen, Datenmatrix, erlaubte Nutzung, KI-Kompetenz nach Art. 4, Betriebsrat und KI-Tool-Register.
IT-Sicherheitsrichtlinie als Vorlage (Word, PDF, Excel): Leitlinie nach BSI, Regeln zu 13 Themen, Ausnahmen, Bestätigung, Betriebsrat und Tracker.
MDM-Einführung mit Checkliste (Word, PDF, Excel): Anforderungen, Voraussetzungen je Plattform, Richtlinien-Basis, Pilot, Betriebsrat und Tracker.
Homeoffice-Richtlinie als Vorlage (Word, PDF, Excel): Sicherheitsbasis für Geräte, WLAN- und VPN-Regeln, Formulare, Selbstcheck und Tracker.
MDM-Audit-Checkliste als Vorlage: 36 Kontrollen mit Prüfweg und Nachweisen, Gerätestichprobe, BSI- und DSGVO-Bezug und ein Excel-Tracker.

Anforderungen der Cyberversicherung: was Versicherer zu MFA, EDR, Patches und Verschlüsselung fragen und welche Nachweise Sie beilegen. Mit Checkliste.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden