


Templates
Datenklassifizierung: Richtlinie als Vorlage (Word + Excel)
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.
Kostenlose Vorlage für eine Richtlinie für Penetrationstests in Word, PDF und Excel: Abschnitte, Beispiel-Testplan, Rules of Engagement und Bericht.

Content-Autorin, trio.so
Eine Richtlinie für Penetrationstests legt fest, wie, wann und von wem die Systeme Ihrer Organisation mit simulierten Angriffen getestet werden. Eine vollständige Richtlinie behandelt Zweck und Geltungsbereich, Rollen und Verantwortlichkeiten, wie oft getestet wird und was einen zusätzlichen Test auslöst, die schriftliche Genehmigung und die Rules of Engagement, die Testmethoden, Regeln für externe Tester und für Cloud-Anbieter, das Berichtswesen, Fristen für die Behebung der Befunde, Nachtests und die Aufzeichnungen, die Sie aufbewahren. Jeder einzelne Test bekommt dann einen eigenen Testplan mit Zielen, Testarten, Terminen, Ansprechpartnern und Ergebnissen. Unten finden Sie die kostenlose Vorlage zum Download (eine Richtlinie als Word und PDF mit ausgearbeitetem Testplan sowie eine Excel-Tabelle zur Nachverfolgung), die vollständige Gliederung und einen Beispiel-Testplan.
Wenn ein Auditor, ein Kunde oder Ihr Cyberversicherer nach einer Pentest-Richtlinie gefragt hat, beginnen Sie mit der Gliederung und dem Download. Den Beispiel-Testplan geben Sie vor jedem Test an den Tester.
Ein Penetrationstest (Pentest) ist ein genehmigter, simulierter Angriff auf Ihre Systeme. Er soll Schwachstellen finden, die ein Angreifer ausnutzen könnte, und zeigen, wie weit er damit käme. Ein Schwachstellenscan listet bekannte Schwachstellen automatisch auf. Bei einem Pentest versucht ein Mensch, sie auszunutzen und miteinander zu verketten. Die Richtlinie ist das dauerhafte Regelwerk für diese Tests: was getestet werden darf, wer zustimmt, wie der Test sicher abläuft und was mit den Ergebnissen geschieht.
Am wichtigsten ist dabei die Genehmigung. Ein System ohne schriftliche Erlaubnis des Eigentümers zu testen, kann nach Computerstrafrecht strafbar sein, auch bei guter Absicht. Die Richtlinie sorgt dafür, dass jeder Test genehmigt, abgegrenzt und dokumentiert ist, ob ihn Ihr eigenes Team durchführt oder eine externe Firma.
Der Download enthält drei Dateien. Das Word-Dokument, auch als PDF, enthält die Richtlinie in denselben zehn Abschnitten wie unten, mit einer Rollentabelle und einer RACI-Matrix, ein ausgearbeitetes Testplan-Beispiel für ein fiktives Unternehmen und einen leeren Plan, eine Vorlage für die Rules of Engagement, ein Genehmigungsformular für die schriftliche Freigabe, eine Gliederung für den Testbericht sowie eine einseitige Leistungsbeschreibung und eine Checkliste für die Auswahl einer Testfirma. Die Excel-Tabelle plant Tests nach Testart mit Hinweisen auf überfällige Tests, protokolliert Änderungen, die einen erneuten Test erfordern, listet auf, was im Geltungsbereich liegt und was nicht, und verfolgt jeden Befund gegen ein Zieldatum, das sich nach seinem Schweregrad richtet, mit Ergebnissen der Nachtests und einem Dashboard. Ein Beispiel mit 15 erfundenen Befunden liegt neben der leeren Tabelle. Tragen Sie Ihren eigenen Geltungsbereich, die Verantwortlichen, die Testhäufigkeit und Ihre Behebungsfristen ein.
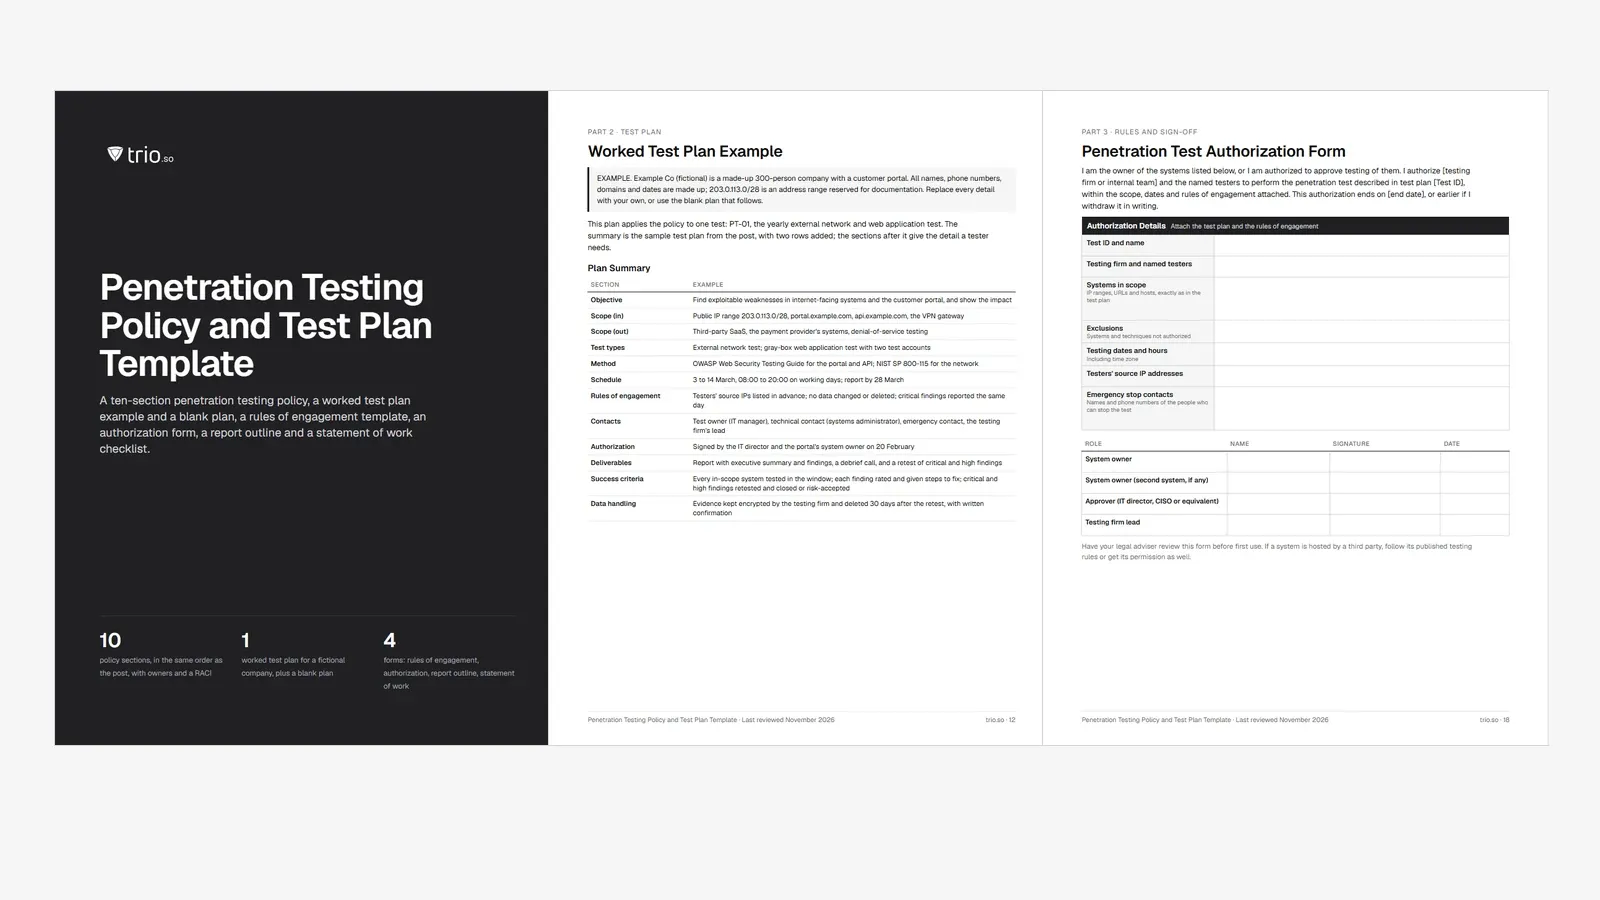
Die Vorlage (Word, PDF, Excel) steht auf Englisch zur Verfügung.
Halten Sie fest, warum die Organisation testet (um ausnutzbare Schwachstellen zu finden und zu beheben, bevor Angreifer es tun), und was die Richtlinie umfasst: Netzwerke, Server, Web- und Mobilanwendungen, Cloud-Konten, WLAN und gegebenenfalls physische Tests und Social-Engineering-Tests. Nennen Sie ausgenommene Systeme und den Grund dafür.
Benennen Sie, wem die Richtlinie gehört, wer jeden Test freigibt, wer die Tester steuert, wer während des Tests technischer Ansprechpartner ist und wer die Befunde behebt. Beziehen Sie das Incident-Response-Team ein, falls ein Test einen echten Vorfall auslöst oder aufdeckt.
Beschreiben Sie die Testarten (externes Netzwerk, internes Netzwerk, Webanwendung, Mobilanwendung, WLAN, Social Engineering), den Kenntnisstand der Tester (Black-Box, Gray-Box oder White-Box) und die Phasen: Planung, Aufklärung, Scannen, Ausnutzung und Bericht. Verweisen Sie auf eine anerkannte Methode, etwa NIST SP 800-115, den OWASP Web Security Testing Guide für Anwendungen oder den Penetration Testing Execution Standard.
Kein Test beginnt ohne schriftliche Genehmigung des Eigentümers jedes Systems im Geltungsbereich. Die Rules of Engagement legen das Testfenster fest, die Quell-IP-Adressen der Tester, was nicht erlaubt ist (zum Beispiel Denial of Service, das Ändern oder Löschen von Daten oder Tests außerhalb des Fensters), wie ein Test abgebrochen wird und wen man anruft, wenn etwas ausfällt.
Legen Sie eine Mindesthäufigkeit fest, üblich ist einmal im Jahr für externe und interne Tests, dazu ein Test nach jeder wesentlichen Änderung, etwa einer neuen Anwendung, einem größeren Umbau der Infrastruktur oder einem neuen Büronetz. PCI DSS v4.0.1, Anforderung 11.4, verlangt interne und externe Penetrationstests mindestens alle 12 Monate und nach wesentlichen Änderungen, und auch die Netzwerksegmentierung muss getestet werden. Systeme mit höherem Risiko können Sie öfter testen.
Verlangen Sie einen unterschriebenen Vertrag und eine Geheimhaltungsvereinbarung, Nachweise über Qualifikation und Versicherung, den sicheren Umgang mit Ihren Daten und deren Löschung sowie namentlich benannte Tester. Wechseln Sie die Testfirma alle paar Jahre, wenn Sie einen frischen Blick wollen.
Ihre eigenen Cloud-Ressourcen dürfen Sie im Rahmen der Regeln des jeweiligen Anbieters testen. AWS, Microsoft Azure und Google Cloud veröffentlichen Regeln für Penetrationstests. Sie zeigen, was ohne vorherige Anfrage getestet werden darf und was verboten ist, etwa Angriffe auf die Infrastruktur des Anbieters selbst oder auf andere Kunden. Prüfen Sie vor jedem Test die aktuellen Regeln und nehmen Sie SaaS-Anwendungen nur auf, wenn der Anbieter es erlaubt.
Legen Sie fest, was der Bericht enthalten muss (siehe unten), wer ihn erhält, wie er gespeichert und wie lange er aufbewahrt wird, denn er ist eine Landkarte Ihrer Schwachstellen. Bewahren Sie Genehmigung, Testplan, Bericht, Behebungsnachweise und Nachtestergebnisse zusammen auf.
Setzen Sie Fristen nach Schweregrad, zum Beispiel kritische Befunde innerhalb weniger Tage, hohe innerhalb weniger Wochen und den Rest im normalen Patch-Zyklus, und verlangen Sie für kritische und hohe Befunde einen Nachtest, der bestätigt, dass sie geschlossen sind. Befunde, die sich nicht beheben lassen, brauchen eine dokumentierte Risikoakzeptanz des Systemeigentümers.
Führen Sie die Frameworks und Verträge auf, aus denen sich für Sie Testanforderungen ergeben, und die rechtlichen Grenzen: schriftliche Erlaubnis, Datenschutz, wenn Tester personenbezogene Daten erreichen können, und das örtliche Computerstrafrecht. Die Frameworks unterscheiden sich: PCI DSS verlangt Penetrationstests ausdrücklich, während andere wie SOC 2 und ISO/IEC 27001 erwarten, dass technische Schwachstellen gefunden und behandelt werden. Auditoren akzeptieren Pentest-Berichte dort oft als Nachweis.
Ein Testplan wendet die Richtlinie auf einen einzelnen Test an. Hier ein Beispiel für einen jährlichen externen Test mit Webanwendungstest. Ersetzen Sie die Angaben durch Ihre eigenen.
| Abschnitt | Beispiel |
|---|---|
| Ziel | Ausnutzbare Schwachstellen in den aus dem Internet erreichbaren Systemen und im Kundenportal finden und ihre Auswirkungen zeigen |
| Im Geltungsbereich | Öffentlicher IP-Bereich 203.0.113.0/28, portal.example.com, api.example.com, das VPN-Gateway |
| Außerhalb des Geltungsbereichs | SaaS von Drittanbietern, die Systeme des Zahlungsdienstleisters, Denial-of-Service-Tests |
| Testarten | Externer Netzwerktest; Gray-Box-Test der Webanwendung mit zwei Testkonten |
| Methode | OWASP Web Security Testing Guide für Portal und API; NIST SP 800-115 für das Netzwerk |
| Zeitplan | 3. bis 14. März, an Werktagen von 08:00 bis 20:00 Uhr; Bericht bis 28. März |
| Rules of Engagement | Quell-IP-Adressen der Tester vorab benannt; keine Daten ändern oder löschen; kritische Befunde noch am selben Tag melden |
| Ansprechpartner | Testverantwortlicher (IT-Leitung), technischer Ansprechpartner (Systemadministrator), Notfallkontakt, Projektleitung der Testfirma |
| Genehmigung | Unterschrieben von der IT-Direktion und dem Systemeigentümer des Portals am 20. Februar |
| Ergebnisse | Bericht mit Management-Zusammenfassung und Befunden, ein Abschlussgespräch und ein Nachtest der kritischen und hohen Befunde |
| Erfolgskriterien | Jedes System im Geltungsbereich im Testfenster getestet; jeder Befund bewertet und mit Schritten zur Behebung versehen; kritische und hohe Befunde nachgetestet und geschlossen oder als Risiko akzeptiert |
| Umgang mit Daten | Nachweise bei der Testfirma verschlüsselt gespeichert und 30 Tage nach dem Nachtest gelöscht, mit schriftlicher Bestätigung |
Im Download ist dieser Plan für ein fiktives Unternehmen vollständig ausgearbeitet: der Geltungsbereich System für System, der Zeitplan von der Genehmigung bis zum Nachtest, die Ansprechpartner, die vollständigen Rules of Engagement, die Risiken und wie mit ihnen umgegangen wird, und die unterschriebene Genehmigung. Daneben liegt ein leerer Plan, den Sie für jeden Test kopieren.
Mindestens einmal im Jahr und nach jeder wesentlichen Änderung an den Systemen im Geltungsbereich. Organisationen mit risikoreichen oder sich schnell ändernden Systemen testen kritische Anwendungen oft häufiger oder ergänzen den Jahrestest um kontinuierliche Tests. Zwischen den Tests sorgen regelmäßige Schwachstellenscans und zügiges Patchen dafür, dass sich bekannte Schwachstellen nicht anhäufen; mehr dazu unter Schwachstellenmanagement und Patch-Management.
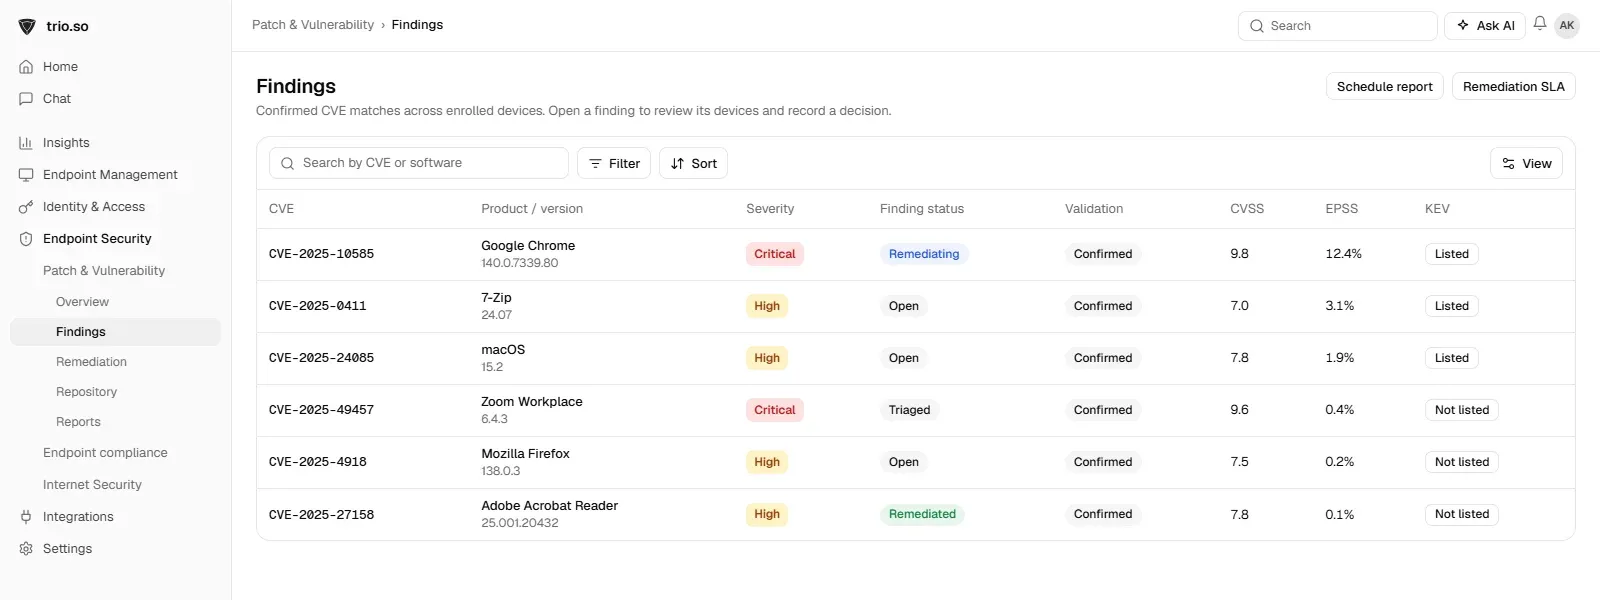
Ein Penetrationstest zeigt Ihre Schwachstellen am Tag des Tests; zwischen zwei Tests kommen jede Woche neue hinzu. trio.so findet fehlende Patches auf registrierten Geräten und zeigt jeden Befund mit CVE-Schweregrad, CVSS- und EPSS-Werten und der Angabe, ob er auf der Liste der Known Exploited Vulnerabilities der CISA steht. Außerdem patcht trio.so Betriebssysteme und Drittanbieter-Apps. Mehr unter Patch-Management.
Eine Richtlinie für Penetrationstests macht jeden Test genehmigt, abgegrenzt, sicher und nützlich: Sie legt fest, wer freigibt, was getestet wird, wie oft, wie Befunde berichtet und wie schnell sie behoben werden. Nutzen Sie die Vorlage für die Richtlinie, schreiben Sie für jeden Test einen kurzen Testplan und testen Sie nach, was Sie behoben haben. Für die Prüfungen rundherum lesen Sie die IT-Audit-Checkliste (englisch) und die Vorlage für eine Compliance-Checkliste.
Weiterlesen: Schwachstellenmanagement, Best Practices für die Serversicherheit, Sicherheit der IT-Infrastruktur und unbefugter Zugriff auf Computersysteme (englisch).
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt fehlende Patches auf jedem registrierten Gerät mit CVE-Schweregrad und patcht Betriebssysteme und Drittanbieter-Apps.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Vorlage für eine Richtlinie zur Datenklassifizierung: vier Schutzstufen mit Beispielen, Umgangsregeln je Stufe, Kennzeichnung und ein Excel-Register.
Kostenloses Antragsformular für Anwendungszugriff als Word und PDF, mit Formular für Änderung und Entzug, ausgefülltem Beispiel und Excel-Protokoll.
Vorlage für eine Fernzugriffsrichtlinie: erlaubte Wege, Regeln für Remote-Desktop und MFA, Fernwartung durch Dienstleister, Protokollierung und Excel-Register.
Vorlage für eine Social-Media-Richtlinie (Word und PDF): Regeln für private und offizielle Konten, Kontosicherheit und eine Checkliste bei Hacks.
Kostenlose IT-Notfallplan-Vorlage für Word und Excel mit ausgefülltem Beispiel: BIA mit RTO und RPO, Alarmierungskette, Wiederanlauf und Testprotokoll.
Kostenlose Vorlage für eine Compliance-Checkliste: zehn Bereiche mit Verantwortlichen, Status und Nachweisen, dazu Excel-Arbeitsmappe und Word-Leitfaden.
Kostenlose BYOD-Richtlinie mit Musterformulierungen für jeden Abschnitt, einseitiger Kurzfassung, Einwilligungsformular und Excel-Geräteregister.
Kostenlose IT-Offboarding-Checkliste mit Excel-Tracker: Zugriffe entziehen, Geräte zurücknehmen und löschen, Admin- und BYOD-Schritte, Musteremails.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden