Enterprise macOS EDR: Fortschrittliche Bedrohungserkennung und Reaktionsplattform
Nutzen Sie intelligente Endpunkterkennung und -reaktion, die speziell für macOS-Umgebungen entwickelt wurde. Trios macOS EDR kombiniert Verhaltensanalyse, Anomalieerkennung und automatisierte Bedrohungsreaktion mit optimiertem EDR-Setup für umfassende Unternehmenssicherheit.
Warum fortschrittlichen macOS EDR-Schutz wählen?
Verhaltensanalyse-Engine
Anomalieerkennungssystem
Automatisierte Bedrohungsreaktion
Native Framework-Integration
Wie umgehen moderne macOS-Bedrohungen traditionelle Sicherheitslösungen?
Fortgeschrittene Malware nutzt Verhaltensevasion, dateilose Angriffe und Living-off-the-Land-Techniken, die signaturbasierte Erkennung nicht effektiv identifizieren kann.Wie umgehen moderne macOS-Bedrohungen traditionelle Sicherheitslösungen?Fortgeschrittene Malware nutzt Verhaltensevasion, dateilose Angriffe und Living-off-the-Land-Techniken, die signaturbasierte Erkennung nicht effektiv identifizieren kann.
Bedrohungsreaktion
Automatisierte Vorfallreaktion mit granularer Kontrolle über Quarantäne, Blockierung und Freigabe.
Automatisiertes Quarantänesystem
Sie schädliche Dateien und Prozesse sofort mit Apples nativen Eindämmungsmechanismen und konfigurationsfreier Bereitstellung.
Mehr erfahrenIntelligente Blocking-Engine
Blockieren Sie Bedrohungen nach Hash, Pfad oder Verhaltensmustern bei gleichzeitiger Aufrechterhaltung von Systemleistung und Benutzerproduktivität.
Mehr erfahrenFreigabelisten-Verwaltung
Optimieren Sie die Verwaltung legitimer Software mit zentralisierten Freigabelisten und automatisierten Zertifikatsvertrauensprüfungssystemen.
Mehr erfahrenForensische Datenerfassung
Umfassende Bedrohungsuntersuchungsfähigkeiten mit detaillierter Ereignisprotokollierung und Beweissicherung für Vorfallanalysen.
Mehr erfahrenAutomatisierte Reaktions-Playbooks
Vordefinierte Reaktions-Workflows werden automatisch basierend auf Bedrohungsschwere und Klassifizierung für konsistente Vorfallbehandlung ausgeführt.
Mehr erfahrenNetzwerkisolationskontrollen
Isolieren Sie kompromittierte Endpunkte sofort von Netzwerkressourcen bei gleichzeitiger Aufrechterhaltung wesentlicher Systemkommunikation zur Behebung.
Mehr erfahrenErkennungs-Engine
Native Apple Endpoint Security Framework-Integration mit KI-gestützten Verhaltensüberwachungsfähigkeiten.
Echtzeit-Prozessüberwachung
Nutzt Apples Endpoint Security Framework für kontinuierliche Prozessausführungs-, Dateisystem- und Netzwerkaktivitätsüberwachung.
Speicherbasierte Bedrohungserkennung
Fortgeschrittenes In-Memory-Scanning identifiziert dateilose Malware und Living-off-the-Land-Angriffe, die vollständig im RAM operieren.Verhaltensanalytik
Machine-Learning-gesteuerte Anomalieerkennung identifiziert unbekannte Bedrohungen durch Prozessverhaltensüberwachung und Analyse.
Prozessverhaltensüberwachung
Verfolgen Sie Anwendungsausführungsmuster und identifizieren Sie verdächtige Prozessinteraktionen durch fortschrittliche Verhaltensanalytik und Machine-Learning-Algorithmen.Systemaufruf-Tracking
Überwachen Sie systemnahe Interaktionen zur Erkennung fortgeschrittener persistenter Bedrohungen mithilfe der Integrationsmöglichkeiten des Apple Endpoint Security Frameworks.Netzwerkverhaltensanalyse
Identifizieren Sie Command-and-Control-Kommunikation und Datenexfiltrationsversuche durch umfassende Netzwerkverkehrsanalyse und Threat-Intelligence-Integration.Machine-Learning-Erkennung
Adaptive Algorithmen lernen normales Endpunktverhalten, um Zero-Day-Bedrohungen und bisher unbekannte Angriffsvektoren automatisch zu identifizieren.

Fortgeschrittene Bedrohungsintelligenz
Integration globaler Bedrohungs-Feeds
Benutzerdefiniertes IOC-Management
Threat-Hunting-Fähigkeiten
Vorfallreaktions-Automatisierung
Integration Management
Unified management console with comprehensive API integration for seamless macOS endpoint security administration.
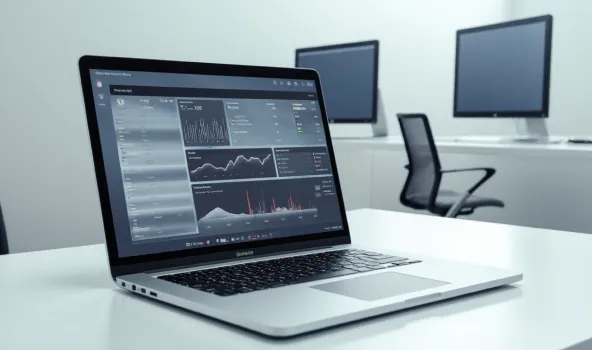
Zentralisiertes Sicherheits-Dashboard
Single-Pane-of-Glass-Sichtbarkeit über alle macOS-Endpunkte mit Echtzeit-Bedrohungsstatus, Compliance-Überwachung, Leistungsmetriken und anpassbaren Reporting-Funktionen.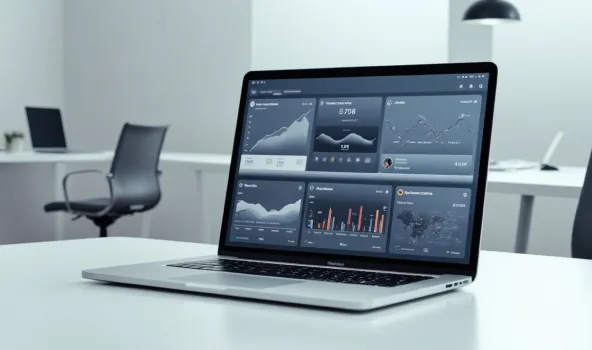
API-gesteuerte Architektursystem
RESTful-API-Integration ermöglicht nahtlose Konnektivität mit bestehenden Sicherheitstools, SIEM-Plattformen, IT-Verwaltungssystemen und automatisierten Bereitstellungs-Workflows.
Granulare Policy-Engine
Anpassbare Erkennungssensitivität, Reaktionsaktionen und Compliance-Anforderungen pro Endpunktgruppe mit rollenbasierten Zugriffskontrollen und Audit-Trails.Endpunkt-Transparenz
Umfassende macOS-Endpunktüberwachung mit Echtzeit-Bedrohungserkennung, Verhaltensanalyse und automatisierten Reaktionsfähigkeiten für Unternehmenssicherheit.
Compliance-Automatisierung
Automatisierte Compliance-Überwachungs- und Berichtsfähigkeiten stellen sicher, dass organisatorische Sicherheitsstandards und regulatorische Anforderungen konsequent eingehalten werden.
Leistungsoptimierung
Schlanke Agentenarchitektur minimiert Systemressourcennutzung bei gleichzeitiger Bereitstellung von Enterprise-Grade-Sicherheitsfähigkeiten und umfassendem Bedrohungsschutz.
Enterprise Security
- Jetzt starten
Implementierung
Optimiertes EDR-Setup mit automatisierter Bereitstellung, Konfigurationsverwaltung und nahtloser Integration in bestehende Sicherheitsinfrastruktur. - Contact us
Support
Ein dediziertes technisches Support-Team bietet Implementierungshilfe, Fehlerbehebung und kontinuierliche Sicherheitsoptimierungsberatung. - Mehr erfahren
Schulung
Umfassende Schulungsprogramme stellen sicher, dass Sicherheitsteams macOS EDR-Funktionen optimal nutzen und höchste Bedrohungserkennungseffektivität aufrechterhalten.
Häufig gestellte Fragen
Manage and secure your devices at scale.
Manage and secure your devices at scale.