


School
Cloud-Datenschutz: So schützen Sie Daten in der Cloud
Wer in der Cloud wofür verantwortlich ist, was die DSGVO verlangt, welche Risiken es gibt und mit welchen 9 Maßnahmen Sie Daten in der Cloud schützen.
Cloud Workload Security: die sieben größten Risiken für VMs, Container und Serverless, was eine CWPP leistet und wie sie sich von CSPM abgrenzt.

Content-Autorin, trio.so
Cloud Workload Security ist der Schutz der Rechenlasten, die in der Cloud laufen: virtuelle Maschinen, Container, Kubernetes-Pods und Serverless-Funktionen. Der Cloud-Anbieter sichert Rechenzentren und Hardware. Was auf seinen Diensten läuft, also Betriebssysteme, Images, Anwendungen und deren Einstellungen, liegt beim Kunden. Werkzeuge für diesen Schutz heißen Cloud Workload Protection Platform, kurz CWPP.
Unten stehen die größten Risiken für Cloud-Workloads, die Funktionen einer CWPP und die Schritte, mit denen Sie anfangen.
Ein Workload ist alles, was in der Cloud Rechenleistung braucht, um eine Aufgabe zu erledigen. Je nach Art liegt unterschiedlich viel Verantwortung bei Ihnen:
| Art | Beispiel | Was Sie absichern |
|---|---|---|
| Virtuelle Maschine | Ein Linux-Server in AWS EC2 oder Azure | Betriebssystem, Updates, Dienste, Netzwerkregeln, Anwendung |
| Container | Ein Dienst in Kubernetes | Image, Rechte des Containers, Netzwerk im Cluster, Anwendung |
| Serverless-Funktion | AWS Lambda, Azure Functions | Code, Abhängigkeiten, Berechtigungen der Funktion, Auslöser |
| Verwaltete Datenbank | Azure SQL, Amazon RDS | Zugriffe, Verschlüsselung, Freigaben, Sicherungen |
Eine Datenbank, die aus dem Internet erreichbar ist, ein Speicher mit öffentlichem Link, eine Sicherheitsgruppe, die Port 22 für alle öffnet: Solche Einstellungen sind schnell gesetzt und lange vergessen. Prüfen Sie Netzwerkregeln und Freigaben regelmäßig und am besten automatisch.
Workloads bekommen eigene Identitäten, etwa IAM-Rollen oder verwaltete Identitäten. Oft erhalten sie mehr Rechte als nötig, weil es beim Einrichten schneller geht. Wird ein Workload übernommen, nutzt der Angreifer genau diese Rechte. Mehr dazu im Beitrag CIEM.
Virtuelle Maschinen laufen oft monatelang, Basis-Images werden selten neu gebaut. Bekannte Lücken bleiben so offen, obwohl längst Updates existieren. Scannen Sie Maschinen und Images regelmäßig und legen Sie Fristen nach Schweregrad fest.
In vielen Unternehmen weiß niemand genau, wie viele Workloads in welchen Konten und Regionen laufen. Testumgebungen, die nie abgebaut wurden, und Projekte einzelner Teams tauchen in keiner Liste auf. Was niemand kennt, wird auch nicht gepatcht.
Wenn alle Workloads im selben Netz frei miteinander sprechen, reicht eine Lücke in einem unwichtigen Dienst, um zu den wichtigen zu gelangen. Mikrosegmentierung erlaubt nur die Verbindungen, die eine Anwendung tatsächlich braucht.
Zugangsschlüssel in Umgebungsvariablen, Passwörter in Images oder Skripten: Wer den Workload übernimmt, hat sie sofort. Speichern Sie Geheimnisse in einem Tresor wie AWS Secrets Manager, Azure Key Vault oder HashiCorp Vault.
Administratoren und Entwickler haben weitreichenden Zugriff auf Cloud-Konsolen. Ein übernommenes Konto oder ein unzufriedener Beschäftigter kann großen Schaden anrichten. Starke Anmeldung, zeitlich begrenzte Rechte und Protokolle aller Änderungen begrenzen das Risiko.
Eine Cloud Workload Protection Platform schützt die Workloads selbst, über Cloud-Anbieter hinweg. Typische Funktionen:
| Kategorie | Schaut auf | Beispielfrage |
|---|---|---|
| CWPP | Die Workloads selbst | Hat diese Maschine eine offene kritische Lücke? |
| CSPM | Die Einstellungen des Cloud-Kontos | Ist dieser Speicher öffentlich erreichbar? |
| CIEM | Berechtigungen | Welche Rolle hat Rechte, die nie genutzt werden? |
| CNAPP | Alles zusammen, vom Code bis zum Betrieb | Welche Risiken hängen zusammen und welches zuerst beheben? |
Mehr zu den Einstellungen des Cloud-Kontos im Beitrag Cloud Security Posture Management, zu Containern und Kubernetes unter Cloud Native Security.
Je mehr ein Cloud-Dienst für Sie übernimmt, desto weniger müssen Sie selbst absichern. Die Verantwortung für Daten, Konten und Berechtigungen bleibt aber immer bei Ihnen.
| Bereich | Virtuelle Maschine | Container-Dienst | Serverless |
|---|---|---|---|
| Hardware und Rechenzentrum | Anbieter | Anbieter | Anbieter |
| Betriebssystem und Updates | Sie | Teilweise Sie (Knoten, Images) | Anbieter |
| Laufzeit und Bibliotheken | Sie | Sie | Sie (Abhängigkeiten) |
| Anwendung und Daten | Sie | Sie | Sie |
| Konten und Berechtigungen | Sie | Sie | Sie |
Ein Entwicklerteam richtet für ein Kundenprojekt eine virtuelle Maschine ein, öffnet den Fernzugang für alle Adressen, damit Externe testen können, und vergisst sie nach Projektende. Ein Jahr später ist das Betriebssystem veraltet, eine bekannte Lücke ist offen, und die Maschine hat eine Rolle mit Lesezugriff auf alle Speicher des Kontos. Ein automatischer Scan von Angreifern findet sie in Tagen. Inventar, Schwachstellen-Scan und knappe Rechte hätten jede für sich den Schaden verhindert: Die Maschine wäre aufgefallen, gepatcht worden oder hätte nichts Wertvolles erreicht.
Wer die Cloud schützt, sollte auch die Laptops im Blick haben, von denen aus Administratoren und Entwickler auf Konsolen und Server zugreifen. Ein ungepatchter Laptop mit gespeicherten Zugangsdaten ist ein bequemer Weg in jede Cloud-Umgebung.
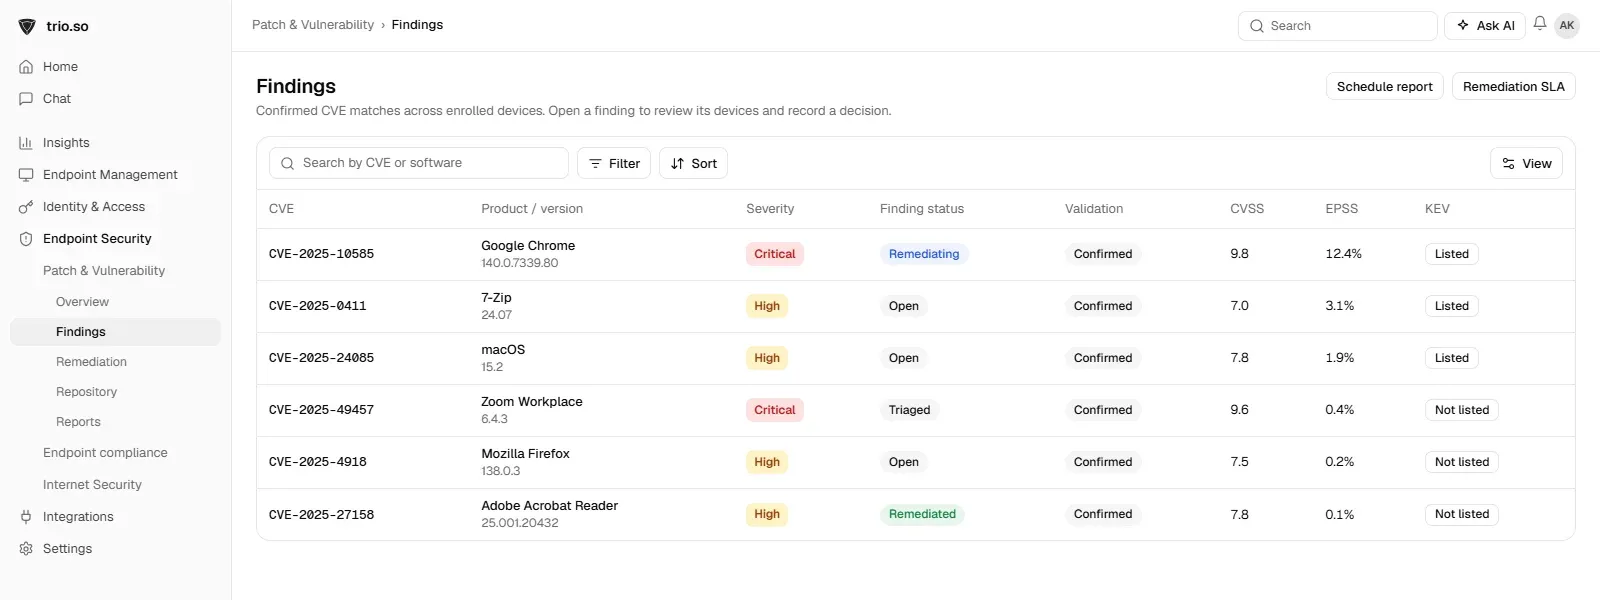
trio.so ist keine CWPP und schützt keine Cloud-Workloads. Es verwaltet die Laptops, PCs und Smartphones Ihres Teams: Es zeigt offene Schwachstellen mit CVSS, EPSS und CISA-KEV-Status, berechnet für jedes Gerät einen Risikowert von 0 bis 100 und setzt die Verschlüsselung durch. Betriebssystem-Updates laufen über Auto-Patch-Richtlinien, Updates für Drittanbieter-Software über Behebungspläne.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt offene Schwachstellen mit CVSS, EPSS und KEV-Status, gibt jedem Gerät einen Risikowert und setzt die Verschlüsselung durch. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Wer in der Cloud wofür verantwortlich ist, was die DSGVO verlangt, welche Risiken es gibt und mit welchen 9 Maßnahmen Sie Daten in der Cloud schützen.
Welche Asset-Management-Tools es für AWS, Azure und SaaS gibt, worauf Sie bei der Auswahl achten und wie Sie Cloud-Inventar und Endgeräte zusammenbringen.
Cloud Native Security schützt Container, Kubernetes und Microservices. Die sechs größten Risiken, das 4C-Modell und was CNAPP, CSPM und CWPP leisten.
Was Cloud Cost Management ist, warum Cloud-Rechnungen steigen und wie Sie Kosten in AWS, Azure und Google Cloud mit fünf Schritten und FinOps senken.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden