


Explained
So richten Sie ein VPN für kleine Unternehmen ein
Hier finden Sie eine umfassende Anleitung zum Einrichten eines VPN für kleine Unternehmen. Dabei werden dessen Bedeutung erläutert.
IT-Sicherheit für kleine Unternehmen: die häufigsten Bedrohungen, zehn Maßnahmen nach Wirkung sortiert, Kosten und Hilfen wie der CyberRisikoCheck.


Content-Autorin, trio.so
Kleine Unternehmen werden angegriffen, weil sie oft leichter zu knacken sind als große. Die meisten Angriffe sind Massenware: Phishing-Mails, gestohlene Passwörter und Erpressungssoftware, die jeden trifft, der eine Lücke offen lässt. Mit einer Handvoll Maßnahmen schließen Sie die häufigsten dieser Lücken, auch ohne eigene IT-Abteilung.
Unten stehen die typischen Bedrohungen, zehn Maßnahmen in sinnvoller Reihenfolge und Hilfen, die es speziell für kleine Betriebe gibt.
Eine Mail, die aussieht wie von der Bank, dem Paketdienst oder Microsoft, lockt auf eine falsche Anmeldeseite. Wer dort sein Passwort eingibt, gibt es den Angreifern. Phishing ist der häufigste Einstieg für fast alle anderen Angriffe.
Erpressungssoftware verschlüsselt Dateien und Server und verlangt Lösegeld. Für einen kleinen Betrieb bedeutet das oft Tage oder Wochen Stillstand: keine Rechnungen, keine Aufträge, kein Zugriff auf Kundendaten.
Angreifer geben sich per Mail als Geschäftsführung oder Lieferant aus und bitten um eine dringende Überweisung oder um eine neue Bankverbindung. Weil keine Schadsoftware beteiligt ist, hilft hier vor allem ein fester Ablauf: Kontoänderungen immer telefonisch unter der bekannten Nummer bestätigen.
Wer dasselbe Passwort für mehrere Dienste nutzt, verliert mit einem Datenleck bei einem Onlineshop auch den Zugang zum Firmenpostfach. Angreifer probieren solche Listen automatisch durch.
Ein Laptop im Zug, ein Handy im Taxi: Ohne Verschlüsselung und Sperrcode liegen Kundendaten offen, und je nach Inhalt wird daraus eine meldepflichtige Datenpanne nach DSGVO.
Die Reihenfolge folgt dem Verhältnis von Aufwand und Wirkung. Die ersten vier schaffen die meisten kleinen Unternehmen in einer Woche.
Ein Ingenieurbüro mit zwölf Beschäftigten hat keine IT-Abteilung. Ein Mitarbeiter kümmert sich nebenbei um Rechner und Drucker. Eine Phishing-Mail im Namen eines Bauherrn bringt Schadsoftware auf einen Laptop, zwei Tage später sind die Projektdateien auf dem Server verschlüsselt.
Was den Schaden begrenzt hätte, ist überschaubar: Multi-Faktor-Anmeldung für das Postfach, aktuelle Updates auf allen Rechnern, eine Sicherung auf einem Datenträger, der nicht dauerhaft angeschlossen ist, und ein Laptop-Konto ohne Administratorrechte. Mit einer funktionierenden Sicherung wäre das Büro nach einem Tag wieder arbeitsfähig gewesen.
Dann lohnt ein Gespräch mit einem IT-Dienstleister aus der Region oder der CyberRisikoCheck, der weiter unten beschrieben ist.
Viele dieser Maßnahmen kosten wenig Geld. Multi-Faktor-Anmeldung, Verschlüsselung und automatische Updates sind in Windows, macOS, Microsoft 365 und Google Workspace enthalten. Geld kosten vor allem ein Passwortmanager, eine Sicherungslösung, eine Geräteverwaltung und gegebenenfalls ein externer Dienstleister. Für einen Betrieb mit zehn Arbeitsplätzen liegt das meist im niedrigen dreistelligen Bereich pro Monat. Ein einziger Tag Stillstand nach einem Ransomware-Angriff kostet in der Regel mehr.
Eine Cyberversicherung kann den finanziellen Schaden abfedern. Versicherer fragen vor dem Abschluss genau die Maßnahmen oben ab, vor allem Multi-Faktor-Anmeldung und Sicherungen. Mehr dazu im Beitrag Cyberversicherung.
| Tag | Aufgabe |
|---|---|
| Montag | Liste aller Geräte und Konten anlegen, auch der Konten bei Bank, Steuerberater und Onlineshops |
| Dienstag | Multi-Faktor-Anmeldung für Mail, Cloud und Banking einschalten |
| Mittwoch | Automatische Updates auf allen Rechnern und Handys prüfen |
| Donnerstag | Sicherung einrichten und eine Datei testweise wiederherstellen |
| Freitag | Verschlüsselung prüfen und den Notfallplan auf eine Seite schreiben |
Wie Sie IT-Sicherheit in einem wachsenden Unternehmen mit eigener IT organisieren, beschreibt der Beitrag IT-Sicherheit für KMU.
In kleinen Betrieben kümmert sich oft eine Person nebenbei um die IT. Für sie zählt, dass Updates, Verschlüsselung und der Überblick über alle Geräte an einer Stelle laufen.
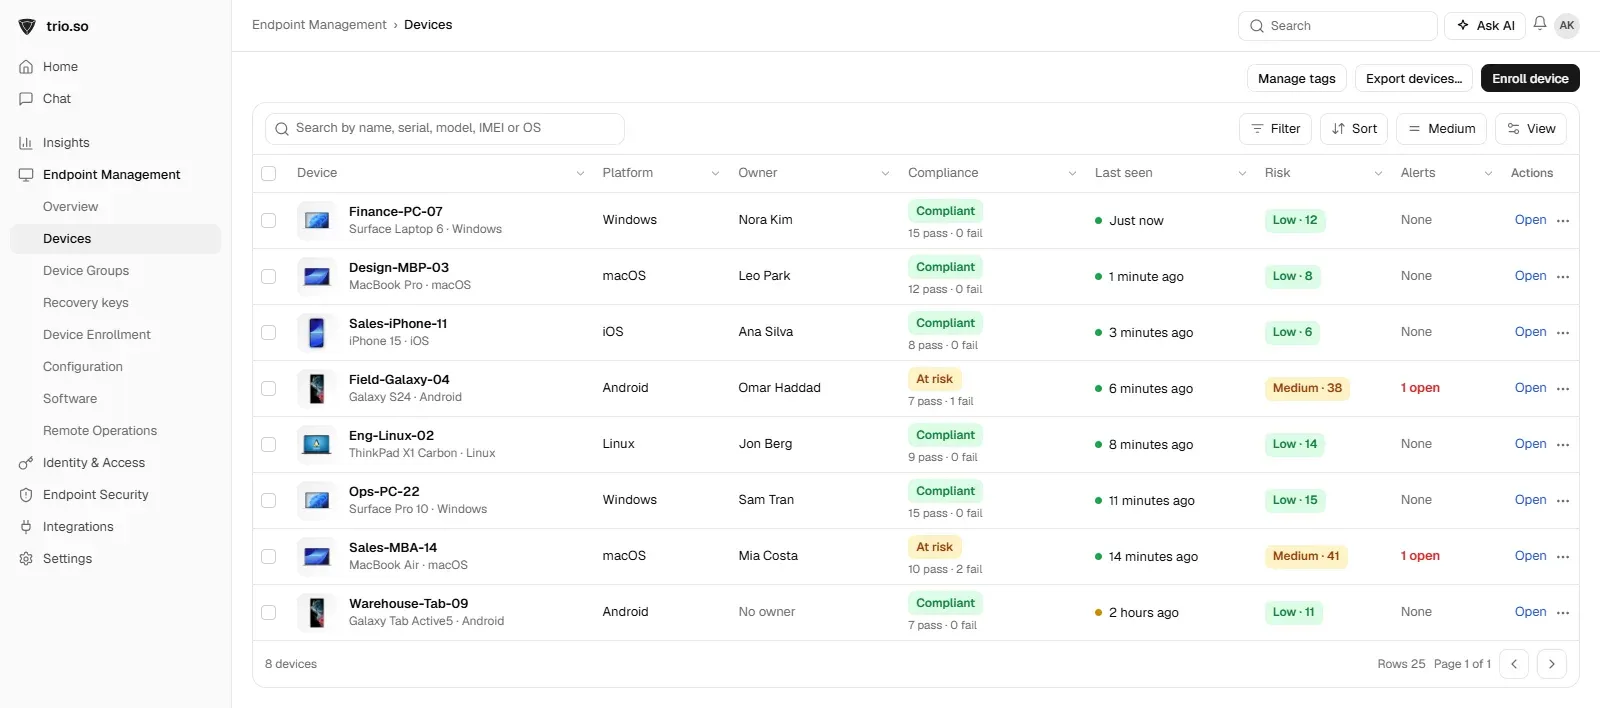
trio.so verwaltet Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Es erzwingt die Verschlüsselung auf Laptops und Smartphones, listet offene Schwachstellen je Gerät und spielt Betriebssystem-Updates über Auto-Patch-Richtlinien ein. Ein verlorenes Firmengerät löschen Sie aus der Ferne.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so erzwingt Verschlüsselung, zeigt offene Schwachstellen je Gerät und spielt Updates ein. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Hier finden Sie eine umfassende Anleitung zum Einrichten eines VPN für kleine Unternehmen. Dabei werden dessen Bedeutung erläutert.
Compliance für KMU bedeutet die Einhaltung regulatorischer Standards wie DSGVO, HIPAA und SOC 2 durch Richtlinien, Sicherheitskontrollen und Dokumentation – zum Schutz vor Bußgeldern und Datenverlust.

MDM für kleine Unternehmen: wann es sich lohnt, welche Vorteile es bringt, worauf Sie bei der Auswahl achten und wie Sie in fünf Schritten starten.
IT-Sicherheit für KMU: zehn Grundmaßnahmen, die drei wirksamsten Schritte, Regeln wie DSGVO und NIS2 und wie Sie Updates im Blick behalten.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden