


Explained
Cloud Native Security: Risiken, Schichten und Schutzmaßnahmen
Cloud Native Security schützt Container, Kubernetes und Microservices. Die sechs größten Risiken, das 4C-Modell und was CNAPP, CSPM und CWPP leisten.
Welche Asset-Management-Tools es für AWS, Azure und SaaS gibt, worauf Sie bei der Auswahl achten und wie Sie Cloud-Inventar und Endgeräte zusammenbringen.

Content-Autorin, trio.so
Ein gutes Asset-Management-Tool für die Cloud findet automatisch alles, was Ihr Unternehmen in AWS, Azure, Google Cloud und in SaaS-Diensten betreibt, ordnet jedem Objekt einen Verantwortlichen zu und zeigt Kosten und Risiken an einer Stelle. Welches Werkzeug passt, hängt davon ab, was Sie verwalten: Cloud-Ressourcen, Softwarelizenzen, Endgeräte oder alles zusammen.
Hier finden Sie die Werkzeugarten im Überblick, die wichtigsten Auswahlkriterien und eine Checkliste für die Entscheidung. Zur Einordnung: Cloud-Asset-Management heißt, alle Ressourcen in Cloud-Konten laufend zu erfassen, Verantwortlichen zuzuordnen und über ihren Lebenszyklus zu verwalten, von der Anlage bis zum Löschen. Mehr zum klassischen IT-Asset-Management lesen Sie unter ITAM Best Practices.
Hinter dem Begriff Asset-Management-Software verbergen sich sehr unterschiedliche Produkte. Die meisten Unternehmen kombinieren zwei oder drei davon.
| Werkzeugart | Was es erfasst | Beispiele |
|---|---|---|
| Eingebaute Werkzeuge der Cloud-Anbieter | Ressourcen im eigenen Konto: virtuelle Maschinen, Speicher, Datenbanken, Netzwerke | AWS Config, Azure Resource Graph, Google Cloud Asset Inventory |
| Multi-Cloud-Inventar und CSPM | Ressourcen über mehrere Anbieter hinweg, dazu Fehlkonfigurationen | Wiz, Orca, Microsoft Defender for Cloud |
| FinOps-Werkzeuge | Kosten pro Ressource, Team und Projekt | CloudHealth, Apptio Cloudability, Kubecost |
| SaaS-Management | Genutzte SaaS-Dienste, Lizenzen, Schatten-IT | Zylo, Torii, Productiv |
| IT-Asset-Management (ITAM) und CMDB | Hardware, Software, Verträge und Beziehungen zwischen ihnen | ServiceNow, Snipe-IT, Lansweeper |
| Geräteverwaltung (UEM) | Laptops, PCs und Mobilgeräte mit installierter Software | trio.so, Microsoft Intune, Jamf |
Die eingebauten Werkzeuge sind kostenlos oder günstig und für ein einzelnes Cloud-Konto oft ausreichend. Ab zwei Anbietern oder vielen Konten wird es mühsam, die Listen zusammenzuführen. Dann lohnt sich ein Multi-Cloud-Inventar.
Bevor Sie Geld ausgeben, lohnt ein Blick auf das, was Ihr Cloud-Anbieter mitliefert:
Alle drei sind gut für den Einstieg. Ihre Grenze ist die eigene Cloud: Ein Konto bei einem anderen Anbieter oder ein SaaS-Dienst taucht dort nicht auf.
Ein Softwarehaus mit 80 Beschäftigten nutzt AWS für das Produkt, Azure für interne Anwendungen und rund 40 SaaS-Dienste. Die IT kennt die AWS-Konten gut, aber niemand weiß genau, welche Testumgebungen in Azure noch laufen. Bei einer Durchsicht mit Azure Resource Graph findet das Team zwölf virtuelle Maschinen ohne Besitzer, drei davon seit über einem Jahr. Danach führt es Pflicht-Tags für Team und Projekt ein und lässt Ressourcen ohne Tag wöchentlich melden. Für den Überblick über beide Clouds testet es zwei Multi-Cloud-Werkzeuge und entscheidet sich für das, dessen Funde am besten zu den Tags passen.
Nicht jedes Unternehmen braucht eine kommerzielle Plattform. Einige freie Werkzeuge decken einen guten Teil ab:
Der Preis für freie Werkzeuge ist Zeit: Jemand muss sie betreiben, aktualisieren und die Ergebnisse aufbereiten. Für ein kleines Team mit einem Cloud-Anbieter ist das oft günstiger als eine Lizenz, ab mehreren Teams und Anbietern selten.
Ein Cloud-Inventar zeigt, was in AWS oder Azure läuft. Es zeigt nicht, auf welchen Rechnern Mitarbeitende mit diesen Diensten arbeiten und ob diese Rechner verschlüsselt und aktuell sind. Diese Lücke schließt die Geräteverwaltung.
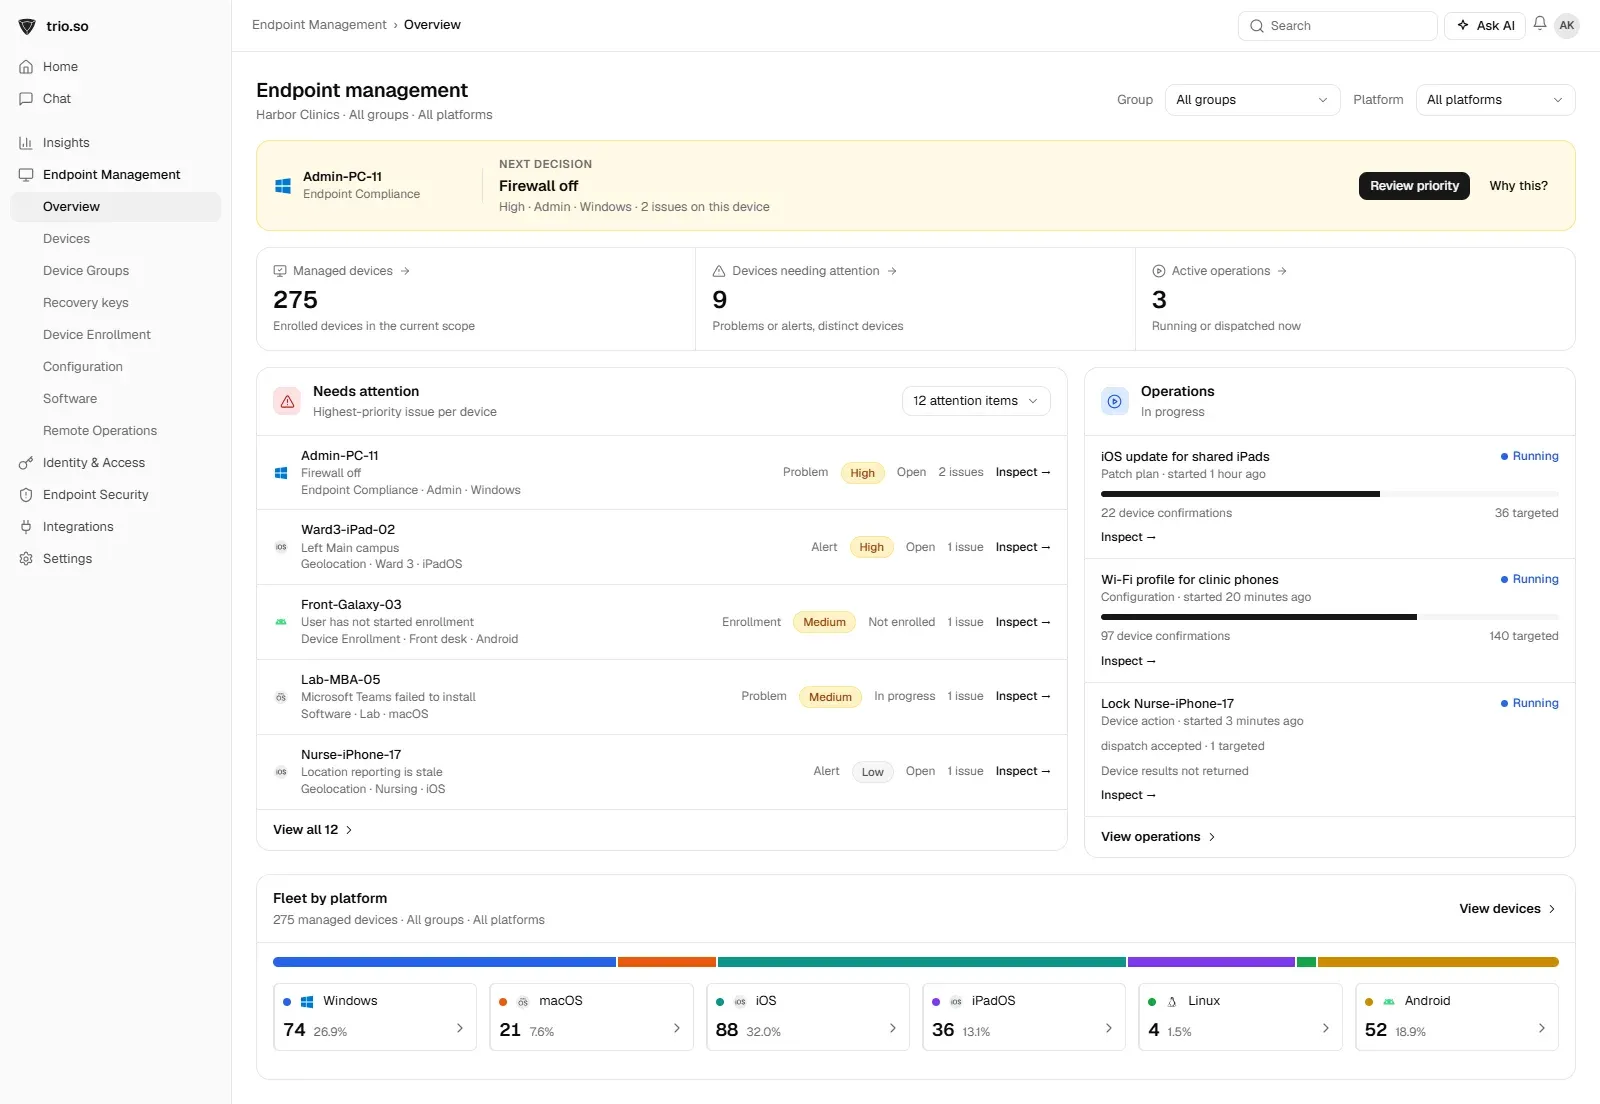
trio.so verwaltet Geräte mit Windows, macOS, Linux, iOS/iPadOS und Android. Das Inventar listet für jedes Gerät Seriennummer, Besitzer und Verschlüsselungsstatus, auf Windows, macOS, iOS und Android dazu die installierten Apps. Ein Cloud-Inventar ersetzt trio.so nicht. Es ergänzt die Sicht auf die Rechner und Telefone, mit denen Ihre Leute in die Cloud gehen.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so erfasst Laptops, PCs und Telefone mit Seriennummer, Besitzer, Verschlüsselung und installierten Apps. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Cloud Native Security schützt Container, Kubernetes und Microservices. Die sechs größten Risiken, das 4C-Modell und was CNAPP, CSPM und CWPP leisten.
Was Cloud Cost Management ist, warum Cloud-Rechnungen steigen und wie Sie Kosten in AWS, Azure und Google Cloud mit fünf Schritten und FinOps senken.
Cloud Workload Security: die sieben größten Risiken für VMs, Container und Serverless, was eine CWPP leistet und wie sie sich von CSPM abgrenzt.
Wer in der Cloud wofür verantwortlich ist, was die DSGVO verlangt, welche Risiken es gibt und mit welchen 9 Maßnahmen Sie Daten in der Cloud schützen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden