


Explained
Third-Party-Risikomanagement: Lieferantenrisiken erkennen und steuern
Third-Party-Risikomanagement (TPRM): welche Risiken Lieferanten bringen, was NIS2, DORA und DSGVO verlangen und wie Sie in fünf Schritten vorgehen.
GRC steht für Governance, Risk und Compliance. Was dahintersteckt, warum NIS2 und DORA es dringend machen und wie Sie GRC im Unternehmen aufbauen.

Content-Autorin, trio.so
GRC steht für Governance, Risk und Compliance, also Unternehmensführung, Risikomanagement und die Einhaltung von Regeln. Der Begriff beschreibt, wie ein Unternehmen diese drei Aufgaben zusammenführt, damit Entscheidungen, Risiken und Pflichten an einer Stelle sichtbar sind und nicht in getrennten Abteilungen und Tabellen verschwinden. Governance legt fest, wer was entscheidet und verantwortet. Risikomanagement erkennt und bewertet, was schiefgehen kann. Compliance stellt sicher, dass Gesetze, Normen und interne Regeln eingehalten werden, und belegt das. In Deutschland ist das Thema durch NIS2, DORA und die DSGVO für viele Unternehmen zur Pflichtaufgabe der Geschäftsleitung geworden.
Wenn Sie nur die Bedeutung suchen, reichen die ersten beiden Abschnitte; wenn Sie GRC im Unternehmen aufbauen oder eine Software auswählen, finden Sie danach die Schritte, die Rollen und die Kriterien.
| Bereich | Kernfrage | Typische Ergebnisse |
|---|---|---|
| Governance | Wer entscheidet und verantwortet was? | Richtlinien, Rollen, Gremien, Berichte an die Geschäftsleitung |
| Risikomanagement | Was kann schiefgehen, und wie schlimm wäre das? | Risikoregister, Bewertungen, Maßnahmen, Risikoberichte |
| Compliance | Welche Regeln gelten, und halten wir sie ein? | Pflichtenkataster, Kontrollen, Nachweise, Audits |
Ein Beispiel zeigt das Zusammenspiel: Die Geschäftsleitung beschließt eine Richtlinie, dass Laptops verschlüsselt sein müssen (Governance). Grund ist das Risiko, dass ein verlorenes Gerät zu einer Datenpanne führt (Risikomanagement). DSGVO und Kundenverträge verlangen geeignete Schutzmaßnahmen, und ein Bericht pro Gerät belegt die Umsetzung (Compliance).
Den Begriff prägten in den 2000er-Jahren unter anderem die Non-Profit-Organisation OCEG und große Beratungshäuser. Für den deutschen Mittelstand wurde er durch neue Pflichten aktuell:
Hinzu kommen Kunden, Versicherer und Auditoren, die Nachweise verlangen. Wer drei Regelwerke getrennt abarbeitet, sammelt dieselben Belege dreimal. Eine gemeinsame Struktur spart diese Arbeit.
Fangen Sie klein an. Eine gepflegte Tabelle mit 30 echten Risiken nützt mehr als ein Werkzeug, das niemand befüllt.
So kann der Anfang eines Registers aussehen. Die Bewertung ist ein Beispiel; jedes Unternehmen bewertet nach eigenen Maßstäben.
| Risiko | Wahrscheinlichkeit | Auswirkung | Eigentümer | Maßnahme | Nachweis |
|---|---|---|---|---|---|
| Ransomware legt die Warenwirtschaft lahm | Mittel | Hoch | IT-Leitung | Getrennte Backups, Notfallplan | Test der Wiederherstellung |
| Verlorener Laptop mit Kundendaten | Hoch | Mittel | IT-Leitung | Verschlüsselung, Fernlöschung | Bericht pro Gerät |
| Dienstleister verarbeitet Daten ohne Vertrag | Mittel | Mittel | Datenschutz | Lieferantenliste, Auftragsverarbeitungsverträge | Vertragsablage |
| Ehemalige behalten Zugänge | Mittel | Hoch | Personal und IT | Ablauf beim Austritt, Zugriffsprüfung | Protokoll der Prüfung |
IT-GRC wendet dieselben Ideen auf Informationssicherheit an. Viele Risiken und Pflichten landen bei der IT, und ein großer Teil der Nachweise kommt aus ihren Systemen: Zugriffsrechte aus dem Verzeichnis, Patchstände und Verschlüsselung aus der Geräteverwaltung, Protokolle aus der Überwachung. Rahmenwerke wie ISO 27001, das BSI-Grundschutz-Kompendium oder die CIS Controls geben dafür eine Struktur vor. Bewerten sollte die IT die Risiken trotzdem mit den Fachbereichen, denn wie schwer ein Ausfall wiegt, wissen oft nur diese.
Viele Unternehmen ordnen die Verantwortung nach dem Drei-Linien-Modell des Institute of Internal Auditors:
In kleinen Unternehmen liegen mehrere Rollen bei einer Person. Das ist in Ordnung, solange niemand allein seine eigene Arbeit prüft. Über allem steht die Geschäftsleitung, die verantwortlich bleibt, auch wenn sie Aufgaben delegiert.
GRC-Software bündelt Risikoregister, Kontrollen, Richtlinien, Aufgaben und Nachweise in einem System und erstellt daraus Berichte. Viele Produkte bringen Vorlagen für Normen wie ISO 27001 oder NIS2 mit.
Sinnvoll wird sie, wenn mehrere Regelwerke parallel laufen, Nachweise jedes Jahr mühsam zusammengesucht werden oder mehrere Teams an denselben Risiken arbeiten. Achten Sie bei der Auswahl auf diese Punkte:
Eine Software ersetzt keine Entscheidungen: Risiken bewerten und Verantwortung tragen müssen weiterhin Menschen.
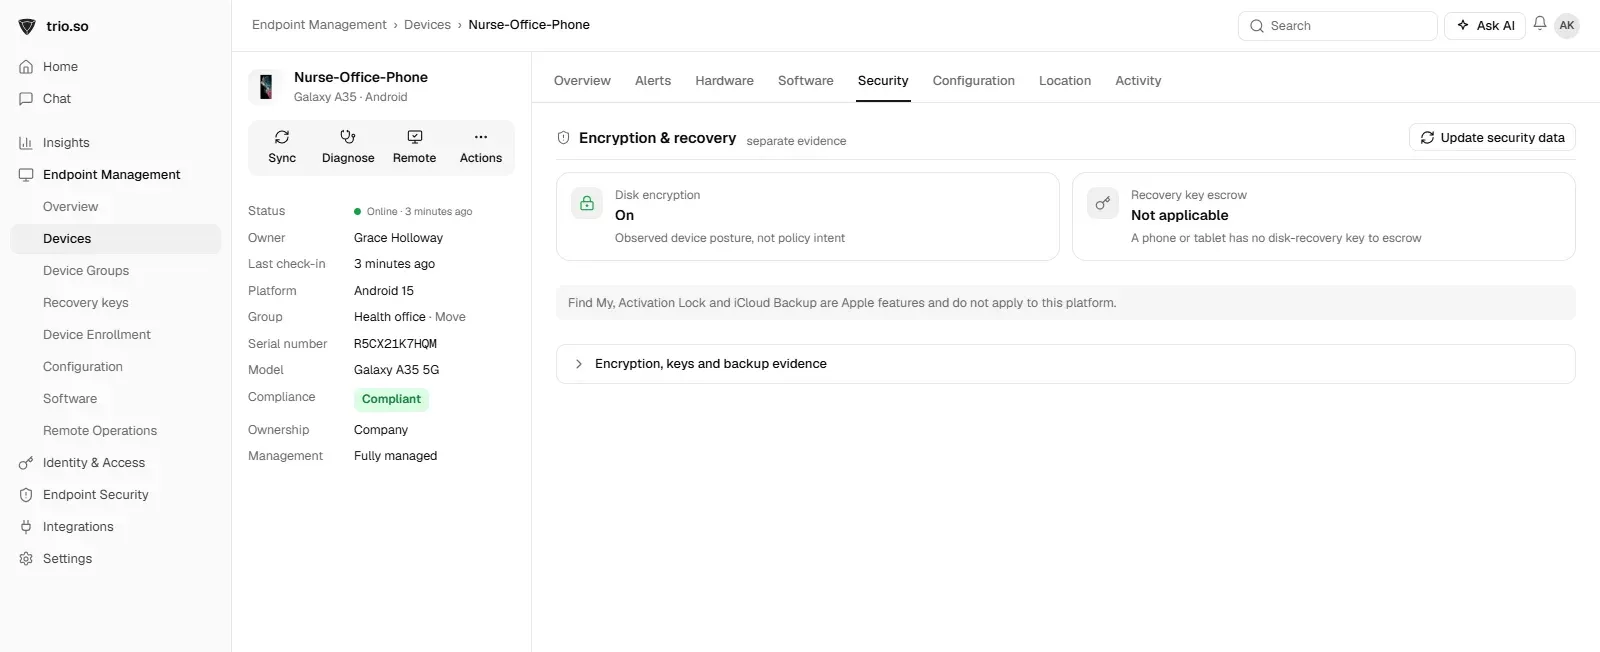
trio.so ist keine GRC-Software und macht kein Unternehmen konform. Es liefert den Geräteteil der Nachweise: Die Konsole zeigt den Verschlüsselungsstatus jedes Geräts, setzt Richtlinien für Updates und Bildschirmsperren durch und exportiert Compliance-Nachweise für Ihre Prüfungen.
Weiterführend: Compliance Management, die Compliance-Checkliste (englisch) und der IT-Notfallplan.
Stand: November 2026. Dieser Beitrag ist eine Orientierung und keine Rechtsberatung.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt den Verschlüsselungsstatus pro Gerät, setzt Richtlinien durch und exportiert Compliance-Nachweise.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Third-Party-Risikomanagement (TPRM): welche Risiken Lieferanten bringen, was NIS2, DORA und DSGVO verlangen und wie Sie in fünf Schritten vorgehen.
Was COBIT 2019 ist, wie die fünf Bereiche und 40 Ziele aufgebaut sind, worin es sich von ITIL und ISO 27001 unterscheidet und wie Sie damit anfangen.

Was der Sarbanes-Oxley Act regelt, wann SOX für deutsche Unternehmen gilt, welche IT General Controls geprüft werden und wie Sie sich vorbereiten.

Für wen der CCPA gilt, welche Rechte er Verbrauchern gibt, wie er sich von der DSGVO unterscheidet und was die IT tun muss, inklusive der Regeln seit 2026.
Was eine Datenarchivierungsstrategie regelt, welche Aufbewahrungsfristen nach HGB und AO gelten und wie Sie GoBD und DSGVO in einem Konzept verbinden.

Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.

Compliance Automation prüft Kontrollen laufend und sammelt Nachweise. Was sich automatisieren lässt, was nicht, sechs Schritte und Werkzeuge.

Was Compliance Management umfasst, wann ein CMS Pflicht ist, was IDW PS 980 und ISO 37301 verlangen und wie Sie es in sechs Schritten aufbauen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden