


Explained
FedRAMP einfach erklärt: Stufen, Ablauf und Vergleich mit C5
FedRAMP ist das US-Programm zur Freigabe von Cloud-Diensten für Behörden. Stufen, Ablauf, Vergleich mit BSI C5 und ISO 27001 und was es für Sie bedeutet.
Was FISMA ist, wer es einhalten muss, die Schritte des NIST Risk Management Framework, die Kontrollen aus SP 800-53 und der Vergleich mit Deutschland.


Content-Autorin, trio.so
Der Federal Information Security Modernization Act (FISMA) ist ein US-Bundesgesetz, das alle Bundesbehörden der USA verpflichtet, ein Programm für Informationssicherheit zu betreiben, und das auch für Dienstleister und Auftragnehmer gilt, die für diese Behörden Systeme betreiben oder Daten verarbeiten. Kern ist das Risk Management Framework des NIST: Systeme werden nach FIPS 199 eingestuft, mit Kontrollen aus NIST SP 800-53 abgesichert, geprüft, formal zum Betrieb freigegeben (Authorization to Operate) und laufend überwacht. Für deutsche Unternehmen ist FISMA relevant, wenn sie als Zulieferer oder Softwareanbieter mit US-Behörden arbeiten.
Nicht zu verwechseln ist das Gesetz mit der Generaldirektion FISMA der EU-Kommission, die für Finanzmarktpolitik zuständig ist. Unten erklären wir, was das US-Gesetz verlangt, wie die Sicherheitskontrollen aufgebaut sind und wie sich FISMA zu deutschen Regeln verhält.
Das ursprüngliche Gesetz von 2002 hieß Federal Information Security Management Act. 2014 wurde es durch den Federal Information Security Modernization Act ersetzt, der die Rollen neu verteilt hat: Das Office of Management and Budget (OMB) setzt die Vorgaben, die Cybersecurity and Infrastructure Security Agency (CISA) unterstützt die Umsetzung, und das NIST schreibt die technischen Standards. Jede Behörde berichtet jährlich über den Stand ihrer Sicherheit, und die Generalinspekteure der Behörden bewerten das Programm unabhängig.
Ob FISMA in einem Vertrag gilt, steht meist in den Vertragsklauseln der Behörde. Unternehmen ohne Geschäft mit US-Behörden sind nicht direkt betroffen, nutzen die NIST-Kontrollen aber oft als Vorlage.
| Schritt | Was passiert |
|---|---|
| Vorbereiten | Rollen, Risikostrategie und Grundlagen auf Organisations- und Systemebene festlegen |
| Kategorisieren | Das System nach FIPS 199 einstufen: geringe, mittlere oder hohe Auswirkung auf Vertraulichkeit, Integrität und Verfügbarkeit |
| Auswählen | Passende Kontrollen aus SP 800-53 wählen, ausgehend von den Baselines in SP 800-53B |
| Umsetzen | Kontrollen einrichten und im System Security Plan beschreiben |
| Bewerten | Eine unabhängige Stelle prüft, ob die Kontrollen wirksam sind |
| Autorisieren | Eine verantwortliche Führungskraft akzeptiert das Restrisiko und erteilt die Betriebserlaubnis |
| Überwachen | Kontrollen laufend prüfen, Änderungen bewerten, Schwachstellen beheben |
Das Rahmenwerk ist in NIST SP 800-37 beschrieben. Zu jedem System gehört ein Plan of Action and Milestones (POA&M), der offene Schwachstellen mit Termin und Verantwortlichen festhält.
Der Katalog NIST SP 800-53, derzeit in Revision 5, ordnet mehrere Hundert Kontrollen in 20 Familien. Je nach Einstufung des Systems gilt eine Baseline mit mehr oder weniger Kontrollen. Einige der Familien:
| Kürzel | Familie | Beispiel |
|---|---|---|
| AC | Zugriffskontrolle | Geringste Rechte, Sperre nach Fehlversuchen, Schutz mobiler Geräte |
| AU | Protokollierung und Nachverfolgbarkeit | Welche Ereignisse protokolliert und wie lange aufbewahrt werden |
| CM | Konfigurationsmanagement | Basiskonfigurationen, Inventar der Komponenten |
| IA | Identifizierung und Authentifizierung | Mehrfaktor-Anmeldung für Konten |
| IR | Reaktion auf Vorfälle | Plan, Schulung, Meldung |
| RA | Risikobewertung | Regelmäßige Schwachstellenscans |
| SC | System- und Kommunikationsschutz | Verschlüsselung bei Übertragung und Speicherung |
| SI | System- und Informationsintegrität | Fehlerbehebung und Patches, Schutz vor Schadcode |
| Frage | FISMA | Deutschland |
|---|---|---|
| Wer ist betroffen? | US-Bundesbehörden und ihre Auftragnehmer | NIS2 für bestimmte Sektoren und Größen, Bundesbehörden über das BSI-Gesetz |
| Technischer Katalog | NIST SP 800-53 | IT-Grundschutz-Kompendium des BSI, ISO/IEC 27001 |
| Freigabe | Authorization to Operate je System | Keine vergleichbare Einzelfreigabe, Nachweise gegenüber dem BSI je nach Einrichtung |
| Cloud | FedRAMP | BSI C5 als Kriterienkatalog |
Wer bereits nach ISO 27001 oder IT-Grundschutz arbeitet, hat einen großen Teil der Grundlagen. NIST stellt Zuordnungstabellen zwischen SP 800-53 und ISO 27001 bereit.
Lassen Sie sich bei einem konkreten Vertrag von Fachleuten mit Erfahrung im US-Behördengeschäft beraten. Das ist eine Orientierung und keine Rechtsberatung.
Jedes System wird für die drei Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit bewertet. Die Frage lautet jeweils: Wie schwer wäre der Schaden, wenn dieses Ziel verletzt würde?
| Stufe | Auswirkung | Beispiel |
|---|---|---|
| Gering (low) | Begrenzte nachteilige Folgen | Öffentliche Informationsseite einer Behörde |
| Mittel (moderate) | Ernsthafte nachteilige Folgen | System mit personenbezogenen Daten von Bürgern |
| Hoch (high) | Schwere oder katastrophale Folgen | System für Notfalldienste oder kritische Finanzdaten |
Die höchste Bewertung bestimmt die Stufe des ganzen Systems und damit die Baseline: Für ein System mit mittlerer Auswirkung gelten deutlich mehr Kontrollen als für eines mit geringer.
Die Betriebserlaubnis ist kein einmaliges Ereignis. FISMA verlangt eine fortlaufende Überwachung: regelmäßige Schwachstellenscans, die Prüfung von Konfigurationen, Auswertung von Protokollen und die Bewertung jeder größeren Änderung. Viele Behörden setzen dafür auf das Programm Continuous Diagnostics and Mitigation (CDM) der CISA, das Daten zu Geräten, Konten und Schwachstellen zusammenführt. Auftragnehmer liefern Nachweise also auch nach der Erstprüfung immer wieder.
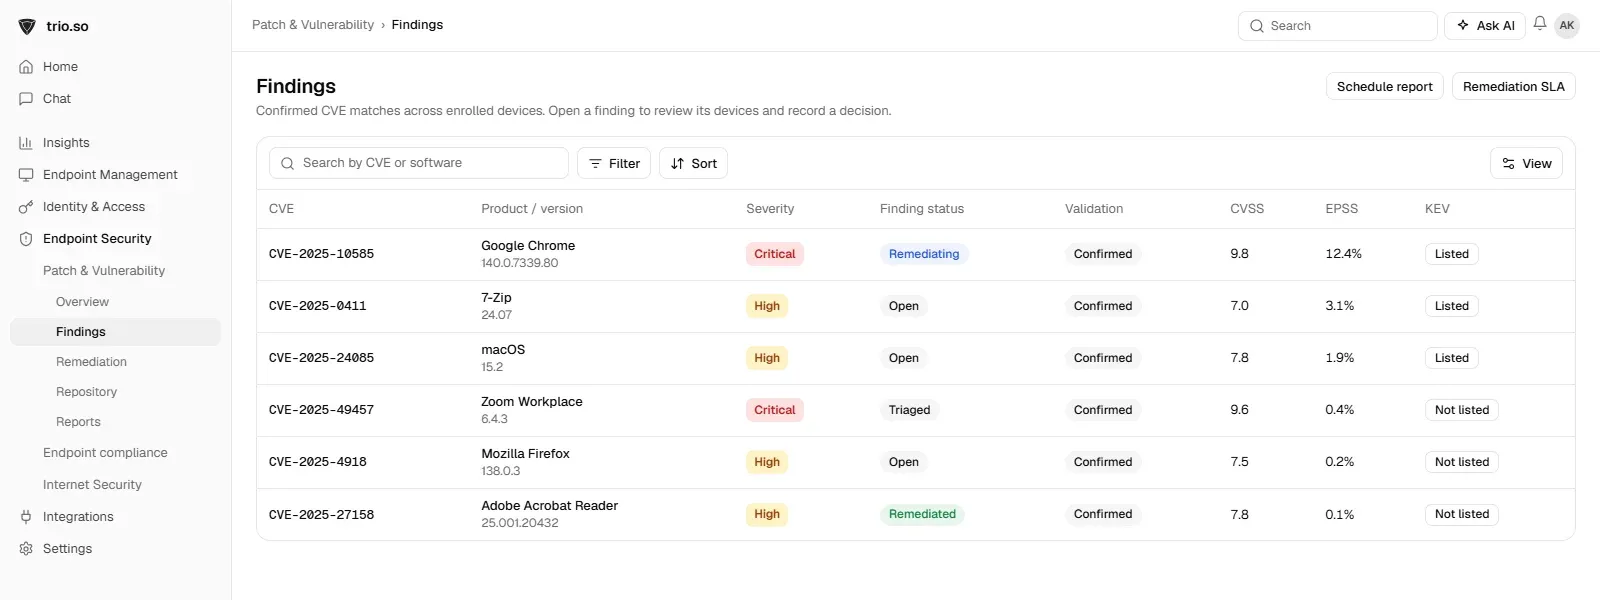
Viele Kontrollen aus SP 800-53 betreffen die Endgeräte: Inventar, Verschlüsselung, Patches, Anmeldung. trio.so hilft bei diesen technischen Kontrollen: Es führt ein Inventar mit Seriennummer, Besitzer und installierten Apps, erzwingt die Verschlüsselung auf Laptops und Telefonen, zeigt Schwachstellen mit CVSS, EPSS und dem KEV-Status der CISA und exportiert Nachweispakete für die Prüfung. Tarife ab 5 $ pro Gerät.
Weiterführend: Schwachstellenmanagement, GRC und ISO 27001 und SOC 2.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so führt das Geräteinventar, erzwingt Verschlüsselung, zeigt Schwachstellen mit KEV-Status und exportiert Nachweise. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
FedRAMP ist das US-Programm zur Freigabe von Cloud-Diensten für Behörden. Stufen, Ablauf, Vergleich mit BSI C5 und ISO 27001 und was es für Sie bedeutet.

IT-Sicherheit für kleine Unternehmen: die häufigsten Bedrohungen, zehn Maßnahmen nach Wirkung sortiert, Kosten und Hilfen wie der CyberRisikoCheck.
In diesem Blog wird die Bedeutung einer effektiven Geräteeinsatz im Krankenhaus und die damit verbundenen Herausforderungen erörtert.

Wo Tablets und Smartphones in Klinik und Pflege helfen, was KHZG, E-Rezept und ePA bedeuten und wie Sie mobile Geräte mit Patientendaten sicher betreiben.
Hier finden Sie eine umfassende Anleitung zum Einrichten eines VPN für kleine Unternehmen. Dabei werden dessen Bedeutung erläutert.
Was einen Rugged Laptop oder ein Rugged Tablet ausmacht, was IP65, MIL-STD-810H und ATEX bedeuten und wie Sie robuste Geräte im Feld verwalten.
Apple School Manager erklärt: was es leistet, wie sich eine Schule anmeldet, verwaltete Apple-Accounts, Apps und Klassen und wie Sie ein MDM verbinden.
Compliance für KMU bedeutet die Einhaltung regulatorischer Standards wie DSGVO, HIPAA und SOC 2 durch Richtlinien, Sicherheitskontrollen und Dokumentation – zum Schutz vor Bußgeldern und Datenverlust.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden