


Explained
BitLocker per GPO aktivieren: Schritt für Schritt
BitLocker per GPO aktivieren: Verschlüsselungsmethode, TPM und PIN, Wiederherstellungsschlüssel in Active Directory sichern und das Ergebnis prüfen.
Linux Full Disk Encryption mit LUKS: bei der Installation aktivieren, TPM unter Ubuntu, bestehende Systeme, cryptsetup und Wiederherstellungsschlüssel.

Content-Autorin, trio.so
Linux-Festplattenverschlüsselung bedeutet, dass die Festplatte oder die Partition mit System und Dateien mit LUKS verschlüsselt ist, dem Standardformat unter Linux, und beim Start per Passphrase oder, bei aktuellen Ubuntu-Versionen, über das TPM des Computers entsperrt wird. Am einfachsten aktivieren Sie sie bei der Installation: Ubuntu und Fedora bieten dafür im Installer eine Option an. Ein bereits installiertes System nachträglich zu verschlüsseln ist möglich, aber riskanter, sichern Sie also zuerst oder installieren Sie neu. Bewahren Sie eine zweite Passphrase oder einen Wiederherstellungsschlüssel sicher auf, denn eine verlorene LUKS-Passphrase lässt sich nicht zurücksetzen.
Wenn Sie gerade Linux auf einem Laptop installieren, beginnen Sie mit den Installer-Schritten unten. Laufen Ihre Laptops schon unverschlüsselt, lesen Sie zuerst den Abschnitt zu bestehenden Systemen.
Die Verschlüsselung hat zwei Ebenen. dm-crypt ist die Kernel-Funktion, die ein Blockgerät laufend ver- und entschlüsselt. LUKS (Linux Unified Key Setup) ist das Format darüber: ein Header, der den verschlüsselten Datenträgerschlüssel in mehreren Schlüssel-Slots speichert, sodass sich eine Festplatte mit mehr als einer Passphrase öffnen lässt. Das Werkzeug cryptsetup verwaltet beides. Aktuelle Distributionen legen standardmäßig LUKS2-Datenträger an.
"Full Disk" meint meist alles außer einer kleinen unverschlüsselten Boot-Partition: Root-Dateisystem, Home-Ordner und Swap liegen im verschlüsselten Datenträger, oft mit LVM darüber. Beim Start geben Sie die Passphrase ein oder das TPM gibt den Schlüssel frei, danach läuft alles normal.
Das ist etwas anderes als die Verschlüsselung eines einzelnen Ordners. Full Disk Encryption erfasst auch temporäre Dateien, Swap, Browser-Caches und Konfigurationsdateien, die Ordnerlösungen übersehen.
Was Verschlüsselung nicht leistet: Sie schützt ruhende Daten, wenn das Gerät aus ist oder an der Passphrase-Abfrage steht. Ist der Datenträger entsperrt und Sie angemeldet, sehen Malware und Angreifer Ihre Dateien wie Sie. Patches, Bildschirmsperre und gute Kontenpraxis bleiben wichtig.
Das ist der sicherste Weg: Der Installer partitioniert die Festplatte, legt den LUKS-Datenträger an und richtet den Start ein.
Die Bezeichnungen unterscheiden sich je nach Version etwas, die Option steht aber immer im Schritt zur Festplatteneinrichtung.
Im Fedora-Installer gibt es im Schritt zur Festplatteneinrichtung eine Option zum Verschlüsseln der Daten. Aktivieren Sie sie und legen Sie eine Passphrase fest. Der Installer erstellt einen LUKS2-Datenträger, und Fedora fragt die Passphrase beim Start ab.
lsblk -f
# nach einer Partition mit FSTYPE crypto_LUKS suchen, in der das System liegt

sudo cryptsetup luksDump /dev/nvme0n1p3
# zeigt LUKS-Version, Verschlüsselung und belegte Schlüssel-Slots
Ersetzen Sie /dev/nvme0n1p3 durch die Partition, die lsblk als crypto_LUKS anzeigt.
Eine Passphrase bei jedem Start ist sicher, manche Teams finden sie aber umständlich. Die hardwaregestützte Verschlüsselung von Ubuntu speichert den Schlüssel im TPM, das ihn nur freigibt, wenn die Startkette unverändert ist. Der Laptop startet dann ohne Passphrase-Abfrage. Canonical führte das zunächst experimentell ein und nennt für Ubuntu 26.04 LTS die allgemeine Verfügbarkeit.
Zwei Punkte aus der Praxis: Es hängt von der Firmware ab, Secure Boot und ein funktionierendes TPM 2.0 sind nötig. Und Firmware-Updates oder Hardwareänderungen können die Wiederherstellungsabfrage auslösen, der Schlüssel muss also auch dann erreichbar sein, wenn der Laptop nicht startet. Nutzen Sie bei einer älteren Ubuntu-LTS die Passphrase.
Ja, aber eine Neuinstallation mit Verschlüsselung ist meist schneller und sicherer.
Aktuelle Versionen von cryptsetup können eine Partition mit cryptsetup reencrypt --encrypt direkt nach LUKS2 umwandeln. Bei einer Datenpartition kann das sinnvoll sein: sichern, aushängen, Dateisystem verkleinern, damit Platz für den Header bleibt, umwandeln, in /etc/crypttab eintragen. Beim Root-Dateisystem ist es deutlich schwerer, weil das System nicht von der umzuwandelnden Partition laufen darf und initramfs, crypttab und GRUB angepasst werden müssen. Ein Fehler oder Stromausfall kann die Daten kosten.
Für einen Laptop ist das der übliche Weg:
Meiden Sie Werkzeuge, die eine Umwandlung eines laufenden Systems mit einem Klick versprechen, solange Sie sie nicht auf einem Ersatzgerät getestet haben.
# Ist diese Partition LUKS, und welche Schlüssel-Slots sind belegt?
sudo cryptsetup luksDump /dev/nvme0n1p3

# Zweite Passphrase hinzufügen (Backup oder Wiederherstellung)
sudo cryptsetup luksAddKey /dev/nvme0n1p3

# Passphrase ändern
sudo cryptsetup luksChangeKey /dev/nvme0n1p3

# Nicht mehr benötigte Passphrase entfernen
sudo cryptsetup luksRemoveKey /dev/nvme0n1p3

# LUKS-Header in eine Datei sichern (außerhalb des Laptops aufbewahren)
sudo cryptsetup luksHeaderBackup /dev/nvme0n1p3 --header-backup-file luks-header.img
Für ein leeres Zusatzlaufwerk formatieren Sie mit cryptsetup luksFormat, öffnen es mit cryptsetup open und legen dann ein Dateisystem an. luksFormat löscht alles auf dem Ziel, prüfen Sie den Gerätenamen also zweimal.
LUKS kennt kein "Passwort vergessen". Sind alle Passphrasen und Schlüssel verloren, sind die Daten weg. Planen Sie das vorab:
luksChangeKey oder luksRemoveKey.Auf aktueller Hardware selten spürbar. LUKS2 nutzt standardmäßig AES im XTS-Modus, und Prozessoren mit AES-Befehlen erledigen das in Hardware. Messen können Sie es so:
cryptsetup benchmark
Liegen die aes-xts-Werte deutlich über der Geschwindigkeit Ihrer SSD, bremst die Verschlüsselung nicht. Spürbar wird es bei älteren Prozessoren ohne AES-Befehle und bei sehr schnellen NVMe-Laufwerken unter hoher Schreiblast. Das Entsperren dauert etwas länger, weil LUKS2 absichtlich die speicherintensive Schlüsselableitung Argon2 nutzt, um das Erraten von Passphrasen zu bremsen.
Die Gegenstücke auf anderen Systemen behandeln BitLocker vs. VeraCrypt und FileVault.
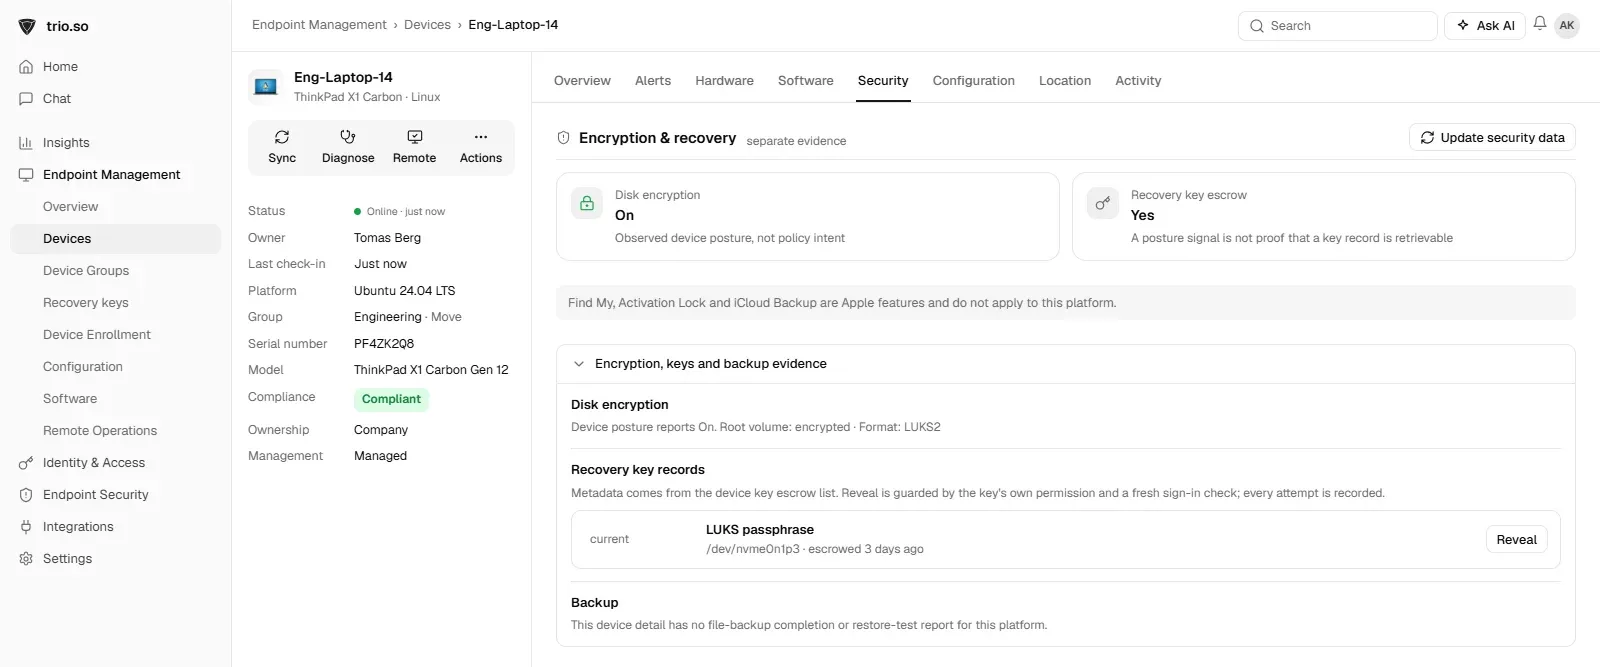
Einen Laptop bei der Installation zu verschlüsseln ist leicht. Aufwendig wird es, wenn Sie belegen müssen, dass fünfzig verschlüsselt sind, oder die Passphrase für einen finden müssen, der nicht mehr startet. trio.so zeigt den Verschlüsselungsstatus registrierter Linux-Geräte, seine Linux-Richtlinie umfasst die LUKS-Festplattenverschlüsselung, und die LUKS-Passphrase eines Geräts ist in der Konsole hinterlegt, wo ihre Anzeige eine erneute Anmeldeprüfung verlangt.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so zeigt den Verschlüsselungsstatus registrierter Linux-Geräte und bewahrt ihre Wiederherstellungsschlüssel auf.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
cryptsetup reencrypt, aber die Umwandlung des Root-Dateisystems ist riskant. Sicherer ist es, Daten zu sichern, mit Verschlüsselung neu zu installieren und die Daten zurückzuspielen.cryptsetup benchmark vergleichen Sie die Verschlüsselungsgeschwindigkeit mit Ihrer Festplatte.blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
BitLocker per GPO aktivieren: Verschlüsselungsmethode, TPM und PIN, Wiederherstellungsschlüssel in Active Directory sichern und das Ergebnis prüfen.
Geräteverschlüsselung schützt sensible Firmendaten auf allen Geräten. Erfahren Sie, wie Sie mit trio.so Ihre Daten einfach und effizient verschlüsseln.
Was vollständige Festplattenverschlüsselung bedeutet und welche sieben Risiken Sie eingehen, wenn Ihre Geräte nicht verschlüsselt sind.
BitLocker deaktivieren oder Schutz anhalten unter Windows 10 und 11: Status prüfen, Wiederherstellungsschlüssel sichern, ganze Geräteflotten bearbeiten.
BitLocker vs. VeraCrypt: Was passt für Unternehmen? Sicherheit, Verwaltung, Leistung und Kosten im Vergleich, plus kurze VeraCrypt-Anleitung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden