


Explained
Pass-the-Hash-Angriffe verhindern: Erkennung und Schutzmaßnahmen
Was Pass-the-Hash ist, wie Angreifer NTLM-Hashes wiederverwenden, wie Sie es erkennen und neun Schutzmaßnahmen von Windows LAPS bis Credential Guard.
Zero Trust und Least Privilege im Vergleich: was beide bedeuten, worin sie sich unterscheiden, wie sie zusammenspielen und wie Sie sie umsetzen.

Content-Autorin, trio.so
Zero Trust und Least Privilege sind keine Alternativen. Least Privilege ist ein Grundsatz: Jeder Nutzer und jedes System bekommt nur die Rechte, die für die Aufgabe nötig sind. Zero Trust ist ein Sicherheitsmodell, das jedem Zugriff misstraut, bis Identität, Gerät und Kontext geprüft sind, und es setzt Least Privilege als einen seiner Bausteine voraus. Der Unterschied liegt in der Reichweite: Least Privilege regelt, wie viel jemand darf. Zero Trust regelt zusätzlich, ob ein Zugriff in diesem Moment erlaubt ist.
Unten stehen beide Ansätze im Vergleich, wie sie zusammenspielen und wie Sie sie Schritt für Schritt umsetzen.
Das Prinzip der minimalen Berechtigung beschrieben Jerome Saltzer und Michael Schroeder schon 1975: Jedes Programm und jeder Nutzer soll mit den wenigsten Rechten arbeiten, die für die Aufgabe nötig sind. In der Praxis heißt das: Buchhaltung sieht Rechnungen, aber keine Personalakten. Ein Entwickler darf in die Testumgebung, aber nicht in die Produktion. Administratorrechte gibt es nur, wenn sie gebraucht werden, und nicht für das tägliche Surfen und Mailen.
Least Privilege begrenzt den Schaden, wenn ein Konto übernommen wird. Ein Angreifer mit den Rechten einer Sachbearbeiterin kommt weniger weit als einer mit Domänen-Administratorrechten. Mehr dazu im Beitrag Least-Privilege-Modell.
Zero Trust gibt das alte Bild vom sicheren Firmennetz auf. Früher galt: Wer im Büro oder im VPN ist, dem wird vertraut. Heute arbeiten Teams von überall, Daten liegen in Cloud-Diensten, und Angreifer bewegen sich nach dem ersten Einbruch oft wochenlang unbemerkt im Netz. Das NIST beschreibt Zero Trust in der Publikation SP 800-207 aus dem Jahr 2020. Die Kernpunkte:
Mehr zum Aufbau im Beitrag Zero-Trust-Architektur.
| Merkmal | Least Privilege | Zero Trust |
|---|---|---|
| Art | Grundsatz | Sicherheitsmodell |
| Frage | Wie viel darf jemand? | Darf dieser Zugriff jetzt, von diesem Gerät, stattfinden? |
| Ansatzpunkt | Rechte und Rollen | Identität, Gerät, Netz, Anwendung, Daten |
| Zeitpunkt | Bei der Vergabe von Rechten | Bei jedem einzelnen Zugriff |
| Typische Maßnahmen | Rollen, zeitlich begrenzte Adminrechte, Rechteüberprüfung | Starke Anmeldung, Prüfung des Geräts, Segmentierung, laufende Bewertung |
| Ohne den anderen | Ein berechtigtes, aber gestohlenes Konto bleibt gefährlich | Zu weit gefasste Rechte machen jeden erlaubten Zugriff riskant |
Ein Beispiel: Eine Mitarbeiterin der Personalabteilung öffnet das Personalsystem. Least Privilege sorgt dafür, dass ihre Rolle nur die Akten ihrer Abteilung zeigt und keine Gehaltsänderungen ohne Freigabe erlaubt. Zero Trust prüft bei der Anmeldung zusätzlich, ob sie sich mit einem zweiten Faktor bestätigt hat und ob ihr Laptop verschlüsselt und aktuell ist. Meldet sie sich von einem unbekannten privaten Rechner an, verweigert das System den Zugriff oder verlangt weitere Schritte.
Ohne Least Privilege würde Zero Trust zwar prüfen, wer sich anmeldet, danach aber zu viel freigeben. Ohne Zero Trust wären die Rechte zwar knapp, aber jeder mit dem Passwort käme an sie heran.
Ein Angreifer stiehlt per Phishing das Passwort eines Mitarbeiters aus dem Vertrieb. Was danach passiert, hängt davon ab, welche Grundsätze umgesetzt sind:
| Umsetzung | Folge des gestohlenen Passworts |
|---|---|
| Weder noch | Der Angreifer meldet sich an und erreicht alles, worauf das Konto Zugriff hat, oft weit mehr als den Vertrieb. |
| Nur Least Privilege | Der Angreifer kommt hinein, sieht aber nur CRM und Vertriebsordner. |
| Nur Zero Trust | Die Anmeldung scheitert am zweiten Faktor oder am fremden Gerät. Gelingt sie doch, sind die Rechte womöglich zu weit. |
| Beides | Die Anmeldung scheitert sehr wahrscheinlich. Gelingt sie, ist der Schaden auf wenige Daten begrenzt. |
Oft vergessen: Auch auf Laptops gilt das Prinzip. Wer im Alltag mit lokalen Administratorrechten arbeitet, gibt Schadsoftware aus einem Mailanhang sofort volle Kontrolle über das Gerät. Ein Standardkonto für die tägliche Arbeit und ein getrennter Weg für Installationen, etwa über eine Softwareverteilung der IT, schließt diese Lücke. Prüfen Sie auch, ob auf allen Geräten dasselbe lokale Administratorpasswort gesetzt ist. Werkzeuge wie Windows LAPS vergeben für jedes Gerät ein eigenes.
Die Konsole, mit der Sie Geräte verwalten, kann Software verteilen, Einstellungen ändern und Geräte löschen. Für sie gelten beide Grundsätze besonders: Jede Person bekommt nur die Rechte ihrer Aufgabe, und jede Anmeldung wird stark geprüft.
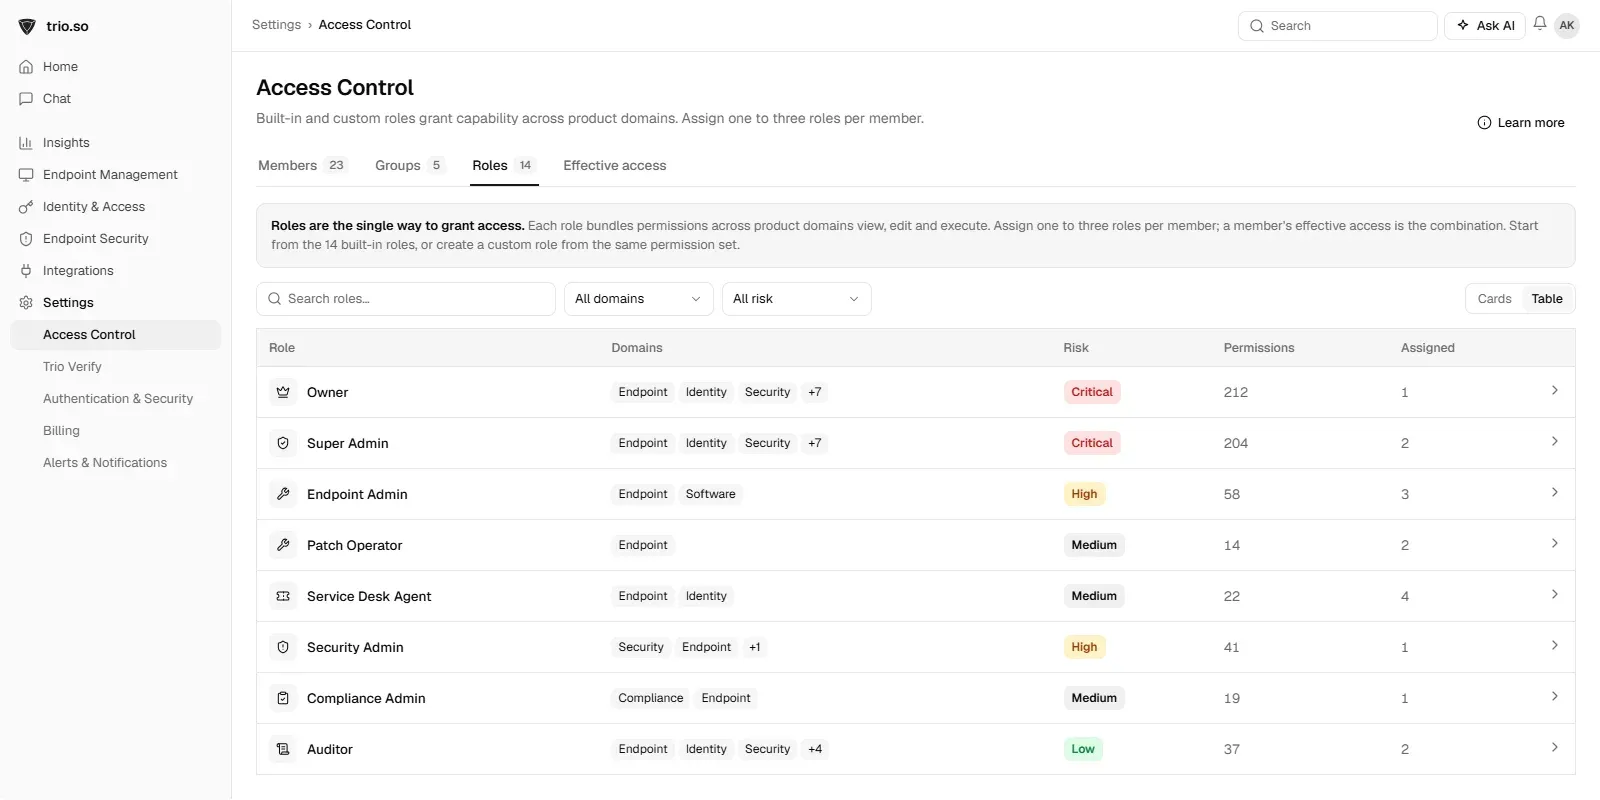
trio.so vergibt Rechte in der Konsole über eingebaute und eigene Rollen, schützt die Anmeldung mit Multi-Faktor-Anmeldung und unterstützt SAML SSO. Dazu kommt Conditional Access. Auf den Geräten setzt es die Verschlüsselung durch und zeigt für jede Richtlinie, ob sie angewendet, fehlgeschlagen oder noch ausstehend ist.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so vergibt Konsolenrechte über eingebaute und eigene Rollen, schützt die Anmeldung mit Multi-Faktor-Anmeldung und SAML SSO und setzt die Verschlüsselung auf Geräten durch. Tarife ab 5 $ pro Gerät.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.
trio.so bündelt Geräteverwaltung, Patches und Sicherheitsrichtlinien für Windows, macOS, Linux, iOS/iPadOS und Android in einer Konsole. Registrieren Sie ein Gerät und sehen Sie es in wenigen Minuten in der Konsole.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Was Pass-the-Hash ist, wie Angreifer NTLM-Hashes wiederverwenden, wie Sie es erkennen und neun Schutzmaßnahmen von Windows LAPS bis Credential Guard.
Zehn Best Practices für die Passwortrotation, mit denen Sie das Risiko durch veraltete Zugangsdaten senken.

Was Segregation of Duties bedeutet, welche Rollen sich in IT und Finanzen ausschließen und wie Sie die Aufgabentrennung auch in kleinen Teams umsetzen.

PIM regelt, wer Sonderrechte bekommt, PAM kontrolliert, was damit passiert. Unterschiede, Funktionen, Produkte wie Entra PIM und der Weg zur Einführung.
Was Least Privilege bedeutet, warum das Prinzip der geringsten Rechte Schäden begrenzt und wie Sie es mit Rollen und befristeten Adminrechten umsetzen.
Just-in-Time-Zugriff vergibt Administratorrechte nur befristet. Risiken dauerhafter Rechte, Arten von JIT, Ablauf und Einführung.
Was ein Bastion-Host ist, wie Sie ihn Schritt für Schritt erstellen und härten und wann Azure Bastion oder AWS Session Manager die bessere Wahl sind.

Access Governance regelt, wer worauf zugreifen darf und ob das noch stimmt. Abgrenzung, acht Richtlinien und Ablauf einer Zugriffsüberprüfung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden