


Explained
IT-Serververwaltung: Grundlagen, Metriken und KPIs
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Was Least Privilege bedeutet, warum das Prinzip der geringsten Rechte Schäden begrenzt und wie Sie es mit Rollen und befristeten Adminrechten umsetzen.

Content-Autorin, trio.so
Least Privilege, auf Deutsch das Prinzip der geringsten Rechte, bedeutet: Jede Person, jede Anwendung und jedes Konto erhält nur die Rechte, die für die aktuelle Aufgabe nötig sind, und nur so lange, wie sie gebraucht werden. Das NIST beschreibt es als Sicherheitsprinzip, nach dem jede Einheit nur die minimal nötigen Berechtigungen und Ressourcen erhält. So richtet ein gestohlenes Konto, Schadsoftware oder ein Bedienfehler weniger Schaden an. In der Praxis heißt das: Rollen statt Einzelrechte, keine lokalen Administratorrechte im Alltag, zeitlich begrenzte Adminrechte und regelmäßige Überprüfungen.
Wenn ein Audit nach dem Prinzip fragt oder die Admin-Gruppe immer größer wird, finden Sie unten die Umsetzung Schritt für Schritt.
Der Gedanke ist alt: Wer einen Bericht lesen muss, braucht kein Recht, ihn zu ändern. Wer die Buchhaltung betreut, braucht keinen Zugriff auf die Personalakten. Das Prinzip gilt nicht nur für Menschen, sondern auch für Dienstkonten, Skripte, Anwendungen und KI-Agenten.
Oft fällt auch der Begriff Need-to-know. Er bezieht sich auf Informationen, Least Privilege auf alle Rechte, also auch das Installieren, Ändern und Löschen.
| Begriff | Was er meint | Zusammenhang |
|---|---|---|
| Least Privilege | Nur die nötigen Rechte | Das Ziel |
| Rollenbasierte Zugriffskontrolle (RBAC) | Rechte hängen an Rollen statt an Personen | Der häufigste Weg dorthin |
| Attributbasierte Zugriffskontrolle (ABAC) | Rechte hängen an Eigenschaften und Kontext | Feinere Regeln, wo Rollen nicht reichen |
| Zero Trust | Jeder Zugriff wird geprüft, nichts gilt vorab als vertrauenswürdig | Least Privilege ist einer der drei Grundsätze |
| Privileged Access Management (PAM) | Adminkonten absichern und überwachen | Least Privilege für die mächtigsten Konten |
Niemand beschließt, jemandem zu viele Rechte zu geben. Es passiert schrittweise: Bei einem Abteilungswechsel kommen neue Rechte hinzu, die alten bleiben. Adminrechte für ein Projekt werden nie zurückgenommen. Neue Mitarbeitende erhalten "dieselben Rechte wie Sam" und damit alles, was Sam in fünf Jahren gesammelt hat. Dieser Effekt heißt Privilege Creep, und deshalb reicht eine einmalige Aufräumaktion nicht. Mehr dazu steht im Beitrag Excessive Permissions (englisch).
| Bereich | Zu viele Rechte | Nach Least Privilege |
|---|---|---|
| Laptop | Nutzer ist lokaler Administrator | Standardnutzer, Apps kommen zentral |
| Dateiablage | Abteilungslaufwerk für alle offen | Zugriff nach Gruppe, Personaldaten getrennt |
| Helpdesk | Globaler Administrator | Rolle zum Zurücksetzen von Passwörtern |
| Skript oder Integration | Volle Rechte auf alle Postfächer | Lesezugriff auf ein bestimmtes Postfach |
| Cloud | Owner auf dem ganzen Konto | Rolle mit Rechten auf eine Ressourcengruppe |
| Externer Dienstleister | Dauerhafter VPN-Zugang | Zugriff auf eine Anwendung, befristet |
| Plattform | So prüfen Sie es | Üblicher Schritt |
|---|---|---|
| Windows | Mitglieder der lokalen Gruppe Administratoren anzeigen (Get-LocalGroupMember) | Nutzer als Standardnutzer einrichten, Windows LAPS einschalten |
| Mac | Mitglieder der Gruppe admin anzeigen (dscl . -read /Groups/admin) | Standardkonten für den Alltag, Apps zentral verteilen |
| Linux | Wer darf sudo nutzen (getent group sudo wheel)? | Namentliche Konten mit eng begrenztem sudo, kein gemeinsames root |
| Microsoft Entra ID | Rollen und Administratoren im Admin Center prüfen | Wenige globale Administratoren, spezielle Rollen, befristete Aktivierung |
Eine Mitarbeiterin öffnet einen schädlichen Anhang. Ist sie lokale Administratorin, kann die Schadsoftware den Virenschutz abschalten, sich dauerhaft einnisten und Anmeldedaten aus dem Speicher lesen. Waren dort auch die Daten eines Domänen-Administrators, geht es weiter bis zum ganzen Netz. Das beschreibt unser Beitrag zu Pass-the-Hash-Angriffen.
Ist sie Standardnutzerin und meldet sich kein Administrator an diesem Gerät an, bleibt der Schaden deutlich kleiner: Die Schadsoftware kann ihre Dateien erreichen, sich aber schwerer im System festsetzen, und höhere Konten liegen nicht im Speicher. Das Prinzip verhindert den Vorfall nicht, begrenzt aber seine Reichweite und gewinnt Zeit.
Dienstkonten werden oft mit weiten Rechten angelegt, damit eine Einrichtung schnell klappt, und niemand schaut wieder hin. Sie haben häufig dauerhafte Passwörter und keinen zweiten Faktor. Das macht sie zu lohnenden Zielen. Geben Sie jedem Konto einen Eigentümer, begrenzen Sie die Rechte auf eine Aufgabe und nutzen Sie, wo es geht, verwaltete Identitäten statt fester Passwörter.
Dasselbe gilt für Integrationen und Anwendungen mit OAuth-Zugriff: Eine App, die eine einzige Liste braucht, sollte nicht alle Postfächer lesen dürfen. Auch KI-Werkzeuge und Agenten erben häufig die Rechte der Person, die sie startet, und können damit mehr Daten sehen, als gedacht war. Prüfen Sie, worauf solche Werkzeuge zugreifen, bevor Sie sie breit freigeben.
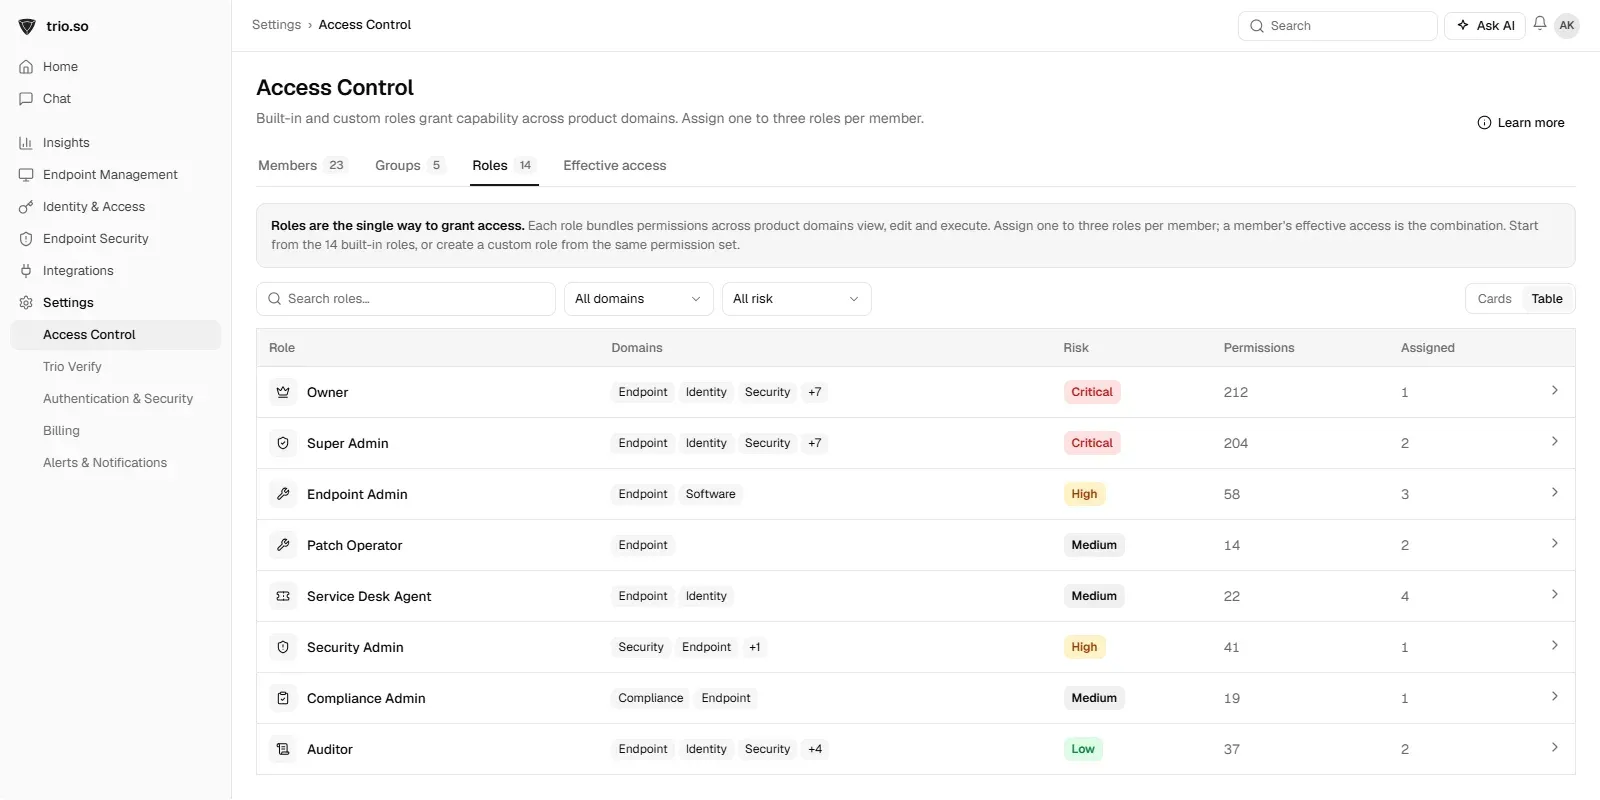
Das Prinzip gilt auch für die Werkzeuge der IT selbst. In trio.so erhalten IT-Mitarbeitende den Zugriff auf die Konsole über Rollen, ein bis drei je Person: integrierte Rollen wie Endpoint Admin, Patch Operator, Service Desk Agent oder Auditor oder eigene Rollen für Ihr Team. Außerdem verteilt trio.so Apps zentral auf registrierte Macs, damit Nutzer dafür kein Administratorpasswort brauchen.
Weiterführend: Identitätsmanagement, Multi-Faktor-Authentifizierung und Pass-the-Hash-Angriffe verhindern.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so gibt IT-Mitarbeitenden den Zugriff auf die Konsole über integrierte und eigene Rollen, ein bis drei je Person.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
Die besten Praktiken im Server-Management umfassen KPIs und Metriken, die Unternehmen kennen sollten. Erfahren Sie mehr über diese wichtigen Kennzahlen.
Auf der Suche nach dem richtigen MDM-Software-Anbieter? Erfahren Sie, worauf es bei der Auswahl ankommt – von Sicherheit bis Preisgestaltung – für ein effektives Mobile Device Management.
iCloud Private Relay vs. VPN für Apple-Geräte im Vergleich: Unser detaillierter Leitfaden beleuchtet Sicherheit, Funktionen und Kosten – für die richtige Datenschutzlösung.
Vom CIO bis zum IT-Administrator: Eine klar strukturierte IT-Abteilung mit eindeutig definierten Verantwortlichkeiten ist die Grundlage für optimale Leistung und reibungslose Betriebsabläufe.
Windows Applikationsverwaltung zentralisiert Deployment und Patching auf Unternehmensgeräten – und reduziert so Sicherheitsrisiken sowie den IT-Aufwand nachhaltig.
Dieser Beitrag erläutert, wie die MAC-Adress-Randomisierung auf Geräten wie Smartphones die Privatsphäre der Nutzer schützt, indem Geräteidentitäten verschleiert werden.
Shadow-AI-Vorfälle kosten im Schnitt 4,63 Mio. USD. So erkennen Sie unkontrollierte KI-Tools anhand von DNS-Logs, OAuth-Audits und Ihrem Endpoint-Inventar – Schritt für Schritt.
Alles, was IT-Admins über den Hardware-Refresh-Zyklus wissen müssen – von der Upgrade-Planung bis zur Kostenoptimierung.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden